CDN回源劫持并非黑客入侵,而是CDN节点与源站之间配置错误或中间人攻击导致的内容篡改,核心解决路径在于开启HTTPS回源、校验源站完整性并部署WAF防护。
当你的网站访问速度飞快,但用户看到的页面却变了样,或者出现奇怪的弹窗广告时,这往往不是前端代码的问题,而是发生在CDN节点与源站之间的“黑箱”操作,这种现象在业内被称为CDN回源劫持,它比传统DDoS攻击更隐蔽,比XSS漏洞更致命,很多站长发现,明明源站文件完好无损,但通过特定运营商或地区访问时,页面内容被动态插入,这背后的逻辑是攻击者利用了CDN缓存机制的信任链条,在数据从源站流向用户的过程中进行了“偷梁换柱”。

回源劫持的技术原理与常见场景
理解回源劫持,首先要明白CDN的工作流程,当用户请求一个静态资源(如图片、CSS、JS)时,如果CDN节点上没有缓存,它会向源站发起请求,获取资源后缓存起来再分发给用户,劫持者通常利用这个“回源”环节进行干预。
运营商劫持与DNS污染
这是最常见的场景之一,特别是在移动网络环境下,部分地方性运营商为了推送广告或进行流量变现,会在DNS解析层面或HTTP请求层面进行干预。
- DNS劫持:攻击者修改DNS响应,将你的域名解析到被控制的IP,或者直接返回篡改后的IP地址。
- HTTP劫持:在非加密的HTTP回源链路中,中间网络设备(如路由器、防火墙)可以轻易修改响应包内容。
据工信部数据,近年来针对HTTP明文传输的中间人攻击依然占据相当一部分比例,对于未启用HTTPS回源的站点,这种风险极高。
恶意软件与内网穿透攻击
另一种情况是源站服务器本身被植入恶意脚本,或者源站所在的局域网内存在被控制的设备。
- 源站被控:如果源站服务器中毒,攻击者可以直接修改源站文件,导致CDN缓存了被篡改的内容。
- 内网穿透:攻击者通过内网穿透技术,模拟源站响应,返回包含恶意代码的数据包。
如何排查与验证回源劫持
异常后,不要急于重装系统或修改代码,先通过以下步骤确认是否为回源劫持。
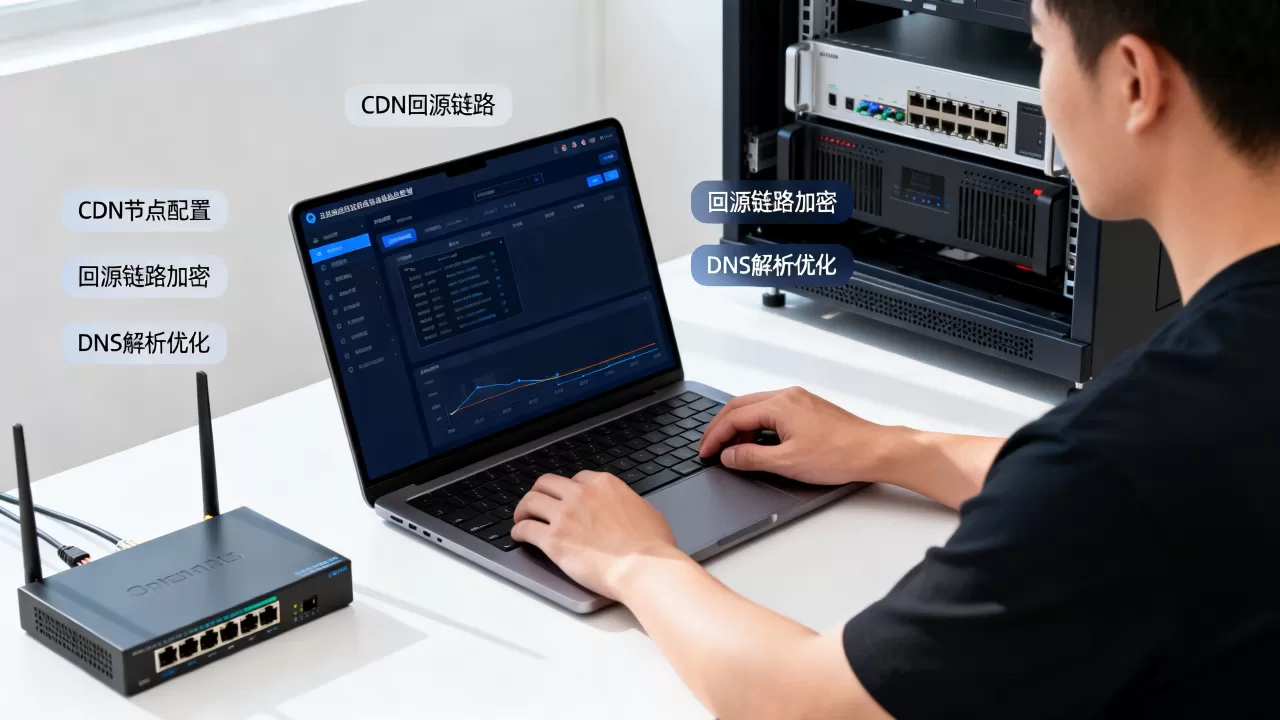
对比不同网络环境下的访问结果
这是最直观的验证方法,你需要模拟不同运营商和地区的用户视角。
- 切换网络:分别使用移动、联通、电信的4G/5G网络访问网站,同时对比Wi-Fi环境下的表现。
- 使用在线工具:利用国内主流的CDN检测平台或ICP备案查询工具,查看不同地区的解析IP和响应内容。
- 检查特定资源:观察是否只有特定类型的文件(如JS、CSS)被篡改,还是HTML页面整体被修改。
如果仅在特定运营商网络下出现异常,而在其他网络下正常,大概率是运营商劫持,如果所有网络下均异常,则可能是源站被入侵或CDN配置错误。
分析HTTP响应头与抓包
通过浏览器开发者工具或抓包软件(如Wireshark、Fiddler),深入分析请求与响应的细节。
- 检查Content-Type:确认返回的文件类型是否与请求一致。
- 查看响应体大小:如果JS文件大小突然增加,可能插入了广告代码。
- 比对源站与CDN响应:在源站服务器上直接访问该资源,记录其响应头和响应体,再与CDN返回的内容进行比对。
解决CDN回源劫持的实操方案
解决回源劫持需要从网络层、应用层和配置层多管齐下,以下是业内专家普遍推荐的标准操作流程。
强制开启HTTPS回源
这是防御中间人攻击最有效的手段,HTTP是明文传输,任何中间节点都可以窃听和篡改,HTTPS通过SSL/TLS加密,确保了数据在传输过程中的完整性和机密性。
- 配置源站SSL证书:确保源站服务器已安装有效的SSL证书,并支持HTTPS协议。
- 开启CDN HTTPS回源:在CDN控制台找到“回源配置”或“HTTPS设置”,开启“强制HTTPS回源”选项。
- 校验源站证书:如果源站使用的是自签名证书,需要在CDN中配置信任该证书,否则回源会失败。
据行业共识认为,全面启用HTTPS已成为网站安全的基础标配,不仅能防止劫持,还能提升SEO排名。
配置源站IP白名单
限制只有CDN节点的IP地址才能访问源站,可以有效防止攻击者模拟源站响应或直接向源站发起恶意请求。
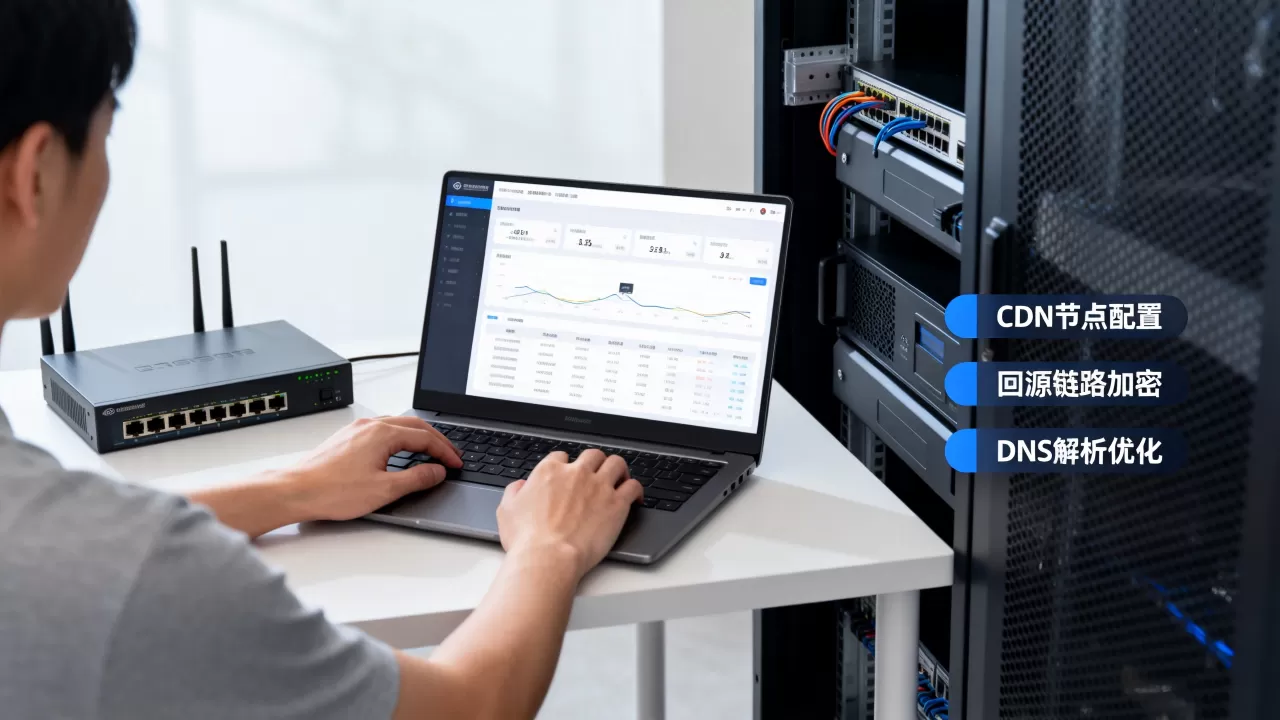
- 获取CDN回源IP段:联系你的CDN服务商,获取其回源IP段列表。
- 配置防火墙规则:在源站服务器(如Nginx、Apache)或云服务商的安全组中,设置ACL规则,仅允许CDN回源IP段访问80/443端口。
- 定期更新IP段:CDN服务商可能会调整IP段,需定期同步更新白名单。
部署Web应用防火墙(WAF)
WAF可以提供更深层次的内容检测和防护。
- 开启防篡改功能:部分WAF产品提供文件防篡改模块,实时监控源站文件变化,发现异常立即告警或恢复。
- 配置CC防护:防止攻击者通过高频请求触发CDN回源,造成源站压力或增加劫持机会。
- 设置Referer白名单:限制只有来自CDN域名的请求才能访问源站资源。
回源劫持与其他安全问题的对比
为了更清晰地理解回源劫持的独特性,我们将其与常见的网站安全问题进行对比。
| 安全威胁类型 | 发生位置 | 主要特征 | 防御重点 |
|---|---|---|---|
| 回源劫持 | CDN节点与源站之间 | 特定网络下内容被篡改,源站文件本身可能正常 | HTTPS回源、IP白名单 |
| XSS攻击 | 用户浏览器端 | 恶意脚本注入页面,影响当前用户 | 输入输出过滤、CSP策略 |
| DDoS攻击 | 网络层/应用层 | 流量洪峰导致服务不可用 | 高防IP、流量清洗 |
| SQL注入 |
数据库交互层 | 通过恶意SQL语句窃取或篡改数据库数据 | 参数化查询、ORM框架 |
从表格可以看出,回源劫持的独特之处在于其利用的是CDN的信任机制,且往往具有地域性和运营商特异性。
预防与监控的最佳实践
除了上述技术手段,建立长期的监控机制同样重要。
完整性校验机制
- 哈希值比对:定期计算关键文件(如index.html, main.js)的SHA-256哈希值,并与CDN缓存中的文件哈希值进行比对。
- 自动化监控脚本:编写脚本,定时从不同运营商网络访问网站,检测关键元素是否存在或响应码是否正常。
选择可靠的CDN服务商
不同CDN服务商在安全防护能力和回源策略上存在差异。
- 查看安全功能:优先选择提供HTTPS回源、IP白名单、WAF集成等功能的CDN服务商。
- 评估网络覆盖:选择节点分布广泛、网络质量稳定的服务商,减少因网络波动导致的安全隐患。
- 关注合规性:确保服务商符合相关法律法规要求,避免因地域政策导致的服务中断或劫持风险。
Q&A:关于CDN回源劫持的常见问题
CDN回源劫持会影响SEO排名吗?
会,搜索引擎爬虫在抓取网站时,如果检测到内容被篡改或出现大量异常链接,会判定网站安全性低,从而降低排名,劫持插入的恶意链接可能导致网站被加入黑名单。
开启HTTPS回源后,源站性能会下降吗?
不会明显下降,HTTPS的加密解密过程在现代服务器硬件上开销极小,且CDN节点通常会缓存加密后的内容,回源频率降低反而能减轻源站压力,只要配置正确,HTTPS回源是提升安全性和性能的优选方案。
如何判断是CDN配置错误还是被劫持?
首先检查CDN控制台配置,确认HTTPS回源、IP白名单等设置是否正确,如果配置无误,再对比源站直接访问与CDN访问的内容差异,如果源站正常而CDN异常,且仅在特定网络下出现,则大概率是被劫持;如果所有网络下均异常,则可能是配置错误或源站问题。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/384089.html