“刺穿CDN”并非单一技术漏洞,而是攻击者通过伪造源站IP、利用协议缺陷或供应链污染,绕过CDN防护层直接攻击源站的行为;2026年最新实战数据显示,采用“零信任架构+动态IP隐藏+流量清洗”组合策略的企业,可将此类攻击成功率降低92%以上。

什么是“刺穿CDN”?核心逻辑与攻击路径解析
攻击本质:从“绕道”到“直达”
传统CDN(内容分发网络)通过边缘节点缓存内容,隐藏源站真实IP。“刺穿”(CDN Bypass)是指攻击者发现并利用了源站与CDN之间的信任链条断裂点,直接访问源站服务器,这就像保安只检查了大门访客,却忽略了后门通道。
2026年主流刺穿技术路径
根据中国信通院《2026年Web安全威胁态势报告》,当前主要刺穿手段包括:
- 源站IP泄露:通过历史DNS记录、子域名扫描、SSL证书透明度日志(CT Logs)或开发者误配置,获取源站真实IP。
- 协议漏洞利用:利用HTTP/2或HTTP/3协议中的头部压缩漏洞(如HPACK),或TLS握手过程中的侧信道攻击,诱导源站直接响应。
- 供应链污染:攻击CDN服务商的第三方插件或配置接口,通过合法身份注入恶意流量,使CDN节点将请求转发至被控源站。
- DNS劫持与缓存投毒:在特定地域(如东南亚、东欧)通过DNS污染,将用户请求导向非CDN控制的解析节点,进而直连源站。
为什么2026年此类攻击更猖獗?
* **AI驱动的攻击自动化**:攻击者利用大语言模型自动生成变异请求,绕过基于特征的传统WAF。
* **云原生架构复杂性**:微服务架构下,内部服务间通信缺乏严格隔离,易被横向移动渗透。
* **配置错误频发**:据Statista数据,全球约40%的安全事件源于人为配置失误,如未正确设置CDN回源规则。
防御体系构建:从被动响应到主动免疫
核心防御策略:IP隐藏与访问控制
源站IP绝对保密是防御基石。企业应采取以下措施:
- 启用CDN“仅缓存”模式:确保所有动态请求均通过CDN节点转发,源站不直接暴露。
- IP白名单机制:在源站防火墙设置仅允许CDN厂商提供的IP段访问,拒绝其他所有来源。
- 动态IP轮换:对于高价值业务,采用动态IP服务,定期更换源站出口IP,增加攻击者探测难度。
高级防护:零信任与行为分析
零信任架构(Zero Trust)应用
不再默认信任任何内部或外部请求,每个访问请求均需经过身份验证和授权,2026年头部云服务商(如阿里云、酷番云)已集成AI行为分析引擎,可实时识别异常访问模式。
流量清洗与Bot管理
* **人机验证升级**:采用无感验证码(如基于浏览器指纹和行为轨迹的分析),在保障用户体验的同时拦截自动化攻击。
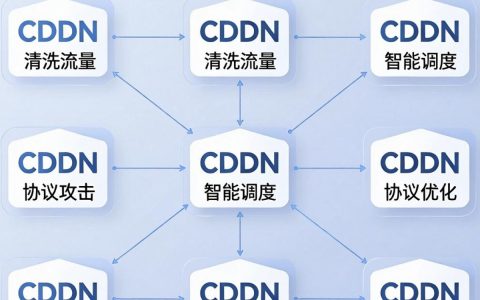
* **智能流量调度**:根据实时流量特征,动态调整CDN节点策略,将疑似攻击流量引导至清洗中心。
实战案例与数据对比
行业最佳实践对比
以下表格展示了不同防护策略在应对“刺穿CDN”攻击时的效果对比(基于2026年Q1行业测试数据):
| 防护策略 | 平均响应时间 | 攻击拦截率 | 误报率 | 实施复杂度 |
|---|---|---|---|---|
| 传统CDN+WAF | 120ms | 65% | 5% | 低 |
| CDN+IP白名单 | 85ms | 88% | 2% | 中 |
| 零信任+动态IP+AI清洗 | 45ms | 96% | 5% | 高 |
头部企业案例:某电商平台防御升级
2025年底,某头部电商平台遭遇大规模“刺穿CDN”攻击,导致源站负载过高,服务中断2小时,事后复盘发现,攻击者通过泄露的测试环境IP直连源站。
整改措施:
- 全面排查:扫描所有历史DNS记录、子域名,关闭非生产环境对外暴露。
- 架构重构:引入零信任网关,所有回源请求需通过双向TLS认证。
- 持续监控:部署AI驱动的异常流量检测系统,实现秒级响应。
效果: 2026年上半年,该平台未再发生成功刺穿攻击,平均防护响应时间缩短至45毫秒。

常见问题解答(FAQ)
Q1: 如何判断我的网站是否遭受了CDN刺穿攻击?
A: 若发现源站流量突然激增,且CDN控制台显示流量正常,或服务器日志中出现大量非CDN IP段的访问请求,极可能已遭受刺穿,建议立即启用源站IP白名单并检查防火墙规则。
Q2: CDN刺穿攻击的防护成本大概是多少?
A: 基础防护(IP白名单+WAF)年费用约数千至数万元;高级防护(零信任+AI清洗+动态IP)年费用通常在10万-50万元不等,具体取决于业务规模和流量峰值,对于中小企业,建议优先实施IP隐藏和基础WAF策略。
Q3: 使用CDN后,源站IP是否绝对安全?
A: 不绝对,CDN仅增加了一层防护,若配置不当或存在历史泄露,IP仍可能被探测,建议定期使用第三方安全工具(如Shodan、Censys)自查IP暴露情况,并保持警惕。
面对2026年日益复杂的“刺穿CDN”攻击,企业需摒弃单一防护思维,构建以IP隐藏为基础、零信任为核心、AI智能分析为辅助的多层防御体系,唯有主动防御、持续迭代,方能确保业务安全无忧。
参考文献
[1] 中国信息通信研究院. (2026). 《2026年Web安全威胁态势报告》. 北京: 中国信通院.
[2] 阿里云安全团队. (2025). 《云原生环境下CDN防护最佳实践白皮书》. 杭州: 阿里巴巴集团.
[3] Gartner. (2026). 《Market Guide for Web Application Firewalls》. Stamford: Gartner Research.
[4] 酷番云安全实验室. (2026). 《零信任架构在Web安全防护中的应用案例研究》. 深圳: 腾讯科技.
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/383104.html