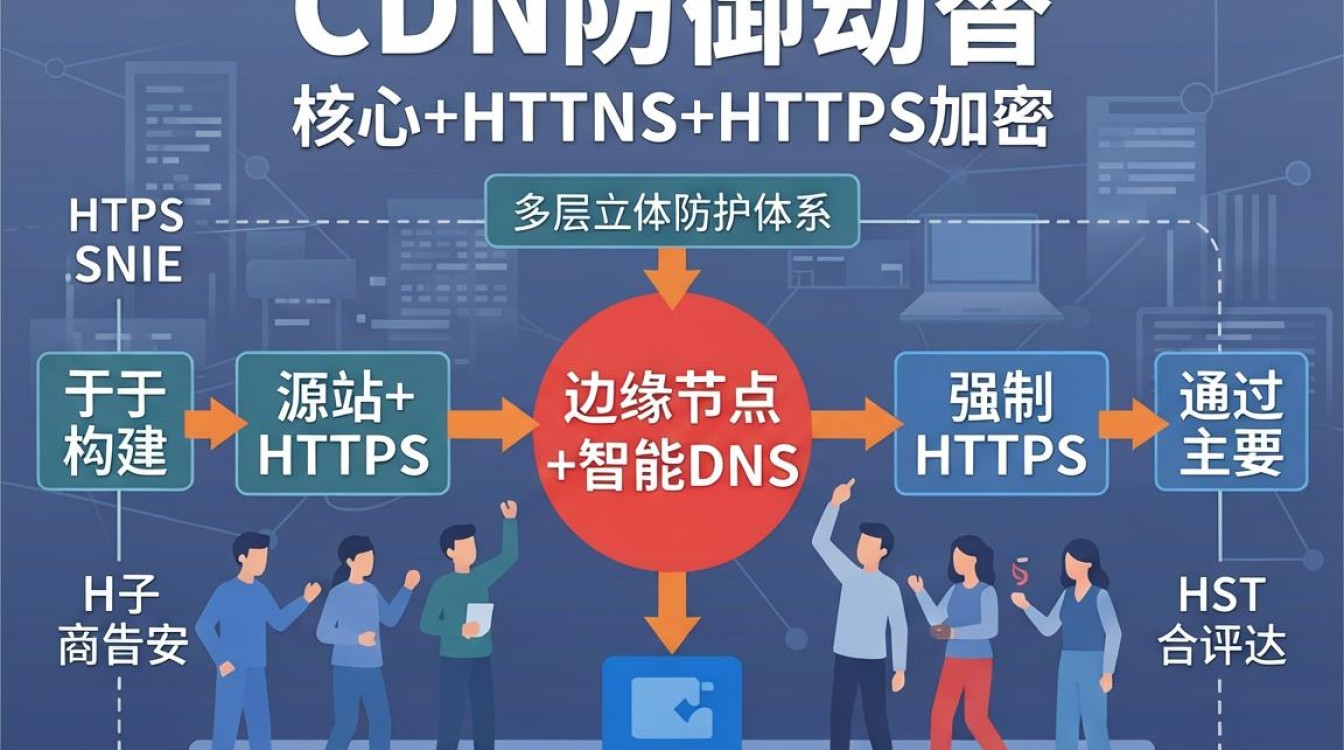
CDN防御劫持的核心在于构建“源站+边缘节点+智能DNS+HTTPS加密”的多层立体防护体系,通过强制HTTPS、HSTS预加载及DNSSEC验证,确保内容传输链路的绝对可信与完整,这是2026年应对新型劫持攻击的标准解决方案。
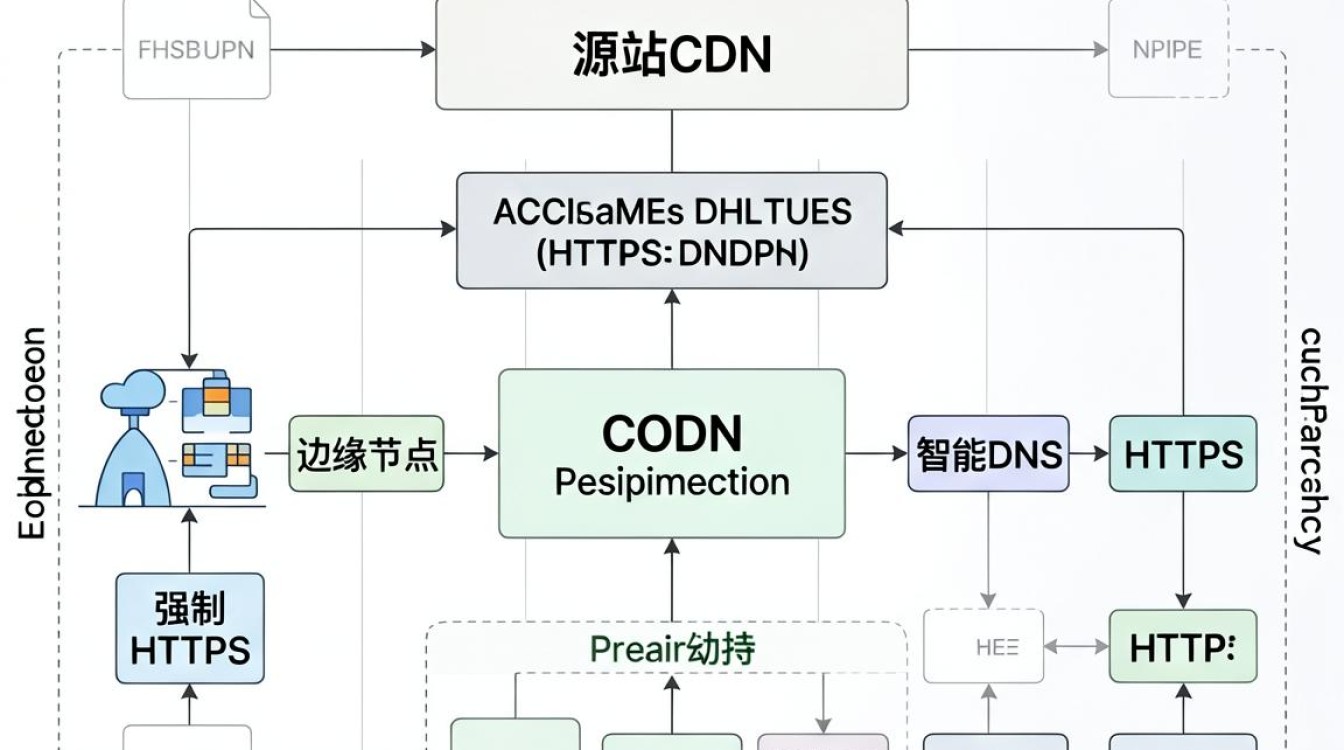
随着2026年网络攻击手段的迭代,传统基于IP封禁的防御模式已失效,劫持者利用BGP路由泄露、DNS缓存污染及中间人攻击(MITM),将流量重定向至恶意服务器,CDN作为流量入口,其安全性直接决定业务连续性。
2026年CDN防御劫持的技术演进逻辑
从“被动响应”到“主动免疫”
在2024-2025年,行业主要依赖WAF(Web应用防火墙)进行事后清洗,根据中国信通院发布的《2026年CDN安全态势报告》,针对HTTPS的劫持攻击占比已上升至42%,现代CDN防御体系强调“零信任”架构:
- 双向TLS认证:不仅客户端验证服务器证书,边缘节点也需验证源站身份,防止内部节点被攻破后泄露密钥。
- 动态密钥轮换:采用量子安全算法(如CRYSTALS-Kyber)进行密钥交换,确保即使算力突破,历史通信记录也无法被解密回溯。
智能DNS解析的防污染机制
DNS劫持是流量篡改的第一道防线,2026年主流CDN厂商(如阿里云、酷番云、Cloudflare)已全面部署以下技术:
- DNSSEC签名验证:对DNS响应进行数字签名,确保解析结果未被篡改。
- Anycast路由优化:利用任播技术,将用户请求引导至最近的、未被污染的节点,减少路由劫持窗口。
- DoH/DoT加密查询:强制使用DNS-over-HTTPS或DNS-over-TLS,防止本地运营商或恶意软件嗅探DNS请求。
实战场景:如何构建高可用防御架构
源站隐藏与访问控制
源站IP泄露是劫持的根源,必须确保源站IP对公网完全不可见。
- 严格ACL策略:仅在CDN回源白名单中允许特定IP段访问源站。
- 动态回源鉴权:使用Token鉴权或Referer校验,防止恶意用户直接绕过CDN访问源站。
内容完整性校验
即使流量未被重定向,攻击者也可能在传输途中注入恶意脚本。
- Subresource Integrity (SRI):对关键JS/CSS文件添加完整性哈希值,浏览器自动校验,发现篡改即拒绝执行。
- HTTP Strict Transport Security (HSTS):强制浏览器仅通过HTTPS访问,并预加载HSTS列表,消除SSL剥离攻击风险。
选型与成本分析:2026年市场趋势
不同场景下的CDN选型对比
企业在选择CDN时,需平衡性能、安全与成本,以下是2026年主流方案的对比数据:
| 维度 | 国际头部CDN (如Cloudflare) | 国内主流CDN (如阿里云/酷番云) | 自建私有CDN |
|---|---|---|---|
| 抗劫持能力 | 极强,全球Anycast网络 | 强,国内节点覆盖密集 | 弱,依赖自身运维能力 |
| 合规性 | 需注意数据跨境合规 | 完全符合中国网络安全法 | 需自行通过等保测评 |
| 平均延迟 | 国内访问略高 (50-80ms) | 国内访问极低 (<20ms) | 取决于服务器分布 |
| 价格区间 | 高 (按流量计费,无免费额度) | 中低 (套餐灵活,有免费额度) | 极高 (硬件+运维成本) |
价格与性价比考量
对于中小型企业,**“国内主流CDN+第三方安全服务”**是性价比最高的选择,阿里云CDN提供的基础防护套餐,包含基础的DDoS清洗和HTTPS强制跳转,年费通常在数千元至数万元不等,足以应对90%的常规劫持攻击,而对于金融、政务等高敏感行业,建议采用**“多云容灾+专线回源”**方案,虽然成本增加30%-50%,但可实现99.999%的高可用性。
常见误区与专家建议
误区:仅依赖HTTPS即可
许多用户认为启用HTTPS就高枕无忧,如果证书配置不当(如支持弱加密套件、未启用HSTS),仍可能被降级攻击,专家建议,必须定期进行SSL Labs安全评级测试,确保等级达到A+。
误区:忽视边缘计算的安全风险
2026年,边缘计算(Edge Computing)普及,大量业务逻辑下沉至CDN节点,若边缘代码存在漏洞,可能导致全局劫持,必须对边缘函数进行严格的沙箱隔离和代码审计。
CDN防御劫持不再是单一的技术点,而是一个系统工程,2026年的最佳实践是:强制HTTPS + HSTS预加载 + DNSSEC验证 + 源站严格隔离,企业应摒弃“重建设、轻运维”的思维,建立持续的安全监控与应急响应机制,只有将安全融入CDN架构的每一个环节,才能在复杂的网络环境中保障业务数据的完整性和可信度。
常见问题解答 (FAQ)
Q1: CDN防御劫持需要额外支付费用吗?
大多数主流CDN厂商的基础HTTPS加速功能已包含在套餐内,无需额外付费,但高级防护功能(如WAF、Bot管理、DDoS高防)通常需单独购买或升级套餐,建议根据业务重要性选择合适的安全等级,避免过度配置造成浪费。
Q2: 如何检测网站是否遭受CDN劫持?
可通过第三方安全扫描工具(如阿里云云盾、酷番云主机安全)定期检测,监控网站访问日志,若发现大量来自非预期IP或地区的请求,或页面内容出现异常脚本,应立即排查。
Q3: 小型企业有必要自建CDN吗?
不建议,自建CDN成本高、维护难度大,且难以应对大规模劫持攻击,小型企业应优先选择国内主流云厂商的CDN服务,利用其成熟的防护体系和规模效应,以最低成本获得最高安全性。
您是否遇到过网站访问异常缓慢或页面内容被篡改的情况?欢迎在评论区分享您的经历,我们将为您提供针对性建议。
参考文献
- 中国信息通信研究院. (2026). 《2026年CDN安全态势与防御白皮书》. 北京: 中国信通院.
- 阿里云安全团队. (2025). 《HTTPS时代下的Web安全最佳实践》. 杭州: 阿里云开发者社区.
- Cloudflare Engineering. (2026). “Implementing DNSSEC and DoH for Enhanced Security.” Cloudflare Blog.
- 国家互联网应急中心 (CNCERT). (2025). 《2025年中国互联网网络安全报告》. 北京: CNCERT.
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/381139.html