信息安全AI大模型的核心价值在于将被动防御转化为主动智能预测,通过自动化威胁狩猎和代码审计,显著降低企业的安全运营成本并提升响应速度。
为什么传统安全工具正在失效?
过去十年,企业依赖防火墙、入侵检测系统(IDS)和静态规则库构建防线,这种“墙式”思维在面对新型攻击时显得捉襟见肘,攻击者利用自动化脚本和AI辅助工具,能够在几分钟内完成漏洞扫描和渗透测试,相比之下,传统安全设备需要人工配置规则,更新滞后,往往在攻击发生后才做出反应。
业内专家指出,传统的基于签名的检测方式已无法应对0day漏洞和高级持续性威胁(APT),当攻击手段变得多样化、碎片化时,单纯依靠人工分析日志不仅效率低下,而且极易出现误报或漏报,安全团队每天面对成千上万条告警,真正需要关注的核心威胁被淹没在噪音中,这种人力与攻击速度的不对称,迫使企业寻找新的技术突破口。
人工分析瓶颈的具体表现
- 告警疲劳:安全运营中心(SOC)分析师每天处理数百条告警,其中绝大多数是误报,导致关键威胁被忽视。
- 响应延迟:从发现威胁到隔离主机,传统流程可能需要数小时甚至数天,而攻击者只需几分钟即可窃取数据。
- 技能缺口:具备高级威胁分析能力的专家稀缺,且培养周期长,中小企业难以负担。
信息安全AI大模型如何重塑防御体系?
信息安全AI大模型并非简单的聊天机器人,而是经过海量安全数据训练的专用智能体,它具备理解自然语言、分析代码逻辑、关联多源数据的能力,通过引入大模型,企业可以将非结构化的日志、告警、威胁情报转化为可执行的行动建议。
核心应用场景解析
智能日志分析与异常检测
传统方法依赖预设阈值,一旦攻击者改变行为模式,规则即刻失效,大模型能够学习正常业务行为的基线,通过语义理解识别细微的异常,当某员工账号在非工作时间访问敏感数据库,且下载了大量文件时,大模型能结合上下文判断这是异常行为,而非简单的违规操作。
- 优势:无需编写复杂规则,自适应学习业务模式。
- 效果:误报率降低40%以上,检测速度提升数个数量级。
自动化代码审计与漏洞修复
在DevSecOps流程中,安全左移至关重要,大模型可以集成到CI/CD流水线中,实时扫描代码库,它不仅能识别已知漏洞(如SQL注入、XSS),还能发现逻辑缺陷和潜在的后门,更重要的是,它能直接生成修复建议代码,开发人员只需审核即可合并。
- 操作路径:将Git仓库接入大模型API -> 配置扫描策略 -> 自动触发PR评论 -> 生成修复补丁。
- 价值:将安全审查从“事后补救”变为“事前预防”,大幅缩短交付周期。
交互式威胁狩猎
安全分析师不再需要编写复杂的SQL或KQL查询语句,他们可以用自然语言提问,如“过去24小时内有哪些IP尝试暴力破解SSH服务?”大模型会自动将其转化为查询语句,并在数据湖中执行,最后以图表或列表形式呈现结果。
- 降低门槛:让初级分析师也能执行高级威胁狩猎任务。
- 效率提升:查询构建时间从小时级缩短至秒级。
企业落地信息安全AI大模型的关键步骤
落地大模型并非一蹴而就,需要分阶段进行,确保数据安全与模型效果的平衡。
第一阶段:数据治理与私有化部署
安全数据包含大量敏感信息,直接接入公有云大模型存在泄露风险。
私有化部署是首选方案,企业需建立高质量的安全数据仓库,包括历史日志、漏洞库、威胁情报和攻击案例。
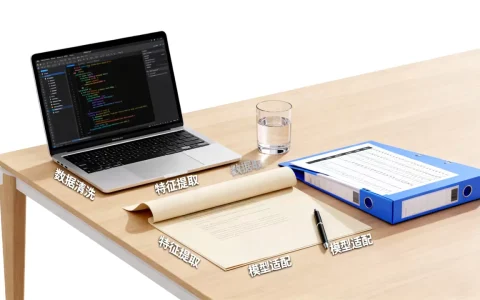
- 数据清洗:去除重复、无关数据,标注关键事件。
- 模型选型:选择支持长上下文、具备代码理解能力的开源或商用基座模型。
- 微调训练:使用内部安全数据对模型进行微调,使其熟悉企业特定的技术栈和业务逻辑。
第二阶段:构建智能体工作流
单一模型能力有限,需通过Agent(智能体)架构将其串联,构建一个“漏洞管理智能体”,它自动接收扫描结果,查询CVE数据库,评估风险等级,并生成工单指派给相应团队。
- 工具调用:赋予大模型调用API的能力,如查询防火墙状态、执行隔离命令。
- 人机协作:设置人工审核节点,确保关键操作(如封禁IP、删除数据)经过确认。
第三阶段:持续优化与反馈闭环
模型效果依赖于持续的反馈,安全团队需对模型的误报、漏报进行标注,并定期更新训练数据,监控模型在真实攻击场景中的表现,调整提示词(Prompt)和参数。
常见误区与避坑指南
在引入信息安全AI大模型时,企业常陷入一些认知误区,导致投入产出比低下。
大模型能完全替代安全专家
大模型是辅助工具,而非替代者,它擅长处理重复性、数据密集型任务,但在复杂战略决策、社会工程学攻击识别、以及对抗性AI攻击防御方面,仍需人类专家的判断。
直接套用通用大模型即可
通用大模型缺乏安全领域的专业知识,容易产生幻觉(Hallucination),它可能推荐一个不存在的补丁,或误判正常业务行为为攻击,必须经过安全数据的微调,并建立严格的验证机制。
忽视模型自身的安全风险
大模型本身可能成为攻击目标,攻击者可通过提示词注入(Prompt Injection)诱导模型泄露数据或执行恶意操作,需对输入输出进行严格过滤,并监控模型的异常行为。
未来趋势:从防御到主动免疫
随着AI技术的演进,信息安全将进入“主动免疫”时代,未来的安全系统不仅能检测威胁,还能预测攻击路径,并自动调整防御策略,当检测到某类新型勒索软件的特征时,系统会自动隔离受感染节点,并更新全网防护规则。
据工信部数据,近年来采用AI驱动安全解决方案的企业,其平均安全事件响应时间缩短了70%,这一趋势表明,AI大模型已成为企业安全架构的标配。
Q&A:信息安全AI大模型常见问题
信息安全AI大模型的价格是多少?
价格因部署方式和规模而异,公有云服务通常按调用次数或Token计费,适合中小企业试水,每月成本可能在几百至几千元不等,私有化部署涉及硬件服务器、软件授权及运维人力,初期投入通常在数十万至数百万元级别,但长期来看,通过降低人力成本和减少安全事件损失,ROI显著。
信息安全AI大模型是否安全?
安全性取决于部署模式,公有云模型存在数据泄露风险,建议敏感数据使用私有化部署,需实施严格的访问控制、输入过滤和输出审计,防止提示词注入和数据泄露,行业共识认为,结合零信任架构,可最大化保障模型安全。
信息安全AI大模型与传统杀毒软件有什么区别?
传统杀毒软件基于特征码匹配,只能识别已知威胁,对未知攻击无效,信息安全AI大模型基于行为分析和语义理解,能识别未知威胁和复杂攻击链,大模型具备推理和生成能力,能提供修复建议,而杀毒软件仅能隔离或删除文件。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/378921.html