开启CDN后无法登录,核心原因通常是DNS解析缓存未更新、源站IP被CDN拦截或HTTPS证书配置错误,建议优先检查源站防火墙白名单及浏览器缓存清理。
分发网络(CDN)后,原本顺畅的后台管理或用户登录功能突然失效,这是许多站长和运维人员都会遇到的典型故障,这种情况并非单一原因造成,而是涉及网络路由、安全策略、协议配置等多个层面的复杂交互,理解这一现象背后的逻辑,比盲目重置密码或修改代码更为关键,我们将通过拆解常见的故障场景,提供一套可验证的排查路径,帮助你快速定位并解决“加了cdn无法登录”的问题。
解析DNS缓存与IP指向的错位
很多情况下,登录失败并非因为CDN本身有问题,而是因为你的电脑或服务器还“记得”旧的访问路径。

本地DNS解析延迟导致的访问阻断
当你刚在域名服务商处将CNAME记录指向CDN节点时,全球各地的DNS服务器需要时间同步这一变更,在这个过程中,部分用户或你的服务器自身可能仍然解析到源站的真实IP地址,如果源站IP在CDN开启后已被防火墙拒绝访问,或者源站并未开放登录接口的端口,就会表现为无法登录。
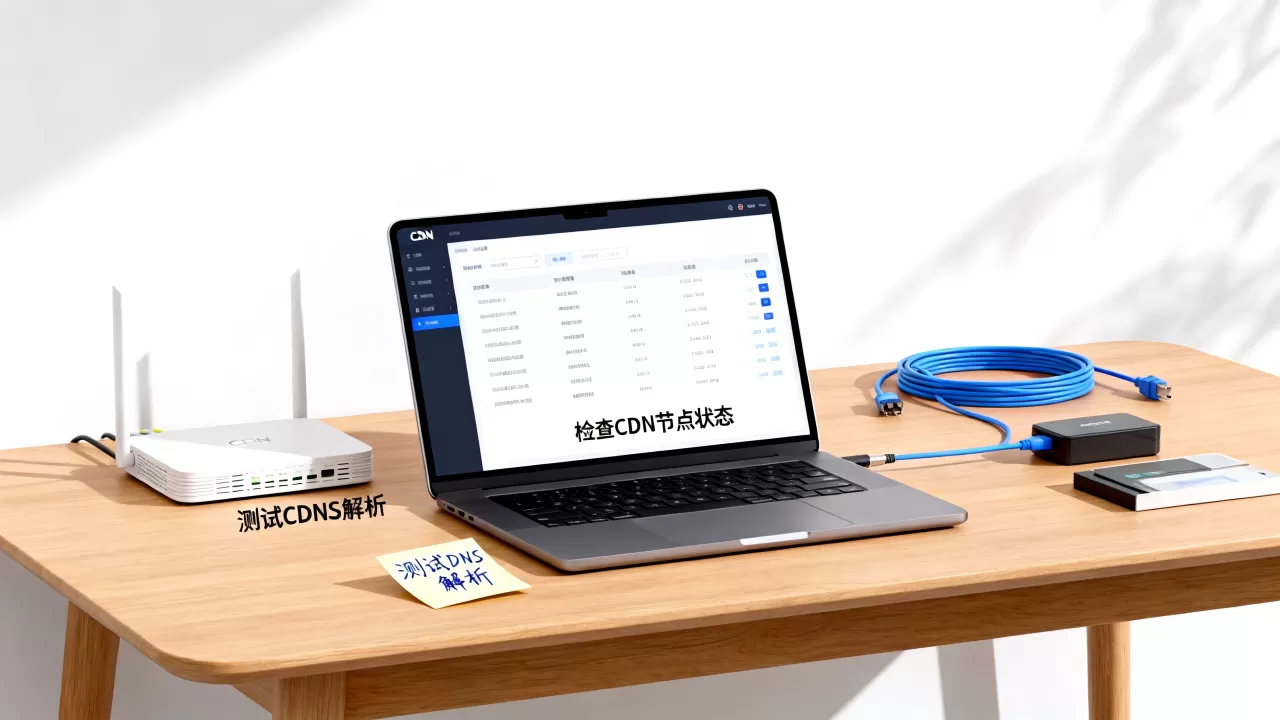
业内专家指出,DNS传播时间通常在几分钟到48小时不等,但大多数情况下,24小时内即可完成全球同步,对于急于测试效果的站长来说,等待是痛苦的,你可以尝试在本地命令行执行ping命令,观察解析出的IP是否已经变为CDN节点的IP,如果解析出的仍是源站IP,说明本地缓存未更新,清除本地DNS缓存或等待自然更新是首要步骤。
源站IP被CDN安全策略误杀
CDN的核心价值在于隐藏源站IP,防止直接攻击,这也带来了一个副作用:如果你尝试绕过CDN,直接通过源站IP访问后台,CDN的安全机制可能会识别出该请求并非来自其节点,从而将其视为恶意扫描或非法访问并直接拦截。
这种情况在“加了cdn无法直接访问源站”的场景中尤为常见,许多站长在调试时,习惯性地使用源站IP进行登录测试,结果发现403 Forbidden或连接超时,这是因为CDN厂商默认开启了“仅允许CDN回源”或“隐藏源站”功能,要解决这个问题,需要在CDN控制台确认源站IP是否已加入白名单,或者暂时关闭“隐藏源站IP”功能进行调试,但调试完成后务必重新开启以保障安全。
HTTPS证书与协议配置的陷阱
现代网站普遍采用HTTPS加密传输,而CDN的引入使得SSL证书的部署位置发生了变化,这一变化往往是导致登录页面白屏或重定向错误的罪魁祸首。
SSL证书未正确部署在CDN节点
当你启用HTTPS时,如果仅在源站部署了证书,而未在CDN控制台上传或绑定对应的证书,浏览器在访问CDN节点时会因证书缺失或不匹配而拒绝建立安全连接,这种情况下,登录表单甚至无法加载,或者加载后提交时因混合内容(HTTP与HTTPS混用)被浏览器拦截。
据工信部数据,近年来因证书配置错误导致的网站访问故障占比显著上升,你需要进入CDN管理后台,确认“HTTPS配置”选项是否已开启,并检查上传的证书是否有效且未过期,特别注意,部分CDN厂商提供免费的DV证书,但这类证书通常有域名数量限制或自动续期机制,若未正确配置自动续期,证书过期后会直接导致全站HTTPS失效。
HTTP与HTTPS重定向死循环
另一个高频故障点是源站与CDN之间的协议转换配置不当,CDN设置为“HTTPS回源”,而源站未配置强制跳转HTTPS,或者源站配置了强制跳转HTTPS但CDN未正确传递协议头,这会导致浏览器在登录过程中陷入无限重定向循环,最终报错。
在排查此类问题时,建议检查源站的Web服务器(如Nginx或Apache)配置,确保源站能够正确识别
X-Forwarded-Proto或X-Forwarded-For等HTTP头信息,以判断请求是否来自CDN,如果源站无法识别这些头信息,可能会错误地认为请求是HTTP,从而发起不必要的重定向,通过日志分析,观察登录请求的返回状态码,若频繁出现301或302重定向,则需重点检查协议转换逻辑。
源站防火墙与WAF策略的误拦截
CDN不仅加速内容,还承担Web应用防火墙(WAF)的功能,当CDN的WAF策略过于严格时,可能会将正常的登录请求误判为SQL注入、跨站脚本攻击或其他恶意行为,从而阻断连接。
WAF规则对登录接口的过度敏感
登录接口通常是攻击者重点试探的目标,因此CDN厂商往往会对包含login、admin等关键字的URL路径实施更严格的检测,如果你的登录页面使用了复杂的验证码、特殊的表单字段或非常规的用户名格式,可能会触发WAF的规则引擎。
行业共识认为,误报率是WAF系统面临的普遍挑战,解决这一问题,可以暂时将CDN的WAF模式调整为“观察模式”或“白名单模式”,观察登录是否恢复正常,如果恢复正常,则说明是WAF规则拦截所致,需要在WAF控制台添加登录页面的IP白名单,或调整针对该URL路径的检测规则,降低敏感度。
源站防火墙未放行CDN节点IP段
除了CDN侧的策略,源站服务器自身的防火墙(如iptables、云服务商的安全组)也可能成为瓶颈,如果源站防火墙仅允许特定IP访问,而未将CDN的回源IP段加入白名单,那么来自CDN的登录请求将被直接丢弃。
许多云服务商提供了CDN回源IP段列表,定期更新,你需要定期将这些IP段添加到源站防火墙的允许列表中,检查源站的访问日志,若发现大量来自CDN IP段的请求被防火墙拒绝,即可确认此问题。
浏览器缓存与Cookie冲突
不要忽视客户端的因素,CDN的引入改变了资源的存储位置,原有的浏览器缓存可能指向旧的资源路径,导致登录脚本加载失败或Cookie验证错误。
强制刷新与清除缓存
在排查服务器端问题之前,务必先排除客户端缓存的影响,尝试使用浏览器的“无痕模式”或“隐私模式”访问登录页面,如果无痕模式下可以正常登录,则说明是本地缓存或Cookie冲突所致。
建议清除浏览器缓存、Cookie和本地存储数据,并强制刷新页面(Ctrl+F5或Cmd+Shift+R),对于移动端用户,尝试清除App缓存或更换网络环境(如从Wi-Fi切换到4G/5G),以排除ISP DNS污染的可能性。
常见问题解答
加了cdn无法登录怎么办
为什么开启CDN后后台登录一直提示502 Bad Gateway?
502错误通常意味着CDN节点无法从源站获取有效响应,这可能是因为源站服务崩溃、源站端口未开放或源站IP被CDN拦截,首先检查源站服务是否正常运行,其次确认源站防火墙是否放行了CDN回源IP,最后检查CDN控制台是否配置了正确的回源主机名和端口。
CDN加速后登录速度慢,甚至超时,如何解决?
登录请求通常涉及数据库查询和动态内容生成,不适合全量缓存,如果登录慢,可能是因为CDN配置了动态加速但未优化路由,或者源站负载过高,建议检查CDN的“动态加速”功能是否开启,并优化源站的数据库查询效率,确保登录接口未被CDN缓存,避免缓存脏数据导致登录失败。
如何判断是CDN问题还是源站问题?
最直接的方法是绕过CDN,直接通过源站IP访问登录页面,如果直接访问正常,而通过域名访问失败,则问题出在CDN配置或DNS解析上,如果直接访问也失败,则问题出在源站本身,需检查源站服务、防火墙及数据库状态。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/378070.html