CDN无法防御DDoS攻击,因为CDN本质是内容分发网络,不具备深度清洗恶意流量的能力,面对大规模DDoS攻击时,必须部署专业的高防IP或云盾等安全产品。
很多站长和技术负责人都有一个误区,认为只要接入了CDN,网站就拥有了“金刚不坏之身”,这种想法在应对普通流量波动时是成立的,但在面对恶意的DDoS(分布式拒绝服务)攻击时,CDN往往显得力不从心,甚至完全无效,我们需要厘清CDN的核心职能与DDoS攻击的本质区别,CDN的设计初衷是加速,通过边缘节点缓存静态资源,减少源站压力,提升用户访问速度,而DDoS攻击的目标是耗尽带宽、连接数或计算资源,让服务器瘫痪,当攻击流量达到Tb级别时,普通的CDN节点带宽会被瞬间打满,导致正常用户也无法访问,此时CDN不仅没有起到保护作用,反而可能因为流量汇聚效应,成为攻击者的“帮凶”,将海量垃圾流量集中转发给源站,造成更严重的后果。
为什么CDN挡不住DDoS攻击
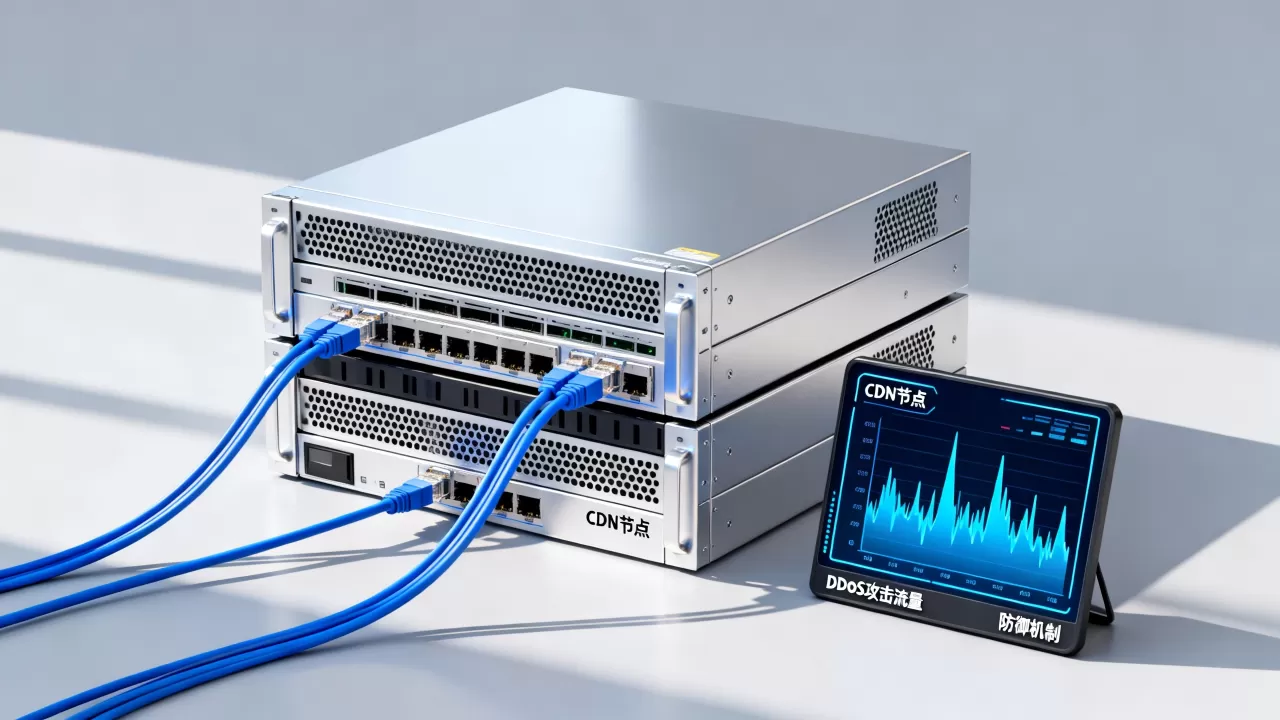
要理解这个现象,首先要看攻击的规模与防御机制的匹配度,业内专家指出,常规CDN节点的带宽上限通常在几百Gbps到1Tbps左右,而现在的DDoS攻击动辄达到Tb级别,甚至高达数十Tbps,这就好比用一张渔网去拦截洪水,网眼再密也挡不住水的冲击力。
带宽瓶颈与清洗能力缺失
CDN节点主要具备的是内容缓存和负载均衡能力,而非深度包检测(DPI)或流量清洗能力,当攻击流量进入CDN边缘节点时,如果该节点没有配置专门的高防清洗服务,这些流量会被视为正常请求处理,一旦超过节点带宽上限,CDN服务就会中断,表现为网站无法访问。
攻击类型对比
不同类型的DDoS攻击对CDN的穿透能力不同,我们需要具体场景具体分析:
- CC攻击(应用层攻击):这类攻击模拟正常用户请求,消耗服务器CPU和内存资源,部分高端CDN提供一定的CC防护功能,通过识别异常请求频率进行拦截,效果相对较好,但如果攻击者使用海量IP池模拟真实用户行为,CDN的识别率会大幅下降。
- SYN Flood(连接层攻击):通过发送大量半连接请求耗尽服务器资源,CDN边缘节点通常具备基础的SYN Cookie防护,但对于超大流量的SYN Flood,节点自身连接数也会被打满,导致无法建立新连接。
- UDP/ICMP Flood(网络层攻击):直接淹没带宽,这是CDN最薄弱的环节,因为CDN节点本身也需要消耗带宽来转发这些垃圾数据,一旦带宽耗尽,所有流量(包括正常流量)都会被丢弃。
专业DDoS防护方案对比
既然CDN不够用,该用什么?目前行业内主要有三种主流解决方案,它们各有优劣,适用于不同场景。
高防IP与CDN的结合
这是目前最主流的架构,将高防IP放在CDN前面,或者将源站IP隐藏在高防IP后面。
架构优势
- 流量清洗:高防机房拥有TB级的清洗能力,能过滤掉99%以上的恶意流量。
- 源站保护:攻击流量被清洗后,只有正常流量回源到CDN,再分发到用户,源站压力极小。
- 成本考量:相比自建高防服务器,租用高防IP按流量或带宽计费,灵活性更高。
云盾与WAF的深度防护
对于应用层攻击,Web应用防火墙(WAF)是必备组件,它不仅能防御DDoS,还能防御SQL注入、XSS等Web攻击。
实施步骤
- 接入WAF:将域名解析指向WAF提供的CNAME地址。
- 配置规则:根据业务特点,设置黑白名单、频率限制等规则。
- 联动防护:将WAF与高防IP联动,形成从网络层到应用层的全方位防护。
自建高防服务器
对于大型企业或特殊行业,自建高防服务器也是一种选择,但成本极高,维护复杂。
适用场景
- 数据隐私要求极高
:不希望流量经过第三方清洗节点。
- 定制化需求:需要针对特定协议或私有协议进行深度防护。
如何选择合适的防护方案
选择防护方案不能只看价格,更要看业务需求和攻击风险。
评估攻击风险
- 低风险:小型网站,偶尔遭遇恶意竞争,普通CDN+基础WAF即可。
- 中风险:中型网站,有被攻击历史,建议租用高防IP。
- 高风险:金融、游戏、电商等核心业务,必须采用高防IP+WAF+云盾的组合方案。
成本效益分析
不同防护方案的价格差异巨大,据行业共识认为,普通CDN流量费用较低,但高防IP费用高昂,尤其是按峰值带宽计费时,成本可能呈指数级增长。
价格对比参考
| 防护方案 | 适用场景 | 预估月成本 | 防护能力 |
|---|---|---|---|
| 普通CDN | 静态资源加速,无攻击 | 低 | 无 |
| CDN+基础WAF | 应用层攻击防护 | 中 | 中等 |
| 高防IP | 网络层攻击防护 | 高 | 强 |
| 云盾全套 | 全方位防护 | 极高 | 极强 |
实战操作指南
如果你发现网站正在遭受DDoS攻击,或者担心未来可能遭遇攻击,可以按照以下步骤进行部署。
第一步:隐藏源站IP
这是所有防护的前提,如果源站IP泄露,攻击者可以直接绕过CDN和高防,攻击源站。
操作方法
- 使用CDN后,确保源站不直接对外暴露。
- 检查DNS记录,避免使用A记录直接指向源站IP。
- 定期扫描互联网,监控源站IP是否泄露。
第二步:配置高防IP
购买高防IP服务后,将域名解析指向高防IP。
配置要点
- 带宽预留:根据历史流量峰值,预留足够的带宽余量。
- 清洗阈值:设置合理的清洗阈值,避免误杀正常流量。
- 回源配置:确保高防IP能正确回源到CDN或源站。
第三步:启用WAF防护
在CDN或高防IP后面接入WAF,过滤应用层攻击。
规则优化
- 频率限制:对登录、注册等敏感接口设置严格的频率限制。
- 人机验证:在可疑请求处启用验证码或JS挑战。
- 黑白名单:根据日志分析,动态调整黑白名单。
常见问题解答
CDN DDoS没效果怎么办
如果CDN无法防御DDoS攻击,应立即启用高防IP或云盾服务,将流量先引导至高防节点进行清洗,再回源到CDN或源站,检查源站IP是否泄露,确保攻击流量无法直接打到源站。
高防IP和普通CDN的区别是什么
普通CDN主要提供内容加速和负载均衡,带宽有限,不具备深度流量清洗能力,高防IP则拥有TB级的清洗能力和专业的安全团队,能够抵御大规模DDoS攻击,两者可以结合使用,形成“高防IP+CDN”的双重防护架构。
如何判断网站是否遭受DDoS攻击
可以通过监控服务器带宽使用率、连接数、CPU和内存占用率来判断,如果带宽突然飙升到接近上限,且伴随大量异常连接,很可能是遭受了DDoS攻击,网站访问速度变慢、频繁超时也是典型症状。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/375972.html