

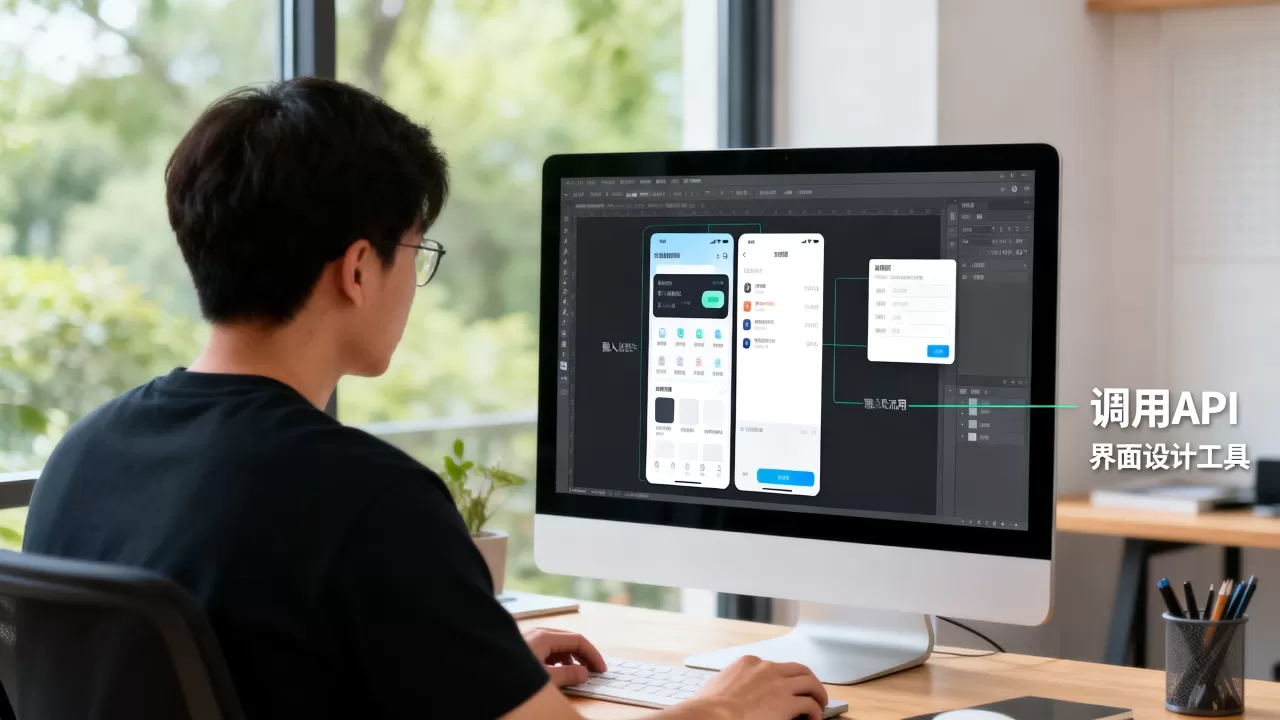
通过API工具调用APP认证方式的核心在于利用标准化接口实现身份验证的自动化集成,从而在保障安全性的同时大幅提升开发效率与用户体验。
在移动应用开发的浩瀚生态中,身份验证不仅是第一道防线,更是连接用户与服务的桥梁,传统的硬编码认证方式早已无法满足现代应用对灵活性、安全性和扩展性的严苛要求,随着2026年数字化进程的深入,开发者越来越倾向于采用基于API的认证架构,将复杂的逻辑剥离,交由专业的认证服务处理,这种转变并非简单的技术迭代,而是架构思维的深刻重塑。
API认证架构的核心优势与选型逻辑
选择通过API工具调用APP认证方式,本质上是选择了一种更现代化的安全协作模式,业内专家指出,这种模式将认证逻辑从客户端移除,集中到服务端或第三方认证服务商,从而显著降低了客户端被逆向工程的风险。
安全性与灵活性的平衡
在传统的会话管理(Session-Cookie)模式中,状态数据往往分散在客户端,容易遭受CSRF(跨站请求伪造)攻击,而基于API的认证,特别是采用JWT(JSON Web Token)或OAuth 2.0标准时,状态保持在服务端或无状态令牌中,安全性大幅提升。
- 无状态特性:服务器无需存储会话状态,减轻了服务器内存压力,便于水平扩展。
- 细粒度权限控制:API可以精确控制每个端点的访问权限,实现RBAC(基于角色的访问控制)。
- 跨平台兼容:统一的API接口使得同一套认证逻辑可以服务于iOS、Android、Web甚至IoT设备。
主流认证协议的对比分析
在决定调用何种API之前,理解不同协议的特性至关重要,多数情况下,开发者需要在OAuth 2.0、OpenID Connect(OIDC)和SAML之间做出选择。
| 协议类型 | 适用场景 | 核心特点 | 实施难度 |
|---|---|---|---|
| OAuth 2.0 | 授权访问第三方资源 | 专注于授权,不直接提供身份认证 | 中等 |
| OpenID Connect | 用户身份认证 | 基于OAuth 2.0的身份层,提供ID Token | 较低 |
| SAML | 企业级单点登录(SSO) | XML格式,适合B2B场景,配置复杂 | 较高 |
对于大多数面向C端用户的APP而言,OpenID Connect因其简洁性和广泛的生态支持,成为首选方案,它允许APP通过调用IDP(身份提供商)的API,获取用户的身份信息,而无需处理密码存储等敏感操作。
API工具调用的实操流程与关键步骤
将API认证集成到APP中,并非简单的代码复制粘贴,而是一个涉及配置、编码、测试和监控的系统工程,以下流程基于行业共识认为的最佳实践,旨在帮助开发者避免常见的陷阱。
第一步:注册与配置开发者账户
你需要在选定的认证服务商(如Auth0、Firebase Auth或自建Keycloak)处注册开发者账户,这一步骤看似简单,却决定了后续集成的基础架构。
- 创建应用:在控制台中创建一个新的APP项目,获取唯一的Client ID和Client Secret。
- 配置重定向URI:设置合法的回调地址,确保只有经过验证的域名或APP Scheme才能接收认证结果。
- 定义权限范围(Scopes):明确APP需要访问的用户信息,遵循最小权限原则,仅请求必要的数据。
第二步:集成SDK与初始化
为了简化API调用,大多数主流认证服务商都提供了官方SDK,在Android或iOS项目中引入SDK,并进行初始化配置。
- 添加依赖:在
build.gradle或Podfile中添加相应的认证SDK依赖。 - 初始化客户端:使用之前获取的Client ID和Secret初始化认证客户端。
- 配置回调处理:在APP的入口Activity或AppDelegate中,处理来自认证服务的回调数据。
第三步:实现登录与令牌获取
这是核心交互环节,当用户点击“登录”按钮时,APP应调用认证API,而不是直接发送用户名和密码。
- 发起认证请求:调用SDK提供的
login()方法,弹出认证界面或跳转至浏览器。 - 接收授权码:用户成功认证后,认证服务会返回一个授权码(Authorization Code)给APP。
- 换取访问令牌:APP后端使用授权码、Client ID和Secret,向Token Endpoint发起POST请求,换取Access Token和Refresh Token。
在此过程中,务必确保敏感信息(如Client Secret)仅存储在服务器端,绝不应暴露在客户端代码中。
第四步:处理令牌刷新与过期
Access Token通常具有较短的有效期(如1小时),而Refresh Token有效期较长,APP需要实现自动刷新机制,以确保用户在不中断体验的前提下保持登录状态。
- 监听令牌过期:在API请求失败时,检查错误码是否为401 Unauthorized。
- 静默刷新:使用Refresh Token调用Token Endpoint,获取新的Access Token。
- 重试请求:使用新令牌重新发起原请求,并向用户透明地展示这一过程。
常见误区与性能优化建议
尽管API认证提供了诸多便利,但在实际落地过程中,开发者仍常陷入一些误区,导致性能瓶颈或安全隐患。
避免在客户端存储敏感数据
许多新手开发者倾向于将Access Token存储在SharedPreferences或UserDefaults中,虽然方便读取,但这增加了令牌泄露的风险,建议采用更安全的方式,如Android的EncryptedSharedPreferences或iOS的Keychain,对令牌进行加密存储。
减少不必要的API调用
频繁的API调用会增加网络延迟,影响用户体验,可以通过以下方式优化:
- 本地缓存用户信息:在获取到用户基本信息后,将其缓存到本地数据库,避免每次请求都调用用户信息API。
- 批量请求:如果业务需要多个数据接口,尽量合并为批量接口调用,减少网络往返次数。
错误处理与用户体验
网络波动或服务端故障是常态,APP应具备完善的错误处理机制,向用户提供清晰的错误提示,而不是冰冷的代码错误码,当令牌过期时,自动刷新失败后,应引导用户重新登录,并说明原因。
未来趋势与合规性考量
随着隐私保护法规的日益严格,如GDPR和中国的《个人信息保护法》,API认证的设计必须兼顾合规性。
隐私优先的设计
在调用API获取用户信息时,应明确告知用户数据用途,并获得明确同意,采用最小化数据采集原则,仅收集业务必需的信息。
生物识别与多因素认证
基于生物识别(指纹、面部识别)的多因素认证(MFA)将成为标配,API工具需要支持将这些生物特征与数字令牌绑定,进一步提升账户安全性。
常见问题解答
APP通过API调用认证方式时,如何防止令牌被窃取?
防止令牌窃取需要多层防护,所有API通信必须强制使用HTTPS,确保数据传输加密,令牌应存储在安全的本地存储中,如iOS的Keychain或Android的Keystore系统,实施短期令牌有效期和自动刷新机制,可以缩短令牌暴露的时间窗口,监控异常登录行为,如异地登录或设备变更,及时触发二次验证。
相比传统Session模式,API认证在移动端有哪些具体优势?
API认证在移动端的主要优势体现在无状态扩展性和跨平台一致性上,Session模式需要服务器维护大量会话状态,随着用户量增加,服务器内存压力巨大,且难以进行水平扩展,而API认证(如JWT)是无状态的,服务器无需存储会话,只需验证签名即可,极大地提升了系统的可扩展性,API认证使用统一的JSON格式,使得同一套认证逻辑可以轻松复用于iOS、Android和Web端,降低了多平台开发的维护成本。
集成第三方API认证工具的价格通常如何计算?
第三方API认证工具的价格模型通常基于活跃用户数(MAU)或API调用次数,对于初创项目,多数服务商提供免费层级,包含一定数量的月活跃用户和基础功能,随着用户规模增长,价格会阶梯式上升,高级功能如自定义域名、企业级SSO、高级安全监控等,通常需要额外付费,开发者在选型时,应根据预期用户量和功能需求,综合评估总拥有成本(TCO),避免后期因用户激增导致成本失控。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/374525.html




评论列表(1条)
扫了一眼,API 集成确实香,以前硬编码太头秃了。不过话说回来20…后面是啥?