服务器有哪些配置文件

服务器的高效、安全与稳定运行,离不开其背后众多配置文件的精确调控,这些文件如同服务器的“基因蓝图”和“操作手册”,定义了系统行为、服务参数、安全策略以及运行环境,理解核心配置文件及其作用,是服务器管理、运维和优化的基石,本文将系统性地梳理服务器中常见的关键配置文件类别及其核心功能。
核心系统级配置文件:奠定运行基础
服务器操作系统自身的行为由一系列核心配置文件定义,它们直接影响系统启动、用户管理、基础服务和硬件交互。
-
系统初始化与启动配置:
/etc/fstab(Linux): 定义系统启动时自动挂载的文件系统(硬盘分区、网络存储等),错误配置可能导致系统无法启动或数据访问异常。/boot/grub/grub.cfg(Linux GRUB2): 引导加载程序的主要配置文件,决定系统启动菜单选项、内核参数传递以及启动流程,修改内核参数(如quiet splash)或设置默认启动项在此完成。/etc/default/grub(Linux GRUB2): GRUB2 配置的源文件,修改后需运行update-grub生成最终的grub.cfg,更安全地管理启动参数。/etc/systemd/system/&/usr/lib/systemd/system/(Linux systemd): 存放系统和服务单元文件(.service,.target,.socket等)。systemctl命令管理服务的启动、停止、状态和依赖关系均基于这些文件,自定义服务通常放在/etc/systemd/system/。/etc/inittab(Linux SysVinit – 旧版): 在 SysVinit 系统中定义系统运行级别(runlevel)和对应的初始化进程,现代发行版多已转向 systemd。/etc/rc.local(Linux): 在系统启动的最后阶段(在 runlevel 脚本之后)执行自定义命令或脚本的简单方式(通常需先启用)。bcdedit(Windows): 命令行工具用于管理 Windows 启动配置数据(BCD)存储,相当于 Linux 的 GRUB 配置。
-
网络基础配置:
/etc/network/interfaces(Debian/Ubuntu) 或/etc/sysconfig/network-scripts/ifcfg-<interface>(RHEL/CentOS): 定义网络接口(网卡)的 IP 地址、子网掩码、网关、DNS 等静态配置或 DHCP 设置,是服务器联网的关键。- `/etc/netplan/.yaml
(Ubuntu 新版本): 现代 Ubuntu 使用的网络配置抽象层,定义网络接口配置,由netplan` 工具生成后端(NetworkManager, systemd-networkd)配置。 /etc/hosts: 本地的主机名解析文件,将主机名映射到 IP 地址,优先级通常高于 DNS,常用于本地测试或覆盖特定解析。/etc/resolv.conf: 定义系统使用的 DNS 服务器地址和搜索域,通常由网络管理工具(如 NetworkManager 或 systemd-resolved)动态管理,但也可手动配置。
-
用户、组与认证管理:
/etc/passwd: 存储用户账户的基本信息(用户名、UID、GID、主目录、默认 shell),密码字段通常为x,实际密码哈希存储在/etc/shadow。/etc/shadow: 存储用户加密后的密码哈希以及密码策略信息(有效期、过期时间等),此文件权限严格,仅 root 可读,是系统安全的关键。/etc/group: 存储用户组信息(组名、GID、组成员列表)。/etc/sudoers: 配置sudo命令的权限,定义哪些用户/组可以以何种权限执行哪些命令。极其重要,错误编辑可能导致权限失控或系统无法管理,强烈建议使用visudo命令编辑以保证语法正确。/etc/login.defs: 定义创建用户时的默认设置,如密码有效期、UID/GID 范围、主目录模板等。/etc/pam.d/: 包含 Pluggable Authentication Modules (PAM) 的配置文件,PAM 提供灵活的身份验证机制,控制用户登录、密码修改等过程的认证栈。
-
系统行为与环境变量:
/etc/environment: 设置系统范围的环境变量(对所有用户有效)。/etc/profile, `/etc/profile.d/.sh系统级的 shell 配置文件,在用户登录时执行,用于设置环境变量和运行脚本(对所有使用/bin/sh或/bin/bash` 的用户有效)。/etc/bashrc或/etc/bash.bashrc: 系统级的 bash shell 配置文件,在非登录交互式 bash shell 启动时执行。/etc/sysctl.conf或 `/etc/sysctl.d/.conf(Linux): 用于在系统启动时配置内核参数(sysctl 参数),优化网络性能、调整文件系统行为、修改资源限制等,修改后需执行sysctl -p` 生效。/etc/security/limits.conf(Linux): 设置用户或组的系统资源限制,如最大打开文件数 (nofile)、最大进程数 (nproc)、内存锁定限制等,对高并发应用至关重要。
应用与服务配置文件:驱动业务功能
服务器上运行的各种应用程序和服务(Web服务器、数据库、邮件服务器等)都有其专属的配置文件,控制其具体行为、性能和安全。
-
Web 服务器:
- Apache HTTP Server: 主配置文件通常是
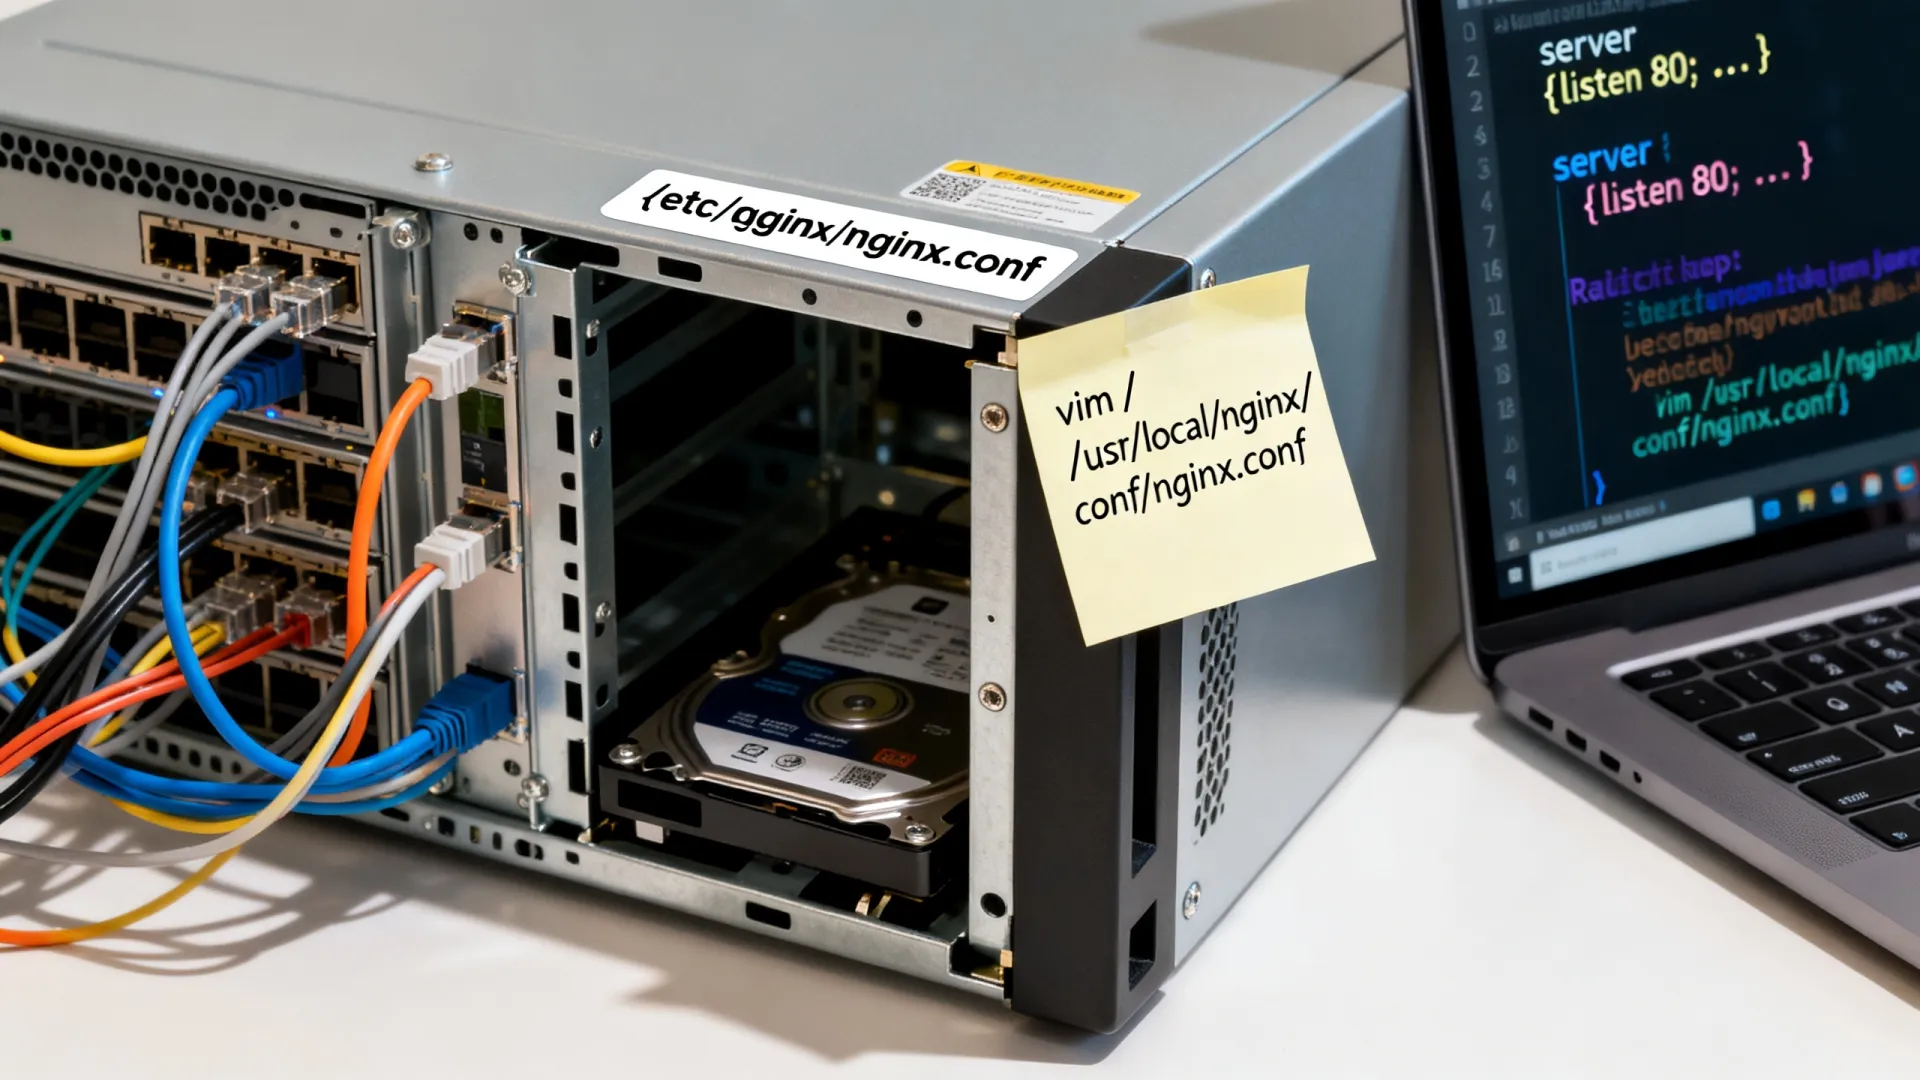
/etc/apache2/apache2.conf(Debian/Ubuntu) 或/etc/httpd/conf/httpd.conf(RHEL/CentOS),它通过Include指令加载模块配置 (mods-enabled/)、站点配置 (sites-enabled/) 和其他自定义配置 (conf-enabled/),虚拟主机、监听端口、模块启用、日志格式等在此配置。 - Nginx: 主配置文件通常是
/etc/nginx/nginx.conf,它负责全局设置(worker进程数、事件模型、日志等),并通过include指令加载/etc/nginx/conf.d/.conf和/etc/nginx/sites-enabled/中的服务器块(Server Block,相当于虚拟主机)配置,配置结构清晰,性能优异。
- Apache HTTP Server: 主配置文件通常是
-
数据库服务器:
- MySQL/MariaDB: 主配置文件通常是
/etc/mysql/my.cnf(Debian/Ubuntu) 或/etc/my.cnf(RHEL/CentOS),它常包含!includedir指令加载/etc/mysql/conf.d/或/etc/mysql/mariadb.conf.d/下的额外配置文件,配置内存分配 (innodb_buffer_pool_size)、连接数 (max_connections)、日志、字符集、存储引擎参数等。 - PostgreSQL: 主配置文件是
/etc/postgresql/<version>/main/postgresql.conf(Debian/Ubuntu) 或/var/lib/pgsql/<version>/data/postgresql.conf(RHEL/CentOS),配置监听地址/端口、资源限制、日志、共享缓冲区 (shared_buffers)、工作内存 (work_mem) 等,客户端认证规则在pg_hba.conf中配置。
- MySQL/MariaDB: 主配置文件通常是
-
邮件服务器 (如 Postfix):
/etc/postfix/main.cf: Postfix 的主配置文件,定义邮件队列目录、接收/发送域、网络接口、中继主机、邮件大小限制、TLS 设置等核心参数。/etc/postfix/master.cf: 定义 Postfix 主进程管理的服务(smtp, smtps, submission)及其参数(是否启用 chroot, 使用哪个进程处理)。/etc/aliases: 定义邮件别名(转发),需使用newaliases命令更新数据库。
-
其他常见服务:
- SSH Server (
sshd):/etc/ssh/sshd_config,配置监听端口、允许的登录用户/组、是否允许 root 登录、密码/密钥认证方式、空闲超时、X11转发、日志级别等,是服务器远程管理的安全门户。 - Cron 任务调度:
/etc/crontab(系统级任务) 和/etc/cron.d/目录下的文件,定义定时执行的任务(命令或脚本)。 - 日志管理 (rsyslog/syslog-ng):
/etc/rsyslog.conf,/etc/rsyslog.d/.conf或/etc/syslog-ng/syslog-ng.conf,配置日志来源、过滤规则、输出目的地(文件、远程服务器、数据库)以及日志轮转策略。
- SSH Server (
安全与网络策略配置文件:构筑防御体系
确保服务器安全离不开专门的安全策略配置。
-
防火墙规则:
- iptables (Linux): 规则本身通常由命令动态配置,但持久化规则通常保存在
/etc/sysconfig/iptables(RHEL/CentOS) 或通过iptables-save > /etc/iptables/rules.v4(Debian/Ubuntu) 保存,定义允许或拒绝进出服务器的网络流量。 - nftables (Linux 新标准): 配置文件通常是
/etc/nftables.conf,提供比 iptables 更现代的语法和功能。 - firewalld (RHEL/CentOS/Fedora): 使用 XML 文件存储在
/etc/firewalld/zones/和/etc/firewalld/services/中,提供动态管理的区域和服务概念。 - UFW (Ubuntu/Debian): 简化前端,用户规则保存在
/etc/ufw/user.rules和/etc/ufw/user6.rules。 - Windows Defender 防火墙: 通过图形界面或 PowerShell 命令 (
New-NetFirewallRule) 配置,规则存储在注册表和系统文件中。
- iptables (Linux): 规则本身通常由命令动态配置,但持久化规则通常保存在
-
安全增强与审计:
- SELinux (Linux):
/etc/selinux/config定义 SELinux 模式 (Enforcing, Permissive, Disabled) 和策略类型 (targeted, mls),具体策略规则由策略模块定义。/etc/selinux/semanage.conf配置管理工具选项。 - AppArmor (Linux): 配置文件(profile)通常位于
/etc/apparmor.d/,为特定应用程序定义访问控制规则。 - Auditd (Linux):
/etc/audit/auditd.conf配置审计守护进程自身(日志文件位置、大小、动作等),审计规则定义在/etc/audit/audit.rules或通过auditctl动态添加(持久化需写入规则文件),记录系统关键事件用于安全审计。
- SELinux (Linux):
运维与监控配置文件:保障持续稳定
高效的运维依赖于监控和自动化工具的配置。
-
监控代理:
- Zabbix Agent:
/etc/zabbix/zabbix_agentd.conf,配置 Agent 监听的端口、允许连接的 Zabbix Server IP、主动/被动模式、自定义监控项 (UserParameter) 等。 - Prometheus Node Exporter: 通过命令行参数或环境变量配置,也可使用配置文件(格式取决于具体导出器),收集系统指标供 Prometheus 抓取。
- NRPE (Nagios):
/etc/nagios/nrpe.cfg,配置允许连接的 Nagios 服务器 IP、监听的端口以及可以执行的本地命令(用于远程监控)。
- Zabbix Agent:
-
配置管理工具:
- Ansible: 主配置文件
/etc/ansible/ansible.cfg,定义 Inventory 文件路径 (/etc/ansible/hosts或自定义)、连接参数、特权升级方式、库路径等,实际的服务器配置定义在 Playbook (YAML 文件) 和 Role 中。 - Puppet: Agent 配置
/etc/puppetlabs/puppet/puppet.conf,Server (Master) 配置也在类似路径,定义 Master 地址、证书、运行间隔等,配置策略在 Manifests (.pp文件) 中编写。 - Chef: Client 配置
/etc/chef/client.rb,定义 Chef Server URL、验证密钥、节点名等,配置策略在 Cookbook (Ruby DSL) 中定义。 - SaltStack: Minion 配置
/etc/salt/minion,定义 Master 地址、ID 等,配置策略在 State SLS (YAML+Jinja) 文件中定义。
- Ansible: 主配置文件
服务器配置文件构成了其运行、服务、安全和管理的完整指令集,从底层的系统初始化 (fstab, grub.cfg, systemd unit files) 和网络基础 (network interfaces, resolv.conf),到关键的用户认证 (passwd, shadow, sudoers) 和内核调优 (sysctl.conf),再到上层应用服务 (Web, DB, Mail 的配置文件) 和安全防护 (防火墙规则, sshd_config, SELinux/AppArmor),以及支撑运维的监控和自动化工具配置,每一类文件都扮演着不可或缺的角色,精通这些配置文件的位置、语法和最佳实践,是服务器管理员实现高效运维、保障系统稳定与安全的核心能力,定期审查、备份并采用版本控制管理这些配置文件,是专业运维流程的重要组成部分。
Q&A: 服务器配置文件常见问题解答
-
Q1: 修改服务器配置文件后,如何确保更改生效且不会导致服务中断?
- A1: 采取谨慎步骤至关重要:
- 备份: 修改前务必备份原文件。
- 语法检查: 许多工具提供语法检查命令(如
nginx -t,apachectl configtest,sshd -t),务必通过检查后再应用。 - 增量修改与测试: 避免一次性做大量改动,每次修改后,在测试环境或低峰期,按需重启服务(
systemctl restart <service_name>)或重新加载配置(systemctl reload <service_name>或服务特定的命令如nginx -s reload),优先使用reload以减少中断。 - 监控: 修改后密切监控服务日志 (
journalctl -u <service_name> -f) 和系统监控指标,确保服务正常运行且无错误。 - 回滚计划: 准备好快速回滚到备份配置的方案。
- A1: 采取谨慎步骤至关重要:
-
Q2: 如何高效地管理和维护分布在多台服务器上的大量配置文件?
- A2: 推荐采用以下专业实践:
- 配置管理工具: 使用 Ansible, Puppet, Chef, SaltStack 等工具,它们允许您将配置文件定义为代码 (Configuration as Code),存储在版本控制系统 (如 Git) 中,通过编写 Playbook/Manifest/Recipe/State SLS,可以自动化配置的部署、更新和一致性检查,确保多台服务器状态统一且可追溯。
- 版本控制系统 (VCS): 即使不使用上述自动化工具,也应将所有配置文件纳入 Git 等 VCS 管理,记录每次变更的
who,what,why,when,便于追踪、协作和回滚。 - 配置模板化: 对于包含动态内容(如 IP 地址、主机名)的配置,使用模板引擎(如 Jinja2, ERB),结合自动化工具或脚本动态生成最终配置文件。
- 集中化配置存储: 考虑使用如 HashiCorp Vault 或 AWS Systems Manager Parameter Store 等工具安全存储敏感配置(如数据库密码、API 密钥),应用程序在运行时动态获取。
- 标准化与文档: 建立配置文件的命名、存放位置和编写规范,并辅以清晰的文档说明。
- A2: 推荐采用以下专业实践:
您是如何管理服务器配置文件的?是否有特定的工具或最佳实践想要分享?欢迎在评论区留言讨论!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/36651.html