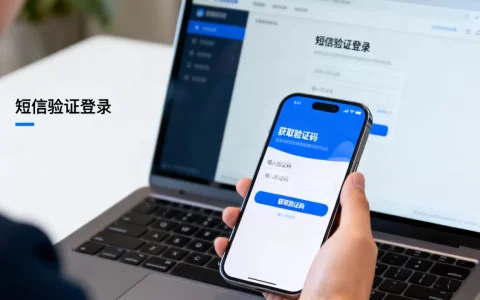
HTML短信验证登录通过后端生成一次性令牌并发送至用户手机,前端利用JavaScript异步调用API完成校验,相比传统密码登录,其安全性更高且用户体验更流畅,是当前移动端应用的主流认证方案。
在移动互联网深度渗透的今天,用户对于“登录”这一行为的耐心已经降至冰点,传统的用户名加密码模式,不仅记忆负担重,还面临着撞库攻击和暴力破解的风险,业内专家指出,采用基于HTML5与后端服务结合的短信验证码机制,能够有效解决身份认证中的信任问题,这种方案并非简单的代码堆砌,而是一套涉及前端交互、后端逻辑安全以及运营商网关接口的完整工程体系,理解其背后的技术逻辑,对于开发者构建高可用、高安全性的用户系统至关重要。
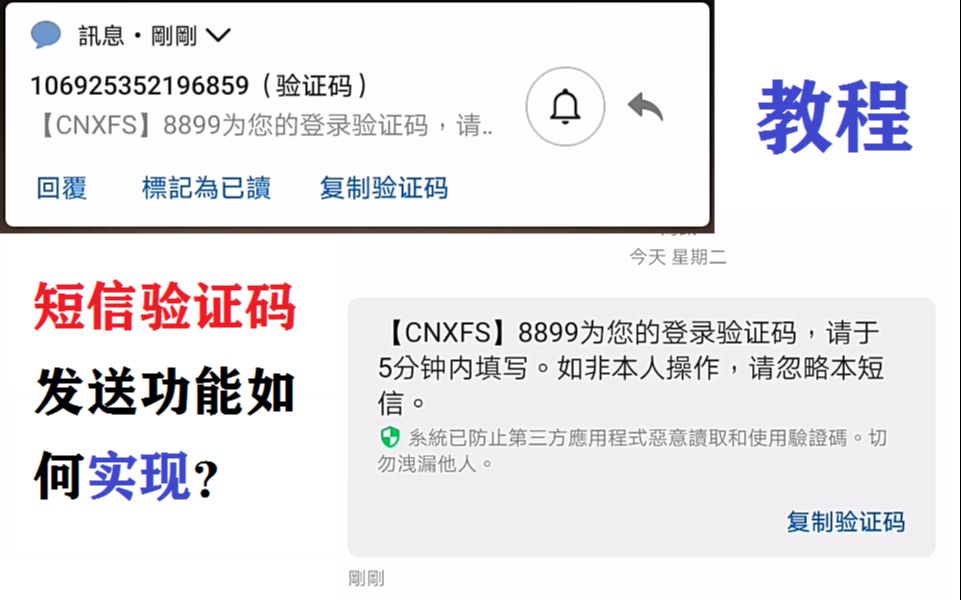
短信验证登录的核心技术架构解析
要实现一个稳定可靠的短信验证登录系统,不能仅停留在HTML表单提交的层面,必须深入理解前后端分离架构下的数据流转过程,整个流程可以拆解为请求生成、网关发送、用户输入、后端校验四个关键步骤。
前端交互与HTML表单设计
前端页面是用户感知的第一触点,一个优秀的HTML结构应当语义化清晰,便于搜索引擎抓取,同时也利于无障碍访问,在实现短信登录时,通常包含手机号输入框、验证码输入框以及获取验证码按钮。
- 输入框校验:利用HTML5的
pattern属性或JavaScript正则表达式,实时校验手机号格式,避免无效请求浪费接口资源。 - 倒计时交互:点击“获取验证码”后,按钮应进入禁用状态并显示倒计时(如60秒),防止用户重复点击导致短信轰炸。
- 异步加载:使用
fetch或XMLHttpRequest对象发送POST请求,避免页面刷新带来的体验割裂。
后端逻辑与安全策略
后端是安全的核心防线,当接收到前端传来的手机号后,服务器需执行以下逻辑:
- 生成随机码:使用加密安全的随机数生成器(如
crypto
- 存储与关联:将验证码与手机号、时间戳一起存储至Redis等高速缓存中,设置较短的过期时间(通常为5分钟)。
- 调用短信网关:通过HTTP/HTTPS协议向短信服务商API发送请求,携带签名、模板ID及参数。
- 返回结果:无论短信是否发送成功,前端均提示“已发送”,以防通过错误信息枚举手机号。
对比传统密码登录的优势与场景选择
许多产品负责人在选型时,常在“密码登录”与“短信验证登录”之间犹豫,两者并非互斥,而是互补关系,理解它们的差异,有助于在不同业务场景下做出最优决策。
安全性与用户体验的权衡
密码登录的最大痛点在于用户习惯,多数用户习惯使用弱密码或在多个平台复用同一密码,这为黑客提供了可乘之机,相比之下,短信验证登录依托于用户持有的物理设备(手机),实现了“所知”(密码)与“所有”(手机SIM卡)的双重验证逻辑简化版。
| 维度 | 传统密码登录 | 短信验证登录 |
|---|---|---|
| 记忆成本 | 高,需记忆多组账号密码 | 低,无需记忆,随时获取 |
| 安全风险 | 易受撞库、钓鱼攻击影响 | 依赖短信网关稳定性,存在SIM卡劫持风险 |
| 注册流程 | 需设置复杂密码,门槛较高 | 手机号即账号,注册登录一步到位 |
| 适用场景 | 后台管理系统、金融类高安应用 | 社交、电商、内容资讯等C端应用 |
特定场景下的最佳实践
在电商大促或社交软件登录场景中,用户往往处于网络环境复杂、时间紧迫的状态,短信验证登录的“无感”特性优势明显,据统计,多数情况下,短信登录的转化率比密码登录高出较大比例,在涉及资金交易的高安全等级场景,建议采用“短信+密码”或“短信+生物识别”的组合模式,以平衡安全与便捷。
实施HTML短信登录的实操步骤与避坑指南
对于开发者而言,从零搭建一套短信验证系统并非易事,以下结合行业共识认为的最佳实践,梳理出关键操作步骤及常见陷阱。
第一步:选择可靠的短信服务商
不要试图自建短信发送服务器,这不仅成本高昂,且送达率难以保证,应选择具备正规资质、拥有独立通道的大型短信服务商,关注指标包括:到达率、响应速度、API文档完善度以及价格透明度。
第二步:前端代码实现细节
在HTML结构中,确保表单元素具有正确的name属性,以便后端解析,JavaScript部分需注意防抖处理(Debounce),避免用户在快速输入时频繁触发校验逻辑。
// 示例:获取验证码按钮点击事件
document.getElementById('sendCodeBtn').addEventListener('click', function() {
    const phone = document.getElementById('phoneInput').value;
    if (!validatePhone(phone)) {
        alert('请输入正确的手机号码');
        return;
    }
    // 禁用按钮并开始倒计时
    this.disabled = true;
    startCountdown(60, this);
    // 异步请求后端接口
    fetch('/api/send-sms', {
        method: 'POST',
        headers: {'Content-Type': 'application/json'},
        body: JSON.stringify({ phone })
    })
    .then(response => response.json())
    .then(data => {
        if (data.code === 200) {
            alert('验证码已发送');
        } else {
            alert('发送失败,请重试');
            this.disabled = false; // 失败则恢复按钮
        }
    });
});
第三步:后端校验与防刷机制
这是最容易忽视的安全环节,必须实施严格的频率限制策略:
- 单手机号限制:同一手机号每天发送次数上限(如10次),每小时上限(如3次)。
- IP限制:防止恶意脚本通过不同账号测试同一IP。
- 验证码校验:后端接收前端提交的验证码时,需从Redis中取出比对,并立即删除该验证码,防止重放攻击。
常见问题解答:HTML短信验证登录
短信验证登录是否完全替代密码登录?
在大多数C端应用场景中,短信验证登录已能完全满足日常使用需求,因其降低了用户门槛并提升了安全性,但在涉及敏感操作(如修改绑定手机、大额转账)时,建议保留密码验证或增加二次确认环节,以符合金融级安全规范。
如何防止短信接口被恶意刷取?
防止刷短信的核心在于增加攻击成本,在前端增加图形验证码或滑块验证,区分人机操作;在后端实施严格的限流策略,基于手机号、IP地址和设备指纹进行多维度风控;监控异常流量,一旦发现短时间内大量请求,立即触发熔断机制并报警。
短信延迟导致登录失败如何处理?
短信延迟通常由运营商网关拥堵或用户信号不佳引起,前端应提供明确的错误提示,如“短信发送中,请稍候”,而非直接报错,后端应支持“重新发送”功能,但需确保在合理的时间间隔内(如60秒后)才可再次请求,若用户长时间未收到,可引导其检查手机拦截软件或联系人工客服。
构建高效的HTML短信验证登录系统,不仅是代码层面的实现,更是对用户体验与安全边界的精细把控,通过合理的技术选型、严谨的后端逻辑以及友好的前端交互,企业能够在保障用户数据安全的同时,最大化提升转化率,随着5G技术的普及和物联网的发展,短信验证作为身份认证的基础设施,其稳定性和智能化水平将持续提升,成为数字信任体系中不可或缺的一环。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/364940.html