服务器查看数据库密码是多少位?核心结论:数据库密码长度需至少12位以上
数据库密码长度是系统安全的第一道防线。当前行业安全标准(如OWASP、NIST)明确要求生产环境数据库密码长度至少应为12位以上,并强制包含大小写字母、数字及特殊字符的复杂组合。 长度不足或复杂度欠缺的密码极易遭受暴力破解,导致严重数据泄露风险。
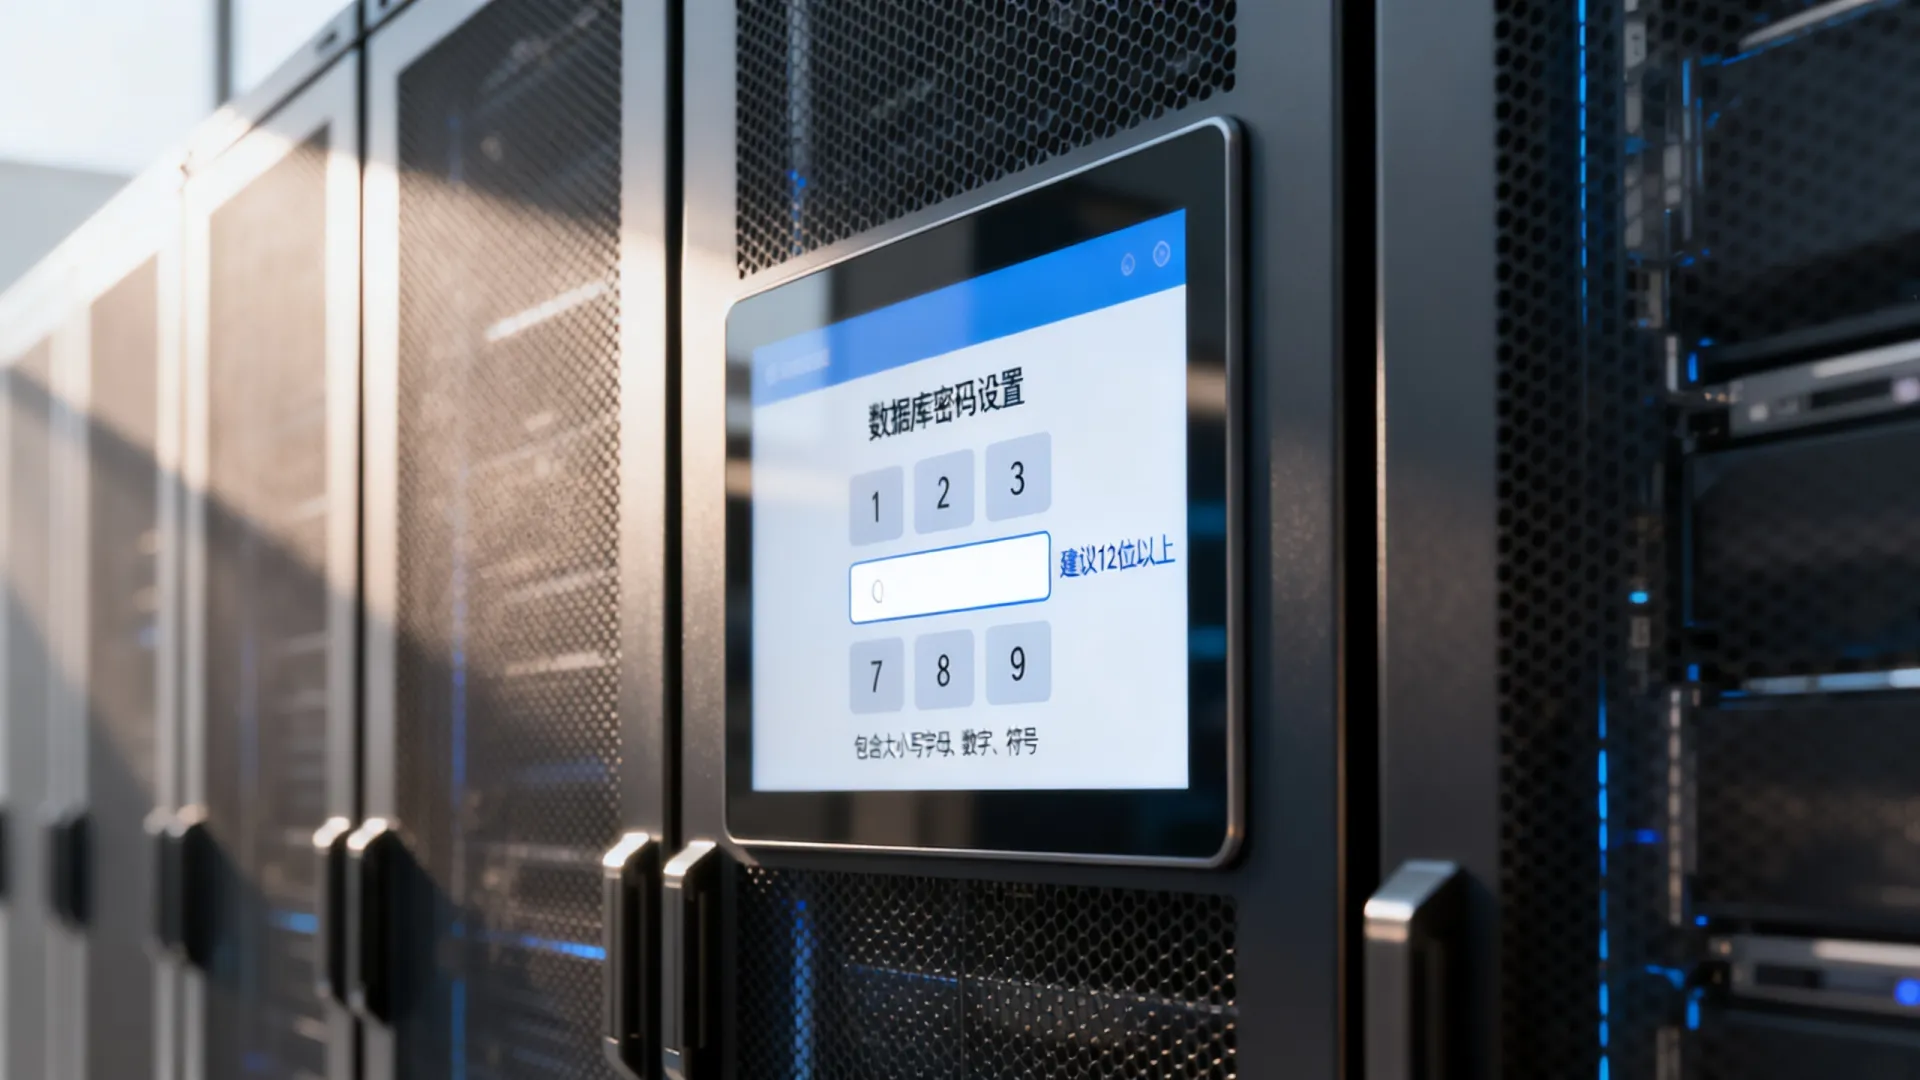
密码长度标准:为何12位是安全基线
- 破解时间成本: 8位纯数字密码可在数秒内被暴力破解工具攻破,每增加1位字符,破解所需时间呈指数级增长,12位高复杂度密码在当前算力下破解需要数百年乃至更久,构成有效防御。
- 合规性要求: PCI DSS、GDPR、等保2.0/3.0等国内外重要安全合规框架均对密码复杂度(包含长度)有强制性规定,12位是普遍接受的最低门槛。
- 防御自动化攻击: 黑客广泛使用自动化工具扫描和攻击弱密码,足够长度与复杂度能有效抵御此类规模化攻击。
查看数据库密码长度:方法与步骤
重要警示: 出于安全考虑,数据库系统通常不会存储明文密码,也无法直接“查看”到完整密码,但可通过以下方式检查密码策略(包含长度要求)或验证已配置密码:
-
查看数据库密码策略配置(推荐方式)
- MySQL / MariaDB:
- 执行SQL:
SHOW VARIABLES LIKE 'validate_password%'; - 关键参数:
validate_password.length: 密码最小长度要求。validate_password.mixed_case_count: 至少需要的大小写字母数。validate_password.number_count: 至少需要的数字数。validate_password.special_char_count: 至少需要的特殊字符数。validate_password.policy: 密码强度策略等级(LOW, MEDIUM, STRONG)。
- 执行SQL:
- Microsoft SQL Server:
- 通过SQL Server Management Studio (SSMS):连接实例 -> 右键实例 -> “属性” -> “安全性”页签 -> 查看“密码策略”部分(强制实施密码策略、过期等,但长度需依赖域策略或自定义检查)。
- 检查登录属性(部分信息):
SELECT name, is_policy_checked, is_expiration_checked FROM sys.sql_logins;(策略检查开启状态)。 - 实际长度限制由Windows本地安全策略或域策略决定,查看方法:
Win+R->secpol.msc-> ”安全设置“ -> ”账户策略“ -> ”密码策略“ -> ”密码必须符合复杂性要求“(启用)和 ”密码长度最小值“。
- PostgreSQL:
- PostgreSQL核心不内置复杂密码策略,需借助
passwordcheck等扩展或外部工具(如pg_hba.conf结合pam或ldap)。 - 安装
passwordcheck扩展后,它会在创建/修改密码时根据其内置规则(通常包含最小长度8位,建议修改源码或结合其他模块实现12位)进行校验。
- PostgreSQL核心不内置复杂密码策略,需借助
- Oracle Database:
- 查看密码验证函数(如
VERIFY_FUNCTION或自定义函数):SELECT FROM DBA_PROFILES WHERE PROFILE='DEFAULT' AND RESOURCE_NAME='PASSWORD_VERIFY_FUNCTION'; - 查看密码概要文件限制:
SELECT FROM DBA_PROFILES WHERE PROFILE='DEFAULT' AND RESOURCE_NAME LIKE 'PASSWORD%';关注PASSWORD_LENGTH。 - 默认
VERIFY_FUNCTION通常要求最小长度8位,强烈建议修改为要求12位以上。
- 查看密码验证函数(如
- MySQL / MariaDB:
-
通过应用程序或配置管理工具查看(谨慎操作)
- 应用程序配置文件(如
.env,application.properties,web.config,config.php)中可能包含数据库连接字符串,其中可能暴露密码(此乃高风险操作,应绝对避免在生产环境明文存储密码!)。 - 专业的配置管理工具(如HashiCorp Vault, AWS Secrets Manager, Azure Key Vault)可安全存储和检索密码,通过其审计日志或查询接口(需严格权限控制)可得知密码元信息(如创建/轮换时间),但通常也无法直接查看明文密码或精确位数。
- 应用程序配置文件(如
密码长度不足的风险与真实案例
- 风险:
- 数据泄露: 攻击者获取密码后,可窃取、篡改、删除敏感业务数据。
- 合规处罚: 违反GDPR、HIPAA、PCI DSS等将招致巨额罚款。
- 业务中断: 数据破坏或勒索导致服务不可用。
- 声誉损失: 客户信任崩塌。
- 案例: 某知名电商因核心数据库使用8位简单密码,被黑客暴力破解,导致数百万用户个人信息(含支付信息)泄露,直接经济损失超千万美元,品牌声誉严重受损。
专业解决方案:安全密码管理实践
- 强制执行强密码策略: 在所有数据库系统中配置并启用密码策略,强制要求最小长度12位以上,且必须包含大小写字母、数字、特殊字符,定期审查策略有效性。
- 杜绝明文存储: 严禁在任何配置文件、脚本、文档、邮件中明文存储数据库密码,使用环境变量(需配合安全访问控制)或专业密钥管理服务(KMS)。
- 采用密钥管理服务(KMS): 使用AWS Secrets Manager、Azure Key Vault、HashiCorp Vault等集中管理密码,实现自动轮换、精细权限控制、审计跟踪。
- 启用多因素认证(MFA): 为数据库管理员账户开启MFA,即使密码泄露也能增加一层防护。
- 定期密码轮换: 结合KMS实现自动化、无中断的密码轮换(避免人工操作风险)。
- 最小权限原则: 为每个应用/服务创建专用数据库账户,授予其完成工作所需的最小权限。
- 持续监控与审计: 监控异常登录行为,定期审计密码策略执行情况和密码访问日志。
相关问答
-
Q:如何在MySQL中快速查看当前密码策略要求的最小长度?
A:登录MySQL后执行命令:SHOW VARIABLES LIKE 'validate_password.length';这将直接显示系统配置的最小密码长度要求(需已安装validate_password组件)。 -
Q:企业内网SQL Server数据库,如何确保所有账号密码长度都符合12位要求?
A:最可靠方法是利用Windows域组策略(GPO),在域控制器上配置统一的”密码策略“,设置”密码长度最小值“为12,并启用”密码必须符合复杂性要求“,此策略将强制应用于域内所有服务器(包括SQL Server所在服务器)上的用户账户(包括SQL Server登录映射的域账户),对于非域账户的SQL登录,需在SQL Server层面结合脚本或第三方工具进行定期审计和强制修改。
数据库密码绝非小事,12位复杂度只是起点,安全策略的价值在于持续执行,您当前使用的数据库密码策略是否已强制执行12位以上标准?欢迎分享您的配置经验或遇到的挑战。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/36212.html