HTML5本地存储(localStorage和sessionStorage)并非绝对安全,若开发者未做好输入过滤与权限隔离,极易导致敏感数据泄露或遭受跨站脚本攻击(XSS),建议仅存储非敏感数据并配合后端验证使用。
在Web开发领域,HTML5提供的本地存储机制让浏览器能够像硬盘一样保存用户数据,这极大地提升了应用响应速度和离线体验,这种便利性背后隐藏着巨大的安全隐患,许多开发者误以为“本地”意味着“私密”,从而将用户会话令牌、个人信息甚至支付凭证直接存入localStorage,浏览器本地存储的数据对JavaScript完全开放,这意味着一旦页面存在XSS漏洞,攻击者可以轻易读取所有存储内容。
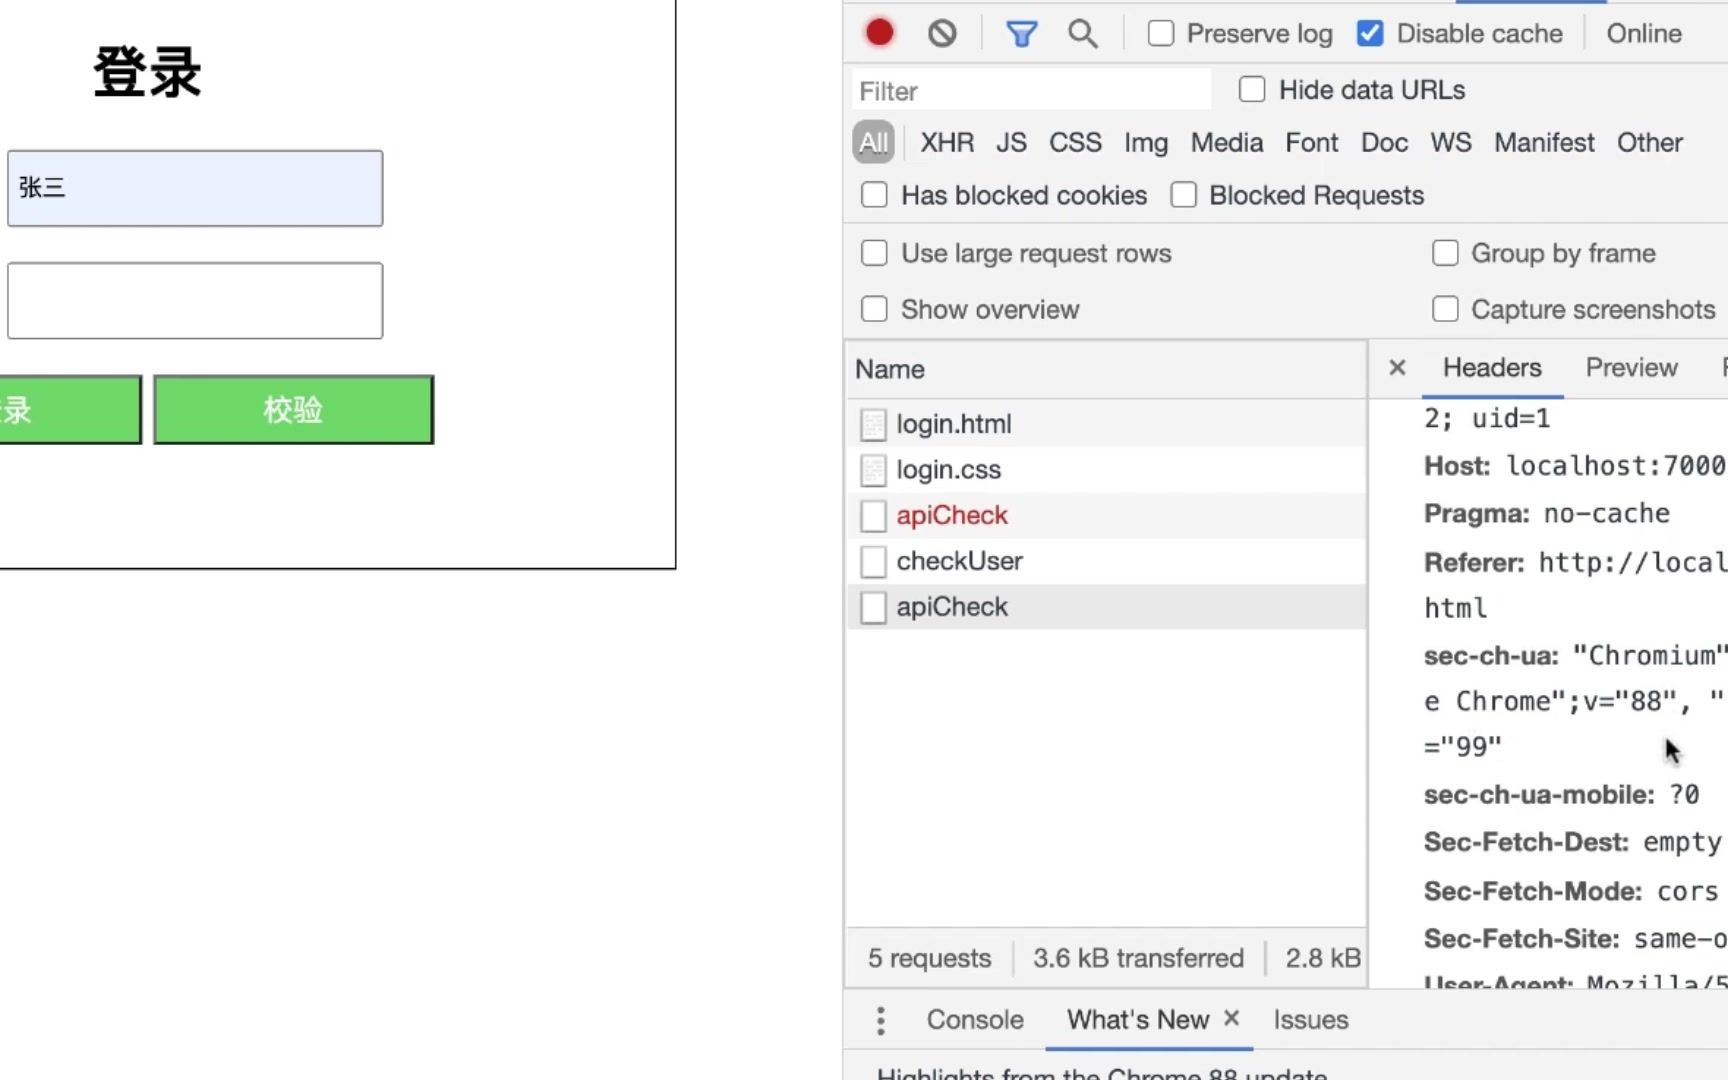

HTML5本地存储安全机制与风险解析
理解本地存储的安全边界是防范风险的第一步,localStorage和sessionStorage虽然存储在客户端,但它们遵循严格的同源策略(Same-Origin Policy),这意味着只有生成该数据的域名、协议和端口完全一致时,脚本才能访问这些数据,尽管如此,同源策略并不能阻挡所有威胁,特别是当应用本身存在代码缺陷时。
跨站脚本攻击(XSS)的致命威胁
XSS是本地存储安全面临的最大挑战,当攻击者能够在网页中注入恶意脚本时,这些脚本拥有与正常页面相同的权限,包括读取localStorage中的数据。
- 数据窃取场景:假设一个电商网站将用户的购物车ID或临时会话Token存入localStorage,如果该网站存在反射型XSS漏洞,攻击者构造一个包含恶意脚本的链接发给用户,用户点击后,恶意脚本执行,将存储的敏感信息发送到攻击者的服务器。
- 持久化危害:与Cookie不同,localStorage数据永久保存,除非手动清除,这意味着即使会话结束,恶意脚本仍可能在后续访问中持续窃取数据。
- 防御关键:必须对所有用户输入进行严格的转义和过滤,确保存入localStorage的内容不包含可执行代码。
同源策略的局限性与子域名风险
虽然同源策略保护了主域名之间的数据隔离,但在复杂的微服务架构中,子域名共享问题不容忽视,如果多个子域名共享同一个顶级域名,且配置不当,可能会导致数据意外共享或被恶意子域名读取。
- 共享存储陷阱:某些老旧系统可能错误地配置了Cookie的Domain属性,导致子域名间Cookie共享,虽然localStorage默认不共享子域名,但若通过后端API代理或特殊配置,仍可能产生数据泄露路径。
- 第三方脚本风险:嵌入的第三方广告或分析脚本如果来自不同源,通常无法直接访问主站的localStorage,但如果主站通过postMessage等机制与第三方通信处理不当,可能间接暴露存储数据。
HTML5本地存储安全最佳实践与防护策略
为了在享受本地存储便利的同时保障安全,开发者必须采取多层防御策略,业内专家指出,安全是一个持续的过程,而非一次性配置。
数据分类与存储决策
并非所有数据都适合存储在本地,在决定存储位置前,需对数据进行严格分类。
- 敏感数据禁止本地存储:用户密码、完整身份证号、银行卡号、长期有效的认证Token(如JWT)绝对不应存储在localStorage中,这些数据应仅通过HTTPS加密通道传输,并存储在HttpOnly Cookie中,以防止JavaScript访问。
- 非敏感数据适度使用:用户偏好设置、UI状态、临时缓存数据等可以安全地存储在localStorage或sessionStorage中。
- 会话数据优先使用sessionStorage:对于仅在当前会话期间有效的数据,如表单草稿、临时步骤状态,应使用sessionStorage,它在标签页关闭后自动清除,降低了数据长期暴露的风险。
输入验证与输出编码
防止XSS攻击的核心在于确保存入和取出数据的安全性。
- 存入前过滤:在将用户输入存入localStorage前,使用白名单机制验证数据格式,只允许存储字母、数字和特定符号,拒绝包含HTML标签或JavaScript关键字的内容。
- 取出时编码:从localStorage读取数据并插入DOM时,必须使用HTML实体编码或DOMPurify等库进行净化,防止存储的数据被解析为可执行脚本。
- JSON序列化规范:使用JSON.stringify存储对象,使用JSON.parse读取时,确保解析过程不会执行意外代码,避免使用eval或Function构造函数处理存储数据。
权限最小化与内容安全策略(CSP)
安全策略(CSP)是防御XSS的有效手段,它能限制页面加载的资源来源和执行脚本的范围。
- 严格CSP配置:在HTTP响应头中设置CSP,禁止内联脚本(unsafe-inline)和eval(unsafe-eval),这能显著降低恶意脚本执行的可能性,即使存在XSS漏洞,攻击者也无法注入和执行代码。
- 限制脚本来源:只允许加载来自可信域名的脚本、样式和字体,对于本地存储的数据,虽然CSP不直接控制其读取,但通过限制脚本执行,间接保护了数据不被恶意脚本窃取。
- 定期审计与监控:使用自动化安全扫描工具定期检测代码中的XSS漏洞和存储使用不当情况,监控异常的数据访问模式,及时发现潜在的安全事件。
HTML5本地存储安全常见问题与解决方案
在实际开发中,开发者常遇到一些关于本地存储安全的疑问,以下解答基于行业共识和最佳实践。
如何防止localStorage中的数据被第三方脚本读取?
第三方脚本无法直接读取其他源的localStorage,这是浏览器同源策略的基本保障,如果主站通过postMessage向第三方脚本发送消息,或第三方脚本通过iframe嵌入主站页面并尝试访问父窗口数据,则可能产生风险,解决方案包括:
- 严格验证postMessage来源:在处理postMessage事件时,始终检查event.origin,确保只响应可信域名的消息。
- 避免跨域iframe通信:尽量减少主站与第三方iframe之间的数据交互,如果必须交互,使用白名单机制限制可访问的数据字段。
- 使用HttpOnly Cookie存储敏感会话:对于需要跨域共享的会话状态,优先使用HttpOnly Cookie,而非localStorage。
localStorage和sessionStorage在安全性上有何区别?
两者在安全性上并无本质区别,都受同源策略保护,且都能被同源的JavaScript访问,主要区别在于生命周期:
- sessionStorage:数据仅在当前标签页会话期间有效,关闭标签页后数据自动清除,适合存储临时状态,降低长期泄露风险。
- localStorage:数据永久保存,除非手动清除或调用removeItem,适合存储用户偏好等非敏感数据,但需警惕长期暴露风险。
- 选择建议:对于任何可能随时间推移而变得敏感的数据,优先使用sessionStorage或后端存储。
如何评估本地存储方案的安全性?
评估本地存储安全性需考虑数据敏感性、存储机制和访问控制。
- 数据敏感性评估:明确存储数据的类型,敏感数据绝不存本地。
- 存储机制检查:确认使用localStorage还是sessionStorage,是否符合数据生命周期需求。
- 访问控制验证:检查代码中是否存在未过滤的用户输入直接存入存储的情况,以及取出数据时是否进行了适当的编码。
- CSP策略审查:确认CSP配置是否严格,能否有效阻止恶意脚本执行。
通过上述措施,开发者可以在利用HTML5本地存储提升用户体验的同时,有效降低安全风险,安全无小事,每一个细节的疏忽都可能导致严重后果,唯有保持警惕,持续学习和实践,才能构建真正安全的Web应用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/359098.html