

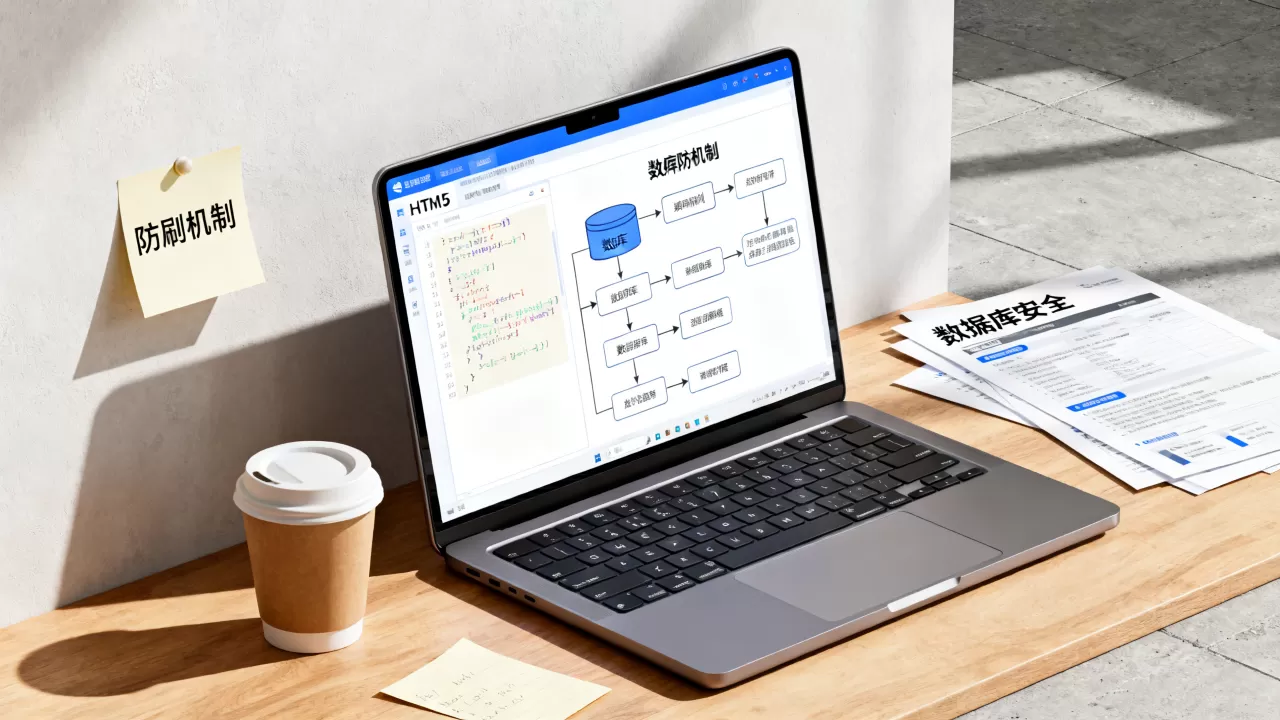
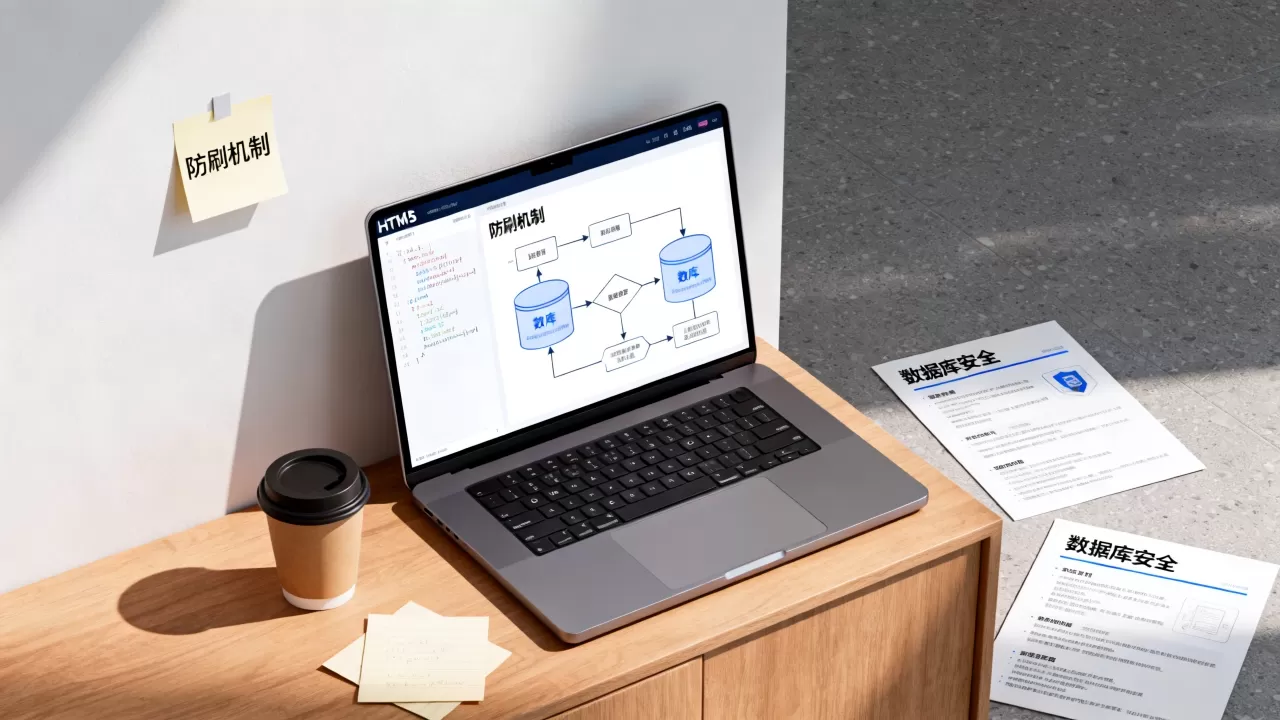
单纯依靠HTML5前端代码无法从根本上防止数据库被刷,必须结合后端验证、频率限制及行为分析构建多层防御体系,仅靠前端拦截如同给纸门加锁,极易被绕过。
很多开发者存在一个误区,认为在HTML5页面中加入JavaScript校验或隐藏字段就能高枕无忧,事实是,任何运行在客户端的代码都是透明的,攻击者只需禁用JS或使用Postman等工具直接发送HTTP请求,就能轻松绕过所有前端逻辑,真正的防护核心在于服务端对请求的合法性、频率和来源进行严格审查。
前端基础防护与局限性分析
前端代码的作用在于提升用户体验和拦截低级恶意脚本,而非作为安全防线,它的主要任务是减少无效请求对服务器的压力,并为后端提供初步的数据清洗。
HTML5表单验证的实际效用
HTML5原生提供的属性如required、pattern和minlength,主要用于即时反馈用户输入错误,这些验证在浏览器端执行,能避免用户因格式错误而提交无效数据,这仅仅是“礼貌性”约束。
- 输入类型限制:使用
<input type="number">或<input type="email">可让浏览器自动拦截非数字或非邮箱格式。 - 正则表达式校验:通过
pattern属性定义简单的正则规则,如手机号格式,减少明显非法数据的提交。 - 自动补全与占位符:利用
autocomplete和placeholder优化交互,但这与安全性无关。
业内专家指出,前端验证只能过滤掉无意间的输入错误,对于精心构造的攻击载荷,前端验证形同虚设,攻击者可以直接修改DOM结构,删除验证脚本,甚至完全忽略前端页面,向API接口发送原始数据。
JavaScript动态校验的脆弱性
许多项目会在JS中增加复杂的逻辑判断,例如检查时间戳、计算哈希值或验证隐藏令牌,虽然这增加了攻击者的逆向成本,但并未改变代码暴露在客户端的本质。
- 代码可被审查:浏览器开发者工具可随时查看和修改JS源码。
- 逻辑可被绕过:攻击者可以编写脚本直接模拟浏览器行为,跳过JS执行阶段。
- 性能开销
:过于复杂的前端校验会拖慢页面加载速度,影响用户体验。
前端防护应定位为“辅助层”,其目标是快速拒绝明显错误的请求,而非依赖其安全性。
后端核心防御机制构建
后端是数据安全的最后一道防线,也是防止数据库被刷的关键所在,必须对每一个进入系统的请求进行严格审计。
接口频率限制策略
频率限制是遏制批量刷库最有效的手段,通过限制单位时间内的请求次数,可以有效阻断自动化脚本的攻击。
- IP维度限制:针对同一IP地址,设置每分钟或每小时的最大请求数,允许单个IP每分钟最多提交10次表单。
- 用户维度限制:对于已登录用户,基于用户ID进行更精细的限制,避免误伤正常用户。
- 接口维度限制:不同接口设置不同的阈值,如登录接口限制更严,查询接口相对宽松。
具体实施时,可使用Redis等内存数据库存储计数器,每次请求时,检查当前时间窗口内的计数是否超过阈值,若超过,则直接返回429 Too Many Requests状态码。
身份验证与令牌机制
确保请求来源的合法性,防止伪造请求。
- CSRF令牌:在表单中嵌入一次性使用的CSRF Token,后端验证该令牌的有效性。
- API签名:对于移动端或第三方接口,使用HMAC-SHA256等算法生成请求签名,验证数据完整性。
- 会话管理:严格管理Session和Cookie,设置合理的过期时间和HttpOnly属性,防止会话劫持。
数据清洗与参数校验
后端必须对所有输入数据进行严格校验,无论前端是否已验证。
- 类型检查:确保接收到的参数类型符合预期,如整数、字符串等。
- 长度限制:限制字符串的最大长度,防止缓冲区溢出或超长数据注入。
- 特殊字符转义:对SQL注入和XSS攻击常用的特殊字符进行转义或过滤。
高级行为分析与风控系统
当基础防护被突破时,需要引入更智能的风控手段,识别异常行为模式。
验证码技术的演进
验证码是区分人类用户和自动化脚本的有效工具,但其体验成本较高。
- 传统验证码:字符或图形验证码,易被OCR技术破解,且用户体验差。
- 滑块验证码:通过拖动滑块完成拼图,难度适中,能有效阻挡简单脚本。
- 无感验证:基于用户行为轨迹(如鼠标移动、点击频率)进行风险评分,仅在可疑时弹出验证。
行业共识认为,无感验证在平衡安全与体验方面表现最佳,已成为主流选择。
设备指纹与环境检测
通过收集设备信息,识别重复攻击源。
- 硬件指纹:采集CPU型号、内存大小、屏幕分辨率等硬件特征。
- 软件指纹:记录浏览器版本、插件列表、字体列表等软件环境信息。
- 行为指纹:分析用户操作习惯,如打字速度、鼠标轨迹等。
将这些信息组合生成唯一设备ID,即使攻击者更换IP,仍可能被识别为同一设备。
常见误区与最佳实践对比
为了更清晰地展示正确做法,以下表格对比了常见误区与最佳实践。
| 防护维度 | 常见误区 | 最佳实践 |
|---|---|---|
| 验证位置 | 仅依赖前端JS验证 | 前端辅助验证 + 后端严格校验 |
| 频率限制 | 不限制或限制过于宽松 | 基于IP和用户的多维度动态限制 |
| 验证码 | 每次请求都弹出传统验证码 | 无感验证为主,可疑时触发二次验证 |
| 日志记录 | 不记录或记录不全 | 记录详细请求日志,用于事后审计 |
| 数据加密 | 仅传输加密,存储明文 | 传输TLS加密,存储哈希加盐加密 |
日志监控与应急响应
完善的日志系统是发现攻击和事后追溯的基础。
- 全量日志:记录所有请求的IP、时间、参数、结果等信息。
- 异常告警:设置阈值,当检测到异常流量或错误率飙升时,自动发送告警通知。
- 快速封禁:结合防火墙或WAF,实现自动封禁恶意IP。
综合防御架构建议
防止数据库被刷并非单一技术能解决,需要构建纵深防御体系。
分层防御模型
- 边缘层:使用CDN和WAF拦截已知攻击和恶意IP。
- 应用层:实施频率限制、身份验证和数据校验。
- 数据层:使用参数化查询防止SQL注入,定期备份数据。
持续优化与迭代
安全不是一劳永逸的,需要持续监控和优化。
- 定期审计:检查代码漏洞,更新依赖库。
- 压力测试:模拟高并发场景,检验系统稳定性。
- 威胁情报:关注最新攻击手法,及时调整防护策略。
通过上述多层级、多维度的防护措施,可以大幅降低数据库被刷的风险,保障业务安全稳定运行。
关于HTML5防止刷数据库的常见问题
HTML5防止刷数据库需要多少成本?
基础的后端频率限制和数据校验开发成本较低,通常只需几名后端工程师即可完成,引入无感验证码和设备指纹等高级风控功能,可能需要接入第三方服务或增加研发资源,成本相对较高,但相较于数据泄露带来的损失,这些投入是必要的。
前端JavaScript能完全阻止SQL注入吗?
绝对不能,前端JavaScript代码运行在用户浏览器中,攻击者可以轻易禁用JS或修改代码,SQL注入防护必须依靠后端的参数化查询或预编译语句,前端仅能作为辅助校验手段。
如何判断系统是否正在被刷库?
可通过监控服务器日志和数据库性能指标来判断,若发现某IP在短时间内发起大量请求,或数据库CPU使用率、连接数异常飙升,且伴随大量错误日志,则很可能正在遭受攻击,此时应立即启动应急方案,如临时封禁IP或启用验证码。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/356805.html



评论列表(1条)
我也是踩过坑的才懂,前端的校验真跟摆设一样,随便抓包改个参数直接就绕过去了。