

构建数字化时代的信任基石
在数据驱动业务的时代,服务器承载着企业核心资产与用户隐私,一次未遂的恶意篡改,可能导致数据泄露、服务中断甚至品牌崩塌。服务器防篡改能力,已非可选功能,而是保障业务连续性与数据真实性的核心安全基石,其本质在于构建从硬件到应用层的信任链,确保每一行代码、每一个配置、每一次启动都处于可验证的受控状态。 忽视这一防线,等同于将企业命脉置于不可预知的风险敞口之下。
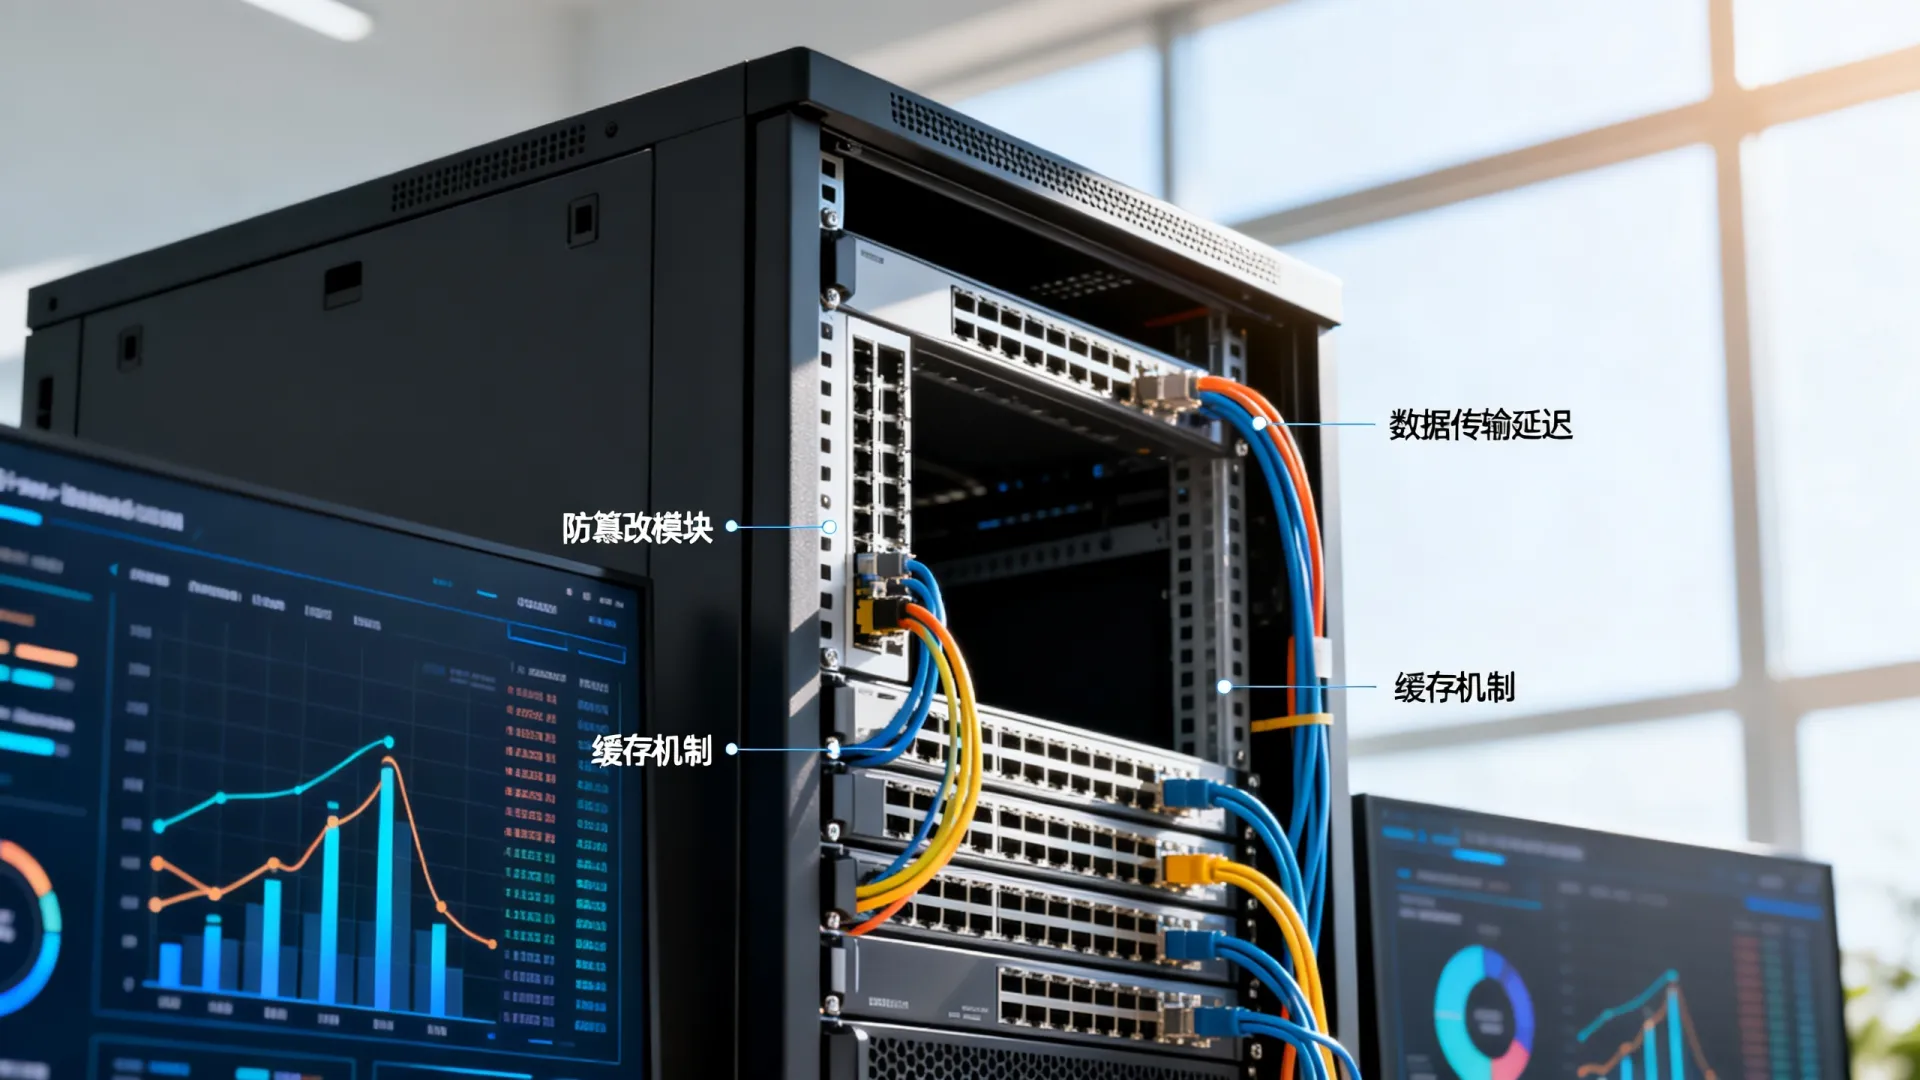
防篡改的核心价值:守护数据与系统的“真实性”
服务器防篡改的核心目标并非仅仅阻止入侵,而是确保系统在任何时刻的状态、配置、代码及数据的真实性与完整性可被验证,其价值体现在:
- 保障业务连续性:阻止恶意代码植入或关键配置被修改导致的服务崩溃或功能异常。
- 维护数据可信度:确保数据库记录、日志文件、交易流水等核心数据未被非法篡改或删除,为审计与追责提供可靠依据。
- 满足合规要求:GDPR、等保2.0/3.0、PCI DSS等法规均对系统与数据的完整性有明确要求。
- 建立信任链条:为后续的安全监控、入侵检测提供可信的基准和起点。
构建纵深防御:服务器防篡改的技术实现路径
真正的防篡改能力绝非单一技术,而是覆盖物理层、固件层、系统层、应用层的纵深防御体系:
-
硬件级信任根 (Root of Trust – Root of Trust)
- 可信平台模块 (TPM 2.0):独立的加密芯片,安全存储密钥、度量启动过程,记录硬件、BIOS/UEFI、引导加载程序、操作系统内核的哈希值,形成可信启动链。
- 硬件安全模块 (HSM):为高强度密钥管理、加密运算提供物理隔离的硬件保障,防止密钥被窃取或篡改。
- 基于CPU的安全特性:如Intel TXT(可信执行技术)、AMD SEV(安全加密虚拟化)、Intel SGX(软件防护扩展),提供硬件隔离的可信执行环境(TEE),保护敏感代码与数据。
-
固件与启动安全 (Secure Boot & Measured Boot)
- UEFI Secure Boot:确保只有经过签名验证的操作系统引导加载程序才能执行,阻止未授权或恶意启动代码加载。
- Measured Boot:将启动过程中每个环节(固件、驱动、OS组件)的度量值(哈希)记录到TPM,供远程证明服务验证启动状态是否可信。
-
操作系统层加固
- 文件系统完整性监控 (FIM):实时监控关键系统文件、配置文件、应用程序二进制文件的创建、修改、删除、权限变更,与基线对比并告警(e.g., AIDE, Tripwire, OSSEC, 商业EDR方案)。
- 内核完整性保护:防止未签名的内核模块加载(Lockdown模式),保护内核代码和关键数据结构。
- 强制访问控制 (MAC):如SELinux, AppArmor,定义严格的访问规则,限制进程权限,即使被入侵也能限制破坏范围。
- 系统配置加固:遵循CIS Benchmarks等标准,关闭不必要服务、端口,配置最小权限。
-
应用与数据层防护
- 代码签名与验证:应用程序、脚本、库文件在部署前进行强代码签名,运行时验证签名有效性。
- 内存保护:利用DEP(数据执行保护)、ASLR(地址空间布局随机化)等技术防止内存篡改攻击。
- 数据库审计与防篡改:启用数据库审计功能,对敏感表操作进行监控;利用区块链或专用审计日志技术确保日志本身不可篡改。
- 容器/虚拟机镜像签名与扫描:确保部署的容器镜像或虚拟机模板来源可信且无已知漏洞或恶意代码。
-
持续监控与响应
- 集中式日志审计 (SIEM/SOC):收集所有服务器日志(系统、安全、应用),进行关联分析,实时检测异常行为模式。
- 端点检测与响应 (EDR/XDR):提供深度行为监控、恶意活动检测、威胁狩猎和响应能力。
- 远程证明 (Remote Attestation):外部验证方(如管理平台)通过挑战-响应机制,验证服务器TPM中存储的启动度量值,证明其运行状态符合预期。
关键运维实践:让防篡改机制真正落地生效
技术是基础,严谨的运维管理是保障:
- 严格的变更管理 (Change Management):任何配置、软件、固件的变更必须通过审批流程,并在非生产环境充分测试,变更后立即更新基线。
- 基线管理与自动化验证:建立并维护系统、配置、文件的“黄金基线”,利用自动化工具(如Ansible, Puppet, Chef结合FIM)定期或实时进行合规性检查和完整性验证。
- 最小权限原则 (Principle of Least Privilege):严格限制用户和管理员权限,避免使用root/administrator执行常规操作,使用特权访问管理(PAM)解决方案。
- 密钥与证书全生命周期管理:安全生成、存储、分发、轮换、撤销用于签名、加密、身份验证的密钥和证书。
- 固件与软件供应链安全:确保从官方或可信源获取固件更新和软件包,验证其签名和哈希值,警惕第三方组件风险。
- 定期的安全审计与渗透测试:主动发现配置弱点、潜在漏洞和防篡改机制的盲区。
应对挑战的专业解决方案
- 性能考量:选择硬件加速方案(如TPM/HSM/支持TEE的CPU),优化FIM监控范围和频率,利用分布式架构分担负载。
- 虚拟化/云环境:确保云服务商提供底层物理安全与隔离;利用云平台提供的安全服务(如云HSM, 云安全组, 镜像扫描);在租户层面实施强身份认证、网络隔离、配置加固和监控,明确云服务责任共担模型中用户需负责的部分。
- 混合环境管理:采用统一的安全信息与事件管理(SIEM)、端点管理(UEM/EDR)平台,集中监控、配置和响应所有环境(物理、虚拟、云、容器)中的服务器。
- 零信任架构融合:将服务器作为关键资源,在零信任网络架构中实施严格的设备认证、设备健康状态评估(包含防篡改状态证明)和最小授权访问。
服务器防篡改不再是锦上添花的安全选项,而是数字化业务生存与发展的底线要求,它构建的是一条从硬件信任根出发,贯穿系统启动、运行、维护全生命周期的“可信链条”,企业必须超越传统的边界防护思维,将防篡改能力视为纵深防御体系的核心支柱,综合运用硬件安全技术、操作系统加固、应用防护、持续监控与严格的运维管理流程,打造坚不可摧的服务器安全防线,唯有确保服务器环境的真实、完整与可信,才能在充满不确定性的网络空间中,赢得用户与合作伙伴的持久信任,为业务创新保驾护航。
服务器防篡改常见问题解答 (Q&A)
Q1: 启用服务器防篡改功能(如TPM、Secure Boot、FIM)会显著降低服务器性能吗?
A1: 现代硬件安全技术(如TPM 2.0、支持TEE的CPU)设计时已高度优化,其加密操作和度量计算对性能影响通常在可接受范围(<5%),文件完整性监控(FIM)的性能开销主要取决于监控的文件数量、频率和深度,通过以下策略可有效管理性能:
- 精准定义监控范围:仅监控最核心的系统文件、关键应用配置和可执行文件,避免全盘扫描。
- 利用内核级机制:选择使用inotify等内核事件通知机制的FIM工具,而非轮询扫描,效率更高。
- 优化扫描策略:对高变动文件降低扫描频率,或仅在变更后触发校验;在业务低峰期执行深度扫描。
- 硬件加速:利用支持AES-NI等指令的CPU进行加密哈希计算,总体而言,安全收益远大于可控的性能微损,且可通过合理配置优化。
Q2: 在云环境中,用户如何有效实施服务器防篡改?云服务商的责任边界在哪里?
A2: 云环境遵循责任共担模型:
- 云服务商责任:保障物理基础设施安全、底层硬件虚拟化层(Hypervisor)安全及其管理控制台安全,大型云平台通常在其物理服务器上启用硬件级安全特性(如TPM,但租户不一定能直接使用)。
- 用户(租户)责任:负责云服务器实例内部的安全性,这包括:
- 操作系统加固:配置Secure Boot(若云镜像支持)、启用系统自带的安全模块(如SELinux/AppArmor)、安装配置FIM/EDR代理。
- 应用安全:代码签名、配置管理、数据库审计。
- 密钥管理:安全使用云HSM或自带密钥管理方案。
- 监控与响应:部署SIEM/EDR工具,监控实例内部活动。
- 镜像管理:仅使用官方或可信签名的基础镜像,部署前扫描漏洞。
- 关键行动:
- 选择提供vTPM(虚拟TPM)或实例度量服务的云平台(如Azure的Trusted Launch, GCP的Shielded VMs)。
- 利用云平台提供的安全服务:如云原生FIM、配置合规检查、漏洞扫描、密钥管理(KMS)、硬件安全模块(Cloud HSM)。
- 实施严格的访问控制(IAM策略)和网络隔离(安全组/VPC)。
- 将云实例健康状态(包括安全配置、补丁、FIM告警)纳入零信任策略的设备健康评估环节。
欢迎分享您在服务器防篡改实践中的经验或遇到的挑战!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/35524.html







评论列表(3条)
看完这篇文章,我挺有共鸣的。服务器防篡改功能确实重要,它就像家里的防盗门一样——装上后开个门可能多花几秒,但能防贼啊。安全是底线,万一数据被篡改,损失可比网站慢点严重多了。不过,我也觉得防篡改措施比如加密或实时监控,可能会增加服务器负担,让网站加载变慢。这就好比开车时安全带和安全气囊,虽然多点重量不灵活,但保命要紧。 作为喜欢东拉西扯的人,我还联想到医疗领域:疫苗打完后可能有点发烧反应,可长远看是为了免疫健康。服务器安全也一样,加点“负担”是为了保护企业核心。当然,网站慢还有其他原因,比如网络拥堵、代码太臃肿,或者服务器本身不给力。企业得在安全和速度间找平衡,比如优化技术方案,别让防篡变成拖后腿的累赘。总之,安全非小事,但用户体验也得跟上,咱们普通人谁不想网页刷得快又安心呢?
防篡改功能确实可能增加一点点延迟,但安全是基础啊,我们做网站的都知道,稍慢点总比数据被黑强百倍!
这篇文章点出了企业防篡改的必要性,挺有同感。不过看到有人担心装了防护会拖慢网站,我觉得这就像担心汽车装了安全气囊就跑不快一样——关键看设计和实现。 我搞跨界研究时发现,真正影响网站速度的“元凶”往往藏在别处:比如前端图片没压缩(像搬家时塞满行李箱却不整理)、数据库查询太慢(像图书馆找书没索引),或者服务器配置抠门(高峰期小卖部只开一个收银台)。防篡改系统本身,好比给服务器大门加了智能锁,日常进出几乎无感,除非遇到暴力撞门才会启动防御机制,这时候延迟其实是攻击造成的,不是锁的错。 最近在琢磨医疗行业的“无菌操作”思维:手术室层层防护是为了救命,没人嫌洗手耽误时间。同样,防篡改就是服务器的“无菌环境”,牺牲微乎其微的性能换取安全,这买卖太值了。当然,要是网站本身像老牛拉车,先优化代码和带宽才是正解,别让安全背锅!(配图:脑补一个程序员给蜗牛贴防弹甲的画面…)