html如何上传服务器端,前端页面部署到服务器流程

HTML本身无法直接上传文件,必须依赖后端服务器语言(如PHP、Node.js、Python)配合表单的multipart/form-data编码,通过HTTP POST请求将二进制数据发送至服务器接口完成存储。

很多初学者常陷入一个误区,认为只要写好前端页面,文件就能自动“飞”到服务器上,HTML仅仅负责展示界面和收集用户输入,它像是一个前台接待员,负责把客人的需求记录下来,但真正处理行李(文件)并送入仓库(服务器存储)的,是后端的逻辑代码,理解这一分工,是解决所有文件上传问题的前提。
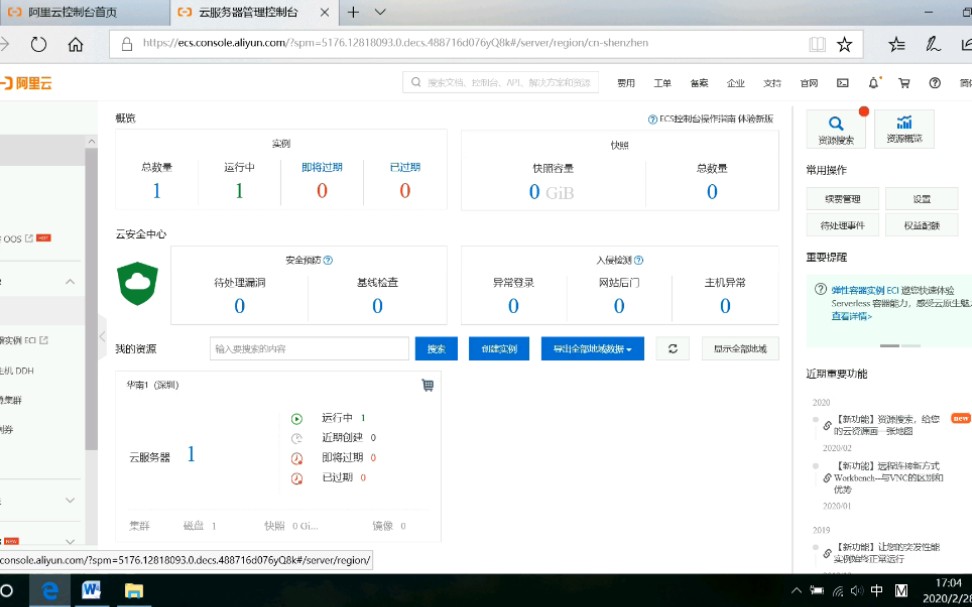
利用阿里云服务器上传个人网站
加载中
利用阿里云服务器上传个人网站

前端HTML基础结构与关键属性

要实现文件上传功能,第一步是在HTML中构建正确的表单结构,这里有一个极易被忽视的细节:表单的enctype属性,如果忽略它,后端接收到的将永远是空值或乱码。

表单编码类型enctype详解

在标准的HTML表单中,默认编码类型是application/x-www-form-urlencoded,这适用于普通的文本输入,但对于文件上传,必须将enctype设置为multipart/form-data。

  • text/plain:仅用于纯文本,绝对不适用于文件。
  • application/x-www-form-urlencoded:默认值,适合用户名、密码等简单数据。
  • multipart/form-data:唯一正确选择,它将表单数据分割成多个部分,每部分包含文件名、MIME类型和二进制数据,确保文件内容不被破坏。

代码实现示例

<form action="/upload" method="POST" enctype="multipart/form-data">
    <label for="file">选择文件:</label>
    <input type="file" id="file" name="uploaded_file" required>
    <button type="submit">上传</button>
</form>

在这个结构中,type="file" 触发了浏览器的文件选择器,name 属性则是后端识别该文件字段的唯一标识。

后端接收与存储逻辑

前端只是起点,后端如何处理这些二进制流才是核心,不同编程语言的处理方式虽有差异,但逻辑流程高度一致:接收请求 -> 验证文件 -> 安全处理 -> 持久化存储。

PHP环境下的文件处理

PHP是传统Web开发中最常用的语言之一,其文件上传机制非常直观,通过超级全局数组$_FILES可以获取上传文件的所有元数据。

  • 临时路径:上传的文件首先会被存储在服务器的临时目录中。
  • 错误代码:通过$_FILES[‘uploaded_file’][‘error’]检查上传状态,0代表成功。
  • 移动文件:使用move_uploaded_file函数将临时文件移动到最终存储目录。

业内专家指出,在处理用户上传文件时,验证文件类型比信任前端验证重要得多,攻击者可以轻易修改前端代码,因此后端必须通过文件头(Magic Numbers)或扩展名双重校验来确保安全。

Node.js环境下的流式处理

对于高并发场景,Node.js配合multer中间件是常见选择,与PHP不同,Node.js采用事件驱动模型,文件数据以流(Stream)的形式传输。

  1. 初始化multer中间件,配置存储引擎(如磁盘存储或内存存储)。
  2. 在路由中调用中间件,拦截POST请求。
  3. 处理流数据,将其写入指定路径。

这种异步非阻塞的方式,使得服务器在处理大文件时不会占用过多内存,适合构建高性能的网站文件上传解决方案。

安全性与性能优化策略

文件上传是Web应用中最脆弱的环节之一,恶意脚本、超大文件、路径遍历攻击都可能让服务器陷入瘫痪,构建安全的上传通道至关重要。

防止恶意文件上传

  • 白名单机制:只允许特定的扩展名(如.jpg, .png, .pdf)上传,拒绝其他所有类型。
  • 重命名文件:永远不要使用用户提供的原始文件名,生成UUID或时间戳作为新文件名,防止路径遍历攻击(如../../etc/passwd)。
  • 隔离存储:将上传目录设置为不可执行权限,在Nginx配置中禁止上传目录运行PHP脚本。

大文件上传体验优化

随着视频和高清图片的普及,用户不再满足于简单的上传,断点续传和分片上传成为大文件上传断点续传技术的标准配置。

  • 分片上传:将大文件切割成多个小块,分别上传,服务器接收所有块后,再合并成完整文件。
  • 进度反馈:通过WebSocket或轮询接口,实时向用户展示上传进度,提升用户体验。
  • 并发控制:限制同时上传的文件数量,避免带宽耗尽导致服务不可用。

据统计,采用分片上传技术的站点,其大文件上传成功率提升了显著幅度,且服务器负载更加平稳。

常见误区与调试技巧

在实际开发中,开发者常遇到“上传失败”但前端无报错的情况,这通常源于配置或权限问题。

PHP配置限制

在php.ini文件中,有几个关键参数直接影响上传:

  • upload_max_filesize:允许上传的最大文件大小,默认通常为2MB。
  • post_max_size:POST请求允许的最大数据量,必须大于upload_max_filesize。
  • max_execution_time:脚本最大执行时间,大文件上传可能需要延长此值。

Nginx配置限制

如果前端使用Nginx作为反向代理,还需检查client_max_body_size参数,若此值小于PHP配置,请求将在到达后端前被Nginx直接拒绝,返回413 Payload Too Large错误。

跨域问题

当前后端分离架构中,上传请求可能涉及跨域,确保后端接口返回正确的Access-Control-Allow-Origin头,并在前端XMLHttpRequest或Fetch API中正确设置credentials。

总结与最佳实践

文件上传并非简单的HTML标签堆砌,而是一个涉及前端编码、后端逻辑、服务器配置及安全策略的系统工程。

核心要点回顾

  1. HTML层:务必设置enctype=”multipart/form-data”。
  2. 后端层:实施严格的白名单验证和文件重命名。
  3. 服务器层:调整PHP、Nginx等组件的大小限制。
  4. 安全层:禁止上传目录执行脚本,防范路径遍历。

未来趋势

随着云存储的普及,越来越多的应用选择将文件直接上传至OSS(对象存储服务),如阿里云OSS或AWS S3,而非存储在本地服务器,这种方式不仅降低了服务器存储压力,还通过CDN加速提升了全球用户的访问速度,对于寻求文件上传安全与效率平衡的企业而言,结合云存储的混合架构正成为主流选择。

通过遵循上述步骤和最佳实践,你可以构建出一个既稳定又安全的文件上传系统,满足从个人博客到企业级应用的各种需求。

关于HTML文件上传的常见问题

HTML如何上传文件到服务器

HTML本身不具备上传能力,它通过

标签配合enctype=”multipart/form-data”将文件数据打包,并通过HTTP POST请求发送给后端接口,后端语言(如PHP、Java、Node.js)接收数据后,进行验证、处理和存储,前端仅负责收集数据,后端负责实际的文件写入操作。

为什么我的文件上传总是失败

文件上传失败通常由以下几个原因导致:检查表单是否设置了enctype=”multipart/form-data”;确认后端接收字段名称(name属性)是否与后端代码一致;检查服务器配置(如PHP的upload_max_filesize或Nginx的client_max_body_size)是否限制了文件大小;查看服务器错误日志,排查权限不足或磁盘空间已满等问题。

如何防止用户上传恶意脚本文件

防止恶意文件上传需采取多重防御措施:第一,后端必须实施文件扩展名白名单验证,仅允许图片、文档等安全格式;第二,对上传的文件进行内容扫描,检查文件头信息是否与扩展名匹配;第三,将上传目录设置为不可执行权限,确保即使恶意脚本被上传也无法运行;第四,对文件名进行随机重命名,避免路径遍历攻击。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/351771.html

赞 (0)
cdn中axios怎么用,cdn中axios配置
上一篇 2026年6月7日 00:50
下一篇 2026年6月7日 00:52

相关推荐

  • HTML5静态小游戏怎么做?有哪些好玩的小游戏推荐

    HTML5静态小游戏凭借无需下载、即点即玩的特性,成为移动端碎片化娱乐的首选方案,其核心优势在于利用浏览器原生能力实现跨平台兼容与极速加载,在移动互联网流量红利见顶的当下,用户耐心极度稀缺,传统的原生APP开发周期长、包体大、安装门槛高,而HTML5技术恰好解决了这一痛点,它不仅仅是一种网页技术,更是一种轻量级……

    2026年6月7日
    4900
  • 服务器主机声音制作方法有哪些,有哪些注意事项?

    服务器主机声音是机房与办公环境中的常见噪音源,但只要掌握降噪与录制方法,完全能够将其控制在合理范围或转化为高质量音效素材,服务器主机声音来源与分类服务器运行时产生的噪音并非单一来源,不同部件发出的声音频率与强度差异很大,了解这些源头,是制定降噪或录制方案的第一步,风扇噪音是主要元凶服务器散热系统通常采用高转速风……

    2026年8月2日
    400
  • 广州gpu服务器上传源码,如何快速上传源码?

    在广州地区部署高性能计算环境,源码上传的效率与安全性直接决定了AI项目的研发周期,针对广州gpu服务器上传源码这一核心需求,最有效的解决方案是构建“本地压缩-加密传输-断点续传”的标准化作业流程,结合简米科技提供的高带宽内网环境,能够将传统数小时的传输耗时压缩至分钟级,同时确保核心知识产权的绝对安全, 源码上传……

    2026年3月29日
    10500
  • 大带宽服务器流量超量怎么收费?超量后具体收费标准是多少

    大带宽服务器流量超量通常按0.5-1.5元/GB阶梯计费,或触发带宽峰值计费,具体取决于服务商的套餐类型与合同约定,建议优先选择按95峰值计费的套餐以规避突发流量风险,在云计算和IDC服务领域,流量超支是许多运维人员和站长最头疼的问题,你以为买的是“无限流量”,结果账单出来却吓了一跳,这种落差往往源于对计费模式……

    2026年6月16日
    4100
  • MySQL增删改查语句怎么用?MySQL常用方法整理

    MySQL的核心操作围绕增、删、改、查(CRUD)展开,掌握正确的语法结构与索引优化策略,是确保数据库在高并发场景下保持高性能的关键,数据库操作看似基础,却是后端开发的基石,很多开发者在初期容易忽视SQL语句的执行效率,导致随着数据量增长,系统响应变慢,本文将深入解析MySQL最常用的四种操作及其背后的逻辑,帮……

    2026年6月22日
    3700
  • 大宽带服务器租用有哪些套路?大宽带服务器租用避坑指南

    租用大宽带服务器,最核心的避坑原则只有一条:透过价格表象,死磕“带宽质量”与“售后响应”两个硬指标,很多用户在租用服务器时,往往被“独享百兆”、“不限流量”等营销词汇吸引,却忽视了带宽的接入质量(CN2、BGP还是普通线路)以及服务商的技术实力,真正的性价比,不是租用价格最低,而是业务高峰期网络不卡顿、攻击来袭……

    2026年3月6日
    12000
  • 5118谷歌亚马逊长尾词怎么挖?跨境电商长尾词挖掘工具

    5118谷歌、亚马逊长尾词挖掘工具上线,旨在通过精准捕捉高意图搜索流量,帮助跨境电商卖家在2026年的红海竞争中低成本获取精准客户,跨境电商的流量红利期早已过去,现在的竞争本质是“注意力争夺战”,很多卖家抱怨广告费越来越贵,转化率却越来越低,核心原因在于选品和关键词策略过于粗放,过去那种“大词通吃”的模式,不仅……

    2026年6月24日
    2000
  • 互联网专线接入是什么?企业专线接入资费及办理条件详解

    互联网专线接入是企业获取独立、高带宽、固定IP且具备服务等级协议(SLA)保障的专用网络通道,它与企业宽带最大的区别在于“独享”与“承诺”,是保障企业核心业务稳定运行的数字高速公路,想象一下,你正在经营一家电商公司,双十一大促期间,成千上万的订单请求同时涌向服务器,如果使用普通的企业宽带,就像是在早高峰的市井小……

    2026年6月1日
    8400
  • Ubuntu怎么安装ProcessWire?Ubuntu安装ProcessWire详细步骤

    在Ubuntu系统上安装ProcessWire的核心步骤是配置LAMP或LNMP环境,下载源码并赋予权限,最后通过浏览器完成数据库初始化,整个过程无需复杂编译,适合追求轻量级与灵活性的开发者,Ubuntu安装ProcessWire前的环境准备与选型对比ProcessWire以其强大的API和模块系统著称,但它对……

    2026年6月20日
    2210
  • WooCommerce插件模版怎么改?修改模板详细步骤教程

    修改WooCommerce插件模板的核心在于理解主题覆盖机制,通过复制并修改woocommerce至当前主题目录,即可实现安全且可维护的界面定制,许多电商运营者面对WooCommerce的默认界面时,往往感到束手无策,直接修改插件源文件是绝对禁止的操作,因为每次插件更新都会覆盖你的代码,导致所有定制成果瞬间消失……

    2026年6月21日
    2510

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注