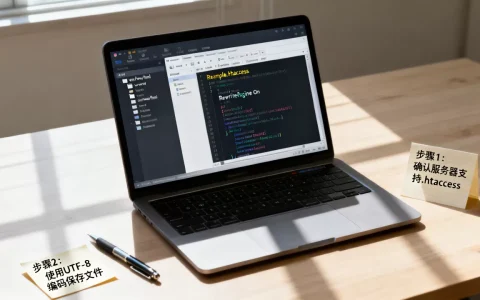
HTML本身是静态页面,无法直接验证身份,必须通过JavaScript发起HTTP请求(如Fetch或Axios)将用户名和密码发送给后端服务器,服务器验证成功后返回Token或Session ID,前端再将其存储并用于后续请求鉴权。
很多初学者容易陷入一个误区,认为只要写好HTML表单就能完成登录,HTML只是负责展示界面和收集用户输入,真正的逻辑判断发生在服务器端,理解这一分离机制,是构建安全Web应用的第一步。
前端如何发起通信请求
在现代Web开发中,前端与后端的交互主要依赖异步JavaScript和XML(AJAX)技术,虽然XML已成历史,但AJAX的概念依然核心,目前主流的做法是使用原生的Fetch API或第三方库如Axios。
选择正确的HTTP方法
登录操作涉及敏感数据的提交,必须使用POST方法,GET方法会将参数拼接在URL后面,极易被浏览器历史记录或服务器日志泄露,存在严重的安全隐患。
具体操作步骤
- 构建表单数据:获取用户输入的账号和密码。
- 设置请求头:告知服务器数据格式,通常使用
application/json。 - 发送请求:调用API接口。
- 处理响应:根据服务器返回的状态码和数据进行后续操作。
以下是一个基于Fetch API的标准示例代码:
async function login(username, password) {
  try {
    const response = await fetch('/api/login', {
      method: 'POST',
      headers: {
        'Content-Type': 'application/json'
      },
      body: JSON.stringify({
        username: username,
        password: password
      })
    });
    if (!response.ok) {
      throw new Error('登录失败');
    }
    const data = await response.json();
    // 保存Token
    localStorage.setItem('token', data.token);
    // 跳转首页
    window.location.href = '/dashboard';
  } catch (error) {
    console.error('错误:', error);
  }
}
业内专家指出,这种基于Promise的异步处理方式,能显著提升用户体验,避免页面在等待服务器响应时出现卡顿或刷新。
服务器验证的核心逻辑
前端发送数据后,服务器需要执行严格的验证流程,这不仅仅是简单的字符串匹配,还涉及安全性、性能和用户体验的综合考量。
密码存储与比对安全
绝对禁止在数据库中明文存储用户密码,行业共识认为,必须使用加盐哈希算法(如bcrypt、Argon2)对密码进行处理,当用户登录时,服务器取出数据库中存储的哈希值,对用户输入的密码进行同样的哈希运算,然后比对两个哈希值是否一致。
防暴力破解机制
为了防止恶意攻击者通过脚本不断尝试密码,服务器必须实施限流策略。
- 账户锁定:连续错误5-10次后,临时锁定账户15-30分钟。
- 验证码机制:在多次失败后,强制要求输入图形验证码或滑块验证。
- IP限制:对同一IP地址的请求频率进行限制。
据统计,多数安全漏洞源于缺乏有效的防暴力破解措施,在实现html与服务器通信登录验证时,后端逻辑的健壮性比前端界面更重要。
Token认证与状态保持
传统的Session-Cookie模式需要服务器维护大量状态信息,随着用户量增加,服务器压力巨大,基于Token的认证方式(如JWT)更为流行,特别是在前后端分离架构中。
JWT的工作流程
- 生成Token:服务器验证通过后,使用私钥生成一个JSON Web Token。
- 返回前端:将Token返回给前端。
- 前端存储:前端将Token存储在
localStorage或sessionStorage中。 - 后续请求携带:前端在后续所有API请求的Header中携带此Token。
- 服务器验证:服务器收到请求后,使用公钥验证Token的有效性和签名。
存储方式对比
| 存储方式 | 安全性 | 便利性 | 适用场景 |
|---|---|---|---|
| localStorage | 较低(易受XSS攻击) | 高 | 非敏感数据,或配合HttpOnly Cookie使用 |
| sessionStorage | 中等(关闭标签页失效) | 中 | 临时会话 |
| HttpOnly Cookie | 高(JS无法读取) | 中 | 传统Web应用,防XSS效果最佳 |
对于追求极致安全的场景,建议将Token存储在HttpOnly Cookie中,这样,即使前端遭受跨站脚本攻击(XSS),恶意脚本也无法读取Cookie内容,从而保护用户凭证。
常见安全问题与最佳实践
在实现登录功能时,除了功能实现,还必须考虑潜在的安全风险。
HTTPS加密传输
所有涉及登录的请求必须通过HTTPS协议传输,HTTP是明文传输,中间人攻击可以轻松截获用户名和密码,自2026年起,主流浏览器会对HTTP网站标记为“不安全”,HTTPS已成为标配。
防止CSRF攻击
跨站请求伪造(CSRF)攻击者诱导用户在已登录状态下访问恶意网站,从而执行非用户本意的操作。
- SameSite Cookie属性:设置Cookie的SameSite属性为Strict或Lax,可有效阻止大部分CSRF攻击。
- CSRF Token:在表单中嵌入一个随机生成的Token,服务器验证该Token的有效性。
输入验证与过滤
前端验证仅用于提升用户体验,后端必须重新验证所有输入数据,防止SQL注入和XSS攻击的关键在于后端对输入数据的严格过滤和参数化查询。
不同场景下的技术选型建议
不同的业务场景对登录验证的要求各不相同,选择合适的技术方案至关重要。
传统企业后台系统
这类系统通常用户量稳定,对实时性要求不高,且多部署在内网,Session-Cookie模式是最佳选择,它实现简单,服务器状态管理成熟,且天然支持单点登录(SSO)集成。
移动端App或SPA单页应用
这类应用前后端完全分离,无状态要求高,JWT是首选方案,它允许服务器水平扩展,无需共享Session状态,非常适合微服务架构。
高安全性金融应用
对于银行、支付等场景,除了基本的账号密码,还需引入多因素认证(MFA),如短信验证码、生物识别等,必须使用HttpOnly Cookie存储Token,并实施严格的IP和设备指纹校验。
Q&A:html如何与服务器通信登录验证常见问题
HTML登录表单提交后页面为什么会刷新?
默认情况下,HTML表单提交会触发页面的同步刷新,若要实现无刷新登录,需使用JavaScript拦截表单的默认提交行为(preventDefault),并通过AJAX异步发送数据,这样可以在后台完成通信,仅更新页面局部内容,提升用户体验。
为什么推荐使用JWT而不是Session?
Session需要服务器内存存储用户状态,用户量大时内存消耗巨大,且不利于分布式部署,JWT将用户信息加密在Token中,服务器无需存储状态,只需验证签名,极大地提高了系统的可扩展性和性能,据工信部相关技术规范建议,分布式系统优先采用无状态认证方案。
如何防止登录接口被暴力破解?
应在服务器端实施多重防护:限制同一IP或同一账号的登录尝试频率;引入图形验证码或滑块验证;对连续失败账户进行临时锁定;记录登录日志并设置异常报警,这些措施共同构成纵深防御体系,有效抵御自动化攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/351642.html