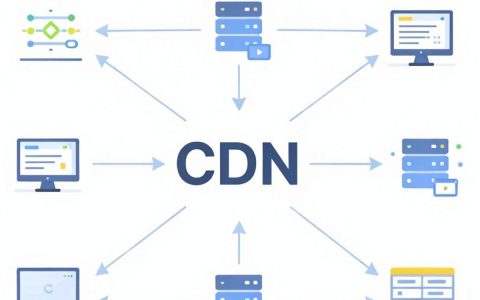
CDN恶意解析是指攻击者利用CDN节点IP的公开性,绕过源站防火墙直接攻击源站,其核心解决方案是实施“源站隐藏”策略,通过配置CDN回源白名单、启用TCP握手验证及部署云WAF,将源站IP彻底从公网暴露面中剥离。
CDN恶意解析的底层逻辑与危害机理
在2026年的网络攻防环境中,CDN已成为企业标配,但“免费”或“默认配置”的CDN服务往往成为安全盲区,恶意解析并非技术漏洞,而是架构设计缺陷导致的逻辑风险。
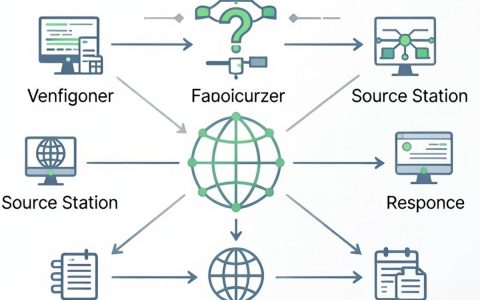
攻击路径拆解
攻击者通常通过以下三个步骤完成对源站的直接打击:
- IP搜集与关联:利用历史DNS记录、SSL证书透明度日志(CT Logs)、搜索引擎缓存或第三方扫描工具,挖掘出源站真实IP。
- 绕过CDN防护:攻击者将恶意流量(如CC攻击、DDoS流量)直接指向源站IP,而非CDN提供的CNAME域名,由于流量未进入CDN清洗中心,源站防火墙若未对非CDN IP进行严格限制,流量将直接冲击源站服务器。
- 资源耗尽与服务中断:源站带宽或CPU被瞬间打满,导致正常用户无法通过CDN访问,业务全面瘫痪。
2026年最新威胁态势
根据中国信通院发布的《2026年互联网安全威胁报告》,针对CDN架构的“旁路攻击”占比较2025年上升了18%,攻击者不再单纯追求流量规模,而是转向精准消耗型攻击,旨在触发源站的高额带宽账单或触发云厂商的自动封禁策略,造成“误杀”效应。
实战防御体系:构建零信任回源架构
防御CDN恶意解析的核心在于“隔离”,即确保只有CDN节点能访问源站,其他所有来源一律拒绝。
第一道防线:严格的回源白名单
这是最基础且最有效的技术手段,需在源站防火墙(如iptables、云安全组)中配置规则:
- 允许列表:仅允许CDN服务商提供的特定IP段或CIDR范围访问源站的80/443端口。
- 拒绝列表:默认拒绝所有其他IP的连接请求。
- 动态更新机制:CDN节点IP可能变更,需建立自动化脚本,定期从CDN厂商API获取最新IP段并更新防火墙规则,避免运维滞后。
第二道防线:协议层身份验证
仅靠IP白名单存在IP伪造风险,需引入应用层或传输层验证机制:
- 回源Header校验:在CDN控制台配置自定义Header(如
X-CDN-Auth: True),源站Nginx或Web服务器仅响应携带该Header的请求。 - TCP握手验证:部分高级WAF支持在TCP层验证CDN节点的特定指纹特征,确保连接发起方确为CDN节点。
- HMAC签名验证:对回源请求进行时间戳+密钥签名,源站验证签名有效性,防止重放攻击。
第三道防线:云WAF与智能调度
对于大型业务,建议部署独立于CDN的云WAF(Web Application Firewall),形成“客户端 -> WAF -> CDN -> 源站”的多层防护链,WAF负责清洗恶意流量,CDN负责加速,源站仅处理经WAF过滤后的合法请求。
常见误区与选型建议
误区:CDN自带防护即可高枕无忧
许多企业认为购买了CDN即拥有DDoS防护,实则不然,CDN的防护能力仅限于其节点IP,一旦攻击流量绕过CDN直接打向源站,CDN无法感知也无法拦截。源站IP隐藏是独立于CDN之外的必要安全措施。
不同场景下的解决方案对比
| 场景类型 | 推荐方案 | 核心优势 | 预估成本 |
|---|---|---|---|
| 中小企业官网 | 云安全组+CDN回源Header | 配置简单,成本低,见效快 | 低(<500元/月) |
| 电商/金融业务 | 云WAF+独立IP源站+白名单 | 多层防护,抗攻击能力强 | 中高(2000-10000元/月) |
| 大型视频/游戏 | 专用BGP源站+TCP握手验证 | 高带宽支撑,极低延迟 | 高(定制方案) |
地域性服务差异
若业务主要面向海外用户,需注意不同地区CDN厂商的IP段差异较大,建议采用全球统一的WAF策略,并定期审计各区域CDN节点的IP变更情况,对于国内政务类网站,需严格遵循《网络安全等级保护2.0》要求,源站必须部署在境内合规数据中心,并启用国密算法进行回源通信加密。
关键问题解答(FAQ)
Q1: 如何判断源站IP是否已经泄露?
A: 可通过以下方式自查:1. 使用`nslookup`或`dig`命令查询域名解析,若直接解析出IP而非CNAME,则存在泄露风险;2. 使用在线SSL证书查询工具,搜索域名关联的历史证书;3. 在源站服务器日志中查看是否有非CDN IP段的访问记录。
Q2: CDN恶意解析会影响SEO排名吗?
A: 会间接影响,若源站因攻击宕机,导致CDN节点也无法获取内容,用户访问失败,搜索引擎爬虫将无法抓取页面,进而降低权重,频繁的502/504错误会被搜索引擎判定为站点不稳定。
Q3: 实施源站隐藏后,CDN更新缓存会失效吗?
A: 不会,只要正确配置了回源Header或白名单,CDN节点作为合法的访问者,依然可以正常回源获取最新内容并更新缓存,关键在于确保源站能识别CDN节点的身份。
您是否已在源站防火墙中配置了严格的IP白名单?欢迎在评论区分享您的防护经验。
参考文献
[1] 中国信息通信研究院. (2026). 《2026年互联网安全威胁报告:CDN架构下的旁路攻击趋势分析》. 北京: 中国信通院.
[2] 阿里云安全团队. (2025). 《云原生时代Web应用防火墙最佳实践:从CC防护到源站隐藏》. 杭州: 阿里云技术博客.
[3] 国家互联网应急中心 (CNCERT). (2026). 《2025年中国互联网网络安全态势综述》. 北京: CNCERT/CC.
[4] 酷番云安全实验室. (2025). 《深度解析:如何构建零信任架构下的CDN回源安全体系》. 深圳: 酷番云安全白皮书.
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/351592.html