

国内大宽带高防虚拟主机安全吗?核心解析与选择指南
核心结论: 国内大宽带高防虚拟主机的安全性并非绝对,其防护能力高度依赖于服务商的技术实力、基础设施配置及策略优化水平,宽带大小是基础,但真正的安全核心在于纵深防御体系、智能清洗能力和专业运维保障。
宽带≠安全:高防能力的核心要素剖析
大带宽是抵御大规模DDoS流量攻击(如UDP Flood、ICMP Flood)的基础保障,能避免因带宽耗尽导致的业务中断,真正的安全防护远不止于此:
-
流量清洗能力是核心引擎:
- 智能化识别: 能否在海量流量中精准区分恶意流量与正常访问?依赖基于行为分析、AI学习的智能清洗中心。
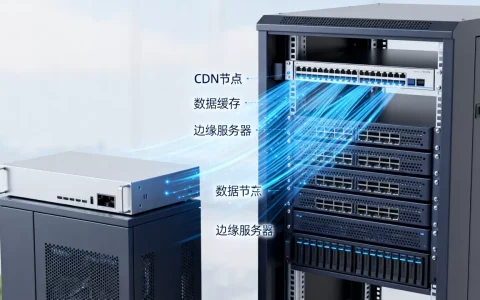
- 清洗节点规模与分布: 国内骨干节点覆盖越广,清洗响应速度越快,效果越好,边缘清洗能力尤为重要。
- 协议覆盖广度: 能否有效防御SYN Flood、ACK Flood、DNS/NTP反射放大、CC攻击等多样化的混合攻击?
-
防护上限与黑洞策略:
- 真实的防护阈值: 服务商宣传的“T级防护”是否指单点清洗能力?共享集群资源下,单个用户能实际享用的防护存在隐性上限。
- 黑洞机制透明度: 当攻击远超承诺阈值时,是否直接黑洞IP?是否有缓解措施或升级预案?透明合理的黑洞策略是信任基础。
-
基础设施与架构可靠性:
- 机房等级与冗余: 是否采用Tier 3+高等级机房?电力、网络、冷却系统是否有充分冗余?
- 硬件防火墙性能: 集群是否部署高性能硬件防火墙(如Fortinet、Juniper)作为第一道防线?
- 资源隔离性: 虚拟主机环境是否实现CPU、内存、带宽资源的严格隔离?避免“邻居效应”导致资源争抢或连带攻击影响。
虚拟主机环境下的特有安全挑战与应对
高防能力嫁接在虚拟主机上,需额外关注共享环境带来的风险:
-
IP共享风险与解决方案:
- 挑战: 传统虚拟主机共享IP,极易因同一IP下其他站点被攻击而“躺枪”。
- 关键方案: 务必选择提供独立高防IP的服务商! 这是保障自身业务不受他人牵连的生命线,攻击只指向你的独立防护IP。
-
系统与应用层防护短板:
- 挑战: 高防主要抵御网络层、传输层攻击,对应用层攻击(如复杂CC、SQL注入、XSS)防护有限。
- 关键方案: 必须配套专业WAF(Web应用防火墙): 选择集成云WAF或支持灵活接入第三方WAF的高防虚拟主机,形成纵深防御。
-
管理权限与安全加固限制:
- 挑战: 虚拟主机用户权限受限,难以进行深度的系统级安全加固。
- 关键方案:
- 选择提供基础安全加固(如自动更新补丁、禁用危险函数、文件权限优化)的服务商。
- 利用服务商提供的安全扫描、木马查杀等工具。
- 自身做好程序代码安全、后台强密码、定期备份。
如何甄选真正安全可靠的大宽带高防虚拟主机?
避开宣传噱头,聚焦以下关键点:
-
验证防护能力:
- 独立高防IP: 非共享IP是底线要求。
- 清洗中心实力: 了解服务商清洗节点分布、技术合作方(如与电信云堤、阿里云盾、腾讯宙斯盾合作?)。
- 测试证明: 要求提供针对该产品的实际压力测试报告或允许进行有限度的合规测试。
- 协议支持: 明确防护覆盖的攻击类型(L3/L4/L7)。
-
考察服务商专业性与透明度:
- 技术资质: 是否持有IDC/ISP/CDN等合规牌照?是否有等保认证?
- SLA保障: 服务等级协议是否明确承诺防护有效性、可用性及赔偿条款?
- 黑洞策略: 清晰了解触发黑洞的条件、时长及后续处理流程。
- 技术支持: 是否提供7×24小时专业安全团队支持?响应速度如何?
-
审视虚拟主机基础性能与安全:
- 资源保障: CPU、内存、带宽是否充足且有明确承诺?避免超售。
- 基础安全: 是否提供免费基础WAF、防篡改、木马查杀?
- 备份机制: 是否有定期自动备份及快速恢复能力?
安全可控,但选择需火眼金睛
国内大宽带高防虚拟主机可以做到安全可靠,是预算有限或快速部署需求下对抗DDoS攻击的有效选择,但其安全性完全建立在服务商真实力之上,切勿被单纯的“大宽带”、“T级防护”宣传迷惑,务必:
- 死守“独立高防IP”底线。
- 深究清洗能力、防护阈值、黑洞策略等细节。
- 重视WAF等应用层防护配套。
- 选择资质齐全、技术透明、服务可靠的正规服务商。
通过审慎选择与自身基础安全实践的结合,完全能让您的业务在虚拟主机环境中获得强大的DDoS防护能力。
相关问答
Q1: 如何验证服务商承诺的高防能力是否真实?
- A1: 要求查看针对该产品的第三方或服务商官方的真实压力测试报告(注意非顶级清洗集群的报告),询问清洗中心具体位置和合作方背景,部分信誉良好的服务商可提供小流量(需合规)的测试验证。关键看独立高防IP的配置和攻击时的流量清洗日志(要求服务商提供)。
Q2: 使用高防虚拟主机后,网站被攻击打死了,通常是什么原因?该怎么办?
- A2: 可能原因:
- 攻击流量超过所购套餐的实际防护上限,触发黑洞。
- 遭受的是复杂应用层CC攻击或0day攻击,高防未有效识别清洗。
- 自身网站程序存在漏洞,被入侵利用。
- 应对:
- 立即联系服务商: 确认攻击类型、是否黑洞、请求日志分析。
- 启用/强化WAF规则: 针对CC攻击调整频率限制、人机验证等策略。
- 升级防护: 若攻击持续超限,需临时或永久升级防护套餐。
- 自查加固: 扫描网站漏洞、查杀木马、修复程序。
- 取证报案: 保留攻击日志,必要时向网警报案。
你是否遇到过“假高防”的陷阱?欢迎分享你的经验或疑问!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/34710.html






评论列表(4条)
这篇文章点出了关键啊!我也在其他技术圈里看到大家讨论过,选高防主机真的不能只看宽带大小,服务商的硬实力和策略优化才是王道。建议选之前多查用户口碑和案例,这样才安心。
@甜雨1116:说得太对了!我也发现现在很多新手选高防主机就盯着带宽数字看,感觉越大越安心。你觉得服务商的“硬实力”具体体现在哪些地方?比如他们应对突发超大流量攻击时,除了带宽扛得住,应急响应速度是不是更重要?毕竟攻击来了再厉害的技术,沟通
作为一个做个人品牌的网红,我天天在线上搞内容,网站安全对我来说是命根子。这篇文章讲国内大宽带高防虚拟主机的安全性,我觉得挺贴切的——它说安全性不是百分百保证,得看服务商的技术和配置,这点我太同意了。我的亲身经历就是,以前贪图便宜选了个看起来带宽大的服务商,结果网站被DDoS攻击,直接down机,粉丝访问不了,不仅流量掉了,品牌信任感也受损,简直后悔莫及。 从个人IP角度看,安全可靠的主机就像地基一样重要。网红的内容和形象全建在网上,一旦主机不稳,黑客搞破坏,粉丝会觉得你不专业,IP建设全泡汤了。所以选高防主机时,我现在特别注重服务商的真实案例和响应速度,别只看宽带大小。比如,找那些提供24/7技术支持和详细防护报告的公司,多花点钱也值,省心就是省流量。总之,安全无小事,网红朋友们,选主机前多研究,保护好你的粉丝信任,品牌才能长久。
这篇文章点出了高防主机的关键——光有大宽带可不够,就像古代打仗,城墙再厚实,守城的士兵不行、指挥太差劲,照样会被攻破。这让我想起历史上不少固若金汤的城池失守的案例,根子往往不在墙不够高、不够厚,而是内部防御体系有漏洞,或者应对突发攻击的策略太死板。 比如古代的某些巨型要塞,看似不可撼动,但敌人一旦摸清了薄弱点,比如后勤补给线或者某个将领的疏忽,集中力量一突,整个防御就垮了。高防主机也一样,供应商的技术实力就是“守城士兵”的素质,基础设施的冗余设计好比“多重城门和瓮城”,而安全策略的优化则相当于“灵活的守城战术”和“有效的侦察预警”。带宽嘛,充其量就是护城河宽点,敌人(攻击流量)太多太猛,河再宽也能给你填平了绕过去。 所以选高防主机,真不能光看带宽数字大不大。就像选靠谱的“守城将军”,得看他过往的“战绩”(服务商的防御成功案例、行业口碑)、他的“城防体系”是否真的完善(比如有没有清洗中心、有没有智能调度能力),以及“应急反应”快不快(能不能在攻击来临时快速识别并有效应对)。说白了,安全是个系统工程,得选那个整体防御“兵法”玩得转的供应商,而不是只看谁家门口那条“河”挖得宽。