

防火墙与Web应用防火墙(WAF)是网络安全体系中两个关键但常被混淆的概念,防火墙是网络流量的“通用守门员”,负责在不同网络区域(如内网与外网)之间基于IP地址、端口和协议进行访问控制;而Web应用防火墙则是“专项保镖”,专注于保护Web应用程序,深度分析HTTP/HTTPS流量,防御SQL注入、跨站脚本(XSS)等应用层攻击,二者协同构建了从网络边界到具体应用的纵深防御体系。
核心差异:定位与防护层次
理解二者的区别是构建有效防御的基础。
传统防火墙:网络层的交通警察
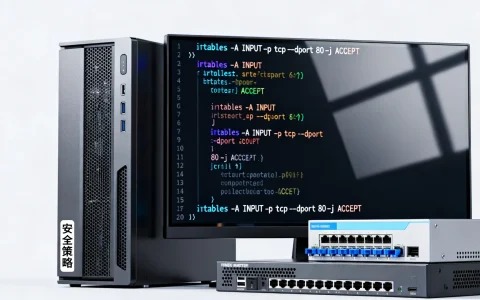
- 工作层级:主要工作在OSI模型的网络层(第3层)和传输层(第4层),可以理解为检查数据包的“发货地址”(源IP)、“收货地址”(目的IP)以及“货物类型”(端口号,如80端口代表Web流量)。
- 核心功能:通过预设的规则(访问控制列表ACL),决定允许或阻止特定的网络连接,允许所有员工访问外网的80端口(Web浏览),但阻止外部对内部数据库端口(如3306)的访问。
- 防护目标:保护整个网络或网段,防止未授权的网络访问和基础网络攻击。
Web应用防火墙(WAF):应用层的特工专家
- 工作层级:工作在OSI模型的应用层(第7层),它不仅能看清“地址”,还能拆开“货物”(HTTP/HTTPS请求),仔细检查里面的“具体内容”。
- 核心功能:深度解析Web请求(如GET、POST参数、Cookie、Header等),识别并阻断针对Web应用本身的恶意输入,它拥有一套庞大的攻击特征库和智能分析引擎。
- 防护目标:专门保护网站、API接口、Web服务,防御OWASP Top 10中定义的应用层威胁。
类比说明:假设您的公司是一座城堡。
- 防火墙是城堡外围的城墙和城门守卫,他们根据通行证(IP/端口)决定是否放行人员车辆进入城堡区域。
- WAF则是城堡内金库或机要室的专职警卫,即使某人通过了城门检查(防火墙允许了80端口的Web流量),当他试图进入金库(访问登录接口)并说出暗语(提交登录请求)时,WAF会仔细审查他的每一句话(请求参数),一旦发现他试图用万能钥匙(SQL注入语句)或伪造指令(XSS脚本),会立即将其制服并拒之门外。
为何在防火墙之外仍需WAF?
这是许多企业面临的现实问题,主要原因如下:
- 攻击已进化,传统防御力有不逮:现代攻击越来越多地针对应用逻辑漏洞,黑客利用的正是防火墙允许的“合法”Web流量(80/443端口),在其中夹带恶意代码,防火墙对此类“包裹在正常快递中的违禁品”无能为力。
- 业务上云的必然需求:随着业务迁移到云端或采用混合云架构,网络边界变得模糊,应用直接暴露在互联网上,更需要一个紧贴应用的防护层,WAF正是为此而生。
- 满足合规性要求:PCI DSS(支付卡行业数据安全标准)、等级保护2.0等法规明确要求对Web应用进行安全防护,部署WAF是满足合规的关键一步。
- 防护“已知的未知”与“零日漏洞”:即使开发团队遵循了安全编码规范,第三方组件、框架的漏洞(如Log4j2)也可能带来巨大风险,WAF可以通过虚拟补丁功能,在官方补丁发布前快速提供临时防护,为修复争取宝贵时间。
专业部署与选型建议
选择与部署WAF是一项专业决策,需结合自身业务特点。
部署模式选择:
- 云WAF(SaaS模式):快速部署,零硬件投入,由云服务商负责运维和规则更新,特别适合中小型企业、云上业务或突发流量(如电商大促)的防护,通常通过修改DNS CNAME记录即可接入。
- 硬件WAF:本地化部署,物理设备置于数据中心前端,适合对数据敏感性要求极高、网络架构复杂且需深度定制的大型机构或政府单位。
- 软件WAF:以软件形式安装在服务器或虚拟机上,灵活性高,可与现有环境深度集成,但对服务器资源有一定消耗。
核心选型考量因素:
- 检测能力与精度:是否支持多种检测引擎(如基于规则的特征匹配、基于行为的安全分析、机器学习模型)?误报率和漏报率是否在可接受范围?高误报会阻塞正常用户,高漏报则形同虚设。
- 性能与扩展性:在开启全部防护规则时,WAF的吞吐量和延迟是否能满足业务峰值需求?云WAF是否具备弹性伸缩能力?
- 易用性与可管理性:管理界面是否直观?规则配置、策略调优、日志分析和报告生成是否便捷?是否提供清晰的攻击详情和处置建议?
- 合规与报告:是否内置满足PCI DSS、等保等标准的合规报告模板?能否提供详尽的攻击审计日志用于溯源和分析?
- 厂商服务与生态:规则库的更新频率如何?应急响应能力怎样?是否提供专业的安全咨询服务?能否与现有的SIEM(安全信息和事件管理)、SOC(安全运营中心)平台集成?
独立见解:构建以WAF为核心的动态应用安全防护体系
仅仅部署WAF并非一劳永逸,我们认为,最有效的防护是构建一个 “纵深防御+智能协同” 的动态体系:
- WAF与防火墙联动:将WAF与下一代防火墙(NGFW)或入侵防御系统(IPS)联动,当WAF检测到来自某个IP的持续、复杂攻击时,可自动通知防火墙将该IP加入黑名单,实现从应用到网络的立体封堵。
- 与安全开发流程(DevSecOps)结合:WAF不应仅是运维或安全团队的“补丁”,其拦截日志是宝贵的“攻击情报”,应定期反馈给开发团队,用于代码审计和修复根源漏洞,实现“防护-发现-修复”的闭环。
- 启用“学习模式”与策略调优:新WAF上线后,应先运行于“学习/监测模式”一段时间,观察并学习正常的业务流量模式,再基于此生成基线策略,可大幅降低误报。
- 关注API安全:现代应用大量依赖API(特别是RESTful API和GraphQL),确保所选WAF具备强大的API安全防护能力,能识别异常API调用、防御针对API的注入攻击、并实施精细的速率限制。
总结而言,防火墙是网络安全的基石,而WAF是Web业务安全的必需品,在数字化深入发展的今天,两者缺一不可,企业应摒弃“有了防火墙就安全”的旧观念,积极评估自身Web资产的风险,将WAF纳入整体安全架构,并推动其与其它安全组件和开发流程的深度融合,方能从容应对日益严峻的应用层威胁。
您目前为您的网站或Web业务采取了哪些具体的安全防护措施?在WAF的选型或使用过程中,是否遇到过性能瓶颈或策略配置方面的挑战?欢迎在评论区分享您的经验或困惑,我们一起探讨。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/3392.html




评论列表(3条)
这篇文章写得非常好,内容丰富,观点清晰,让我受益匪浅。特别是关于流量的部分,分析得很到位,
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,
这篇文章的内容非常有价值,我从中学习到了很多新的知识和观点。作者的写作风格简洁明了,却又不失深度,