

HTML替换文字的核心在于通过DOM操作精准定位目标节点,利用innerText或innerHTML属性进行内容更新,这是前端开发中实现动态内容交互最基础且高效的手段。
在Web开发的世界里,页面不再是静态的画布,而是随着用户行为不断呼吸的生命体,当我们需要在不刷新整个页面的情况下修改某段文本时,直接操作HTML结构中的文字节点就成了关键技能,这不仅仅是简单的“找”和“改”,更涉及到性能优化、安全性考量以及用户体验的细微差别,对于开发者而言,掌握这一技术意味着能够构建出响应更快、交互更流畅的应用程序。
HTML替换文字的基础原理与实现路径
要理解如何替换文字,首先要明白浏览器是如何解析HTML文档的,当浏览器加载一个网页时,它会将HTML代码转换为一个树状结构,即文档对象模型(DOM),每一个HTML标签、每一段文本,甚至每一个空格,在DOM中都对应着一个节点,替换文字的本质,就是找到代表那段文字的节点,并将其内容替换为新的字符串。
选择正确的目标元素
找到目标元素是第一步,也是决定后续操作是否顺利的关键,业内专家指出,选择器的高效性直接影响页面的渲染性能。
- 通过ID定位:如果目标元素拥有唯一的ID,使用
document.getElementById()是最快的方式,ID在页面中是唯一的,浏览器可以直接通过哈希表查找,时间复杂度接近O(1)。 - 通过类名定位:当需要批量处理或元素没有唯一ID时,
document.getElementsByClassName()或querySelector('.className')是常用选择,需要注意的是,前者返回的是实时集合,后者返回的是静态节点列表,这在循环操作中可能带来细微的性能差异。 - 通过标签名定位:
getElementsByTagName()虽然直观,但由于标签在页面中通常大量重复,定位精度较低,容易误伤其他元素,建议配合其他条件使用。
innerText与innerHTML的抉择
找到元素后,如何写入新内容是一个需要谨慎对待的技术选型问题,这里存在两个主要属性:innerText和innerHTML。
| 属性 | 处理方式 | 安全性 | 性能表现 | 适用场景 |
|---|---|---|---|---|
| innerText | 仅处理可见文本,忽略HTML标签 | 高,自动转义特殊字符 | 较快,需重新计算样式 | 纯文本替换,如显示用户姓名、状态提示 |
| innerHTML | 解析HTML字符串,生成DOM节点 | 低,存在XSS攻击风险 | 较慢,需解析HTML并重建DOM | 需要插入富文本、图片或嵌套结构时 |
在大多数纯文本替换场景中,innerText是更安全且性能更好的选择,它不会解析HTML标签,避免了潜在的脚本注入风险,如果你需要替换的内容包含HTML标签,例如将一段纯文本替换为带有链接或样式的富文本,那么必须使用innerHTML。
HTML替换文字的安全陷阱与防护策略
替换中,安全是悬在开发者头顶的达摩克利斯之剑,许多新手开发者习惯直接使用用户输入的数据来替换页面内容,这往往会导致跨站脚本攻击(XSS)。
XSS攻击的原理与危害
当攻击者在输入框中注入恶意JavaScript代码,如<script>alert('Hacked')</script>,如果页面直接使用innerHTML渲染这段内容,浏览器就会执行这段脚本,后果可能是窃取用户的Cookie、会话令牌,甚至重定向用户到钓鱼网站。
防御措施:转义与白名单
为了防止此类攻击,必须对用户输入进行严格的过滤或转义。
- 自动转义:使用
innerText或textContent属性时,浏览器会自动将特殊字符(如<,>,&)转换为HTML实体(如<,>,&),从而确保它们被当作文本显示而非代码执行。 - 手动转义:如果必须使用
innerHTML,请确保在赋值前对数据进行转义,可以使用现成的库如DOMPurify来清理HTML,或者手动编写转义函数。 - 内容安全策略(CSP):在HTTP头中配置CSP,限制页面只能加载来自可信源的脚本,即使攻击者注入了代码,浏览器也会阻止其执行。
HTML替换文字的性能优化技巧
在大型单页应用(SPA)中,频繁的DOM操作会导致页面卡顿,优化替换文字的性能,是提升用户体验的重要手段。
减少重排与重绘
每次修改DOM,浏览器都可能触发重排(Reflow)和重绘(Repaint),重排是计算元素位置和尺寸的过程,开销巨大;重绘是更新像素的过程,开销相对较小。
- 批量修改:尽量避免在循环中频繁修改DOM,可以先将元素从文档流中移除(使用
documentFragment或display: none),修改完成后重新插入。 - 使用DocumentFragment:
DocumentFragment是一个轻量级的文档容器,对它的所有修改都不会触发重排,直到将其插入主文档。
虚拟DOM的应用
对于复杂的应用,React、Vue等框架引入了虚拟DOM的概念,它们通过在内存中维护一个虚拟的DOM树,比较新旧树的差异,然后只将必要的变更应用到真实DOM上,这种方法极大地减少了不必要的DOM操作,提升了替换文字等动态内容的性能。
HTML替换文字在不同场景下的最佳实践
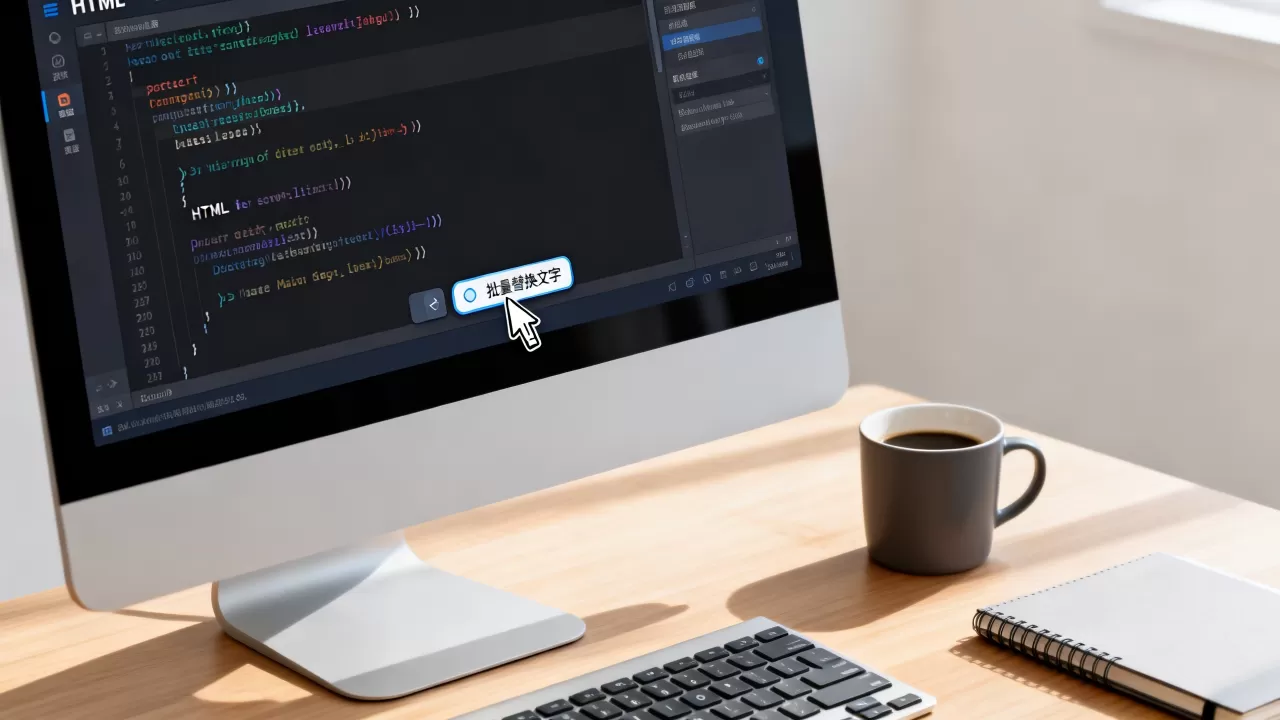
不同的业务场景对替换文字有着不同的要求,理解这些差异,有助于选择最合适的技术方案。
实时数据更新
在股票行情、体育比分等场景中,数据更新频率极高,应避免频繁创建和销毁DOM节点,可以使用textContent直接更新文本内容,或者使用CSS动画来平滑过渡数据变化,避免视觉跳跃。
富文本编辑器
在类似Word的在线编辑器中,用户需要输入格式化的文本。contenteditable属性配合execCommand或现代API(如Selection和Range)是更好的选择,它们允许用户直接编辑DOM节点,同时保持格式的一致性。
国际化(i18n)支持
在多语言网站中,替换文字往往涉及语言包的管理,最佳实践是将所有文本字符串存储在JSON文件中,根据用户选择的语言动态加载对应的键值对,然后替换页面上的占位符,这种方式便于维护,也方便后续添加新语言。
常见问题解答
如何安全地替换包含用户输入的HTML内容?
永远不要信任用户输入,如果必须渲染HTML,请使用经过审计的库(如DOMPurify)进行清洗,去除危险的标签和事件处理器,尽量使用innerText或textContent,除非确实需要保留格式,配置CSP策略,作为最后一道防线。
innerHTML和textContent有什么区别?
innerHTML解析并渲染HTML字符串,会创建新的DOM节点,可能触发重排,存在XSS风险。textContent仅设置文本内容,不解析HTML,更安全且性能更好,但无法插入HTML标签,选择哪个取决于你是否需要插入结构化内容。
为什么我的DOM替换没有生效?
检查元素是否已加载,如果脚本在DOM构建之前执行,getElementById可能返回null,确保脚本放在</body>之前,或使用DOMContentLoaded事件监听器,检查选择器是否正确,类名是否有拼写错误,元素是否被其他样式隐藏。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/335479.html



评论列表(1条)
不会吧不会吧,都2024年了还有人教innerHTML?懂的都懂,这方法早该进垃圾堆了,这话说的,好像不懂的人就活不下去