建立安全基线的核心在于将抽象的安全策略转化为可量化、可执行的技术标准,并通过自动化工具持续监控合规性,从而消除配置漂移带来的风险。
很多企业在构建安全管理体系时,容易陷入“重建设、轻基线”的误区,他们花费巨资购买防火墙、入侵检测系统,却忽略了底层操作系统、数据库和应用代码的安全配置标准,这就好比给房子装了最贵的防盗门,但窗户却开着,锁也没上,安全基线(Security Baseline)就是那套“门窗锁具的标准安装规范”,它是安全管理体系SEC01-02阶段的关键产出物,决定了整个防御体系的稳固程度。
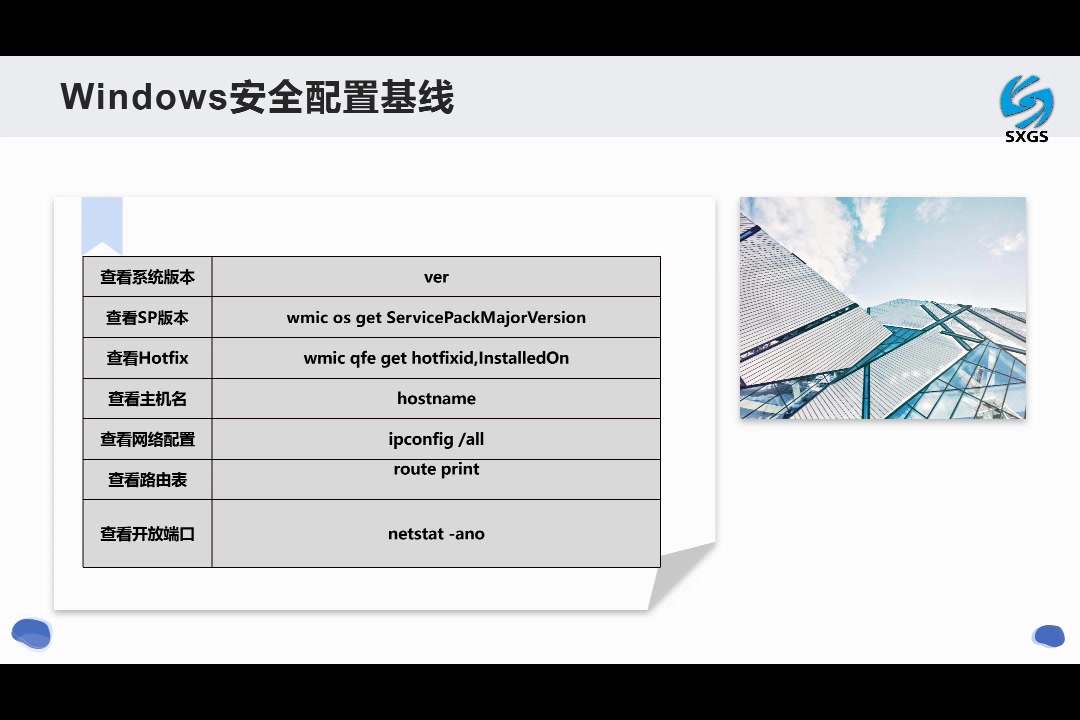

什么是安全基线及其核心价值
安全基线并非一成不变的静态文档,而是一组经过验证的、符合安全最佳实践的配置参数集合,它涵盖了操作系统、中间件、数据库、网络设备以及应用程序等多个层面,业内专家指出,建立统一的安全基线是实现安全合规和降低运维成本的前提。
基线与常规配置的区别
很多技术人员认为,只要安装了软件,默认配置就是安全的,这是一个巨大的误区,默认配置通常为了兼容性和易用性,往往开启了不必要的端口,使用了弱口令策略,或者保留了调试接口。
- 默认配置:侧重于功能实现,安全性次要,便于快速部署。
- 安全基线:侧重于风险最小化,牺牲部分便利性以换取更高的安全性,需定期更新。
通过对比可以看出,基线是对默认配置的“加固”和“裁剪”,Linux系统的默认SSH配置允许root远程登录,而安全基线会强制禁止该行为,并限制登录IP段。
基线管理的三大收益
- 统一标准:确保全网数千台服务器遵循同一套安全规范,避免“木桶效应”。
- 快速响应:当出现新漏洞时,只需更新基线模板,即可批量修复,无需逐台手动操作。
- 合规支撑:满足等保2.0、ISO 27001等法规对配置管理的要求,降低审计风险。
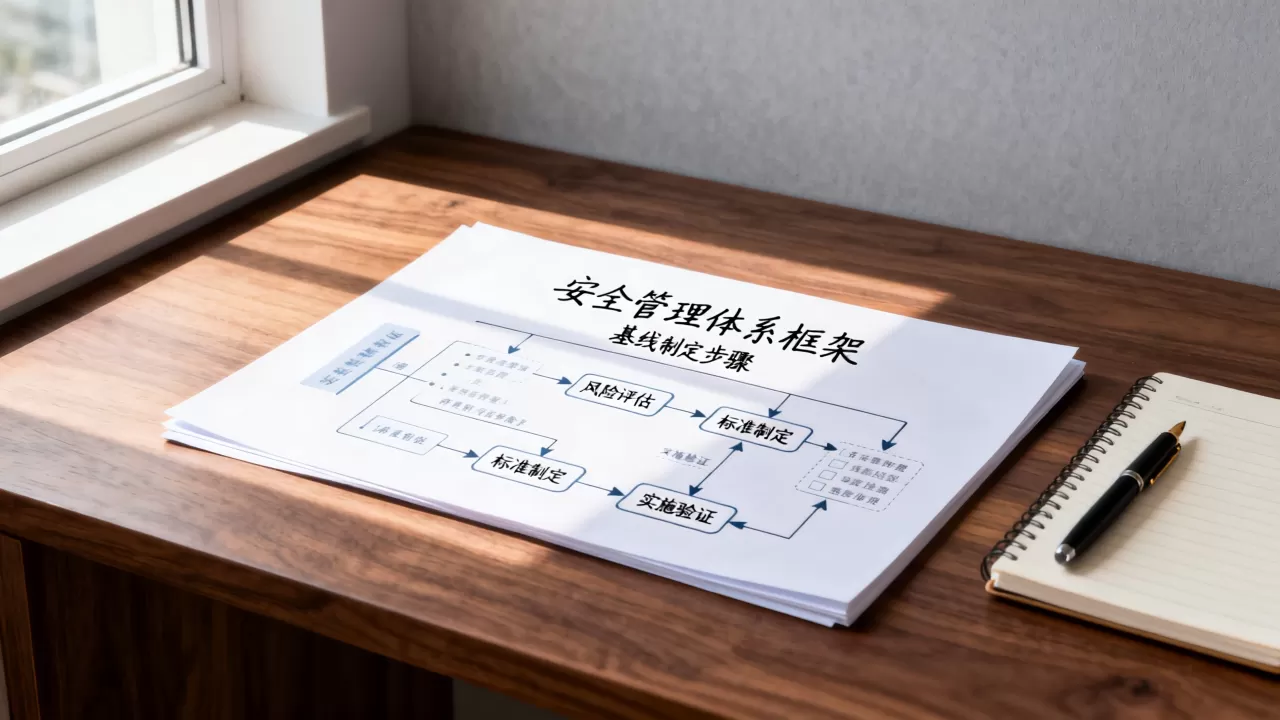
如何构建可落地的安全基线体系
构建安全基线不是简单的复制粘贴,而是一个需要结合业务场景的动态过程,以下是一套经过验证的实操路径。
第一步:识别资产与分类分级
在制定基线之前,必须清楚你要保护什么,不同级别的资产需要不同强度的基线。
- 核心数据库:需遵循最严格的基线,包括加密存储、细粒度访问控制。
- Web服务器:重点关注HTTP头安全、SSL/TLS版本控制。
- 办公终端:侧重防病毒、补丁管理和外设管控。
据工信部相关数据表明,明确资产分类后,基线策略的覆盖率可提升显著,资源浪费减少。
第二步:制定具体的配置参数
必须具体、可执行,避免使用“加强密码复杂度”这种模糊描述,而应明确为“密码长度至少12位,包含大小写字母、数字和特殊字符,且90天强制更换”。
操作系统基线示例
- 账户策略:禁用Guest账户,限制登录失败次数为5次,锁定时间为30分钟。
- 日志审计:开启内核日志、认证日志,并配置日志保留时间不少于180天。
- 服务最小化:关闭不必要的服务,如Telnet、FTP,仅保留SSH。
数据库基线示例
- 权限分离:严禁使用root/admin账户进行日常业务操作,实行最小权限原则。
- 连接控制:限制数据库最大连接数,防止资源耗尽攻击。
- 数据加密:敏感字段(如身份证号、银行卡号)在存储时必须加密。
第三步:引入自动化工具进行部署与监控
手动检查基线合规性效率低下且易出错,现代安全管理体系强调自动化。
- 部署阶段:利用Ansible、Puppet或SaltStack等配置管理工具,将基线脚本嵌入镜像构建过程,确保新上线系统天生合规。
- 监控阶段:使用SCAP(通用安全配置指南)扫描工具或商业安全运营平台,定期扫描全网资产,生成合规性报告。
基线管理的持续运营与挑战
建立基线只是开始,维持基线的有效性才是难点,业务变更、补丁更新、新应用上线都可能破坏基线一致性。
应对配置漂移的策略
配置漂移(Configuration Drift)是指系统配置随时间推移偏离基线的现象。
- 变更管理联动:任何配置变更必须通过工单系统审批,并记录变更原因。
- 自动化修复:对于非紧急的轻微漂移,可设置自动修复任务,在低峰期自动回调至基线状态。
- 例外管理:对于因业务需求必须偏离基线的情况,需签署风险接受书,并设定临时基线有效期。
常见误区与避坑指南
- 基线越严越好,过度严格的基线可能导致业务中断,如禁用所有外部访问导致API调用失败,需平衡安全与可用性。
- 基线一劳永逸,随着新漏洞(如Log4j2)的出现,基线必须每季度至少更新一次。
- 忽视应用层基线,很多团队只关注OS和数据库,忽略了Web应用框架(如Spring Boot、Django)的安全配置,如CSRF保护、CORS策略等。
不同场景下的基线差异化实践
在实际操作中,不同地域、不同行业的企业对基线的需求存在差异。企业网络安全基线标准在金融、电信等行业有强制性要求,而在互联网初创公司可能更灵活。
云环境基线特殊性
云计算环境下,基线管理需关注云厂商提供的安全组、IAM策略和KMS密钥管理。
供应链安全基线
随着DevOps普及,代码仓库、CI/CD流水线也成为基线管理的一部分。
- 代码扫描:集成SonarQube等工具,对代码中的硬编码密钥、SQL注入风险进行基线检查。
- 镜像安全:对Docker镜像进行漏洞扫描,确保基础镜像无高危CVE漏洞。
Q&A:安全基线建立常见疑问解答
安全基线建立需要多少预算?
安全基线的建立成本主要取决于资产规模和自动化程度,小型企业可使用开源工具(如OpenSCAP)自行实施,成本较低,主要投入为人力时间,中大型企业通常需要采购专业的配置管理平台和合规扫描工具,安全基线管理平台价格因功能模块和授权数量而异,通常在数十万至百万级别不等,还需考虑定期审计和人员培训的成本。
如何确保基线不影响业务性能?
基线配置应经过测试环境验证,启用日志审计会增加磁盘I/O,需评估存储性能;限制并发连接数可能影响高并发场景,需根据业务峰值调整阈值,建议在新基线上线前,先在非生产环境进行压力测试,监控CPU、内存和网络延迟指标,确保性能损耗在可接受范围内(通常建议低于5%)。
基线合规率多少才算达标?
合规率并非越高越好,关键在于高风险项的清零,行业共识认为,核心资产的高危基线项(如弱口令、未授权访问)合规率应达到100%,对于中低风险项,可根据业务重要性设定分级目标,如95%以上,定期生成合规性趋势图,关注合规率的波动,而非单一数值。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/334548.html