HTTPS双向证书验证的核心在于服务器与客户端在TLS握手阶段互相校验对方的数字证书,确保双方身份真实且通信链路加密,从而构建起高可信的安全连接。
HTTPS双向认证的基本逻辑与单向区别
在常规的互联网访问中,我们熟悉的HTTPS其实是单向认证,当你访问银行网站或电商平台时,浏览器只检查服务器的证书是否合法,确认“你是你”,但服务器并不关心“你是谁”,这种模式足以保护数据传输不被窃听,但在金融交易、企业内网或高敏感数据交互场景中,仅靠单向认证显得力不从心。

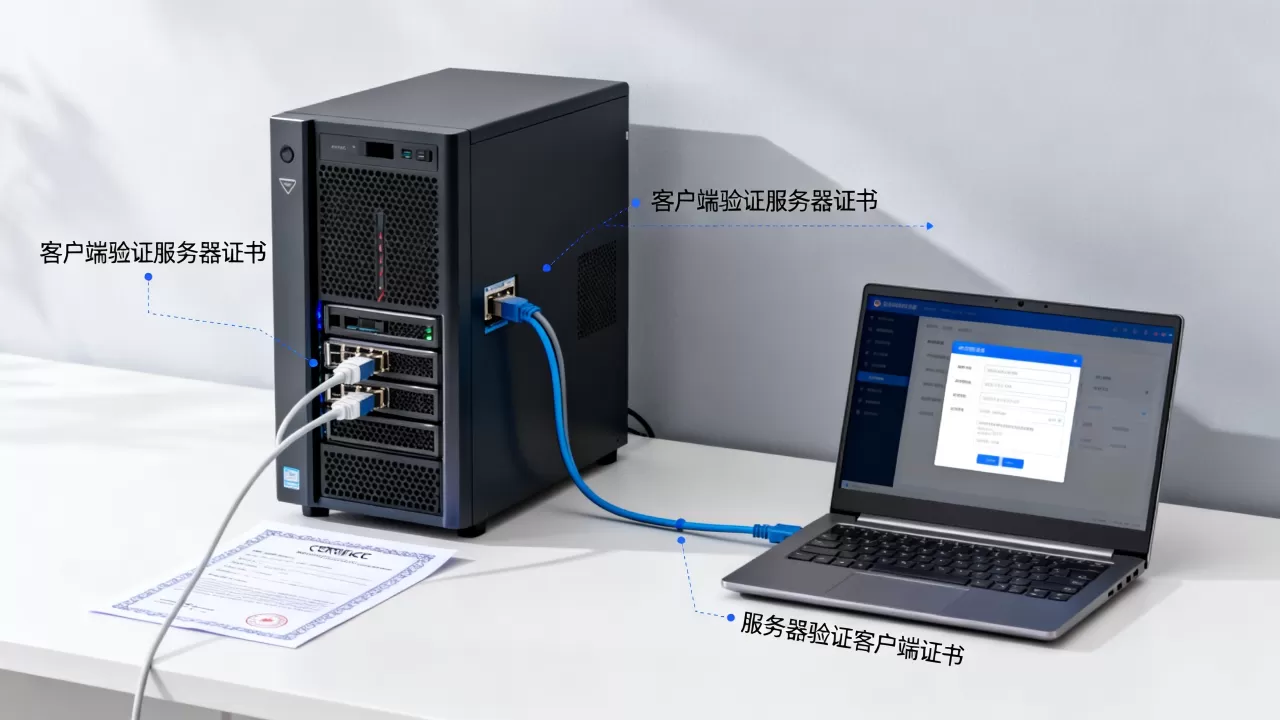
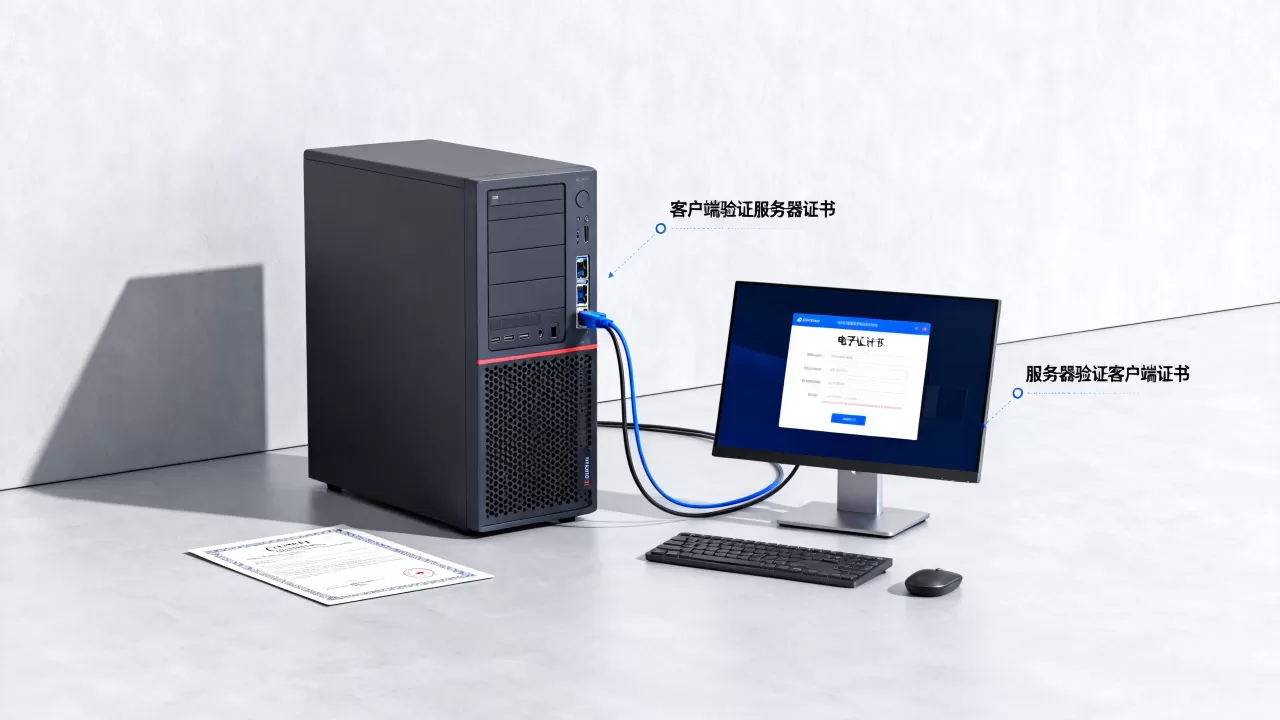
业内专家指出,双向认证(mTLS)通过引入客户端证书,将信任关系从单向升级为双向,这就好比进入某栋高级写字楼,不仅保安要查验你的访客证(客户端证书),你也需要出示大楼的安保通行证(服务器证书),双方确认无误后才能进入核心区域。
单向与双向认证的核心差异对比
为了更直观地理解两者的区别,我们可以通过以下维度进行对比:
- 信任方向:单向认证仅由客户端信任服务器;双向认证中,客户端与服务器互相信任。
- 证书数量:单向认证只需服务器端证书;双向认证需要服务器证书和客户端证书各一份。
- 应用场景:单向认证适用于普通网页浏览、API公开接口;双向认证适用于内部微服务通信、金融网关、IoT设备接入。
- 安全性等级:双向认证能有效防止中间人攻击和非法客户端接入,安全性显著高于单向认证。
TLS握手阶段的双向验证流程
双向认证的复杂性主要体现在TLS握手过程中,这个过程并非简单的“交换钥匙”,而是一套严谨的身份核验机制,当客户端发起连接请求时,双方会经历以下关键步骤,确保每一比特数据都经过严格审查。
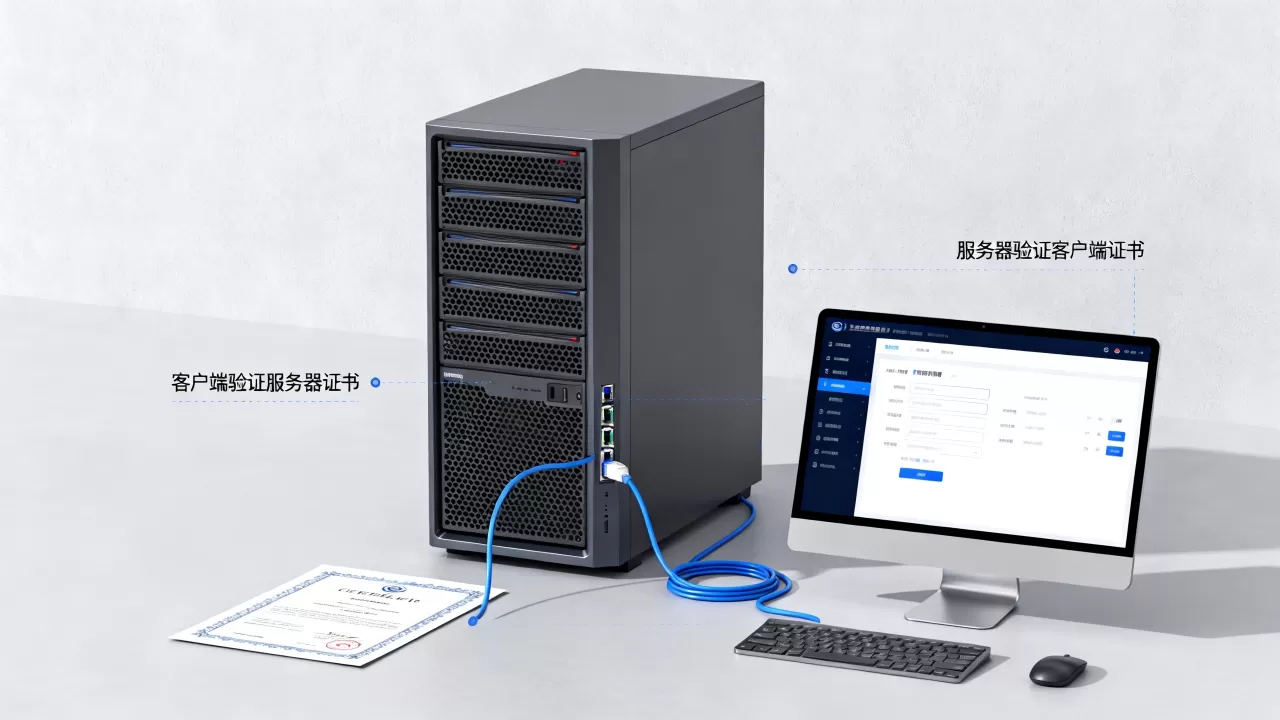
第一步:客户端发起Hello并请求证书
客户端首先发送ClientHello消息,告知服务器支持的TLS版本、加密套件以及随机数,客户端会在扩展字段中明确标记“需要服务器证书”,这是启动双向认证的前提,如果服务器未配置客户端证书验证,握手将直接失败或回退到单向模式。
第二步:服务器回应并提供证书链
服务器收到请求后,发送ServerHello,并紧接着发送Certificate消息,这里服务器会提供其完整的证书链,包括根证书、中间证书和服务器叶子证书,客户端会立即启动验证逻辑,检查证书是否由受信任的CA签发、是否在有效期内、域名是否匹配。
证书链验证的关键点
- 信任锚检查:客户端必须内置或配置信任的根CA证书。
- 签名验证:使用上一级证书的公钥验证下一级证书的签名。
- 吊销状态查询:通过CRL或OCSP协议检查证书是否被提前吊销。
第三步:密钥交换与证书验证
服务器发送ServerKeyExchange和ServerHelloDone,邀请客户端进行身份验证,服务器会发送CertificateRequest消息,明确要求客户端提供证书,这一步是双向认证的标志性动作,客户端随后发送自己的客户端证书,以及CertificateVerify消息,使用客户端私钥对之前握手数据的哈希值进行签名,以证明“我拥有该证书对应的私钥”。
企业级双向认证的实施难点与解决方案
尽管双向认证安全性极高,但在实际落地中,许多企业面临管理成本高、兼容性差等挑战,特别是对于大规模物联网设备或移动App,如何高效分发和管理客户端证书成为关键痛点。
客户端证书的分发与管理策略
在传统的PKI体系中,为每个客户端生成、分发和吊销证书是一项繁琐的工作,随着设备数量达到百万级,手动管理几乎不可行,自动化证书生命周期管理(CLM)成为行业共识认为的最佳实践。
- 自动化签发:通过ACME协议或内部CA平台,实现客户端证书的按需自动签发。
- 动态吊销:当设备丢失或离职员工权限收回时,通过OCSP Stapling或CRL快速更新吊销列表。
- 存储安全:客户端证书必须存储在硬件安全模块(HSM)或可信执行环境(TEE)中,防止私钥被提取。
常见兼容性问题与调试技巧
在实际部署中,不同浏览器、操作系统对TLS协议的支持程度存在差异,某些老旧Android版本可能不支持特定的加密套件或证书格式。
调试双向认证失败的常用方法
- 检查证书格式:确保客户端证书为PEM或DER格式,且包含完整的证书链。
- 验证时间同步:客户端与服务器系统时间偏差超过几分钟,会导致证书验证失败。
- 查看错误日志:浏览器控制台通常提供详细的SSL错误代码,如
ERR_CERT_AUTHORITY_INVALID表示根证书不受信任。 - 使用OpenSSL测试:通过命令
openssl s_client -connect example.com:443 -cert client.crt -key client.key可以直观看到握手过程及错误信息。
性能影响与优化建议
双向认证由于增加了额外的证书交换和签名验证步骤,理论上会增加握手的延迟,但在现代硬件加速和TLS 1.3协议的优化下,这种影响已微乎其微。
TLS 1.3带来的性能提升
TLS 1.3将握手过程从往返次数减少到1-RTT,甚至支持0-RTT恢复连接,对于双向认证,TLS 1.3依然要求完整的证书交换,但得益于更高效的椭圆曲线加密算法和硬件加速指令集,整体性能损耗控制在可接受范围内。
缓存与会话复用机制
为了进一步优化性能,建议启用会话票证(Session Tickets)或会话ID缓存,这样,后续连接无需重新进行完整的握手过程,只需验证会话状态即可,大幅降低服务器CPU负载和客户端延迟。
双向认证的未来趋势
随着零信任架构(Zero Trust)的普及,双向认证正从“可选”变为“必选”,基于X.509证书的身份验证将与硬件绑定、生物特征等多因素认证结合,形成更立体化的身份体系。
无证书认证的探索
尽管双向认证目前占据主流,但业界也在探索基于公钥基础设施(PKI)之外的身份验证方案,如基于属性的加密(ABE)或分布式身份(DID),这些技术有望解决证书管理复杂性高的问题,但在可预见的未来,X.509双向证书验证仍将是构建高安全通信链路的基石。
常见问题解答
HTTPS双向证书验证过程失败常见原因有哪些?
双向认证失败通常由以下原因导致:客户端未安装或安装错误的客户端证书;服务器未配置信任的客户端CA证书;证书过期或域名不匹配;系统时间不同步导致证书有效期验证失败;防火墙拦截了TLS握手所需的端口或数据包。
双向认证对服务器性能有多大影响?
在启用TLS 1.3和硬件加速的现代服务器上,双向认证带来的额外CPU开销通常低于5%,主要性能瓶颈在于证书链的验证和私钥签名操作,通过优化证书链长度和启用会话缓存,可以将握手延迟控制在毫秒级,对用户体验影响极小。
如何选择合适的CA机构进行双向认证证书签发?
选择CA机构时,应优先考虑其在全球根证书库中的覆盖率,确保客户端能自动信任,对于内部系统,可使用自建私有CA以降低成本并提高灵活性;对于面向公众的服务,应选择支持自动化签发和吊销的知名商业CA,据工信部数据,国内主流云服务商均提供符合国密标准的双向认证解决方案,可根据业务需求灵活选型。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/329340.html