HTTP僵尸网络是一种利用Web服务器漏洞或配置错误,将受感染主机转化为“肉鸡”以发起大规模HTTP Flood攻击的黑产工具,其核心危害在于隐蔽性强且难以通过传统防火墙防御,建议立即实施速率限制、人机验证及流量清洗策略。
HTTP僵尸网络的工作原理与隐蔽机制
HTTP僵尸网络不同于传统的DDoS攻击,它不依赖海量带宽淹没目标,而是通过模拟合法的HTTP请求来耗尽服务器资源,这种攻击方式被称为“应用层攻击”,其本质是让Web服务器在处理大量看似正常的请求时,因CPU或内存过载而崩溃。
从“肉鸡”到攻击发起者
攻击者首先通过扫描互联网上存在漏洞的Web服务器,如未打补丁的Apache、Nginx或IIS服务,植入恶意脚本或后门,这些被控制的服务器成为“僵尸节点”,一旦指令下达,这些节点会同时向目标网站发送大量的GET或POST请求。
- 资源耗尽:每个HTTP请求都需要服务器解析URL、验证Cookie、查询数据库或渲染页面,成千上万个并发请求会迅速耗尽服务器的连接池。
- 合法伪装:由于请求使用的是标准的HTTP协议,且往往携带合法的User-Agent头部,传统的安全设备很难将其与正常用户流量区分开来。
- 分布式特征:僵尸网络分布在不同的IP段和地理位置,使得基于IP封禁的防御手段失效。
业内专家指出,这种攻击模式近年来呈现上升趋势,因为攻击者发现利用Web服务器作为跳板比直接发起TCP SYN Flood更具性价比,且更容易绕过基于带宽的防护阈值。
为什么传统防火墙失效?
许多企业依赖WAF(Web应用防火墙)或基础防火墙进行防护,但在面对HTTP僵尸网络时,这些工具往往力不从心。
- 协议合规性:僵尸网络发送的请求完全符合HTTP/1.1或HTTP/2规范,没有明显的语法错误,因此不会触发基于特征码的检测规则。
- 低频慢速攻击:攻击者可以控制每个僵尸节点以极低的频率发送请求,例如每分钟发送几个请求,这种“慢速攻击”旨在避免触发基于高并发阈值的告警,但长期累积足以拖垮服务器。
- 动态IP池:先进的僵尸网络使用代理池或Tor节点,使得源IP地址不断变化,传统的黑名单机制无法有效覆盖。
如何识别与防御HTTP僵尸网络攻击
防御HTTP僵尸网络需要多层级的策略,从网络层到应用层,再到业务逻辑层,构建纵深防御体系。
第一道防线:网络层与边缘防护
在流量到达你的服务器之前,必须在边缘节点进行清洗。
- 启用CDN加速与清洗分发网络(CDN)可以将攻击流量分散到全球多个节点,避免单点过载,选择具备高防能力的CDN服务商,他们通常拥有Tbps级的清洗能力。
- 配置速率限制(Rate Limiting):在负载均衡器或反向代理(如Nginx、HAProxy)上配置严格的速率限制,限制单个IP地址每秒只能发起5个请求,对于异常高频的请求,直接返回429 Too Many Requests状态码。
第二道防线:应用层人机验证
当检测到可疑流量时,引入人机验证是区分真实用户与僵尸网络的有效手段。
- JavaScript挑战:在用户首次访问时,要求执行一段JavaScript代码,大多数简单的僵尸网络脚本无法执行JS,从而被拦截。
- CAPTCHA验证码:对于高风险操作或高频访问,弹出图形验证码或滑块验证,虽然影响用户体验,但能有效阻挡自动化攻击。
- Cookie指纹识别:为每个用户生成唯一的Cookie,并在后续请求中验证其有效性,僵尸网络往往无法维护有效的Cookie会话。
具体配置示例
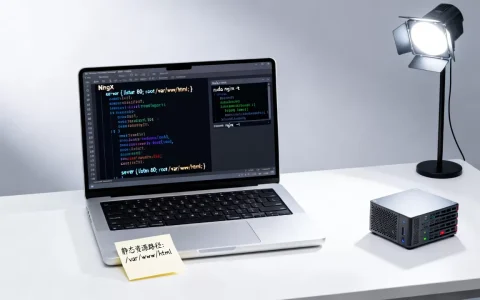
在Nginx中,可以通过limit_req_zone指令实现简单的速率限制:
http {
    limit_req_zone $binary_remote_addr zone=one:10m rate=5r/s;
    server {
        location / {
            limit_req zone=one burst=10 nodelay;
            proxy_pass http://backend;
        }
    }
}
上述配置允许每个IP每秒5个请求,并允许突发10个请求,超出部分将被拒绝。
第三道防线:行为分析与异常检测
利用机器学习算法分析用户行为模式,识别异常访问。
- 访问频率异常:监测同一IP或同一User-Agent在短时间内发起大量请求。
- 请求路径异常:僵尸网络往往扫描特定目录或参数,如
/wp-login.php、/admin等,监控这些敏感路径的访问频率。 - 会话行为异常:真实用户通常会浏览多个页面,而僵尸网络可能只请求单一资源或频繁刷新同一页面。
据工信部相关安全报告,多数遭受HTTP Flood攻击的企业在部署了基于行为的动态防护策略后,攻击成功率下降了较大比例。
常见误区与最佳实践
在防御HTTP僵尸网络时,许多企业容易陷入误区,导致防护效果不佳。
仅依赖IP封禁
IP封禁在面对分布式僵尸网络时几乎无效,攻击者可以轻松更换IP源,甚至使用成千上万个IP发起攻击,正确的做法是结合IP信誉库、行为分析和验证码机制。
忽视服务器资源监控
许多企业只在服务器崩溃后才发现问题,建议部署实时监控工具,如Prometheus + Grafana,监控CPU、内存、网络连接数等关键指标,当指标异常升高时,自动触发告警或自动扩容。
忽略HTTPS配置
虽然HTTPS增加了加密开销,但能有效防止中间人攻击和流量篡改,确保服务器使用最新的TLS版本,并禁用不安全的加密套件,HTTP/2协议的多路复用特性可以减少连接建立开销,但也可能被攻击者利用,需配合速率限制使用。
未来趋势与应对策略
随着AI技术的发展,HTTP僵尸网络也在进化。
- AI驱动的攻击:攻击者使用AI生成更逼真的用户行为,绕过人机验证,防御方也需要引入AI进行异常检测,形成“AI对抗AI”的局面。
- IoT设备成为新目标:随着物联网设备数量激增,这些设备往往安全性较差,容易成为僵尸网络的新节点,加强IoT设备的安全管理至关重要。
- 零信任架构:实施零信任网络架构,对所有访问请求进行严格验证,无论其来源是内部还是外部。
行业共识认为,防御HTTP僵尸网络没有银弹,需要结合技术手段、运营流程和应急响应机制,构建动态、智能的防御体系。
Q&A:关于HTTP僵尸网络的常见疑问
如何判断我的网站是否正在遭受HTTP僵尸网络攻击?
观察服务器资源使用情况,如CPU和内存占用率突然飙升,同时网络带宽并未达到峰值,检查访问日志,发现大量来自不同IP但具有相同User-Agent或请求模式的异常流量,网站响应时间显著变慢或频繁超时也是典型症状。
HTTP僵尸网络与常规DDoS攻击有什么区别?
常规DDoS攻击通常指 volumetric 攻击,如UDP Flood或ICMP Flood,旨在耗尽带宽资源,而HTTP僵尸网络属于应用层攻击,旨在耗尽服务器计算资源,前者更容易被带宽扩容或清洗中心解决,后者则需要更精细的应用层防护策略。
部署WAF能完全阻止HTTP僵尸网络吗?
WAF可以提供一定程度的防护,特别是通过规则引擎拦截已知攻击模式,但对于新型或变种攻击,WAF可能无法及时更新规则,WAF应作为防御体系的一部分,结合速率限制、人机验证和流量清洗等多层策略,才能有效抵御HTTP僵尸网络攻击。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/328690.html