

从零构建稳定高效的基石
第一步:精准规划与硬件选型 – 奠定稳固根基
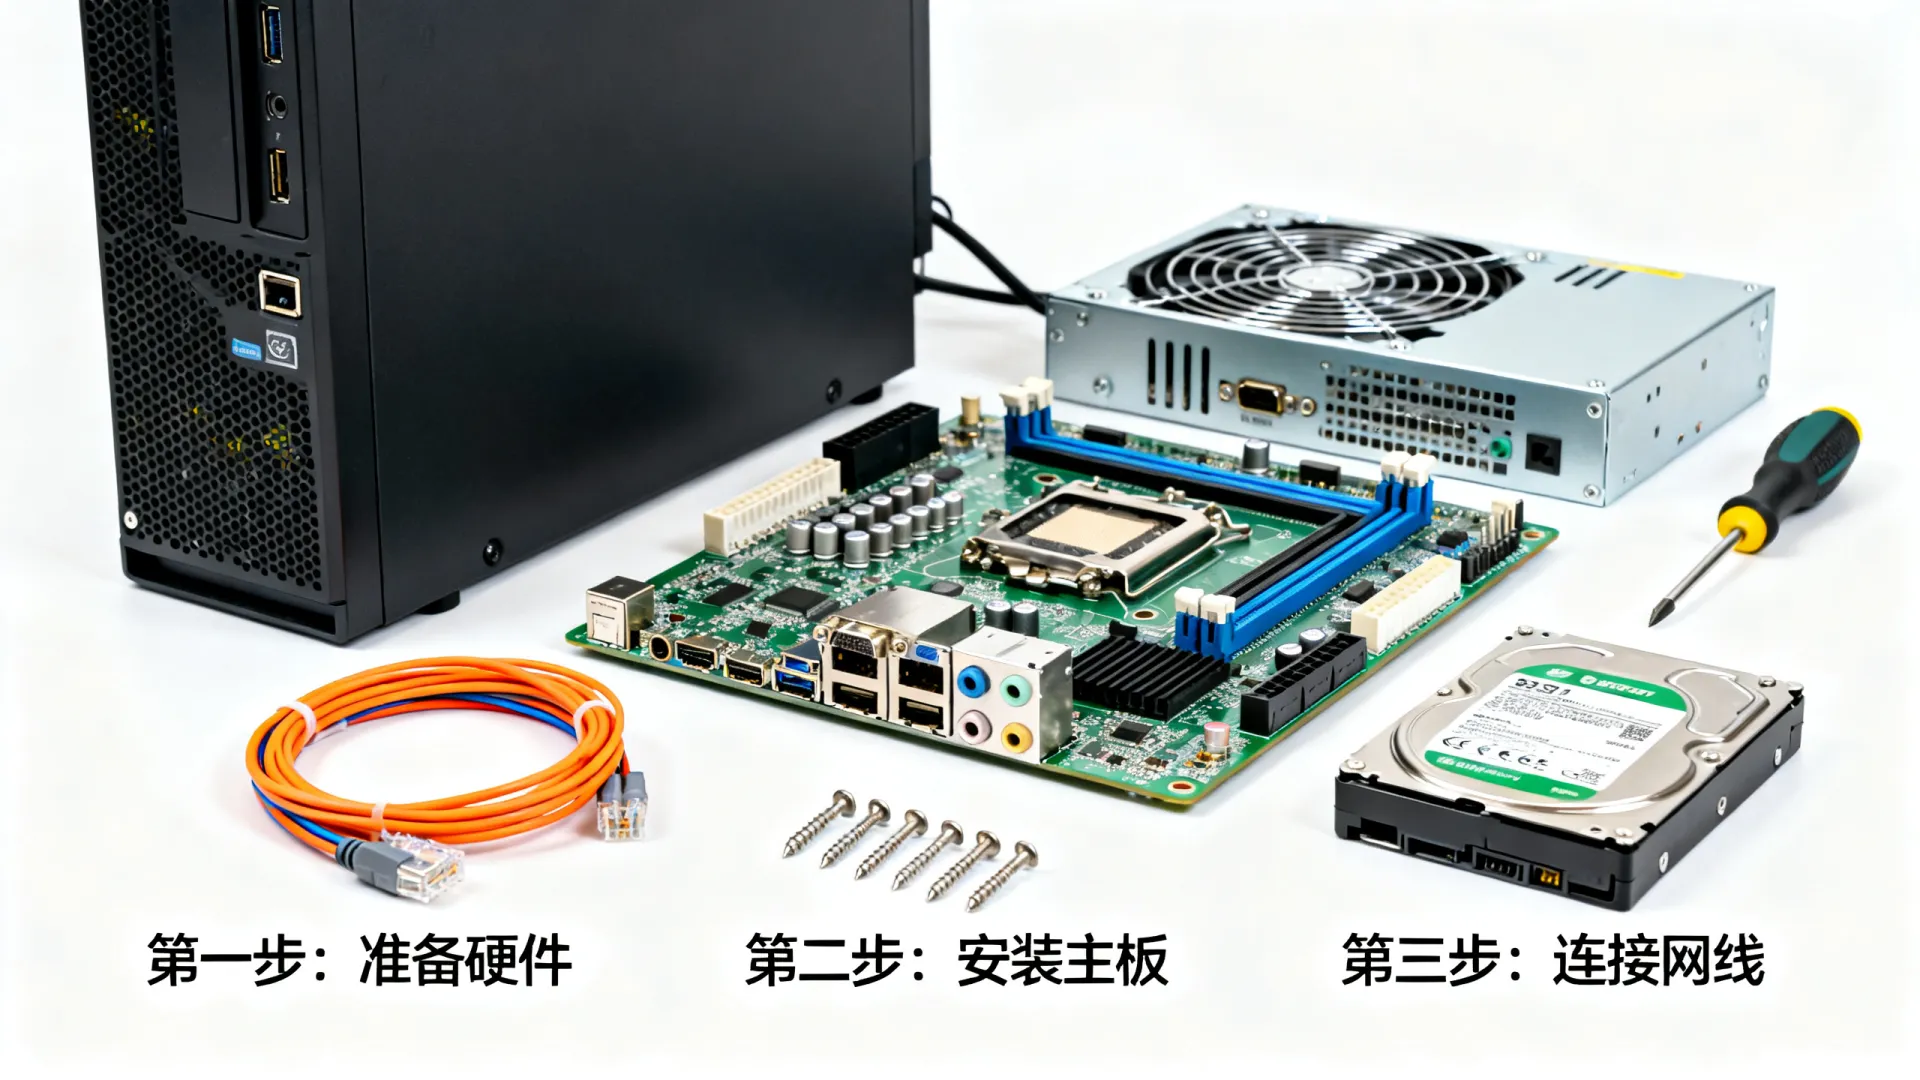

- 明确核心需求:
- 应用场景决定方向: 是运行高并发Web应用(如电商、社交平台)、数据库集群、文件存储/NAS、虚拟化平台(VMware, KVM)、还是游戏服务器?不同场景对CPU、内存、磁盘I/O、网络吞吐量的要求差异巨大。
- 预估负载规模: 当前及未来1-3年预期的用户量、数据量、并发请求数,这是确定配置等级的关键依据。
- 关键业务等级: 是否需要冗余电源、ECC内存(纠错内存,防止数据损坏)、热插拔硬盘/风扇?这对硬件可靠性提出更高要求。
- 核心硬件选型指南:
- CPU: Web/应用服务器侧重多核处理能力(如AMD EPYC/Intel Xeon Scalable);数据库/虚拟化需强劲的单核性能与大缓存。关键点: 明确负载类型是CPU密集型(计算)、I/O密集型(存储读写)还是内存密集型(大数据缓存)。
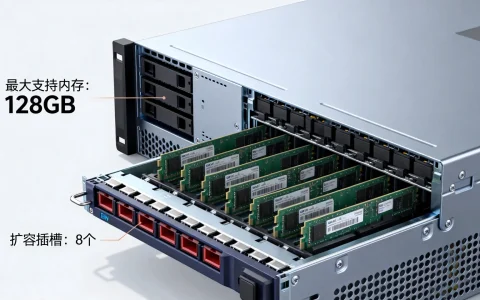
- 内存: 基础起点建议32GB ECC,数据库、虚拟化、内存数据库(Redis)需64GB甚至更高。关键点: ECC内存对数据完整性至关重要,尤其在金融、数据库等关键业务中非选不可。
- 存储系统:
- 类型: 高性能选NVMe SSD(操作系统、数据库);大容量选SATA SSD或企业级HDD(冷数据、备份)。
- 配置: 强烈推荐RAID! RAID 1(镜像,安全)、RAID 5/6(平衡性能、容量、冗余)、RAID 10(高性能+高安全),务必使用硬件RAID卡(如LSI MegaRAID)提升性能与可靠性。关键点: RAID不是备份!必须结合定期异地备份策略。
- 热插拔: 企业级环境必备,支持不停机更换故障硬盘。
- 网络: 至少双千兆网口,用于链路聚合或管理/业务分离,万兆网卡(10GbE)正成为高性能/虚拟化/存储网络标配,考虑未来扩展性。
- 电源: 单路服务器可选冗余电源(如1+1),关键业务双路服务器强烈建议冗余电源(如2+2),计算功率需留足余量(20%-30%)。
- 机箱与散热: 塔式(中小规模)、机架式(数据中心标准),确保良好风道设计,企业级服务器风扇支持热插拔和冗余。
第二步:操作系统安装与基础配置 – 构建高效环境
- 选择可靠的操作系统:
- Linux发行版: CentOS Stream / Rocky Linux / AlmaLinux(企业级RHEL替代品,免费且稳定)、Ubuntu Server LTS(社区活跃,易用性好)。Debian(极其稳定,社区驱动)。关键点: 选择有长期支持(LTS)的版本。
- Windows Server: 如需运行特定Windows应用(如.NET, MSSQL, AD域控),注意授权成本。
- 安装最佳实践:
- 使用最新稳定版镜像。
- 分区方案:
- 推荐标准分区:
/boot(1GB), (根分区,50-100GB),/var(日志/缓存,根据需求),/home(可选),/data(应用数据,重点规划!),swap(交换分区,物理内存<=64GB时可设内存的1-1.5倍,更大内存可适当减小或不设)。 - 关键点: 将经常写入的目录(如
/var/log,/var/www)独立分区,避免写满根分区导致系统崩溃,使用LVM(逻辑卷管理)可极大提升后期扩展磁盘的灵活性。
- 推荐标准分区:
- 最小化安装: 仅安装必要的软件包组(如“Minimal Install”或“Server with GUI”),减少攻击面和安全漏洞。
- 配置网络: 设置静态IP地址(生产环境必须!)、主机名、DNS服务器、网关。关键点: 禁用未使用的网络协议(如IPv6,如无需要)。
- 安装后关键加固:
- 立即更新:
sudo yum update && sudo reboot或sudo apt update && sudo apt upgrade -y && sudo reboot。 - 创建管理用户:
sudo useradd -m -s /bin/bash yourusername,sudo passwd yourusername,将其加入wheel(CentOS/RHEL) 或sudo(Ubuntu/Debian) 组。 - 强化SSH安全:
sudo vi /etc/ssh/sshd_config- 修改端口:
Port 2222(避免默认22端口扫描)。 - 禁用root登录:
PermitRootLogin no。 - 仅允许密钥认证:
PasswordAuthentication no(先在本地生成密钥对并上传公钥到服务器~/.ssh/authorized_keys!)。 - 限制用户:
AllowUsers yourusername。 - 重启SSH:
sudo systemctl restart sshd。
- 配置防火墙: 启用并严格配置(
firewalld或ufw),仅开放绝对必要的端口(如SSH新端口、HTTP/80、HTTPS/443、特定应用端口)。关键点: 默认策略应为DROP或deny (incoming)。 - 安装基础工具:
sudo yum install -y vim wget curl net-tools lsof htop或sudo apt install -y vim wget curl net-tools lsof htop。
- 立即更新:
第三步:关键服务部署与安全加固 – 打造安全堡垒
- 部署必备服务:
- Web服务器: Nginx (高性能、反向代理首选) 或 Apache HTTPD (模块丰富、兼容性好),配置虚拟主机、SSL证书(Let’s Encrypt免费证书是起点,企业级需购买商业证书)。
- 数据库服务器: MySQL (MariaDB) 或 PostgreSQL。关键点: 修改默认端口、移除测试数据库、设置强密码、严格限制访问来源IP(仅限应用服务器)、启用SSL连接。
- 应用环境: PHP-FPM, Python (virtualenv), Node.js (pm2), Java (Tomcat/JVM) 等,按需安装配置。关键点: 使用非root用户运行应用进程!
- 构建纵深防御体系:
- 持续更新: 建立自动安全更新机制(
yum-cron/unattended-upgrades)。 - 入侵检测 (IDS): 部署Fail2ban,自动封锁多次登录失败或恶意扫描的IP,配置OSSEC或Wazuh进行更全面的主机级入侵检测与日志分析。
- 文件完整性监控 (FIM): 使用AIDE或OSSEC监控关键系统文件(
/bin,/sbin,/usr/bin,/etc,/var/www)的改动。 - 日志集中管理: 配置Rsyslog或Syslog-ng将服务器日志发送到专用的、安全的日志服务器(如ELK Stack, Graylog),便于审计与分析。关键点: 防止攻击者篡改或删除本地日志。
- 网络层防护 (可选但推荐):
- WAF (Web应用防火墙): ModSecurity (开源) 或商业云WAF,防御SQL注入、XSS等OWASP Top 10攻击。
- 防DDoS: 基础防护可结合云服务商方案(如阿里云高防IP、AWS Shield)或本地设备,服务器层面优化内核参数(
net.core系列参数)有一定缓解作用。
- 持续更新: 建立自动安全更新机制(
第四步:专业运维与监控 – 保障持续稳定
- 建立高效备份策略:
- 3-2-1原则: 至少3份备份,2种不同介质,1份异地备份。
- 工具选择:
rsync(增量同步),tar/dd(全量),BorgBackup/Restic(去重加密),数据库务必使用原生工具热备(mysqldump,pg_dump,mongodump)。 - 自动化: 通过Cron定时执行备份脚本。
- 定期恢复演练: 备份有效性验证的唯一途径!
- 实施全方位监控:
- 基础设施监控: Prometheus + Grafana + Node Exporter(监控CPU、内存、磁盘、网络、进程)。
- 服务监控: Blackbox Exporter (HTTP/HTTPS/TCP端口探测), Prometheus 的特定服务Exporter (如MySQL Exporter, Nginx Exporter)。
- 日志监控: ELK Stack (Elasticsearch, Logstash, Kibana) 或 Loki + Grafana。
- 告警: Alertmanager (对接Prometheus) 或Zabbix/Nagios告警功能,配置邮件、企业微信、钉钉、Slack等通知渠道。关键点: 告警规则需精细设置,避免“狼来了”效应。
- 文档化与变更管理:
- 详细记录: 服务器配置文档(IP、主机名、用途、关键账号密码<加密存储>)、网络拓扑图、部署流程、备份恢复步骤、应急预案。
- 变更控制: 任何生产环境修改需通过流程审批(即使只有你一人),在维护窗口进行,并做好回滚准备。
持续精进:服务器架设是起点,而非终点
服务器成功上线仅是万里长征的第一步,真正的挑战在于持续的维护、优化、安全加固和适应业务增长,保持对系统日志、监控指标的敏锐度,定期进行安全扫描(如Nessus, OpenVAS)和性能压测,根据业务变化调整架构(如引入负载均衡、缓存、分布式存储),是保障服务长期稳定、高效、安全的核心,技术发展日新月异,容器化(Docker/Kubernetes)、自动化配置管理(Ansible/Puppet/SaltStack)、基础设施即代码(IaC)正深刻改变着运维方式,持续学习方能驾驭未来。
您在实际架设服务器时遇到的最大挑战是什么?是硬件选型的困惑,安全配置的复杂性,还是持续运维的压力?欢迎在评论区分享您的经验和疑问,共同探讨企业级服务器管理的实践之道!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/32335.html



评论列表(1条)
这篇文章开头讲规划确实很到位,毕竟磨刀不误砍柴工。作为一个喜欢对比各国技术文的人,我发现虽然像高并发、NAS这些词在英文里对应High Concurrency或者Network Attached Storage,但核心逻辑其实都是通的:先想清楚要干嘛,再决定买什么。国外的教程有时候更侧重于折腾旧硬件或者省钱,而咱们这边更讲究一步到位的稳定性。不过无论哪种语言体系,硬件选型都是地基,地基不稳后面跑啥都费劲。这种从需求出发的思路才是搭建服务器最正确的打开方式,期待看到后续的具体操作步骤。