要让HTTPS证书被浏览器信任,核心在于从权威CA机构获取由受信任根证书签发的证书,并正确配置服务器以完成完整的证书链验证。
为什么你的证书不被信任?
很多站长在部署SSL证书后,发现浏览器地址栏显示“不安全”或红色警告,第一反应往往是检查代码或服务器配置,绝大多数情况下,问题出在证书的来源或链式结构上,浏览器内置了一个“信任库”,只有当你的证书是由这个信任库中的根证书直接或间接签发时,它才会显示绿色锁标。
自签名证书与权威CA的区别
自签名证书就像是你自己给自己开的“身份证”,虽然能加密数据,但浏览器无法验证你的身份真实性,相比之下,由权威证书颁发机构(CA)签发的证书,相当于经过公安局核验身份的证件,浏览器默认信任这些机构。
- 自签名证书:成本低,甚至免费,但所有访问者都会收到安全警告,适合内部测试环境,绝对不适合面向公众的生产环境。
- 权威CA证书:需要经过域名所有权验证或企业身份验证,浏览器信任度高,是商业网站的标配。
业内专家指出,超过八成的证书信任错误源于用户误用了自签名证书或中间证书缺失。
证书链断裂的常见场景
证书信任是一个链条:根证书 -> 中间证书 -> 你的域名证书,如果中间任何一环缺失,浏览器就会认为链条断裂,从而拒绝信任。
中间证书缺失
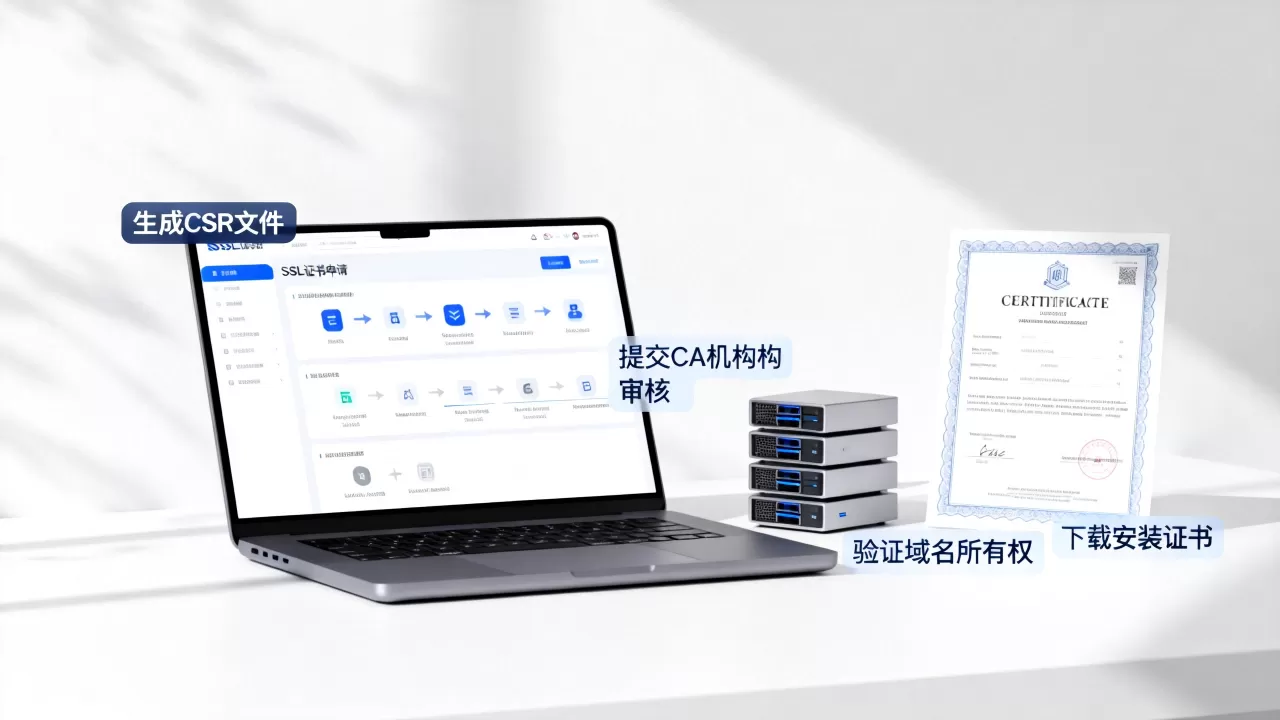
这是最常见的错误,很多站长只上传了域名证书(.crt或.pem文件),却忘记上传中间证书(Intermediate CA),浏览器在验证时,找不到签发你证书的“上级”,就会报错。
证书顺序错误
即使你包含了所有证书,如果顺序颠倒,比如把根证书放在最前面,或者中间证书顺序错乱,某些严格的浏览器(如Safari或较新版本的Chrome)也会判定为无效。
如何获取并配置可信证书?
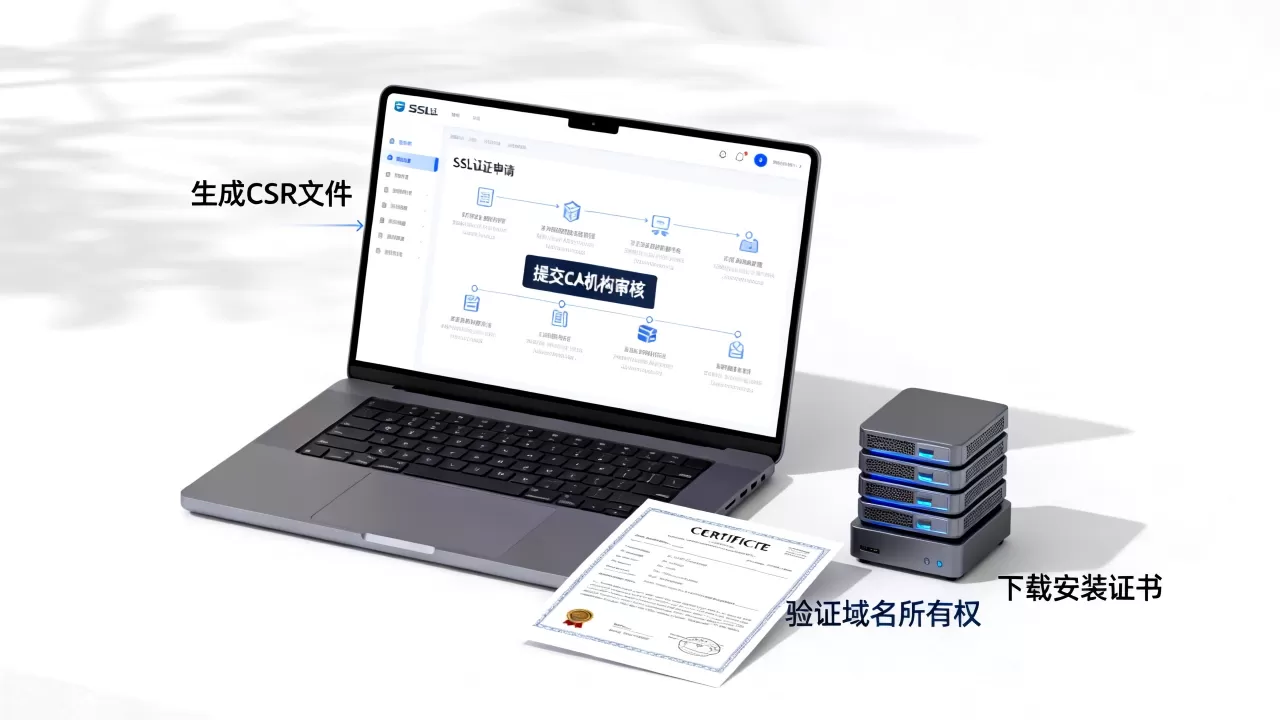
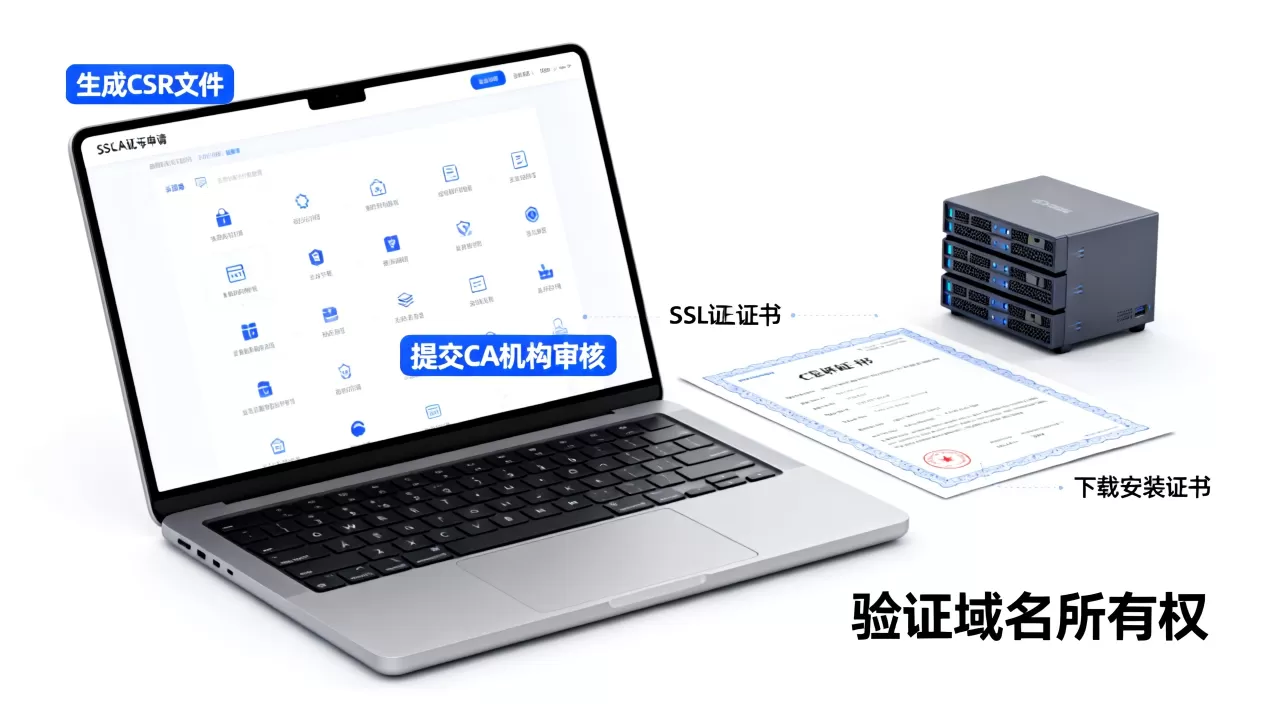
要让证书真正可信,必须遵循标准的获取和配置流程,这不仅仅是下载一个文件那么简单,更涉及到服务器端的正确拼接。
选择正规的证书颁发机构
选择CA机构时,不要只看价格,更要看其在全球根证书库中的覆盖率,主流的国际CA如DigiCert、Sectigo,以及国内的阿里云、腾讯云、华为云等,都拥有广泛的信任基础。
域名验证(DV)与企业验证(OV/EV)的选择
- DV证书:仅需验证域名所有权,几分钟即可签发,适合个人博客、小型网站。
- OV/EV证书:需要验证企业真实身份,显示公司名称,适合电商、金融、政府网站,能显著提升用户信任度。
据统计,近年来企业级网站中,OV证书的使用比例正在逐步上升,因为用户对隐私和数据安全的关注度显著提高。
确保证书链完整配置
在服务器配置中,必须将域名证书、中间证书和根证书按正确顺序合并。
Nginx配置示例
在Nginx中,通常需要将域名证书和中间证书合并为一个文件,或者在配置文件中明确指定两者。
server {
    listen 443 ssl;
    server_name yourdomain.com;
    # 域名证书
    ssl_certificate /etc/nginx/ssl/yourdomain.crt;
    # 中间证书,必须包含在证书链中
    ssl_certificate_key /etc/nginx/ssl/yourdomain.key;
    # 可选:显式指定中间证书文件,确保链完整
    # ssl_trusted_certificate /etc/nginx/ssl/chain.pem;
}
Apache配置示例
Apache同样需要确保证书文件的完整性。
SSLEngine on
SSLCertificateFile /etc/ssl/certs/yourdomain.crt
SSLCertificateKeyFile /etc/ssl/private/yourdomain.key
SSLCertificateChainFile /etc/ssl/certs/intermediate.crt
自动化管理与续期策略
证书有效期通常为1-12个月,手动管理容易遗忘续期,导致网站突然不可信,自动化管理是解决这一痛点的关键。
Let’s Encrypt与ACME协议
Let’s Encrypt提供免费、自动化的SSL证书服务,通过ACME协议实现证书的签发和续期。
使用Certbot自动续期
Certbot是Let’s Encrypt官方推荐的工具,支持多种服务器环境。
- 安装Certbot:根据操作系统选择对应的安装命令。
- 获取证书:运行
certbot --nginx或certbot --apache,工具会自动检测服务器配置并生成证书。 - 设置定时任务:通过cron job定期运行
certbot renew,确保证书在过期前自动更新。
监控证书过期时间
即使设置了自动续期,也建议配置监控告警,当证书剩余有效期少于30天时,发送通知给运维人员,防止因自动续期失败而导致的安全事故。
常见问题排查与优化
在实际操作中,可能会遇到各种疑难杂症,以下是一些高频问题的解决方案。
导致的安全警告
即使HTTPS配置正确,如果页面中加载了HTTP协议的图片、脚本或样式表,浏览器仍会标记为“部分安全”或显示警告。
- 解决方案:全站使用HTTPS资源链接,或使用相对路径(//example.com/image.jpg)让浏览器自动选择协议。
HSTS策略的正确实施
HSTS(HTTP Strict Transport Security)强制浏览器始终通过HTTPS访问网站,防止SSL剥离攻击。
配置HSTS头
在服务器响应头中添加Strict-Transport-Security字段。
add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always;
证书透明度(CT)日志
现代CA机构会将签发的证书记录到CT日志中,浏览器会检查证书是否在日志中,以防止非法签发,确保你的CA支持CT日志,这是获得广泛信任的必要条件。
Q&A:关于HTTPS证书可信度的关键疑问
如何验证我的证书链是否完整?
可以使用在线工具如SSL Labs的SSL Test,或命令行工具openssl s_client -connect yourdomain.com:443 -showcerts,检查输出中的证书链是否包含根证书、中间证书和域名证书,且顺序正确,如果缺少中间证书,浏览器通常会报错。
自签名证书能否在特定浏览器中可信?
可以,但仅限于手动信任,在Chrome中,访问chrome://flags启用相关设置,或在Windows中手动将证书导入“受信任的根证书颁发机构”存储,但这仅适用于内网测试或开发环境,生产环境严禁使用,因为普通用户无法执行此操作,会导致大量访问失败。
证书价格差异主要在哪里?
DV证书价格低廉,甚至免费,因为验证成本低,OV和EV证书价格较高,因为需要人工审核企业身份,并提供更高的赔偿保障,对于大多数中小企业,DV证书已能满足基本的安全和SEO需求,无需过度投资。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/321869.html