互联网公司数据库安全的本质不是单纯的技术堆砌,而是构建“身份零信任、数据全加密、操作全审计”的纵深防御体系,核心在于将安全能力左移至开发阶段并实现自动化合规。
在2026年的互联网生态中,数据已成为比代码更核心的资产,传统的边界防御已无法应对内网横向移动和高级持续性威胁(APT),数据库作为数据的最终落脚点,其安全防线必须从“被动防御”转向“主动免疫”,业内专家指出,单纯依赖防火墙和入侵检测系统已无法解决90%以上的数据泄露风险,真正的安全闭环需要结合零信任架构与自动化运维工具。

数据库安全面临的新型威胁场景
内部人员误操作与权限滥用
权限过大导致的“上帝视角”
许多互联网公司在快速迭代中,往往赋予开发人员数据库的最高权限(如root或sa),这种便利性背后隐藏着巨大的隐患,当开发人员需要排查线上问题时,往往直接登录生产库执行SQL脚本,一旦脚本存在逻辑漏洞或误删数据,后果不堪设想。
场景描述:某电商平台大促期间,运维人员为优化查询性能,直接在生产库执行了`DROP TABLE`命令,导致核心订单数据丢失,业务中断超过4小时。
风险点:缺乏最小权限原则,缺乏操作前的二次确认机制。
影子IT带来的数据黑洞
随着微服务架构的普及,数据库实例数量呈指数级增长,开发人员为了测试方便,私自搭建测试库,甚至将生产数据脱敏不严后导入测试环境,这些“影子数据库”往往处于监控盲区,成为黑客窃取数据的便捷入口。
现状:据行业共识认为,超过半数的大型互联网公司存在未纳入统一管控的数据库实例,这些实例缺乏补丁更新和安全策略,极易成为攻击跳板。
外部攻击手段的智能化升级
SQL注入的变种与自动化利用
传统的SQL注入攻击正在向智能化、自动化演变,攻击者利用AI工具自动生成绕过WAF(Web应用防火墙)的Payload,针对NoSQL数据库(如MongoDB、Redis)的特定语法进行模糊测试。
技术趋势:针对JSON格式的注入攻击增多,传统正则表达式匹配规则难以有效识别。
防御难点:动态生成的SQL语句使得静态代码扫描工具难以发现漏洞。
构建纵深防御体系的关键策略
身份认证与访问控制的零信任实践
实施基于角色的访问控制(RBAC)与属性访问控制(ABAC)
传统的账号密码认证已不足以应对复杂场景,2026年的最佳实践是引入多因素认证(MFA)并结合动态策略。
具体操作:
1. 禁用所有数据库的默认账号,强制使用唯一身份标识。
2. 实施最小权限原则,开发人员仅拥有只读权限,且需通过堡垒机跳转。
3. 根据访问时间、IP地理位置、设备指纹动态调整访问策略,非工作时间从境外IP登录需触发额外验证。
数据库防火墙与实时阻断
在数据库前端部署专用数据库防火墙,实现SQL语句的实时解析与过滤。
核心功能:
语法校验:拦截不符合标准SQL语法的请求。
行为分析:识别异常高频查询、批量导出等可疑行为。
实时阻断:发现高危操作时,立即切断连接并告警。
数据加密与脱敏的全生命周期管理
静态数据加密(TDE)与传输加密
数据在存储和传输过程中必须全程加密。
实施路径:
启用数据库透明数据加密(TDE)功能,确保磁盘上的数据文件不可读。
强制使用TLS 1.3协议进行客户端与数据库之间的通信加密。
管理好加密密钥,建议采用独立的密钥管理系统(KMS),实现密钥与数据分离存储。
动态数据脱敏与静态数据脱敏
针对测试、开发等非生产环境,必须对敏感数据进行脱敏处理。
脱敏策略:
静态脱敏:在数据导出或同步到测试库时,使用不可逆算法(如哈希)或替换法处理身份证号、手机号等敏感字段。
动态脱敏:在应用层或数据库网关层,根据用户权限实时返回脱敏后的数据,客服人员只能看到手机号的后四位。
自动化运维与合规审计的落地指南
建立统一的数据库运维平台
堡垒机与工单流程的强制集成
所有数据库操作必须通过统一的运维平台进行,禁止直连。
操作流程:
1. 开发人员提交变更申请,说明SQL语句及影响范围。
2. 安全管理员审核SQL语句的风险等级。
3. 审核通过后,平台自动生成执行任务,并在沙箱环境预执行。
4. 预执行无误后,在生产环境执行,并全程录屏审计。
自动化备份与灾难恢复演练
备份是最后一道防线,但很多公司忽视了恢复演练。
最佳实践:
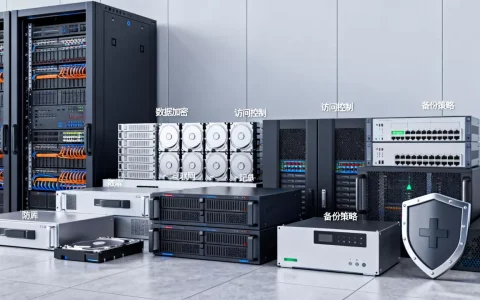
实施“3-2-1”备份策略:3份数据副本,2种不同存储介质,1份异地备份。
定期(如每季度)进行恢复演练,验证备份数据的完整性和可用性。
记录恢复时间目标(RTO)和恢复点目标(RPO),确保满足业务连续性要求。
持续监控与智能告警
构建数据库安全态势感知平台
整合数据库审计日志、流量日志和主机日志,利用大数据分析技术识别异常行为。
监控指标:
异常登录次数与来源IP。
敏感数据查询频率与总量。
慢查询与锁等待情况。
配置变更与权限变更事件。
自动化响应与闭环处置
当检测到高危威胁时,系统应能自动触发响应机制。
响应动作:
自动封禁可疑IP地址。
暂停相关账号的访问权限。
发送高优先级告警通知安全团队。
保留现场证据,用于后续溯源分析。
常见误区与避坑指南
买了安全设备就万事大吉
安全设备只是工具,关键在于配置策略和运营能力,错误的配置可能导致性能下降或漏报,需要定期对安全策略进行调优,结合业务变化调整规则。
忽视开源数据库的安全配置
MySQL、PostgreSQL等开源数据库默认配置往往不够安全,MySQL默认允许空密码登录,PostgreSQL默认监听所有网卡,必须根据安全基线进行加固,禁用不必要的功能模块。
将安全视为开发的对立面
安全应融入DevSecOps流程,在代码编写阶段引入静态代码分析(SAST),在测试阶段引入动态应用安全测试(DAST),在部署阶段进行容器镜像扫描,安全左移能大幅降低修复成本。
Q&A:互联网公司数据库安全常见问题解答
互联网公司数据库安全如何平衡性能与安全?
安全与性能并非零和博弈,通过分层防御策略,将轻量级检查(如语法校验)放在网关层,重量级检查(如全量审计)放在异步队列,利用硬件加速卡处理加密解密任务,可将对业务性能的影响控制在1%以内。
2026年数据库安全合规的主要趋势是什么?
合规要求正从“形式合规”转向“实质合规”,监管机构更关注数据流向的可追溯性和访问控制的实质性执行,企业需建立数据资产地图,明确敏感数据分布,并实现自动化合规报告生成,以应对日益严格的监管审查。
中小企业如何低成本构建数据库安全体系?
中小企业可优先采用云厂商提供的托管数据库服务,利用其内置的安全功能(如自动备份、加密、基础防火墙),启用开源的数据库审计工具(如OSSEC、Wazuh)进行日志监控,并实施严格的最小权限管理,即可在有限预算内构建基础安全防线。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/321382.html