HTTPS网站使用公钥访问的核心机制是:客户端通过服务器提供的数字证书获取公钥,利用非对称加密建立安全通道,确保数据传输的机密性与完整性,而非直接通过公钥“登录”网站。
很多人对HTTPS背后的加密逻辑存在误解,以为公钥像一把万能钥匙,谁拿着都能开门,公钥更像是一个公开的锁孔,任何人都能往里面塞东西(加密数据),但只有持有对应私钥的服务器才能打开并读取内容,这种机制构成了现代互联网信任体系的基石,让每一次点击、每一笔交易都能在看不见的保护下进行。

HTTPS非对称加密的工作原理解析
要理解公钥在HTTPS中的角色,我们需要拆解从浏览器输入网址到页面加载完成的整个过程,这并非简单的单向传输,而是一场精密的“握手”仪式。
证书验证与公钥提取
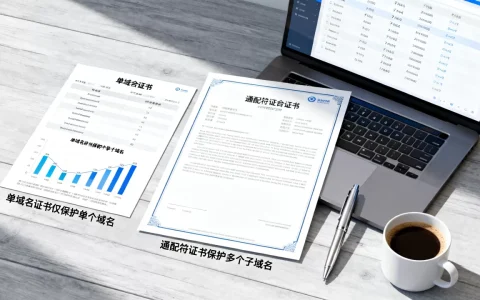
当你访问一个HTTPS网站时,浏览器首先会向服务器发起请求,服务器不会直接发送网页内容,而是先抛出一个“数字证书”,这个证书由受信任的证书颁发机构(CA)签发,里面包含了网站的身份信息以及最重要的服务器的公钥。
浏览器拿到证书后,会进行严格的体检:
- 检查有效期:证书是否过期?
- 验证签名链:证书是否由可信的根证书机构签名?
- 核对域名:证书绑定的域名是否与当前访问地址一致?
只有当这些检查全部通过,浏览器才会信任这个证书,并从中提取出服务器的公钥,这一步至关重要,它确保了公钥确实属于它声称的那个网站,而不是中间人伪造的。
密钥交换与安全通道建立
获取公钥后,浏览器并不会直接用公钥加密所有网页数据,因为非对称加密算法(如RSA或ECC)计算量大,效率低,不适合传输大量数据,业内专家指出,现代HTTPS协议通常采用混合加密机制。
具体操作路径如下:
- 生成会话密钥:浏览器随机生成一个对称密钥(Session Key),这个密钥将用于后续所有数据的加密和解密。
- 公钥加密会话密钥:浏览器使用刚才提取的服务器公钥,对这个对称密钥进行加密。
- 发送加密密钥:浏览器将加密后的会话密钥发送给服务器。
- 私钥解密:服务器使用自己的私钥解密,得到对称密钥。
至此,双方都拥有了同一个对称密钥,且这个密钥从未在网络中明文传输过,后续的数据交换将使用这个高效的对称密钥进行加密,既保证了速度,又确保了安全。
公钥基础设施(PKI)的信任链条
为什么浏览器能信任服务器发来的公钥?这背后依赖于一套庞大的公钥基础设施(PKI),如果把互联网比作一个巨大的城市,那么CA机构就是公安局,数字证书就是身份证,而公钥则是身份证上的照片和编号。
证书颁发机构(CA)的角色
CA机构是经过全球浏览器和操作系统厂商共同信任的第三方组织,它们负责审核网站所有者的身份,确保证书内容的真实性,如果CA机构审核不严,或者私钥泄露,整个HTTPS的安全体系就会崩塌。
据统计,全球有数十家主流CA机构,如DigiCert、Sectigo、Let’s Encrypt等,不同等级的证书价格差异巨大,从免费的DV(域名验证)证书到昂贵的EV(扩展验证)证书,审核力度和显示效果各不相同。
证书吊销机制
证书并非一劳永逸,如果网站私钥泄露,或者公司信息变更,证书必须被立即吊销,浏览器通过两种方式检查证书状态:
- CRL(证书吊销列表):定期下载由CA发布的黑名单列表。
- OCSP(在线证书状态协议):实时向CA服务器查询证书状态,速度更快,但可能涉及隐私泄露问题。
近年来,OCSP Stapling技术逐渐普及,服务器主动提供OCSP响应,既保证了实时性,又保护了用户隐私。
常见误区与实战排查指南
在实际运维和开发中,关于HTTPS和公钥的使用存在不少误区,理清这些概念,能有效避免安全漏洞。
公钥与私钥的区别
很多初学者混淆公钥和私钥的功能,这里有一个简单的对比:
| 特性 | 公钥 (Public Key) | 私钥 (Private Key) |
|---|---|---|
| 持有者 | 服务器持有,公开给所有人 | 服务器独占,严格保密 |
| 主要用途 | 加密数据、验证签名 | 解密数据、生成签名 |
| 泄露后果 | 无安全风险(本来就是公开的) | 灾难性后果,需立即吊销证书 |
| 存储位置 | 数字证书中,随证书分发 | 服务器密钥库中,权限受限 |
如何验证当前网站的公钥信息
对于技术人员来说,验证网站公钥是否有效是一项基本技能,你可以使用命令行工具直接查看服务器的公钥指纹和证书链。
以Linux系统为例,使用openssl命令进行实操:
查看证书详细信息
`openssl s_client -connect www.example.com:443 -showcerts`
这条命令会连接指定网站的443端口,并展示完整的证书链,重点关注输出中的Subject(颁发给谁)和Issuer(谁颁发的)。
检查证书过期时间
`openssl x509 -in certificate.pem -noout -dates`
通过解析本地保存的证书文件,可以清晰看到notBefore(生效时间)和notAfter(失效时间),如果notAfter日期已过,浏览器将会拦截访问并显示红色警告。
未来趋势与安全增强
随着计算能力的提升和攻击手段的进化,HTTPS的安全标准也在不断升级。
后量子密码学的准备
传统非对称加密算法(如RSA、ECC)依赖于数学难题,未来可能被量子计算机破解,NIST(美国国家标准与技术研究院)正在推进后量子密码学标准的制定,虽然目前主流网站仍在使用传统算法,但头部企业和金融机构已开始试点抗量子加密算法,以应对未来的威胁。
证书透明化(CT)
为防止CA机构错误签发或恶意签发证书,证书透明化日志(Certificate Transparency Logs)已成为行业标配,任何签发的证书都会被记录在公开的、不可篡改的日志中,浏览器可以查询这些日志,确保证书的合法性,这一机制极大地增加了伪造证书的难度,提升了整个生态的信任度。
常见问题解答
HTTPS网站使用公钥访问时,私钥丢失怎么办?
私钥一旦丢失,服务器将无法解密客户端发送的加密数据,导致HTTPS服务完全不可用,此时必须立即采取以下措施:联系证书颁发机构(CA)吊销现有证书;生成新的密钥对,包括新的私钥和CSR(证书签名请求);重新申请并部署新的数字证书,在旧证书吊销和新证书部署完成前,网站将处于短暂中断状态。
为什么有些HTTPS网站访问仍然显示不安全?
这通常不是公钥本身的问题,而是证书配置或内容混合导致的,常见原因包括:证书已过期、证书域名与访问地址不匹配、证书链不完整导致浏览器无法验证信任路径,或者页面中包含了HTTP协议的混合内容(Mixed Content),浏览器为了安全,会阻止加载这些不安全资源,并在地址栏显示警告。
自签名证书可以用于生产环境吗?
自签名证书没有经过第三方CA机构的验证,浏览器默认不信任其公钥,会直接阻断访问或弹出严重警告,自签名证书仅适用于内网测试、开发环境或特定物联网设备,严禁用于面向公众的生产环境,对于生产环境,必须使用由受信任CA签发的证书,以确保用户浏览器的自动信任。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/321284.html