html页面数据提交失败怎么办?前端表单提交数据到后端的方法

HTML页面数据提交的核心在于通过表单(form)元素配合HTTP协议,将用户输入安全、准确地传输至服务器,其中GET适用于查询,POST适用于敏感或大量数据,且必须结合CSRF防护与输入验证以确保安全。

在Web开发的日常实践中,数据提交是最基础也最关键的环节,无论是简单的留言反馈,还是复杂的电商订单,背后都依赖着一套严谨的数据流转机制,很多初学者容易忽视表单背后的逻辑,导致数据丢失或安全漏洞,理解这一过程,不仅能提升开发效率,更能从根本上保障用户体验和数据安全。
把HTML免费部署到网站上,实现别人也能访问的教程来啦QAQ
加载中
把HTML免费部署到网站上,实现别人也能访问的教程来啦QAQ

HTML表单基础结构与提交方式解析

表单是用户与网页交互的桥梁,一个标准的表单由

标签包裹,内部包含各种输入控件,要理解数据如何提交,首先要区分两种主要的HTTP方法:GET和POST。

GET与POST提交方式的核心差异

业内专家指出,GET和POST的选择直接决定了数据的可见性和安全性,GET方法将数据附加在URL后面,例如?name=张三&age=25,这种方式简单直观,适合用于搜索查询或获取资源,由于数据暴露在地址栏中,它不适合传输密码等敏感信息,且受限于URL长度。

相比之下,POST方法将数据放置在HTTP请求体中,这意味着用户无法在浏览器地址栏直接看到提交的内容,安全性相对较高,POST没有数据长度限制,适合上传文件、提交长文本或注册账号,在实际开发中,如果不确定该用哪种,默认优先考虑POST,除非明确需要书签化或缓存查询结果。

表单元素的关键属性配置

为了让服务器正确接收数据,

标签必须配置两个关键属性:action和method。

  • action:指定数据提交的目标URL,可以是绝对路径,也可以是相对路径。
  • html页面数据提交失败怎么办?前端表单提交数据到后端的方法

  • method:指定HTTP方法,通常设为get或post。
  • enctype:控制编码类型,默认是application/x-www-form-urlencoded,适用于普通文本,如果涉及文件上传,必须设置为multipart/form-data。

前端数据验证与安全防护机制

数据到达服务器之前,前端验证是第一道防线,虽然前端验证可以提升用户体验,但绝不能替代后端验证。

HTML5原生验证功能的应用

现代浏览器支持多种原生验证属性,无需编写JavaScript即可实现基础校验。

  • required:标记字段为必填项。
  • type=”email”:自动检查格式是否符合邮箱规范。
  • pattern:使用正则表达式自定义验证规则。
  • min/max:限制数字或日期的范围。

这些属性能即时反馈错误信息,减少无效请求发送到服务器,节省带宽。

跨站请求伪造(CSRF)防护策略

在讨论html页面数据提交安全时,CSRF防护是不可回避的话题,攻击者可能诱导用户在已登录状态下访问恶意链接,从而以用户身份执行非预期操作。

解决CSRF攻击的标准做法是引入CSRF Token,服务器在生成页面时,生成一个随机且唯一的令牌,嵌入到表单的隐藏字段中,当表单提交时,服务器验证该令牌是否与当前会话匹配,如果不匹配,则拒绝请求,这一机制已成为行业共识,广泛应用于各类Web应用中。

后端接收与数据处理流程

数据从前端发出后,后端需要正确解析和处理,不同编程语言的处理方式略有差异,但逻辑一致。

常见后端语言的数据解析示例

以Python Flask框架为例,接收POST数据非常简单:

html页面数据提交失败怎么办?前端表单提交数据到后端的方法

from flask import request
@app.route('/submit', methods=['POST'])
def submit():
    name = request.form.get('name')
    email = request.form.get('email')
    # 进行后续处理
    return "Success"

在Node.js Express中,则需要使用中间件如body-parser或内置的express.json()来解析请求体。

数据清洗与SQL注入防范

接收到数据后,首要任务是清洗和验证,用户输入可能包含恶意脚本或SQL注入代码。

  • 输入验证:检查数据类型、长度、格式是否符合预期。
  • 参数化查询:在使用数据库时,严禁拼接SQL字符串,应使用预编译语句(Prepared Statements),将数据与查询逻辑分离,从根本上杜绝SQL注入风险。

异步提交与用户体验优化

传统表单提交会导致页面刷新,体验较差,现代Web开发普遍采用异步提交技术,即AJAX或Fetch API。

使用Fetch API进行异步请求

Fetch API提供了更简洁的语法来处理网络请求,以下是一个典型的异步提交示例:

fetch('/api/submit', {
    method: 'POST',
    headers: {
        'Content-Type': 'application/json',
        'X-CSRF-Token': csrfToken
    },
    body: JSON.stringify({ name: '张三', email: 'zhangsan@example.com' })
})
.then(response => response.json())
.then(data => console.log(data))
.catch(error => console.error('Error:', error));

这种方式允许在不刷新页面的情况下更新部分页面内容,显著提升交互流畅度。

文件上传的异步处理

对于文件上传,除了设置enctype="multipart/form-data",还需使用

html页面数据提交失败怎么办?前端表单提交数据到后端的方法

FormData对象来封装数据。

const formData = new FormData();
formData.append('file', fileInput.files[0]);
formData.append('description', 'Sample file');
fetch('/upload', {
    method: 'POST',
    body: formData
})

注意,使用FormData时,不要手动设置Content-Type头,浏览器会自动设置正确的边界(boundary)。

常见问题与最佳实践总结

在实际开发中,开发者常遇到一些典型问题,以下是针对html表单提交常见问题的解答。

Q&A环节

Q: 为什么POST请求有时会被重定向为GET?

A: 这通常发生在服务器返回302重定向状态码时,浏览器在收到302响应后,默认会跟随重定向并使用GET方法请求新URL,这是HTTP协议的标准行为,旨在防止重复提交表单数据,若需保持POST,应确保服务器返回200 OK而非重定向状态,或在重定向后重新构建POST请求。

Q: 如何防止表单重复提交?

A: 除了CSRF Token,还可以采用前端禁用提交按钮、后端检查唯一性约束或会话级标记等方法,在点击提交后立即禁用按钮,直到收到服务器响应,后端则可通过数据库唯一索引或分布式锁防止并发重复处理。

Q: HTML表单提交在移动端有哪些特殊注意事项?

A: 移动端需关注键盘类型适配,如使用type="tel"调出数字键盘,确保表单控件尺寸适合触摸操作,避免误触,移动端网络不稳定,异步提交时应增加超时处理和加载状态提示,提升用户感知。

数据提交看似简单,实则蕴含丰富的技术细节,从前端验证到后端处理,从安全防护到用户体验,每一个环节都需精心设计,掌握这些核心要点,才能构建出健壮、安全、高效的Web应用。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/321075.html

赞 (0)
互动直播比较好吗?互动直播怎么开
上一篇 2026年6月2日 15:23
用服务器ecs建站怎么操作?云服务器建站流程详解
下一篇 2026年6月2日 15:26

相关推荐

  • HTTP压力测试折扣真的划算吗?如何降低服务器压测成本

    HTTP压力测试折扣并非简单的价格让利,而是通过批量采购、长期合约或特定云厂商活动获得的成本优化方案,核心在于平衡测试精度与预算控制,在数字化转型的深水区,系统稳定性是企业的生命线,许多技术团队在面对性能瓶颈时,往往被高昂的压测成本劝退,真正的压力测试不是偶尔的“体检”,而是持续的性能监控,为了在保障系统高可用……

    2026年6月2日
    3900
  • 服务器线路选择技巧有哪些?服务器线路怎么选才稳定?

    选择优质服务器线路的核心标准在于“匹配业务场景与网络环境”,单一线路无法满足所有需求,唯有根据用户群体地理位置、业务类型及预算进行精细化匹配,才能实现速度与稳定性的双重保障,对于追求极致体验的企业而言,掌握线路选择的底层逻辑,远比盲目追求高配置更重要,建议收藏备用以下核心技巧,精准定位:基于用户地理分布的线路抉……

    2026年3月7日
    12100
  • 西安大带宽服务器包年怎么议价?有哪些省钱技巧?

    西安大带宽服务器包年议价的核心在于摸清运营商成本结构和利用竞品信息不对称,直接锁定年度费用降低空间,西安大带宽服务器包年价格构成:议价的基础了解价格从哪来,是谈判的第一步,西安作为西北网络枢纽,机房运营成本相对一线城市更低,但带宽价格受运营商政策波动影响,多数情况下,包年费用由机房租金、带宽费、IP费用和运维服……

    网络与线路 2026年8月9日
    400
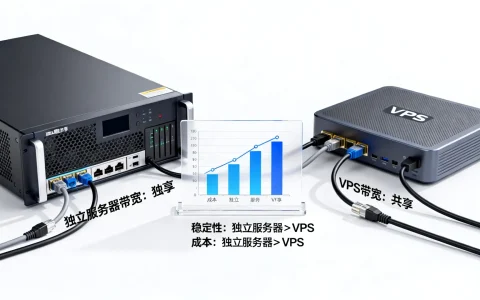
  • 独立服务器带宽和VPS带宽区别在哪?独立服务器带宽和VPS带宽哪个好?

    独立服务器带宽与VPS带宽的本质区别在于资源的独占性与共享性,独立服务器提供物理层面的带宽独享,性能强劲且稳定,适合大型业务;VPS带宽则是从物理服务器虚拟化分割而来,本质上是共享资源,成本较低但存在“邻居效应”风险,选择哪种方案,取决于业务规模、流量峰值预算以及对稳定性的极致追求, 物理架构决定性能上限:独享……

    2026年3月4日
    11800
  • 广州FPGA服务器安装环境有何要求?FPGA服务器配置指南

    在广州部署高性能计算集群,构建稳定、高效的FPGA服务器安装环境是确保硬件加速性能充分释放的决定性因素,不同于通用服务器,FPGA服务器对物理空间、电力供应、散热气流以及软件驱动环境有着近乎严苛的要求,任何一个环节的配置失误都可能导致计算延迟增加甚至硬件损坏,专业的环境部署不仅能延长设备寿命,更能将计算效率提升……

    2026年3月31日
    9300
  • 服务器托管带宽怎么选?服务器托管带宽多少合适

    选择服务器托管带宽的核心逻辑在于“业务匹配”与“成本控制”的平衡,独享带宽是中大型企业的首选,而共享带宽仅适用于对网络质量要求不高的初级阶段,企业在选购时,必须跳出“带宽越大越好”的误区,应根据并发量、用户覆盖范围及业务类型(如视频、电商、游戏)进行精准测算,优先选择具备BGP智能多线接入能力的机房,以实现网络……

    2026年3月7日
    11400
  • icu域名多少钱?icu域名续费价格

    ICU域名的注册价格通常在20元至50元人民币之间,具体取决于注册商促销策略,而续费价格普遍较高,多数在60元至120元人民币区间,部分高端注册商甚至超过150元,建议用户优先选择支持首年优惠且续费透明的服务商,域名作为互联网的门面,其价格体系往往比想象中复杂,很多人看到首年几块钱的低价就冲动下单,结果第二年收……

    2026年6月22日
    2010
  • 搬瓦工和Vultr建站哪个更稳定?VPS服务器推荐哪家

    对于追求极致性价比且具备一定技术基础的用户,搬瓦工(BandwagonHost)在特定线路优化下提供更高的稳定性与速度;而Vultr则以全球节点覆盖、按量付费的灵活性和更低的入门门槛,成为多地域部署和预算敏感型建站的首选,在2026年的建站环境中,选择VPS(虚拟专用服务器)不再仅仅是看价格,更是看网络质量、售……

    2026年6月17日
    2400
  • 2026年Rank Math SEO插件好用吗?Rank Math SEO插件教程

    2026年的Rank Math SEO插件依然是WordPress生态中性价比最高的全功能SEO解决方案,其内置的Schema标记、实时内容分析和自动化重定向功能,足以让中小型网站在无需购买昂贵第三方插件的情况下,实现专业级的搜索引擎优化效果,随着搜索引擎算法在2026年进一步向语义理解和用户体验倾斜,SEO工……

    2026年6月25日
    1110
  • 北京独享带宽选型,量级与计费的三个评估方法

    北京独享带宽选型没有万能公式,只有根据业务量级精准匹配计费模式,才能避免成本浪费或性能瓶颈,核心评估方法围绕带宽峰值、并发连接数和流量模型展开,北京独享带宽怎么选?三个核心评估方法评估带宽峰值需求带宽峰值是选型的基础,你需要记录业务运行中的最高带宽使用情况,北京某视频直播平台在高峰时段可能达到100Mbps,而……

    2026年8月11日
    400

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注