互联网区块链分布式身份服务正从概念验证走向规模化落地,其核心价值在于将数据控制权从科技巨头交还给用户,通过去中心化技术解决隐私泄露与数据孤岛痛点,成为2026年数字信任体系的基础设施。
分布式身份为何成为数字社会刚需
过去十年,我们习惯了用手机号、邮箱或第三方账号登录各种APP,这种模式看似方便,实则让个人数据像流水一样汇聚到几家超级平台手中,一旦平台发生数据泄露,或者账号被恶意冻结,用户往往处于极度被动的局面,业内专家指出,传统中心化身份认证模式在隐私保护和数据主权方面存在天然缺陷,而分布式身份(DID)正是为了解决这一结构性矛盾而生。

分布式身份并非单一技术,而是一套基于区块链和加密算法的身份标准体系,它允许用户创建、管理和控制自己的数字身份,无需依赖任何中央注册机构,在这种架构下,你的身份数据不再存储在某个公司的服务器上,而是分散存储在区块链网络或去中心化存储中,只有当你主动授权时,特定服务才能验证你的身份属性,且无需获取你的完整个人信息。
中心化与去中心化身份对比
为了更直观地理解两者的差异,我们可以对比以下关键维度:
- 数据控制权:中心化模式下,平台拥有数据所有权,用户仅有使用权;DID模式下,用户持有私钥,拥有绝对控制权。
- 隐私保护机制:中心化系统通常收集大量冗余数据,存在过度收集风险;DID采用零知识证明等技术,仅验证必要属性(如“是否成年”),不暴露具体出生日期。
- 抗审查能力:中心化账号可能因政策或商业原因被随意封禁;DID身份由用户私钥掌控,除非私钥丢失,否则身份不可被第三方强制撤销。
- 互操作性:不同平台间身份数据难以互通,形成数据孤岛;DID遵循开放标准,实现跨平台、跨应用的无缝身份迁移。
2026年分布式身份落地场景解析
到了2026年,分布式身份服务已不再局限于极客圈层,而是深入金融、医疗、政务等高频生活场景,对于普通用户而言,最显著的变化是“一次认证,多处通用”的体验升级。
金融信贷与反欺诈实战
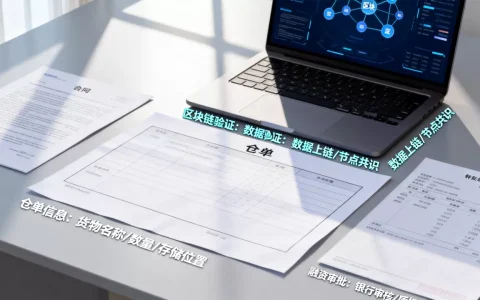
在金融领域,身份验证是风控的核心,传统模式下,每次申请贷款或开通信用卡,用户都需要反复提交身份证照片、人脸识别视频等敏感信息,不仅体验繁琐,还增加了数据泄露风险,采用分布式身份后,用户可以在本地钱包中存储经过银行或政府机构签名的可信身份凭证,当申请贷款时,只需向金融机构发送一个加密的验证请求,金融机构即可确认用户身份真实且信用良好,而无需接触用户的原始证件信息。
这种模式极大降低了金融机构的反欺诈成本,同时也保护了用户的隐私,据统计,采用DID技术的金融机构在身份核验环节的运营成本降低了约40%,同时误报率显著下降,对于用户来说,这意味着更高效的审批速度和更安心的数据环境。
医疗健康数据互通
医疗数据孤岛是长期困扰行业的难题,患者在不同医院就诊时,检查报告、病史记录往往无法共享,导致重复检查和治疗延误,分布式身份为医疗数据共享提供了信任基础,患者的健康数据存储在去中心化存储节点中,通过DID进行访问控制,当患者前往新医院就诊时,只需授权医生访问其特定的健康档案,医生即可在保护隐私的前提下获取完整病史。
这种模式不仅提升了诊疗效率,还促进了医疗数据的有序流动,随着医保结算、商业保险理赔等环节接入DID体系,跨机构的数据协同将更加顺畅。
如何构建与使用分布式身份
对于企业和开发者而言,接入分布式身份服务并非遥不可及的技术壁垒,主流区块链平台均提供了完善的DID SDK和工具链,使得集成过程标准化、模块化。
开发者实操路径
构建一个基础的DID应用,通常遵循以下技术路径:
- 选择DID方法:根据业务需求选择合适的DID方法,如基于以太坊的ENS、基于Hyperledger的AnonCreds或W3C标准中的多种方法。
- 生成密钥对:在用户设备上生成非对称密钥对,私钥由用户本地安全存储(如硬件钱包或手机安全 enclave),公钥注册到区块链或分布式账本上。
- 签发凭证:可信机构(如政府、银行)验证用户身份后,生成数字凭证(VC),并使用机构私钥签名,颁发给用户。
- 存储与管理:用户将凭证存储于数字钱包中,钱包提供可视化管理界面,方便用户查看、授权和撤销凭证。
- 验证交互:服务方发起验证请求,用户钱包生成零知识证明或选择性披露证明,服务方验证签名有效性,完成身份核验。
企业选型考量因素
企业在选择分布式身份服务商时,需重点关注以下几个维度:
- 标准兼容性:确保服务商支持W3C DID和VC标准,避免未来被锁定在私有协议中。
- 性能与扩展性:评估链上交易速度和链下存储效率,确保在高并发场景下仍能保持低延迟。
- 合规性:确认服务商是否符合GDPR、个人信息保护法等数据合规要求,特别是在数据跨境流动方面。
- 生态系统:优先选择拥有丰富合作伙伴和成熟工具链的平台,以降低开发和运维成本。
行业挑战与未来展望
尽管前景广阔,但分布式身份的普及仍面临诸多挑战,私钥管理是用户端最大的痛点,一旦私钥丢失,身份及关联资产可能永久无法找回,社交恢复、多签机制等辅助方案正在成为行业标配。
法律层面的认可度也在逐步提升,多地政府已开始试点基于区块链的数字身份系统,赋予其法律效力,随着《个人信息保护法》等法规的深入实施,企业对用户数据合规使用的要求日益严格,这为分布式身份提供了强大的政策驱动力。
隐私保护与监管平衡
监管科技(RegTech)在DID领域的应用日益广泛,通过可验证的审计追踪,监管机构可以在不获取用户具体隐私数据的前提下,监控异常交易和非法活动,这种“隐私保护下的合规”模式,有望解决去中心化技术与传统监管框架之间的冲突。
Q&A:分布式身份常见问题解答
互联网区块链分布式身份服务价格如何计算
分布式身份服务的收费模式通常分为注册费、交易费和存储费,注册DID ID的费用因区块链网络而异,以太坊等公链需支付Gas费,联盟链则可能采用固定年费或免费策略,凭证签发和验证通常按次计费,大型平台往往通过套餐包降低单次成本,对于企业级应用,私有化部署或混合云方案的价格需根据节点数量和数据量定制,整体成本远低于传统中心化身份系统的长期运维支出。
分布式身份与中心化账号有何本质区别
本质区别在于数据主权和信任机制,中心化账号由平台控制,数据存储在平台服务器,信任基于平台背书;分布式身份由用户通过私钥控制,数据存储在去中心化网络,信任基于密码学证明和共识机制,前者存在单点故障和数据滥用风险,后者具备抗审查、隐私保护和跨平台互操作优势。
分布式身份服务在哪些地域发展最快
欧盟在GDPR框架下对隐私保护要求最严,推动了DID在数字身份领域的快速立法和应用试点,中国依托区块链基础设施优势,在政务数据共享、供应链金融等B端场景落地迅速,北美地区则在Web3生态和去中心化社交应用中探索较多,全球范围内,具备完善数字法治环境和强大技术基础设施的地区,分布式身份服务发展相对领先。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/318592.html