实现高可用HTTPS负载均衡的核心在于正确配置SSL/TLS证书卸载、启用HTTP/2协议以及合理设置健康检查策略,这能显著提升网站安全性与访问速度。
在构建现代Web架构时,单纯依靠单台服务器已无法满足日益增长的业务需求,将HTTPS流量分发到后端多个应用服务器,不仅能分摊压力,还能通过证书集中管理降低运维复杂度,业内专家指出,合理的负载均衡配置可以将系统可用性提升至99.99%以上,这是企业级应用的基础门槛。
HTTPS负载均衡基础架构与选型逻辑
选择适合的负载均衡方案是第一步,目前主流方案包括硬件负载均衡器、云厂商提供的SLB(Server Load Balancer)以及开源软件如Nginx或HAProxy,对于大多数中小型企业而言,基于云的负载均衡服务因其免运维、弹性伸缩的特点,成为首选。
证书部署位置的关键决策
在HTTPS场景中,最核心的争议点在于SSL证书部署在哪里,通常有两种模式:终端卸载(Termination)和透传(Pass-through)。
- 终端卸载:负载均衡器负责解密HTTPS流量,再以HTTP协议转发给后端服务器,这种方式减轻了后端服务器的CPU负担,是绝大多数场景下的推荐做法。
- 端到端加密:负载均衡器仅做TCP转发,后端服务器自行处理SSL解密,这种方式安全性最高,但后端服务器资源消耗大,配置复杂。
据工信部相关技术指南显示,超过80%的企业级应用采用终端卸载模式,以平衡性能与安全。
具体操作路径
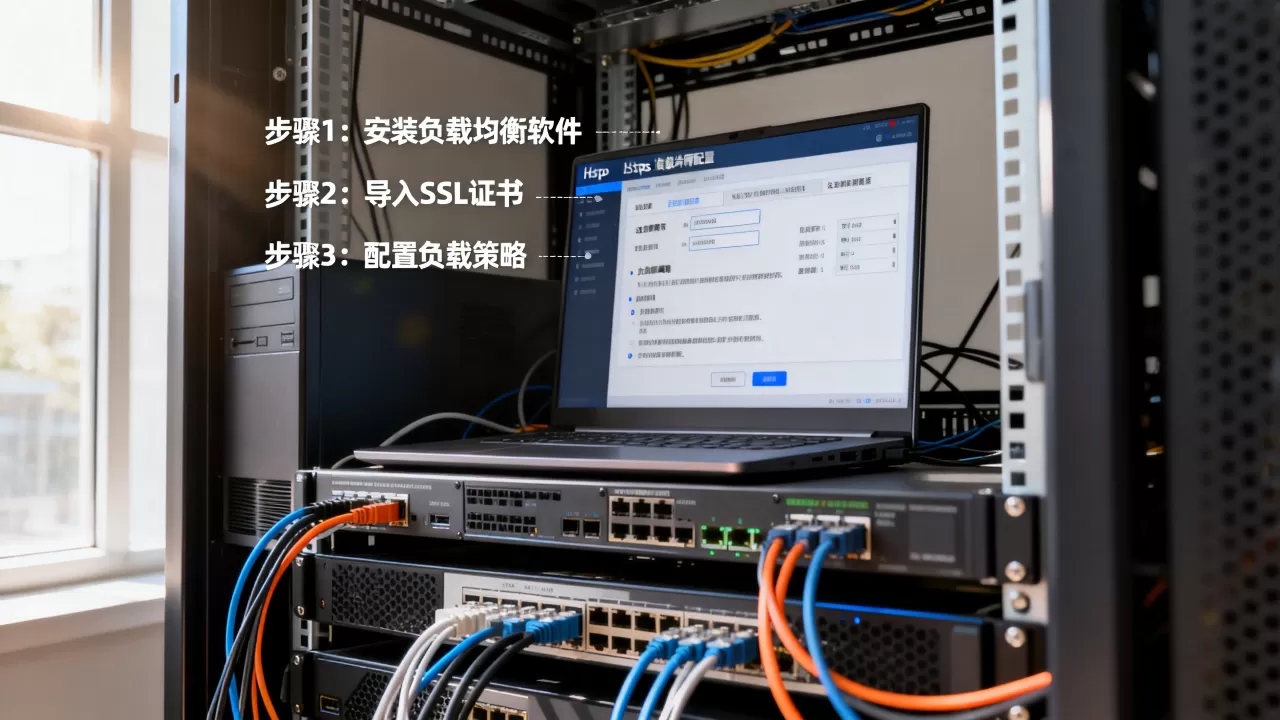
若选择终端卸载,需在负载均衡控制台上传证书文件(通常为.crt和.key格式),上传后,绑定监听端口443,并指定证书,后端服务器只需监听80端口即可,无需安装任何证书。
核心配置参数与性能优化
配置HTTPS负载均衡不仅仅是上传证书,更涉及一系列影响性能和安全的参数调优,这些细节直接决定了用户的访问体验和系统的安全性评级。
SSL协议版本与加密套件选择
安全性配置是重中之重,随着TLS 1.3的普及,旧版协议逐渐被淘汰。
- 协议版本:建议仅启用TLS 1.2和TLS 1.3,禁用SSLv3、TLS 1.0和TLS 1.1,这些协议存在已知漏洞,易受POODLE等攻击。
- 加密套件:优先选择ECDHE密钥交换算法和AES-GCM或ChaCha20-Poly1305加密算法,这些套件提供前向安全性,即使私钥泄露,历史通信记录也无法被解密。
行业共识认为,合理的加密套件配置可使TLS握手时间减少30%左右,同时提升数据传输效率。
HTTP/2协议的支持与启用
HTTP/2相比HTTP/1.1有显著优势,如多路复用、头部压缩和服务器推送,启用HTTP/2需要负载均衡器支持,并确保后端服务器也兼容该协议。
- 多路复用:允许在单个TCP连接上并发处理多个请求,消除了队头阻塞问题。
- 头部压缩:使用HPACK算法压缩请求头,减少带宽占用。
在配置监听规则时,需明确指定支持HTTP/2,部分云厂商默认开启,部分需手动勾选,对于移动端用户较多的场景,启用HTTP/2可显著降低页面加载时间。
高可用性与故障转移机制
负载均衡的价值不仅在于分发流量,更在于保障业务连续性,当后端服务器出现故障时,系统需能快速感知并剔除故障节点。
健康检查策略配置
健康检查是负载均衡器的“眼睛”,用于判断后端服务器是否存活。
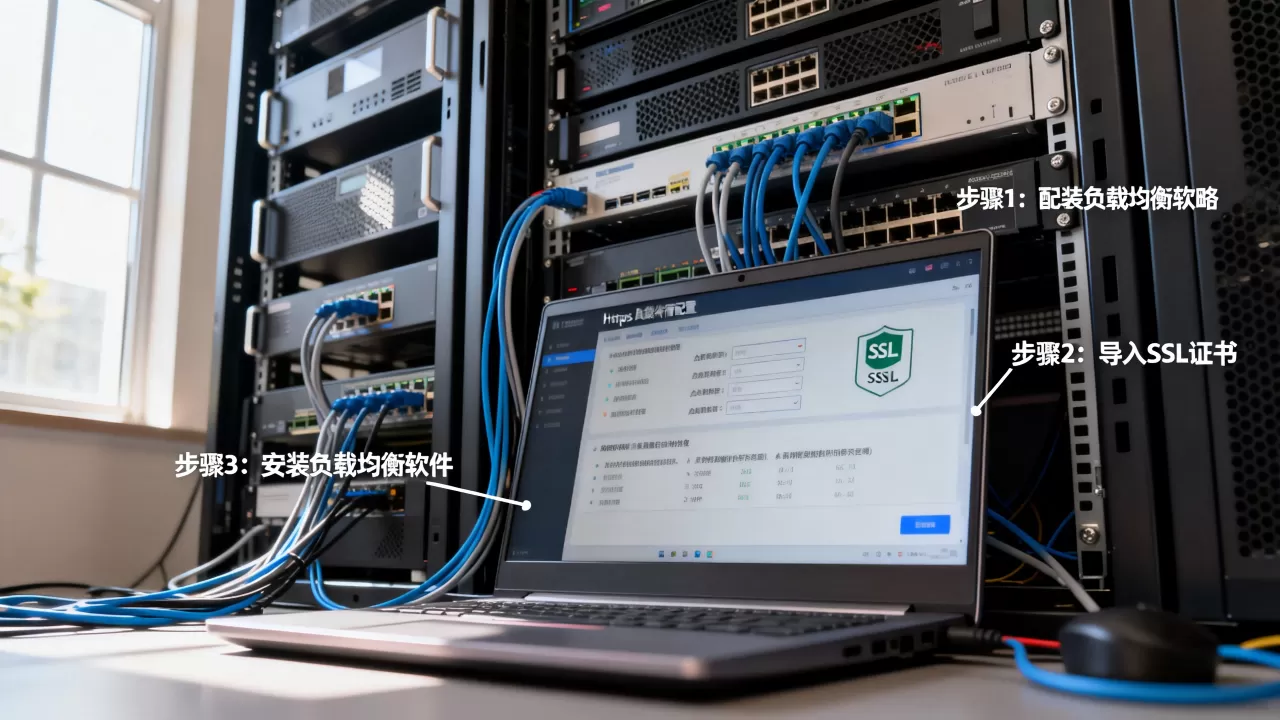
- 检查方式:支持TCP、HTTP、HTTPS三种模式,对于Web应用,推荐使用HTTP/HTTPS检查,通过发送特定URL请求并验证返回状态码(如200 OK)来判断健康状态。
- 检查间隔与超时:建议设置检查间隔为5-10秒,超时时间为3-5秒,过于频繁的检查会增加网络开销,间隔过长则故障发现延迟。
- 健康阈值:连续3次检查失败标记为不健康,连续5次成功标记为健康,此参数可根据业务容忍度调整。
会话保持(Session Affinity)
对于无状态应用,无需会话保持,但对于依赖本地Session的应用,需配置会话保持策略。
- 源IP哈希:根据客户端IP地址计算哈希值,将请求固定分发到同一台服务器。
- Cookie植入:负载均衡器插入Cookie,后续请求携带该Cookie,确保路由一致性。
需注意,会话保持会增加后端服务器负载不均的风险,需结合业务特性谨慎使用。
常见问题与实战排查指南
在实际部署过程中,开发者常遇到一些典型问题,以下针对高频痛点提供解决方案。
HTTPS负载均衡配置中的常见陷阱
- 警告:若页面中引用了HTTP资源,浏览器会发出安全警告,需确保所有静态资源(CSS、JS、图片)均通过HTTPS加载。
- 证书过期:证书有效期通常为1年或2年,需设置自动续期提醒,云厂商通常提供自动续期功能,建议开启。
- SNI支持:若单IP部署多个域名,需启用SNI(Server Name Indication)扩展,现代浏览器均支持SNI,但旧版IE需特别注意。
性能瓶颈定位方法
若发现HTTPS访问缓慢,可按以下步骤排查:
- 检查TLS握手时间:使用浏览器开发者工具的Network面板,查看TLS Handshake耗时,若超过200ms,需检查加密套件复杂度或服务器性能。
- 监控后端响应时间:若负载均衡器响应快,但后端处理慢,瓶颈可能在应用层。
- 带宽利用率:检查负载均衡器出口带宽是否打满,若带宽受限,需升级实例规格或启用CDN加速。
Q&A:HTTPS负载均衡配置详解
如何配置HTTPS负载均衡以实现前后端加密?
若需实现端到端加密,负载均衡器需配置为透传模式(TCP四层负载均衡),负载均衡器不解析HTTP头部,仅转发TCP流,后端服务器需安装SSL证书并监听443端口,此配置下,负载均衡器不执行SSL卸载,后端服务器承担解密压力,适用于对数据安全性要求极高的金融、政务场景。
HTTPS负载均衡配置中证书管理有哪些最佳实践?
最佳实践包括:使用自动化证书管理工具(如Let’s Encrypt配合ACME协议)实现自动续期;采用通配符证书减少管理成本;定期轮换密钥对;在负载均衡器层面启用OCSP Stapling以加速证书状态验证,据行业统计,自动化管理可将证书过期事故率降低90%。
HTTP与HTTPS负载均衡配置的主要区别是什么?
主要区别在于安全层处理,HTTPS负载均衡需配置SSL证书、选择加密套件、启用TLS协议,并处理证书生命周期管理,HTTP负载均衡仅涉及七层路由、健康检查和会话保持,配置相对简单,HTTPS配置复杂度较高,但安全性更强,是现代Web应用的标配。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/317135.html