在Java开发中,使用HttpClient加载证书的核心在于正确配置SSLContext,通过TrustManagerFactory加载受信任的证书库,并将其注入到CloseableHttpClient实例中,从而解决HTTPS请求时的证书信任链验证失败问题。
现代Web开发中,HTTPS已成为标配,但企业内部系统、测试环境或特定行业应用中,往往使用自签名证书或私有CA签发的证书,当HttpClient默认信任全局根证书时,遇到这些非公共信任链的证书就会抛出SSLHandshakeException,解决这一痛点,并非简单地关闭验证,而是建立精确的信任边界。
为什么默认信任机制会失效
大多数开发者初次接触HTTPS请求时,习惯使用默认配置,这种配置依赖于JVM内置的cacerts密钥库,其中包含了全球主流CA机构的根证书,在实际业务场景中,这种“开箱即用”的模式常常遭遇阻碍。
业内专家指出,信任链断裂是引发SSL异常的主要原因,当服务器返回的证书链无法追溯到一个被JVM信任的根证书时,握手过程就会立即终止,这种情况常见于以下场景:
- 企业内部部署的私有CA,未向外部公众开放信任。
- 开发或测试环境中使用的自签名证书,缺乏合法的CA签名。
- 老旧系统升级后,证书链配置不完整,导致中间证书缺失。
如果盲目选择“忽略证书验证”,虽然能暂时通联,但会引入中间人攻击风险,这在生产环境中是绝对禁止的安全漏洞,加载特定证书成为平衡安全性与连通性的最佳实践。
自签名证书与私有CA证书的区别
理解证书来源有助于选择正确的加载策略,自签名证书通常用于单机测试,其公钥和私钥由同一实体生成,没有第三方担保,而私有CA证书则由企业内部建立的证书颁发机构签发,具有层级结构。
对于自签名证书,我们通常直接加载其公钥文件(.crt或.pem格式),而对于私有CA证书,则需要加载整个证书链,包括根证书和中间证书,以确保客户端能够完整验证服务器身份,混淆这两者会导致验证失败,因为缺少了必要的信任锚点。
HttpClient加载证书的标准流程
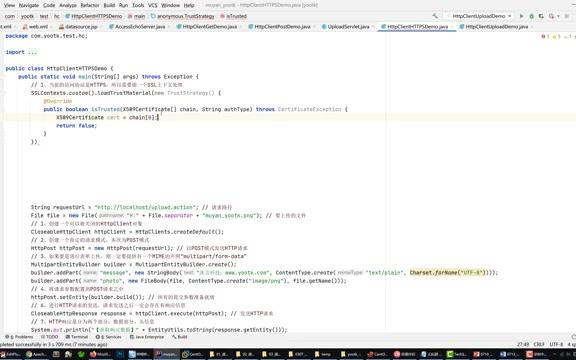
实现证书加载并非一蹴而就,需要遵循严谨的代码逻辑,核心思路是构建自定义的SSLContext,该上下文包含特定的TrustManager,用于替代默认的TrustManager。
以下是具体的实操步骤,适用于Apache HttpClient 4.5.x及以上版本。
第一步:准备证书文件
在编写代码前,必须确保证书文件路径正确且格式无误,常见的证书格式包括PEM和DER,Java的KeyStore通常支持JKS或PKCS12格式,如果手头是PEM格式,可能需要先进行转换。
- 确保证书文件未被篡改,MD5值与服务器端一致。
- 如果是多证书链,确保根证书在最下方,服务器证书在最上方。
- 将证书文件放置在项目资源目录或服务器固定路径下,避免硬编码相对路径导致部署失败。
第二步:构建TrustManagerFactory
这一步是核心,我们需要将证书加载到KeyStore中,然后初始化TrustManagerFactory。
// 伪代码逻辑示意
KeyStore trustStore = KeyStore.getInstance("JKS");
try (InputStream is = new FileInputStream("path/to/truststore.jks")) {
    trustStore.load(is, "password".toCharArray());
}
TrustManagerFactory tmf = TrustManagerFactory.getInstance(TrustManagerFactory.getDefaultAlgorithm());
tmf.init(trustStore);
这里的关键在于KeyStore的类型选择,虽然JKS是传统选择,但PKCS12因其跨平台兼容性,正逐渐成为行业共识认为的首选格式,密码保护也是必要环节,用于防止密钥库被恶意读取。
第三步:创建SSLContext并注入HttpClient
获取TrustManager后,将其传递给SSLContext,随后,利用SSLConnectionSocketFactory将上下文绑定到HttpClient构建器上。
SSLContext sslContext = SSLContextBuilder.create()
    .loadTrustMaterial(trustStore, null)
    .build();
SSLConnectionSocketFactory socketFactory = new SSLConnectionSocketFactory(sslContext);
CloseableHttpClient httpClient = HttpClients.custom()
    .setSSLSocketFactory(socketFactory)
    .build();
注意,loadTrustMaterial方法允许传入null作为TrustStrategy,这意味着使用TrustManagerFactory中定义的默认信任策略,如果需要更精细的控制,可以自定义TrustStrategy,例如仅信任特定域名或特定指纹的证书。
常见陷阱与优化建议
在实际落地过程中,开发者容易陷入一些误区,这些细节往往决定了系统的稳定性和安全性。
证书过期与轮换
证书是有有效期的,如果硬编码加载证书路径,当证书过期时,应用会直接中断,建议定期监控证书有效期,并实现动态加载机制,在应用启动时检查证书剩余天数,若少于30天则触发告警。
性能开销评估
SSL握手涉及非对称加密,计算成本较高,加载自定义证书本身对性能影响微乎其微,但错误的配置可能导致握手重试,增加延迟,确保SSLContext在应用生命周期内复用,避免每次请求都重新创建上下文。
多环境配置管理
开发、测试、生产环境的证书各不相同,硬编码证书路径会导致环境迁移困难,最佳实践是将证书存储配置在外部配置中心或环境变量中,通过Profile机制动态切换。
不同HTTP客户端的对比
除了Apache HttpClient,Spring WebFlux的WebClient和OkHttp也是常见选择,它们在证书加载上各有特点:
| 特性 | Apache HttpClient | OkHttp | Spring WebClient |
|---|---|---|---|
| 配置复杂度 | 中等,需手动构建SSLContext | 较低,Builder模式直观 | 高,需结合Spring Boot自动配置 |
| 异步支持 | 需配合AsyncClient | 原生异步支持良好 | 基于Reactor,异步能力强 |
| 证书加载方式 | 通过SSLConnectionSocketFactory |
通过OkHttpClient.Builder | 通过SslContextCustomizer |
对于微服务架构,Spring WebClient因其与Spring生态的深度集成,往往更受青睐,但底层原理相通,均需处理TrustManager。
HttpClient加载证书的安全最佳实践
安全不仅是通联,更是防御,加载证书只是第一步,后续的配置同样重要。
禁用不安全的协议
在构建SSLContext时,务必显式指定支持的TLS版本,禁用SSLv3、TLSv1.0和TLSv1.1等存在已知漏洞的协议,仅启用TLSv1.2及以上版本,这是目前行业共识认为的安全基线。
证书指纹校验
对于极高安全要求的场景,除了加载证书库,还可以实施证书固定(Certificate Pinning),即在代码中硬编码服务器证书的SHA-256指纹,握手时进行比对,这能有效防止即使CA被攻破或内部CA被滥用的情况。
日志脱敏
在记录SSL握手日志时,务必过滤掉证书内容、私钥信息等敏感数据,仅记录握手状态、证书域名和错误码,避免日志泄露导致的安全风险。
FAQ: HttpClient加载证书常见问题
HttpClient加载证书时出现PKIX path building failed怎么办
这表示证书链验证失败,首先检查服务器返回的完整证书链是否包含中间证书,确认本地KeyStore中是否包含了正确的根证书,检查系统时间是否准确,时间偏差会导致证书被视为未生效或已过期。
HttpClient加载证书与忽略验证哪个更安全
加载证书绝对更安全,忽略验证相当于关闭了身份认证机制,任何拥有私钥的人都可以冒充服务器,加载证书建立了明确的信任锚点,只有持有合法证书的服务器才能通过验证,这是防止中间人攻击的基础。
HttpClient加载证书支持动态更新吗
原生HttpClient实例是线程安全且不可变的,一旦构建完成,其SSLContext无法直接修改,若需动态更新证书,必须重新构建SSLContext和HttpClient实例,建议在应用层设计证书管理器,监听证书变更事件,并触发客户端的重建流程,以实现平滑过渡。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/317051.html