互联网企业数据安全的核心在于构建“合规为底线、技术为支撑、管理为闭环”的三位一体防护体系,而非单纯依赖防火墙或加密软件。
在数字化浪潮席卷全球的背景下,数据已成为互联网企业的核心资产,也是最大的风险敞口,过去那种“先发展后治理”的思维模式已彻底失效,随着监管力度的加强和用户隐私意识的觉醒,数据安全不再是IT部门的后台工作,而是关乎企业生死存亡的战略命题,对于身处竞争激烈的互联网行业而言,如何平衡业务创新与安全合规,如何防止数据泄露带来的巨额罚款和品牌崩塌,是每一位管理者必须直面的现实挑战。
合规压力下的生存法则
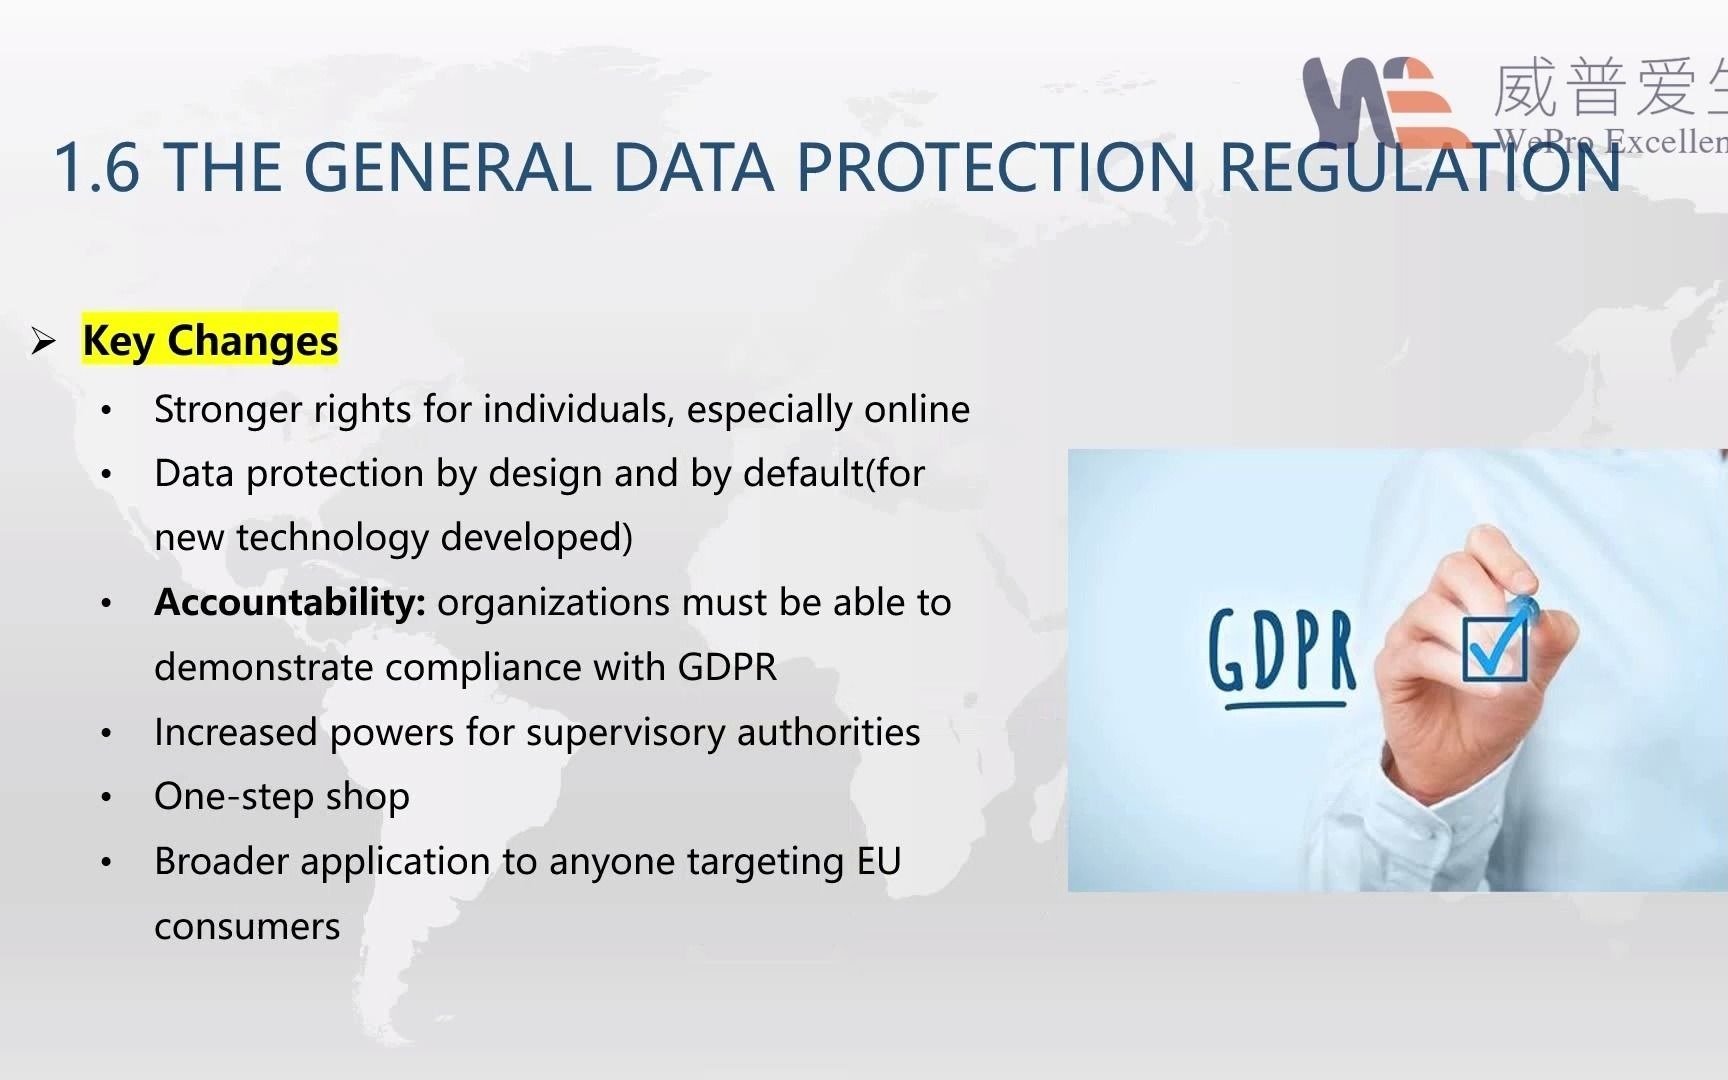
互联网企业面临的首要挑战来自法律法规的刚性约束,近年来,国家层面出台了一系列法律法规,如《网络安全法》、《数据安全法》和《个人信息保护法》,构成了严密的数据合规框架,业内专家指出,合规不再是可选项,而是入场券,任何忽视合规的企业,都可能面临停业整顿、高额罚款甚至刑事责任的风险。
《个人信息保护法》落地后的实操难点
《个人信息保护法》(PIPL)的实施,对互联网企业的数据收集、存储、使用和跨境传输提出了极高要求,许多企业在初期往往因为对法律条文理解偏差,导致合规动作变形。
最小必要原则的具体执行
“最小必要原则”是PIPL的核心要求之一,但在实际落地中,许多产品团队倾向于过度收集数据以提升用户体验或商业价值,一个手电筒APP要求读取通讯录权限,这种明显超出功能需求的行为,不仅违反法律,更会引发用户反感。
- 权限梳理:定期审查APP及后端系统的数据采集清单,剔除与核心功能无关的权限申请。
- 用户授权:确保在收集敏感个人信息前,获得用户的单独同意,并提供清晰、易懂的隐私政策说明。
- 数据脱敏:在非必要展示场景下,对用户身份信息进行去标识化处理,降低泄露风险。
跨境数据流动的合规路径
对于拥有海外业务或跨国协作的互联网企业,数据出境是合规的重灾区,根据相关规定,关键信息基础设施运营者或处理大量个人信息的平台,在进行数据出境前需通过安全评估、签订标准合同或通过认证。
- 场景识别:明确哪些数据涉及出境,包括服务器异地备份、跨国客服支持、海外广告投放等场景。
- 路径选择:根据数据量和敏感程度,选择最合适的合规路径,对于小规模数据,标准合同可能更高效;对于大规模敏感数据,安全评估则是必经之路。
- 技术保障:建立数据出境监测机制,实时追踪数据流向,确保出境数据未被非法篡改或泄露。
技术架构的安全加固
合规是底线,技术则是护城河,互联网企业的数据安全不能仅靠制度约束,更需依托先进的安全技术架构,传统的边界防御已无法应对复杂的网络攻击,零信任架构和隐私计算等新技术正逐渐成为行业共识。
零信任架构的落地实践
零信任(Zero Trust)理念强调“永不信任,始终验证”,在互联网企业中,这意味着不再默认内部网络是安全的,每一次访问请求都需要经过严格的身份验证和权限检查。
身份与访问管理(IAM)升级
- 多因素认证(MFA):强制要求关键系统登录使用MFA,结合密码、短信验证码、生物特征等多种验证方式,大幅提升账户安全性。
- 动态权限控制:基于用户角色、行为特征和环境风险,动态调整访问权限,当检测到异常登录地点时,自动触发二次验证或限制访问范围。
- 最小权限分配:遵循“按需分配”原则,确保员工仅拥有完成工作所需的最小权限,减少内部威胁风险。
数据加密的全生命周期管理
数据在传输、存储和使用过程中均需加密,防止被窃取或篡改。
- 传输加密:全面启用HTTPS/TLS协议,确保数据在网络传输过程中的机密性。
- 存储加密:对数据库中的敏感字段进行加密存储,使用密钥管理服务(KMS)统一管理密钥,避免密钥硬编码在代码中。
- 使用加密:在数据分析环节,采用可信执行环境(TEE)或联邦学习技术,实现“数据可用不可见”,在保护隐私的前提下挖掘数据价值。
运营管理与应急响应
技术和管理是数据安全的双轮驱动,即使拥有最先进的技术,若缺乏有效的运营管理和应急响应机制,仍可能因人为失误或突发事件导致数据泄露。
构建全员安全意识文化
据统计,超过80%的数据泄露事件与人为因素有关,包括钓鱼邮件、弱口令、内部违规操作等,提升全员安全意识是低成本、高回报的安全投入。
- 定期培训:每季度开展网络安全意识培训,通过案例教学、模拟钓鱼演练等方式,让员工直观感受安全风险。
- 考核机制:将网络安全纳入员工绩效考核,对违反安全规定的行为进行问责,对表现优秀的团队给予奖励。
- 日常提醒:在办公系统、邮件签名等显眼位置,定期推送安全提示,如“不点击陌生链接”、“不随意连接公共WiFi”等。
数据泄露应急响应预案
尽管预防措施再严密,也无法完全杜绝数据泄露风险,建立快速、有效的应急响应机制至关重要。
- 预案制定:明确数据泄露事件的分级标准、响应流程、责任分工和沟通机制。
- 演练测试:每半年至少进行一次数据泄露应急演练,模拟真实场景,检验预案的可操作性和团队协同能力。
- 事后复盘:事件处理后,深入分析根本原因,修补安全漏洞,更新应急预案,形成闭环管理。
成本效益与安全投入的平衡
许多中小互联网企业担心数据安全投入过高,影响业务发展,合理的安全投入不仅能规避风险,还能提升用户信任,增强品牌竞争力。
分级分类的安全投入策略
并非所有数据都需要同等程度的保护,企业应根据数据的敏感程度和业务重要性,实施分级分类管理,差异化配置安全资源。
- 核心数据:如用户身份信息、支付信息等,需采用最高级别的安全防护措施,包括高强度加密、严格访问控制和实时监控。
- 一般数据:如用户行为日志、非敏感业务数据,可采用中等级别的安全措施,如基础加密、日志审计等。
- 公开数据:如产品信息、新闻公告等,无需特殊保护,但需确保不被篡改。
安全服务的选型建议
对于资源有限的企业,可考虑采用云服务提供商的安全解决方案或第三方安全服务,以降低自建安全团队的成本。
- 云原生安全:利用云服务商提供的WAF、DDoS防护、主机安全等内置服务,快速构建基础防护体系。
- 托管安全服务(MSS):委托专业安全公司进行7×24小时安全监控和事件响应,弥补内部安全人力不足。
- 合规咨询:聘请专业律师或咨询机构,协助完成合规评估和认证,避免因合规问题导致的业务中断。
常见问题解答
互联网企业数据安全合规需要哪些具体步骤?
进行数据资产盘点,明确数据种类、数量和流向,开展合规差距分析,对照法律法规识别风险点,制定并实施整改计划,完善管理制度和技术措施,定期开展合规审计和应急演练,确保持续合规。
中小企业如何低成本实现数据安全?
中小企业可优先采用云服务商的基础安全服务,如身份认证、日志审计和数据加密,加强员工安全意识培训,规范操作流程,减少人为失误,对于核心数据,可考虑采用托管安全服务,以较低成本获得专业防护。
数据泄露后的法律责任有哪些?
数据泄露可能导致民事赔偿、行政处罚甚至刑事责任,民事方面,需向受影响用户赔偿损失;行政方面,可能面临罚款、停业整顿等处罚;刑事方面,相关责任人可能被追究刑事责任,企业应高度重视数据安全,建立健全防护体系。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/316677.html