HTTPS客户端证书安装的核心在于确保证书链完整、密钥权限正确,并通过浏览器或应用层完成信任锚点绑定,从而建立双向身份验证的安全通道。
在数字化转型的深水区,单向的HTTPS加密已无法满足金融、政务及高端制造领域对数据主权和身份可信度的严苛要求,客户端证书(Client Certificate)作为“数字身份证”,不仅验证服务器身份,更反向验证客户端合法性,对于许多运维人员而言,这一过程往往伴随着“证书不信任”、“握手失败”等报错,导致业务中断,解决这一痛点,并非单纯依赖技术堆砌,而是需要理清从生成、部署到验证的全链路逻辑。
客户端证书安装前的核心准备与差异对比
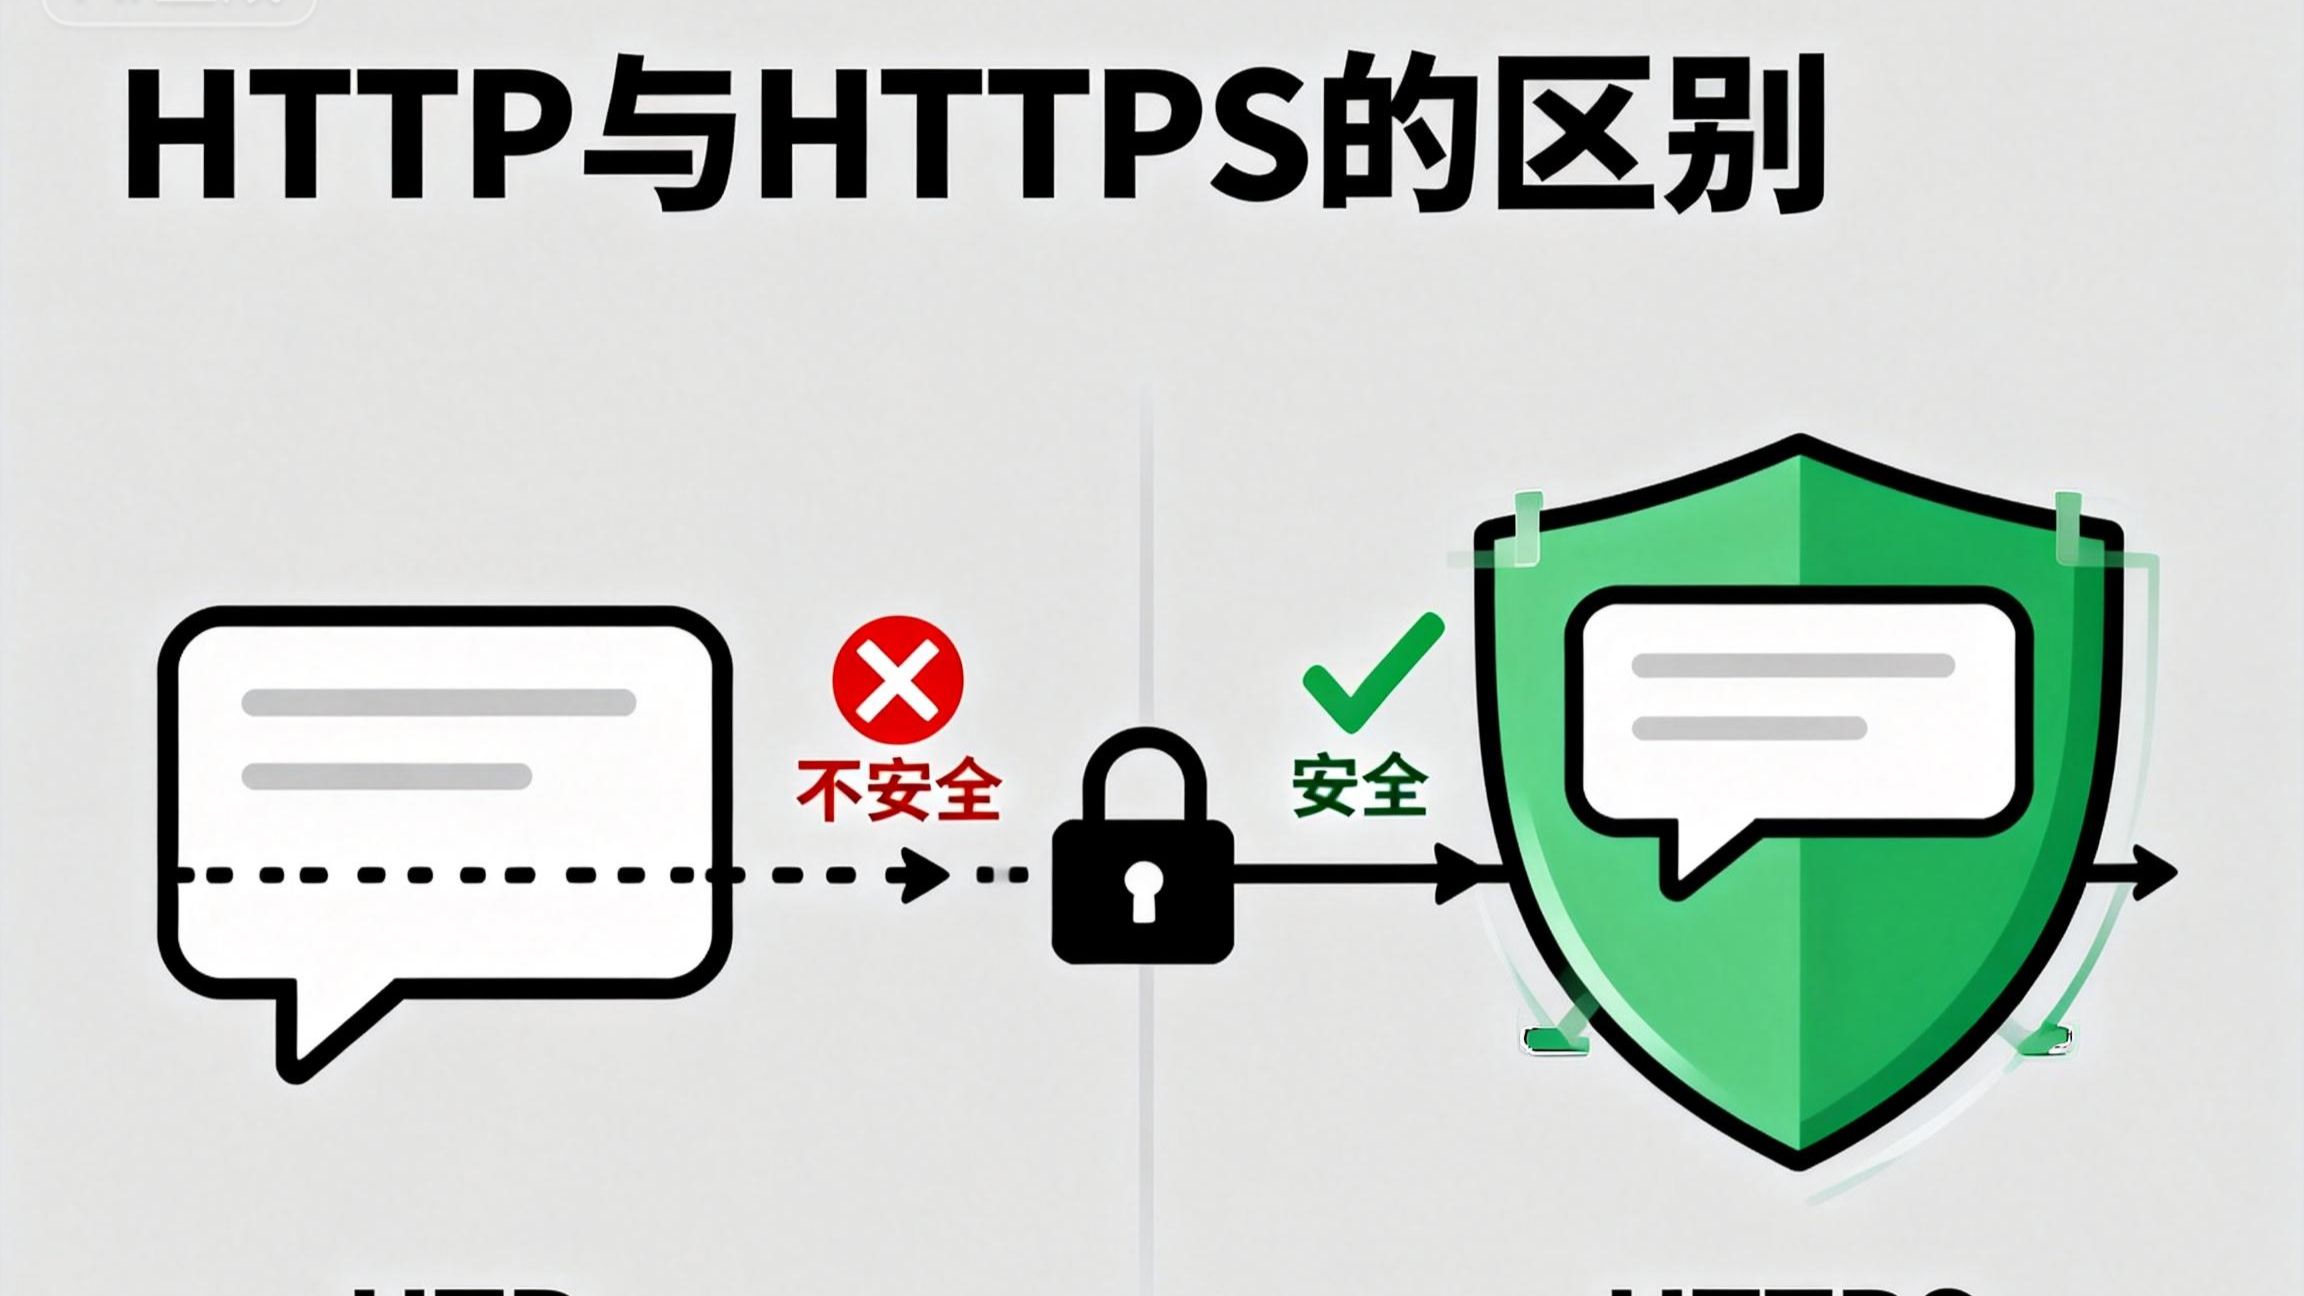
很多初学者容易混淆服务器证书与客户端证书的安装场景,服务器证书用于证明“我是谁”,而客户端证书用于证明“我有权限访问”,在开始操作前,必须明确部署环境。
不同操作系统下的安装路径差异
Windows系统与Linux/macOS系统在证书存储机制上存在本质区别,这直接决定了安装策略。
Windows环境:依赖系统信任库
Windows将证书存储在系统的“个人”和“受信任的根证书颁发机构”存储区,安装过程通常通过双击.cer或.pfx文件触发向导,关键在于,客户端证书必须导入到当前登录用户的“个人”存储中,而非计算机存储,否则浏览器进程可能无法读取。
Linux与macOS环境:依赖应用层配置
Linux系统本身不直接为浏览器提供图形化证书管理界面,对于Chrome或Firefox,它们通常调用系统底层的NSS或OpenSSL库,或者使用独立的密钥环(Keychain),在服务器端,Nginx或Apache则需要手动指定证书路径,并通过配置文件建立关联。
格式选择:PFX与PEM的博弈
业内专家指出,格式选择直接影响后续的配置复杂度。
- PFX/P12格式
:包含私钥和证书链,通常受密码保护,优势是便携,适合Windows导入或Nginx直接引用;劣势是安全性较低,一旦泄露私钥即意味着身份失守。
- PEM格式:纯文本格式,仅包含证书或私钥,优势是跨平台兼容性好,适合Linux服务器配置;劣势是需要手动拼接证书链,且私钥需单独管理,权限控制要求极高。
多数情况下,建议在内网高安全环境中使用PEM格式,通过严格的文件系统权限(如chmod 600)保护私钥;而在需要分发给终端用户的场景中,PFX更为便捷。
Windows系统下的详细安装实操步骤
对于大多数企业办公环境,Windows仍是主流客户端,安装过程看似简单,但细节决定成败。
导入证书到个人存储
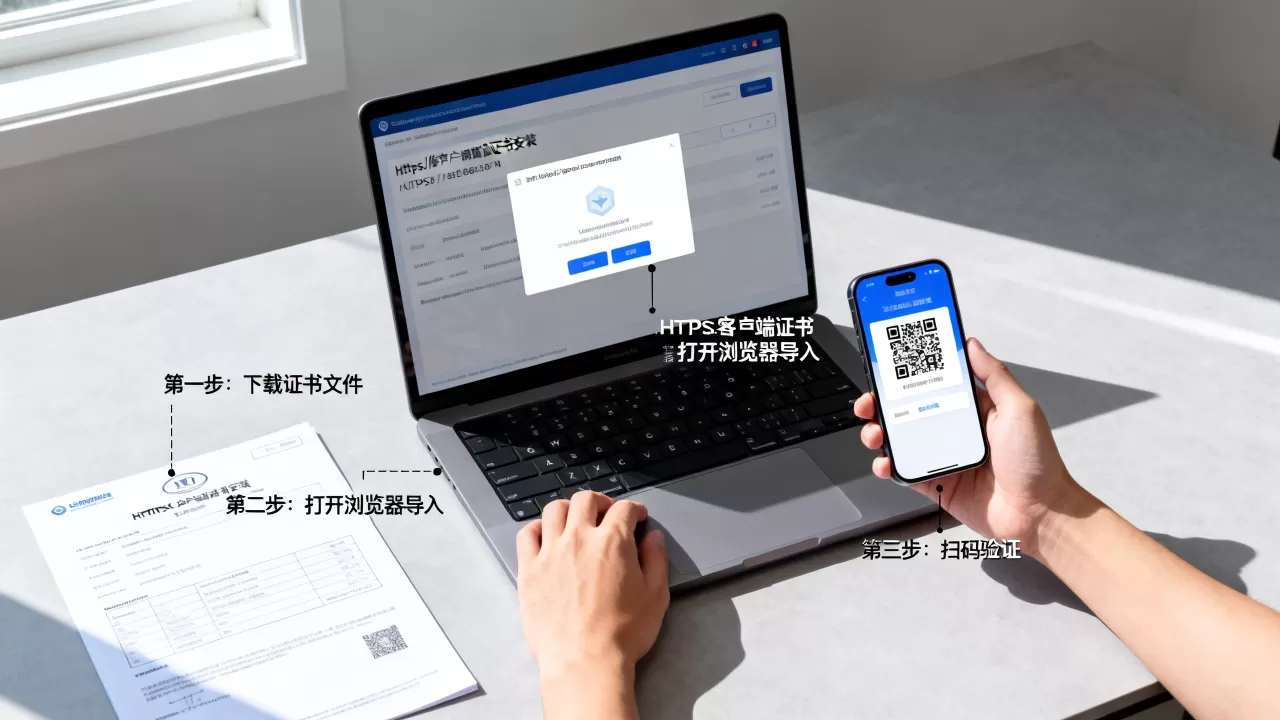
- 双击下载的客户端证书文件(.pfx或.p12)。
- 在“证书导入向导”中,选择“当前用户”,确保证书仅对当前登录账号生效,避免权限污染。
- 选择“将所有的证书都放入下列存储”,并浏览选择“个人”文件夹,这是最关键的一步,若选错存储区,浏览器将无法识别。
- 输入私钥保护密码(如有),完成导入。
验证证书是否生效
安装完成后,需通过浏览器验证,打开Chrome或Edge,进入“设置” > “隐私和安全” > “安全” > “管理证书”,在“个人”选项卡下,应能看到刚导入的证书,若未显示,说明导入路径错误或权限不足。
配置浏览器自动选择证书
部分网站要求用户在访问时手动选择证书,体验较差,可通过组策略或注册表实现自动选择。
- 组策略路径:计算机配置 > 管理模板 > Windows组件 > Internet Explorer > 客户端证书映射身份验证。
- 注册表路径:HKEY_CURRENT_USERSoftwarePoliciesMicrosoftInternet ExplorerControl PanelCertificates。
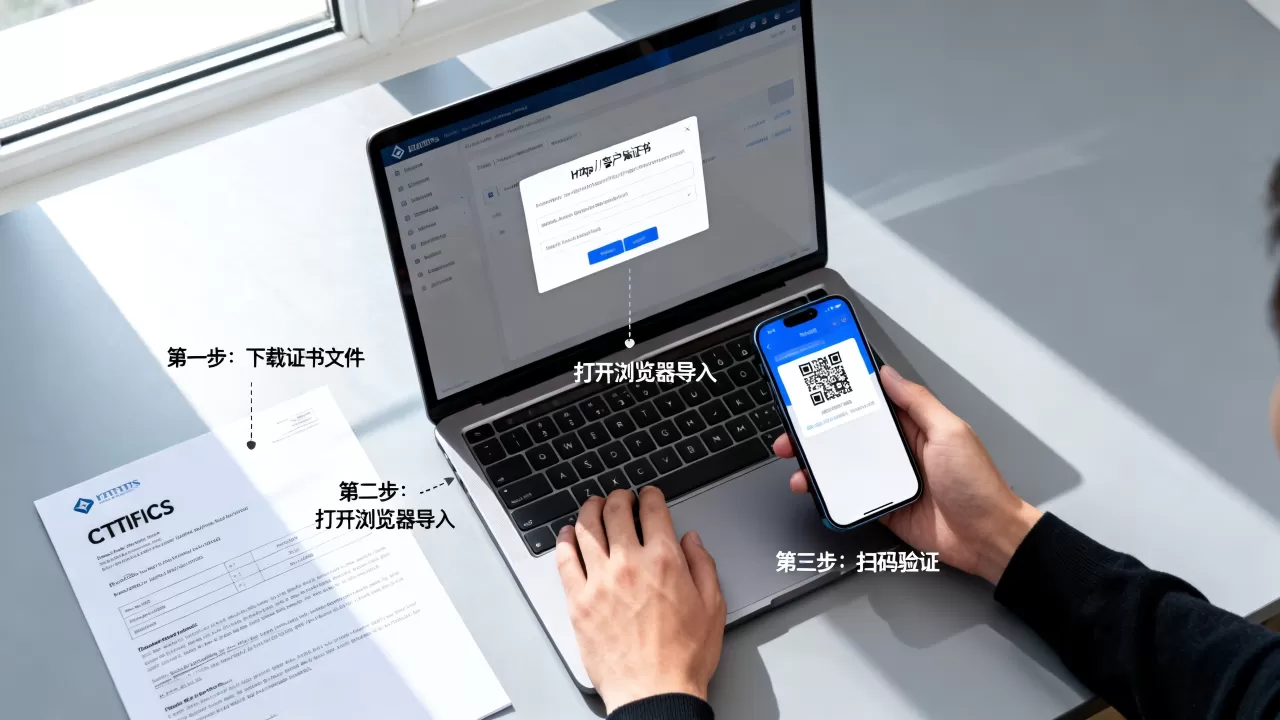
通过配置,可实现特定域名自动匹配对应证书,减少人工干预。
Nginx与Apache服务器端的配置要点
客户端证书的安装不仅是客户端的事,服务器端必须配置验证逻辑,否则证书形同虚设。
Nginx配置双向认证
Nginx通过ssl_client_certificate指令指定CA证书路径,用于验证客户端证书的有效性。
server {
    listen 443 ssl;
    server_name secure.example.com;
    # 服务器证书
    ssl_certificate /etc/nginx/ssl/server.crt;
    ssl_certificate_key /etc/nginx/ssl/server.key;
    # 客户端证书验证CA
    ssl_client_certificate /etc/nginx/ssl/ca.crt;
    # 强制验证客户端证书
    ssl_verify_client on;
    location / {
        proxy_pass http://backend;
        # 将客户端证书信息传递给后端应用
        proxy_set_header X-Client-DN $ssl_client_s_dn;
    }
}
需注意,ssl_verify_client设为on时,若客户端未提供证书,将直接返回400错误,若设为optional,则允许无证书访问,但后端需自行判断。
Apache配置要点
Apache配置相对直观,主要依赖SSLCACertificateFile和SSLVerifyClient指令。
<VirtualHost :443>
    ServerName secure.example.com
    SSLEngine on
    SSLCertificateFile /etc/httpd/ssl/server.crt
    SSLCertificateKeyFile /etc/httpd/ssl/server.key
    # 指定CA证书
    SSLCACertificateFile /etc/httpd/ssl/ca.crt
    # 强制验证
    SSLVerifyClient require
    SSLVerifyDepth 2
</VirtualHost>
SSLVerifyDepth定义了证书链的最大长度,通常设为1或2,以防止过长的证书链带来的安全风险。
常见故障排查与性能优化
安装完成后,遇到“握手失败”或“证书不受信任”是常态,以下是基于行业共识的排查路径。
证书链不完整
浏览器报错“证书链不完整”通常是因为中间证书缺失,在生成PFX或配置Nginx时,务必确保包含完整的中间证书链,对于PEM格式,需将中间证书追加到服务器证书之后,形成
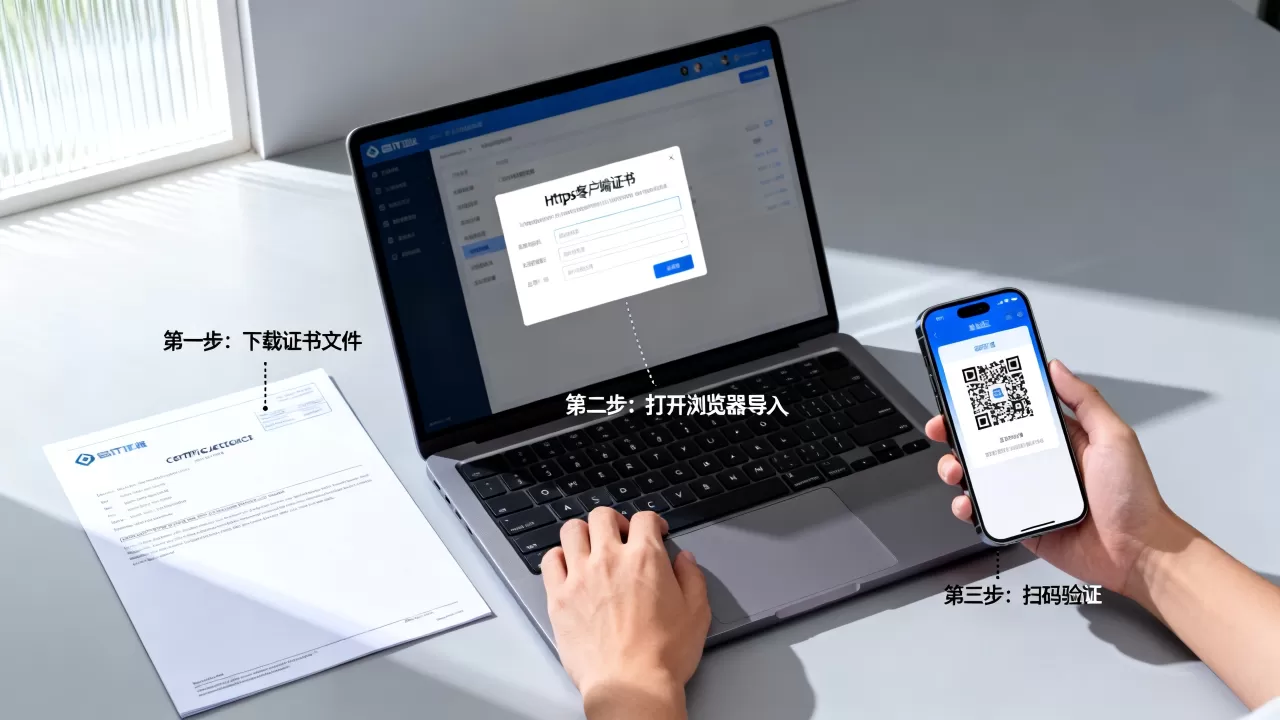
server.crt + intermediate.crt的合并文件。
时间同步问题
客户端与服务器时间偏差超过5分钟,会导致证书有效期验证失败,务必确保NTP服务正常运行,特别是在虚拟化环境中,宿主机时间漂移是常见诱因。
性能影响评估
双向认证会增加TLS握手次数,因为客户端需发送证书供服务器验证,据工信部数据,合理配置会话缓存(Session Resumption)可将握手开销降低70%以上,建议在Nginx中启用ssl_session_cache和ssl_session_timeout,避免每次请求都进行完整的证书验证流程。
Q&A:关于客户端证书安装的常见疑问
客户端证书安装后浏览器仍提示不安全怎么办?
首先检查证书是否导入到“个人”存储而非“受信任的根证书颁发机构”,确认浏览器是否启用了“自动选择证书”功能,若仍无效,尝试清除浏览器SSL状态,或在无痕模式下测试,排除缓存干扰。
Linux服务器如何查看已安装的客户端证书?
Linux系统不直接管理客户端证书,而是由应用层管理,对于Nginx,可通过openssl s_client -connect example.com -showcerts查看服务器返回的证书链,但客户端证书由连接发起方提供,若需验证客户端证书有效性,需检查Nginx访问日志中的$ssl_client_verify变量,其值为SUCCESS表示验证通过。
客户端证书和服务器证书可以共用吗?
不可以,客户端证书必须包含私钥,且通常由CA颁发给特定用户或设备;服务器证书用于证明服务器身份,私钥必须严格保密在服务器端,两者用途、存储位置和权限要求截然不同,混用会导致严重的安全漏洞。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/314752.html