个人敏感信息数据安全级别并非单一标准,而是依据《个人信息保护法》及GB/T 35273等国标,按信息泄露后对个人权益影响的严重程度,划分为一般、重要、核心三级,其中生物识别、金融账户等属于最高保护级别。
在数字化生存的当下,你的每一次点击、每一笔转账、每一张面部扫描,都在生成数据足迹,很多人误以为“隐私”只是不想让人知道我家住哪,但实际上,数据安全的核心在于“分级管控”,不同级别的信息,对应着不同的防护强度、存储期限和法律追责力度,理解这套逻辑,不仅是企业合规的必修课,更是每个用户保护自身数字资产的护城河。
个人敏感信息数据安全级别怎么划分
业内专家指出,数据分级是安全管理的基石,没有分级,就没有精准防护,目前主流的标准是将个人敏感信息划分为三个主要层级,每一层都有明确的界定和防护要求。
一般个人信息:基础防护即可
这类信息通常指单独使用无法识别特定自然人身份,或者结合其他信息后才能识别的信息,例如你的姓名、电话号码、电子邮箱等,虽然它们单独看似乎“不敏感”,但在大数据关联下,它们往往是攻击者构建用户画像的起点。
对于一般个人信息,防护重点在于“防泄露”和“防滥用”。
- 传输加密:必须使用HTTPS等加密通道传输,防止中间人窃听。
- 最小化收集:只收集业务必需的信息,不强制索取无关权限。
- 访问控制:内部员工查看需遵循“最小权限原则”,并保留操作日志。
重要个人信息:强化加密与脱敏
这一层级包含了一旦泄露可能导致人格尊严受到侵害或人身、财产安全受到危害的信息,典型的场景包括:行踪轨迹、通信内容、征信记录、住宿信息、通信记录和内容、财产信息等。
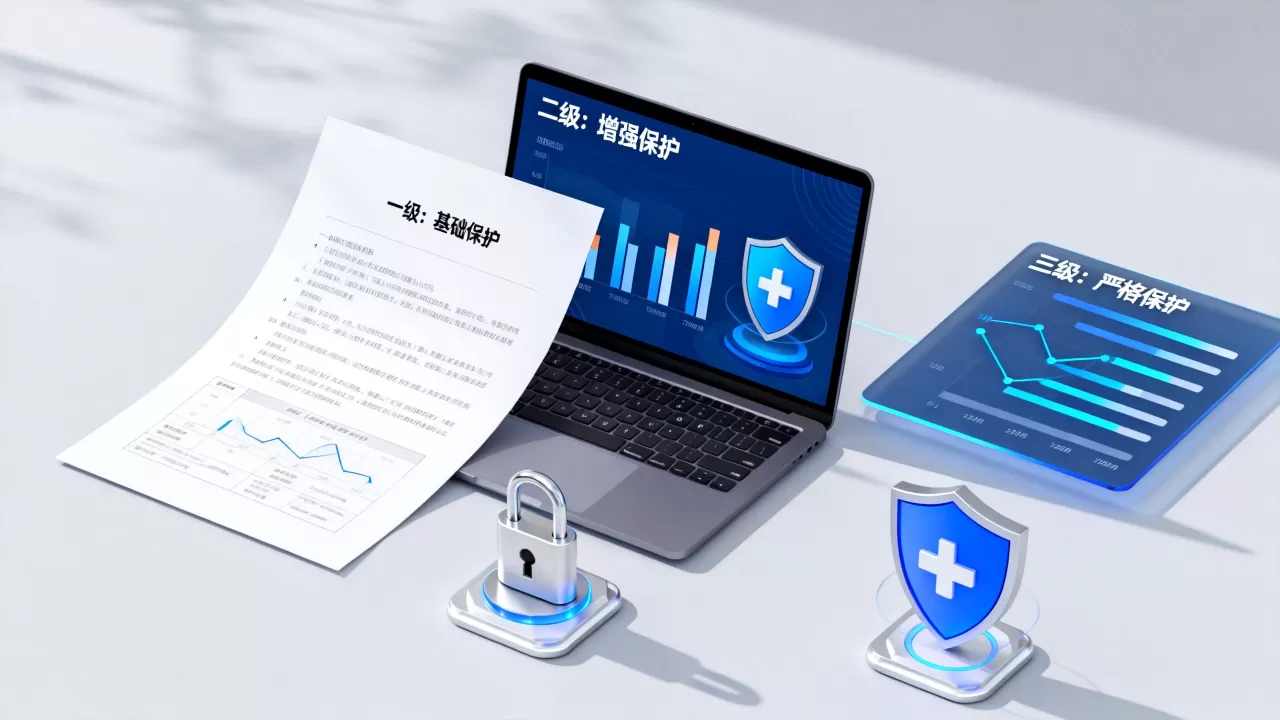
这类数据的安全级别显著提升,要求实施更严格的技术和管理措施。
- 加密存储:数据库中的关键字段必须采用高强度算法加密存储,密钥需与数据分离管理。
- 动态脱敏:在前端展示或内部查询时,对敏感字段进行掩码处理(如手机号中间四位显示为)。
- 权限审批:访问此类数据需经过多级审批,并实施双人复核机制。
核心敏感信息:生物识别与顶级管控
这是数据安全金字塔的顶端,主要指一旦泄露、非法提供或滥用,极易危害人身和财产安全、导致名誉或身心健康受损的信息,最典型的代表是生物识别信息(如人脸、指纹、虹膜)、宗教信仰、特定身份、医疗健康、金融账户以及不满十四周岁未成年人的个人信息。
对于核心敏感信息,业内共识认为必须采取“零信任”架构下的最高级别防护。
- 独立存储:生物特征等核心数据应与其他个人信息隔离存储,避免“一损俱损”。
- 本地化处理:尽可能在终端设备本地完成特征提取和比对,原始数据不上云。
- 明示同意:获取此类信息必须取得个人的单独同意,不得捆绑授权。
不同场景下的个人敏感信息数据安全级别差异
数据安全不是静态的标签,而是动态的场景,同样的信息,在不同场景下,其敏感级别和防护策略截然不同,理解这种差异,有助于我们判断哪些数据需要格外警惕。
金融支付场景:资金安全的最后一道防线
在金融场景中,银行卡号、CVV码、支付密码属于最高敏感级别,任何金融机构若未对这些信息进行端到端加密,或允许明文传输,都将面临巨额罚款甚至吊销牌照的风险。
实操中,银行APP通常会采用“设备指纹+行为生物特征+短信验证码”的多因子认证体系,用户应警惕任何索要短信验证码的电话,因为验证码本质上是“动态密码”,等同于资金控制权。
医疗健康场景:隐私与伦理的双重高压线
病历、基因数据、HIV检测记录等医疗信息,不仅涉及隐私,更涉及伦理歧视风险,近年来,随着互联网医疗的普及,医院与第三方平台的数据交互成为高风险点。
根据行业观察,多数正规医疗机构会对电子病历进行分级授权,医生查看完整病历需有诊疗关联,而保险公司理赔则需用户单独授权脱敏后的数据,用户在使用健康类APP时,应仔细查看隐私政策中关于“数据共享”的条款,避免个人健康数据被用于精准营销或保险拒保。
未成年人信息:特殊的保护伞
不满14周岁的未成年人个人信息受到法律的特殊保护,这类信息不仅包括基本身份,还包括其上网记录、游戏充值记录等。
家长在为孩子注册账号时,务必开启“青少年模式”或“儿童保护模式”,这些模式不仅限制使用时长,更从技术上阻断了向第三方共享儿童数据的路径,若发现平台违规收集未成年人信息,可向网信部门举报,此类违规行为的处罚力度远高于一般违规。
如何验证个人敏感信息数据安全级别是否达标
作为普通用户,我们虽无法直接审计企业的安全代码,但可以通过一些直观的行为和标识,判断其数据安全级别是否靠谱。
查看隐私政策的透明度
合规的平台,其隐私政策应当清晰、易懂,明确列出收集了哪些信息、用于什么目的、保存多久,如果一份隐私政策长达几十页且充满晦涩术语,或者含糊其辞地写着“可能与第三方共享”,则需高度警惕。
观察权限申请的合理性
一个手电筒APP申请读取通讯录和位置信息,显然是越权收集,合规的应用会在首次启动时,仅申请核心功能所需的权限,并允许用户拒绝非必要权限,若应用强制要求授权否则无法使用,这本身就是一种数据安全风险信号。
关注安全认证标识
正规平台通常会通过国家网络安全等级保护测评(等保)、ISO 27001信息安全管理体系认证等,在网页底部或APP设置中,这些认证标识不仅是荣誉,更是其安全投入和技术能力的证明。
个人敏感信息数据安全级别常见问题解答
个人敏感信息数据安全级别有哪些具体法律依据?
主要依据包括《中华人民共和国个人信息保护法》、《中华人民共和国网络安全法》以及国家标准GB/T 35273《个人信息安全规范》。《个保法》明确将生物识别、宗教信仰、特定身份、医疗健康、金融账户、行踪轨迹等信息列为敏感个人信息,要求采取严格保护措施。
个人敏感信息数据安全级别划分后,企业违规会有什么后果?
违规处理个人敏感信息将面临严厉处罚,根据《个保法》,情节严重的,可责令暂停相关业务、停业整顿、吊销业务许可证,并处五千万元以下或者上一年度营业额百分之五以下的罚款,直接负责的主管人员和其他直接责任人员也可能面临罚款及职业禁入。
个人敏感信息数据安全级别中,生物识别信息为什么保护最严?
因为生物识别信息具有唯一性和不可更改性,密码丢了可以重置,但指纹、人脸丢了无法更换,一旦泄露,个人将面临永久性的身份被盗用风险,且难以通过常规手段补救,法律要求对其采取最高级别的加密存储和本地化处理措施,严禁未经单独同意的收集和使用。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/313838.html