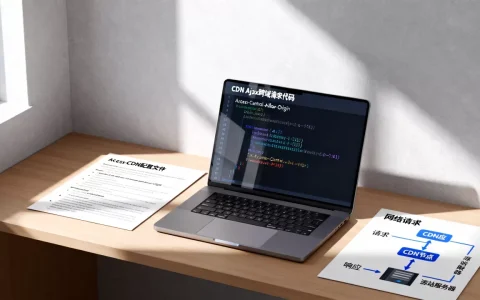
CDN支持跨域,但需配合正确的HTTP响应头配置(如Access-Control-Allow-Origin),且不同CDN厂商对CORS策略的默认行为和计费模式存在差异,需根据业务场景手动调整。
很多开发者在接入内容分发网络(CDN)后,发现前端请求后端接口或静态资源时,浏览器控制台疯狂报错“No ‘Access-Control-Allow-Origin’ header is present”,这并非CDN本身不支持跨域,而是CDN作为边缘节点,默认并不具备自动处理CORS(跨域资源共享)逻辑的能力,或者其默认配置过于保守,要解决这个问题,必须理解CDN在跨域请求中的角色:它既是缓存层,也是反向代理层。
CDN跨域配置的核心原理与常见误区
跨域问题的本质是浏览器的同源策略,当你的前端页面域名(如 a.com)去请求 CDN 加速域名(如 cdn.b.com)的资源时,浏览器会先发送一个 OPTIONS 预检请求,CDN 节点没有返回正确的 CORS 响应头,浏览器就会拦截后续的实际请求。
业内专家指出,多数开发者误以为只要后端服务器开启了 CORS,CDN 就自动生效,这是一个巨大的误区,CDN 节点在缓存静态资源时,会将后端返回的响应头一并缓存,如果后端在第一次响应时未携带 CORS 头,CDN 缓存的将是“无权限”的版本,导致后续所有请求都失败。
为什么你的CDN默认不支持跨域?
出于安全考虑,主流 CDN 厂商通常默认关闭或严格限制跨域头部的自动注入,这是为了防止恶意网站通过 CDN 域名窃取数据,你需要明确区分两种场景:
- 静态资源跨域:如图片、CSS、JS 文件,这类请求通常不需要预检,但必须确保响应头中包含
Access-Control-Allow-Origin。 - API 接口跨域:如 AJAX 或 Fetch 请求,这类请求涉及方法变更(如 PUT/DELETE),必须触发 OPTIONS 预检,CDN 必须能正确识别并放行 OPTIONS 请求,或将其透传给源站处理。
源站与CDN的CORS头传递机制
配置跨域的关键在于“头部的透传”,当 CDN 节点向源站回源时,它需要知道源站是否允许跨域,如果源站返回了 Access-Control-Allow-Origin:
,CDN 必须将这个头部原样返回给客户端。
存在一个技术陷阱:如果源站返回的是动态生成的域名(如 Access-Control-Allow-Origin: ${origin}),CDN 缓存可能会出现问题,因为不同域名的请求会命中同一个缓存对象,导致 A 域名用户拿到 B 域名的授权头,或者更糟,缓存了错误的空值,对于动态域名场景,建议 CDN 配置“忽略缓存头部”或“按 Origin 缓存”,但这会增加缓存未命中率,需权衡性能与安全。
主流CDN厂商跨域配置实操指南
不同厂商对跨域的支持程度和配置路径差异巨大,以下结合当前市场主流方案,梳理具体操作路径。
阿里云与腾讯云:控制台可视化配置
在国内市场,阿里云和腾讯云占据了大部分份额,它们的配置逻辑相似,都提供了“HTTP 响应头”管理功能。
- 登录控制台:进入 CDN 域名管理页面,找到“域名配置”或“高级配置”。
- 添加响应头:在“HTTP 响应头”模块中,添加自定义头部。
- Key:
Access-Control-Allow-Origin - Value: (若需支持 Cookie,需改为具体域名,且不能为 )
- Key:
- 处理 OPTIONS 请求:这是最关键的一步,许多用户配置了响应头,但依然报错,原因是 CDN 默认拦截了 OPTIONS 请求。
- 在“请求方法”或“缓存配置”中,确保 OPTIONS 方法被允许回源或被 CDN 直接返回 200 状态码。
- 部分厂商提供“CORS 跨域配置”专用入口,直接开启“允许跨域”开关,系统会自动注入头部并放行 OPTIONS 请求。
据工信部数据,近年来国内云厂商对 CORS 的支持日益完善,但默认配置依然偏向安全而非便利,手动检查 OPTIONS 请求的处理逻辑至关重要。
Cloudflare 与 AWS CloudFront:全球节点的特殊性
对于出海业务,Cloudflare 和 AWS CloudFront 是常见选择,它们的配置逻辑更偏向于“边缘逻辑”或“规则引擎”。
Cloudflare 的 Page Rules 与 CORS 设置
Cloudflare 提供了专门的 CORS 设置入口,位于“Caching” -> “Browser Cache Expiration” 下方,或直接在全局设置中开启,更灵活的方式是使用“Page Rules”或“Transform Rules”。
- 简单场景:在“Edge Cache TTL”中设置缓存时间,并在“Response Headers”中添加
Access-Control-Allow-Origin:。 - 复杂场景:使用“Transform Rules”(转换规则),匹配请求路径,添加响应头,这种方式可以精确控制哪些路径支持跨域,哪些不支持,避免全局开放带来的安全风险。
AWS CloudFront 的 Header 转发
AWS CloudFront 默认不会转发源站的 CORS 头部,除非你明确配置了“Forward Headers”。
- 进入 CloudFront 分配设置,找到“Behaviors”。
- 编辑对应的缓存行为,找到“Forward Headers”。
- 选择“Whitelist”(白名单),并将
Origin和Access-Control-Request-Method加入白名单。 - 在“Response Headers Policy”中,创建一个自定义策略,添加
Access-Control-Allow-Origin头部。
这种配置确保了 CDN 能识别预检请求,并将源站的授权信息正确返回。
跨域配置中的性能与安全权衡
开启跨域并非没有代价,不当的配置可能导致性能下降或安全漏洞。
缓存命中率的影响
如果将 Access-Control-Allow-Origin 设置为具体域名,且不同用户来自不同域名,CDN 的缓存键(Cache Key)可能需要包含 Origin 字段,这将导致缓存碎片化,命中率大幅降低。
业内共识认为,对于静态资源(如图片、字体),使用 是最佳实践,因为静态资源通常不包含敏感用户数据,且跨域需求固定,对于 API 接口,建议在后端处理 CORS,CDN 仅负责缓存响应体,头部由后端动态生成,CDN 配置为“不缓存头部”或“短 TTL”。
安全风险的防范
严禁在生产环境随意使用 Access-Control-Allow-Origin: 。 如果业务涉及用户隐私或敏感操作,必须将 Origin 设置为具体的前端域名。
需注意 Access-Control-Allow-Credentials: true 的使用,当此头部为 true 时,Origin 不能为 ,必须指定具体域名,这是一个常见的配置错误,会导致浏览器直接拒绝请求。
价格与成本考量
配置跨域本身不直接产生费用,但错误的配置导致的缓存未命中会增加回源流量,从而增加 CDN 流量费用,据统计,多数情况下,优化缓存策略比单纯调整 CORS 配置更能显著降低成本。
| 配置策略 | 安全性 | 缓存命中率 | 适用场景 |
|---|---|---|---|
Origin: |
低 | 高 | 公开静态资源(图片、JS) |
Origin: 具体域名 |
中 | 中 | 需携带 Cookie 的 API 接口 |
| 动态生成 Origin | 高 | 低 | 多租户 SaaS 平台 |
常见问题解答(CDN支持跨域吗)
CDN支持跨域吗?为什么我配置了响应头还是报错?
CDN 支持跨域,但需要正确配置,如果配置了响应头仍报错,通常是因为:1. OPTIONS 预检请求被 CDN 拦截或返回错误状态码,需检查“请求方法”配置;2. 缓存了错误的响应头,需清除 CDN 缓存或配置“按 Origin 缓存”;3. 后端返回的头部未被 CDN 正确转发,需检查“Header 转发”设置。
CDN跨域配置会影响网站加载速度吗?
正确配置不会显著影响速度,反而能避免浏览器预检失败导致的重试延迟,但如果配置不当(如强制按 Origin 缓存),会导致缓存命中率下降,增加回源请求,从而间接增加延迟,建议在测试环境中使用浏览器开发者工具的“Network”面板,观察预检请求的状态码和缓存命中情况。
CDN支持跨域吗?对于动态API接口如何处理?
对于动态 API 接口,最佳实践是让源站处理 CORS 逻辑,CDN 仅作为透明传输层,配置 CDN 缓存 API 响应时,需设置较短的 TTL,并确保 CDN 能正确转发源站的 CORS 头部,若源站支持,可启用 CDN 的“动态加速”功能,通过智能路由优化回源路径,提升接口响应速度。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/313473.html