防止CDN劫持的核心在于建立从源站到边缘节点的全链路HTTPS加密,并严格配置HTTP头部安全策略,同时结合源站IP隐藏与访问控制列表(ACL)来切断攻击者的直接攻击路径。
在2026年的网络环境中,内容分发网络(CDN)已成为网站加速和防护的基础设施,但随之而来的“CDN劫持”风险也日益隐蔽,这种劫持并非传统意义上的DNS污染,而是攻击者利用CDN节点配置漏洞、中间人攻击或源站暴露,将正常流量重定向至恶意页面或植入广告,要彻底解决这一问题,不能仅靠单一手段,而需要构建纵深防御体系。
为什么CDN劫持难以察觉且危害巨大
很多站长发现网站访问变慢或出现异常弹窗时,第一反应是检查代码,却忽略了CDN层面的异常,CDN劫持之所以危险,是因为它发生在用户与源站之间的“最后一公里”。
劫持的常见表现形式
业内专家指出,CDN劫持通常表现为以下几种形式,识别这些特征是防御的第一步:
- 页面注入广告:在正常网页中插入隐蔽的iframe或脚本,导致页面加载变慢,且难以通过常规广告拦截插件屏蔽。
- DNS重定向异常:用户访问正常域名时,被解析到非预期的IP地址,进而访问到仿冒网站或恶意软件分发站。
- SSL/TLS证书伪造:攻击者获取或伪造了CDN节点的证书,实施中间人攻击,窃取用户敏感数据。
- 源站回源失败或篡改:攻击者通过伪造源站请求,导致CDN节点返回被篡改的内容。
劫持背后的技术原理
CDN劫持的核心逻辑在于“信任链”的断裂,CDN节点通常信任源站的配置,如果源站IP暴露,攻击者可以直接模拟源站响应,或者通过漏洞获取CDN管理权限,如果CDN配置了不安全的HTTP重定向规则,攻击者可以利用这些规则将流量引导至恶意服务器。
第一道防线:隐藏源站IP与访问控制
防止CDN劫持的最有效方法,是让攻击者找不到你的源站,源站IP暴露是劫持发生的根源。
如何正确配置源站隐藏
不要直接将源站IP绑定到公网DNS记录中,正确的做法是:
- 使用CNAME解析:将域名CNAME指向CDN服务商提供的域名,而不是直接A记录指向源站IP。
- 配置防火墙白名单:在源站服务器(如Nginx、Apache或云主机安全组)上,仅允许CDN服务商的IP段访问。
- 操作路径:登录云服务商控制台 -> 找到安全组/防火墙设置 -> 添加入站规则 -> 协议选择TCP/HTTP/HTTPS -> 源地址填写CDN厂商提供的IP段列表 -> 动作设置为“允许”。
- 定期更新IP白名单:CDN厂商的IP段可能会动态调整,需定期同步最新列表,避免误拦截正常流量。
源站IP泄露的常见场景与修复
很多站长在迁移服务器或测试时,无意中泄露了源站IP。
- 历史DNS记录泄露:使用在线工具查询域名的历史DNS记录,若发现旧源站IP,需确保当前DNS解析已完全切换至CDN。
- 邮件服务器头信息泄露:检查邮件发送配置,确保SMTP服务器不暴露源站IP。
- 第三方服务集成:某些第三方SDK或插件可能在请求中携带源站IP,需审查所有集成服务的网络请求。
第二道防线:强化HTTPS与HTTP头部安全
加密是防止中间人攻击和流量篡改的关键,仅配置SSL证书是不够的,必须强化头部策略。
强制HTTPS与HSTS策略
- 全站HTTPS:确保所有资源(图片、JS、CSS)均通过HTTPS加载,避免混合内容警告。
- 启用HSTS:在HTTP响应头中添加
Strict-Transport-Security,强制浏览器在未来一段时间内仅通过HTTPS访问。- 配置示例
:
Strict-Transport-Security: max-age=31536000; includeSubDomains; preload - 注意:启用HSTS前,确保所有子域名都已配置有效证书,否则会导致部分子域名无法访问。
- 配置示例
关键安全头部配置
除了HSTS,还需配置以下头部以增强安全性:
- X-Content-Type-Options: nosniff:防止浏览器进行MIME类型嗅探,避免恶意文件被当作可执行文件运行。
- X-Frame-Options: DENY:防止网站被嵌入iframe,避免点击劫持。
- Content-Security-Policy (CSP):定义允许加载的资源来源,有效阻止跨站脚本攻击(XSS)和数据注入。
第三道防线:CDN配置优化与监控
CDN服务商提供的功能若配置不当,反而会成为劫持的入口。
访问控制列表(ACL)与地域限制
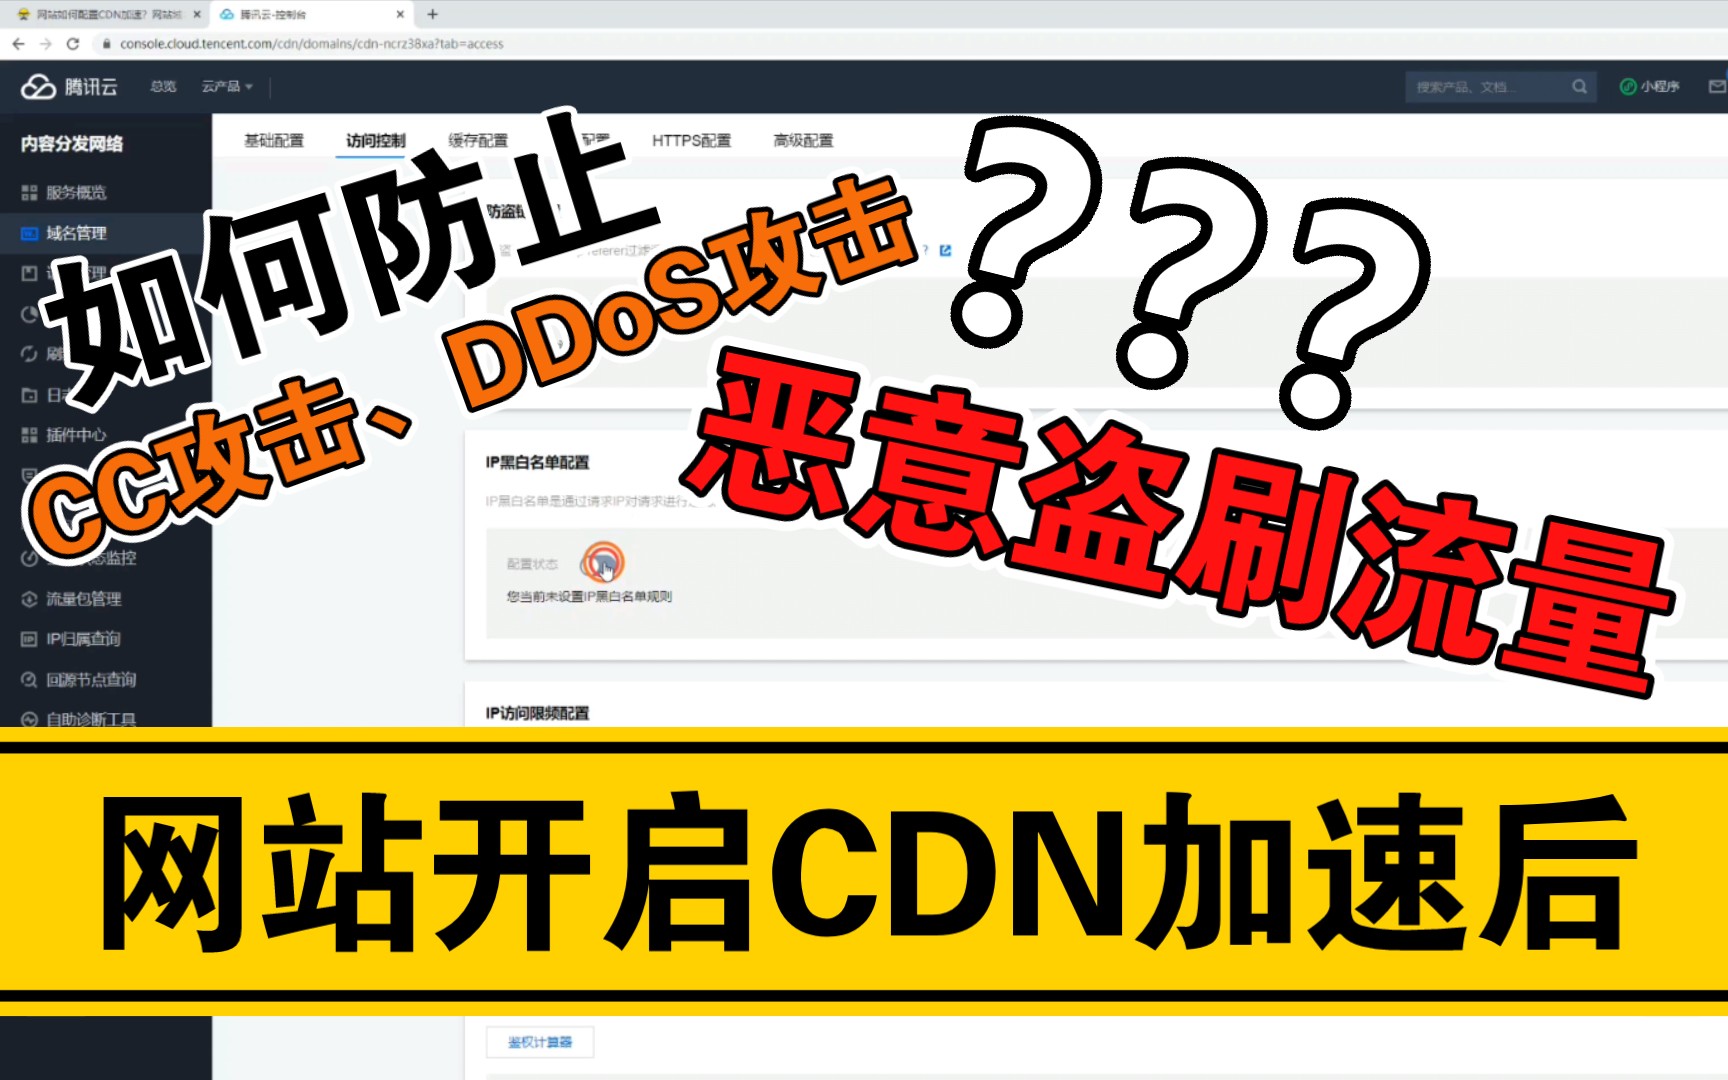
针对特定业务场景,如“
如何防止CDN被恶意刷流量
”,配置ACL是有效手段。
- 地域限制:若业务仅限国内,可在CDN控制台设置仅允许中国大陆IP访问,拦截海外恶意请求。
- IP黑白名单:针对已知攻击IP或爬虫IP,直接在CDN层面进行拦截,减轻源站压力。
- Referer防盗链:配置严格的Referer白名单,防止外部站点直接引用你的资源。
日志监控与异常告警
被动防御不如主动监控。
- 开启CDN访问日志:将日志实时同步至日志服务(如SLS、CloudWatch)。
- 设置异常告警规则:
- QPS突增:短时间内请求量激增,可能遭受CC攻击或劫持重定向。
- 4xx/5xx错误率升高:可能意味着源站被篡改或配置错误。
- 异常User-Agent:识别非浏览器或恶意爬虫的User-Agent,进行拦截。
实战排查:遇到疑似劫持如何处理
当怀疑发生CDN劫持时,按以下步骤排查:
验证DNS解析
使用dig或nslookup命令检查域名解析结果,确认是否指向预期的CDN节点IP。
检查SSL证书
使用浏览器开发者工具或在线SSL检查工具,确保证书颁发机构可信,且证书域名匹配。
对比源站与CDN内容
通过CDN缓存清除功能,强制回源获取最新内容,对比源站与CDN返回的HTML代码,检查是否有异常脚本或标签注入。
审查HTTP响应头
检查响应头中是否包含可疑的自定义头或重定向指令。
Q&A:关于CDN劫持的常见疑问
CDN劫持和DNS劫持有什么区别?
DNS劫持发生在域名解析阶段,攻击者篡改DNS服务器返回的IP地址,导致用户访问错误IP,CDN劫持则发生在CDN节点层面,攻击者可能通过配置漏洞、中间人攻击或源站暴露,在CDN返回内容时注入恶意代码或重定向流量,DNS劫持影响范围更广,CDN劫持更隐蔽且难以通过常规DNS检查发现。
使用免费CDN服务是否更容易被劫持?
免费CDN服务在安全防护上可能不如付费服务完善,例如缺乏高级WAF、IP白名单或细粒度访问控制功能,但这并非绝对,关键在于配置,若免费CDN支持自定义安全头部、HSTS和严格的访问控制,且用户正确配置,同样可以有效防止劫持,付费CDN通常提供更专业的安全团队支持和实时威胁情报,能更快响应新型攻击。
如何验证CDN节点是否被篡改?
可通过对比源站与CDN节点的响应内容来验证,在CDN控制台清除缓存,强制CDN回源获取最新内容,使用命令行工具如curl -I或浏览器开发者工具,分别获取源站和CDN节点的HTTP响应头和HTML正文,重点检查HTML中是否包含未授权的脚本标签、iframe或图片链接,以及响应头中是否缺少预期的安全头部(如CSP、HSTS),若发现不一致,立即检查CDN配置和源站文件完整性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/313421.html