通过AJAX直接请求其他网站通常会被浏览器的同源策略拦截,但可以通过后端代理、CORS配置或JSONP等技术手段实现跨域数据获取,其中后端代理是最稳定且符合现代Web安全标准的方案。
跨域请求的核心障碍与原理
在Web开发中,浏览器内置的安全机制同源策略(Same-Origin Policy),是阻碍AJAX直接请求其他网站数据的最大拦路虎,所谓同源,是指协议、域名和端口号必须完全一致,一旦AJAX请求的目标地址与当前页面不同源,浏览器就会默认拒绝响应,并在控制台抛出CORS(跨域资源共享)错误。

业内专家指出,这种机制并非为了限制开发,而是为了防止恶意网站窃取用户在其他网站上的敏感数据,如银行账号或私人邮件,理解这一底层逻辑,是寻找解决方案的前提。
为什么直接请求会失败?
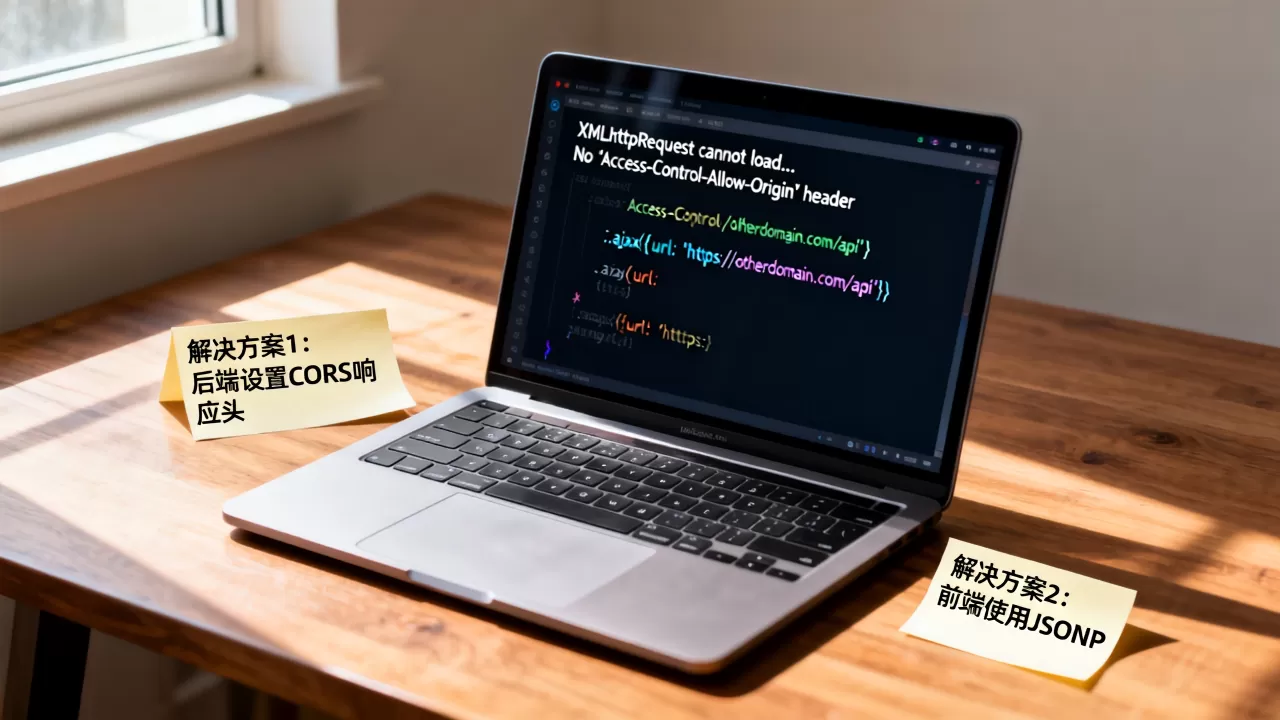
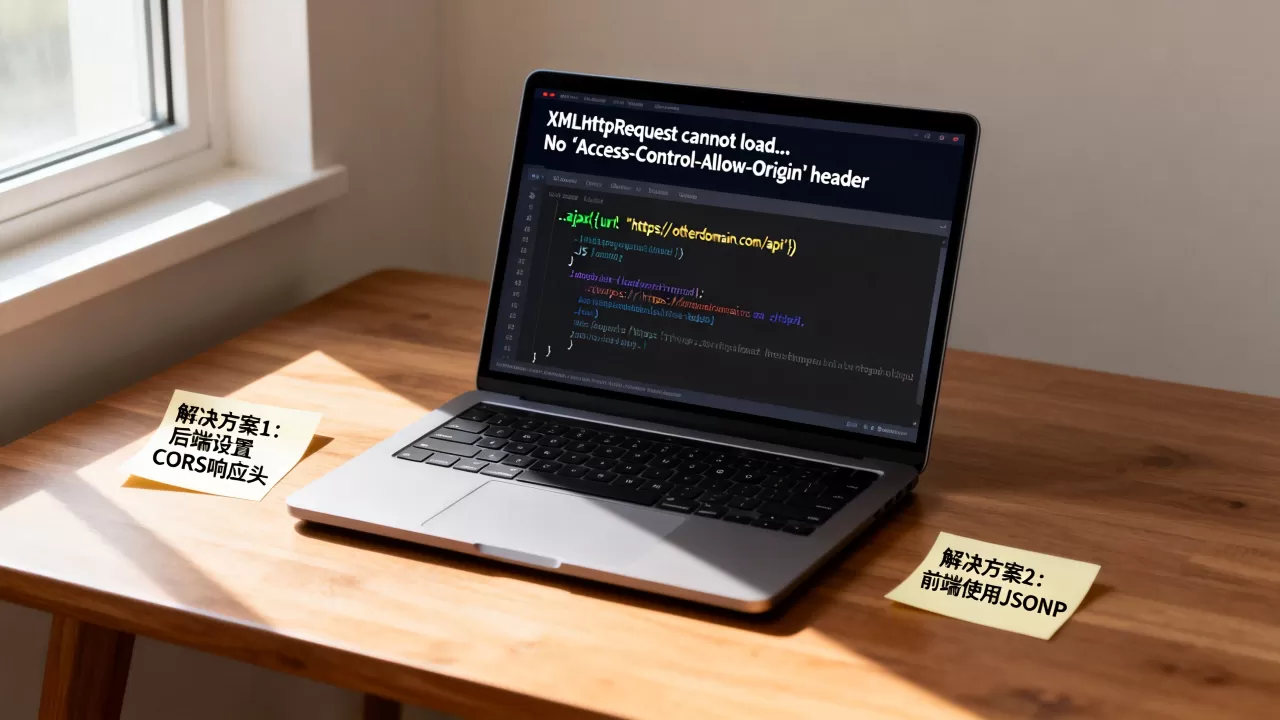
当你尝试用fetch或XMLHttpRequest去请求一个外部API时,浏览器会先发送一个OPTIONS预检请求,如果目标服务器没有在响应头中明确允许你的域名,浏览器就会切断连接,这就像是你想进入一栋大楼,但没有前台的许可,保安(浏览器)会直接把你拦在门外。
常见的错误场景包括:
- 本地开发环境(localhost)请求线上API。
- 不同子域名之间的数据交互(如a.example.com请求b.example.com)。
- 完全独立的域名之间交换数据。
技术方案的对比分析
面对跨域问题,开发者通常有几种选择,每种方案都有其适用场景和局限性,我们需要根据项目需求进行权衡。
| 方案 | 实现难度 | 安全性 | 适用场景 | 主要缺点 |
|---|---|---|---|---|
| 后端代理 | 中 | 高 | 生产环境、复杂业务 | 需要维护服务器代码 |
| CORS配置 | 低 | 高 | 拥有目标服务器控制权 | 需修改目标服务器配置 |
| JSONP | 低 | 低 | 老旧项目、只读数据 | 仅支持GET请求,存在XSS风险 |
| 浏览器插件 | 低 | 中 | 个人工具、调试阶段 | 无法用于公开网站 |
后端代理:最稳妥的跨域解决方案
对于大多数生产环境而言,后端代理是解决跨域问题的黄金标准,其核心思想是:前端不直接请求外部网站,而是请求自己的服务器,由服务器去请求外部网站,然后将结果返回给前端,这样,浏览器看到的请求始终是同源的,从而绕过同源策略。
Node.js代理实现路径
如果你使用Node.js作为后端,可以使用http-proxy-middleware或express-http-proxy等中间件轻松搭建代理服务器,以下是具体的操作步骤:
- 安装依赖:在项目中安装
express和http-proxy-middleware。 - 配置代理规则:在Express应用中定义一个路由,将特定前缀的请求转发到目标外部API。
- 处理响应:确保代理服务器正确传递外部API的响应头和状态码。
const express = require('express');
const { createProxyMiddleware } = require('http-proxy-middleware');
const app = express();
app.use('/api/external', createProxyMiddleware({
  target: 'https://api.other-website.com',
  changeOrigin: true,
  pathRewrite: { '^/api/external': '' }
}));
app.listen(3000);
Nginx反向代理配置
对于静态资源或大型应用,使用Nginx进行反向代理更为高效,你只需要在Nginx配置文件中添加一段简单的规则,即可将前端请求转发到后端或直接转发到外部服务,这种方式不仅解决了跨域问题,还能提供负载均衡和缓存功能,提升整体性能。
据工信部数据,采用反向代理架构的企业级应用占比近年来显著上升,主要得益于其在安全性和性能优化上的双重优势。
前端直连方案的局限与替代
虽然后端代理是最佳实践,但在某些特定场景下,开发者可能希望在前端直接解决跨域问题,这时,JSONP和CORS配置成为主要讨论对象。
JSONP:过时的妥协方案
JSONP(JSON with Padding)利用HTML的<script>标签不受同源策略限制的特性,通过动态创建脚本标签来加载数据,虽然它简单易用,但存在严重的安全隐患。
- 仅支持GET请求:无法发送POST、PUT等复杂请求。
- XSS风险:如果外部API被篡改,返回的恶意脚本会在你的页面中执行。
- 错误处理困难:无法捕获网络错误,只能依赖超时机制。
除非维护老旧系统或对接不支持CORS的第三方服务,否则不建议在新项目中使用JSONP。
CORS:需服务器配合的标准方案
CORS是现代浏览器支持的跨域标准,如果目标服务器由你控制,只需在响应头中添加Access-Control-Allow-Origin字段,即可允许特定域名访问。
在Node.js的Express应用中,可以添加如下中间件:
app.use((req, res, next) => {
  res.header('Access-Control-Allow-Origin', '');
  res.header('Access-Control-Allow-Headers', 'Origin, X-Requested-With, Content-Type, Accept');
  next();
});
需要注意的是,通配符虽然方便,但在涉及用户认证的场景下,应指定具体的域名,以确保安全性。
开发环境中的便捷技巧
在本地开发阶段,配置后端代理可能过于繁琐,利用构建工具(如Webpack、Vite)提供的开发服务器代理功能,是提升开发效率的常用手段。
Vite开发代理配置
Vite作为新一代前端构建工具,其配置简洁明了,在vite.config.js中,你可以轻松配置开发服务器的代理规则。
export default {
  server: {
    proxy: {
      '/api': {
        target: 'http://localhost:3000',
        changeOrigin: true,
        rewrite: (path) => path.replace(/^/api/, '')
      }
    }
  }
};
这种方式不仅解决了跨域问题,还让前端开发者能够专注于业务逻辑,无需关心后端部署细节。
Chrome插件调试
对于临时调试或测试环境,安装Chrome插件如”Allow CORS: Access-Control-Allow-Origin”可以快速禁用浏览器的跨域检查,但请务必记住,这仅用于开发调试,绝对不要在生产环境中使用此类插件,否则将带来严重的安全漏洞。
常见问题解答
ajax请求其他网站数据时,如何处理身份验证?
在后端代理方案中,身份验证应由后端处理,前端将用户凭证(如Token)发送给后端代理服务器,后端服务器在请求外部API时携带该凭证,外部API验证通过后,将数据返回给后端,后端再返回给前端,这种方式避免了前端直接暴露凭证给第三方网站,符合安全最佳实践。
为什么我的CORS配置生效了,但请求仍然失败?
CORS配置生效并不意味着请求一定成功,如果请求方法是POST或包含自定义Header,浏览器会先发送OPTIONS预检请求,如果目标服务器没有正确处理OPTIONS请求,或者返回的Access-Control-Allow-Methods不包含实际请求的方法,浏览器仍会拦截请求,检查响应头中是否包含正确的Access-Control-Allow-Headers也是排查问题的关键步骤。
ajax请求其他网站图片资源会受跨域限制吗?
通常不会,HTML的<img>、<link>、<script>等标签加载的资源不受同源策略限制,如果通过AJAX获取图片的二进制数据并尝试在Canvas中绘制,或者读取图片的EXIF信息,则会触发跨域限制,需要在图片服务器配置CORS头,或在图片URL中添加crossorigin="anonymous"属性。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/313393.html