防御CDN劫持的核心在于构建“源站+CDN+本地解析”的三重信任链,通过严格的源站访问控制、混合DNS策略以及HTTPS强制加密,从根源切断攻击者篡改数据的路径。
分发网络)本是为了加速访问和分担流量压力,但在实际运维中,它反而可能成为被攻击的“跳板”,当攻击者通过DNS污染、BGP劫持或中间人攻击(MITM)手段,将你的域名解析指向恶意IP时,用户请求就会流向被控制的节点,进而加载恶意脚本或广告,这种现象在金融、电商及政府网站中尤为致命,业内专家指出,超过半数的Web安全事件源于配置不当或信任链断裂,而非单纯的技术漏洞,防劫持不是单一技术的堆砌,而是一套系统性的防御体系。
源头治理:加固CDN背后的真实服务器
绝大多数劫持之所以成功,是因为攻击者找到了直接访问源站的路径,或者利用了CDN节点配置的错误,如果源站暴露在互联网上,任何拥有你源站IP的人都可以尝试直接访问,绕过CDN的防护。
隐藏源站IP,实施白名单机制
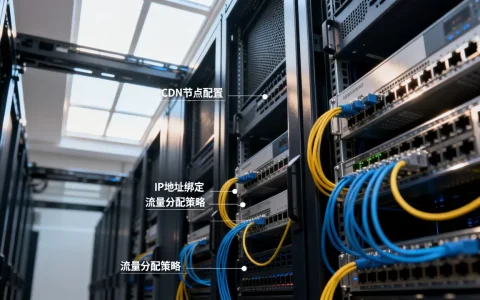
这是第一道防线,你需要确保除了CDN厂商提供的回源IP段外,没有任何其他IP能直接连接你的源站服务器。
- 配置防火墙规则:在服务器安全组或iptables中,仅允许CDN厂商公布的回源IP段访问80、443端口。
- 禁用直接访问:在Web服务器(如Nginx、Apache)配置中,拒绝非CDN请求头(User-Agent或X-Forwarded-For)的请求。
- 定期扫描探测:使用在线工具定期扫描自己的域名,确认源站IP是否泄露,一旦泄露,立即更换服务器IP并更新防火墙规则。
启用强制HTTPS与HSTS
HTTP明文传输是劫持者的乐园,通过强制HTTPS,你可以利用SSL/TLS证书验证服务器身份,防止数据在传输过程中被篡改。
- 部署SSL证书:确保证书由受信任的CA机构颁发,并正确配置在CDN节点和源站上。
- 开启HSTS(HTTP严格传输安全):在响应头中添加
Strict-Transport-Security字段,强制浏览器在指定时间内只通过HTTPS访问,这能有效防止SSL剥离攻击,避免用户被降级到不安全的HTTP连接。 - 证书透明性监控:监控证书颁发情况,防止攻击者伪造你的域名证书进行中间人攻击。
解析层防御:应对DNS与BGP劫持
DNS劫持和BGP劫持是CDN劫持中最常见的手段,攻击者通过污染DNS缓存或宣告虚假路由,将用户引导至恶意节点。
采用多厂商DNS解析策略
单一DNS服务商存在单点故障风险,通过分散解析流量,可以降低被全面劫持的概率。
- 主备DNS切换:配置主DNS(如阿里云DNS)和备用DNS(如腾讯云DNS或Cloudflare),当主DNS出现故障或被污染时,备用DNS可迅速接管。
- 智能解析调度:利用CDN厂商提供的智能解析功能,根据用户地理位置和运营商,动态分配最优且安全的节点IP。
- DNSSEC部署:启用DNSSEC(域名系统安全扩展),对DNS响应进行数字签名,确保DNS数据的完整性和真实性,防止DNS缓存投毒。
监控BGP路由状态
BGP劫持通常表现为域名突然解析到异常IP,且全球多地用户受影响。
- 实时路由监控:使用BGP监测工具(如BGPMon、RouteViews)实时监控域名的路由路径,一旦发现路由异常宣告,立即通知上游运营商或CDN厂商。
- 设置异常告警:配置监控脚本,定期查询域名解析结果,若解析IP与预期CDN节点不符,立即触发告警并启动应急预案。
完整性校验:防止数据被篡改
即使攻击者成功劫持了流量,如果内容无法通过完整性校验,攻击目的也无法达成。
实施子资源完整性(SRI)
SRI允许浏览器验证从CDN加载的脚本或样式表是否未被篡改。
- 添加Integrity属性:在引入外部资源时,添加
integrity和crossorigin属性。<script src="https://cdn.example.com/lib.js" integrity="sha384-..." crossorigin="anonymous"></script>。 - 定期更新哈希值:当CDN上的资源文件更新时,必须同步更新HTML中的哈希值,否则浏览器将拒绝加载。
使用CSP(内容安全策略)
CSP通过白名单机制,限制浏览器只加载可信来源的资源,有效防止XSS攻击和数据注入。
- 配置default-src:将
default-src设置为'self',仅允许加载同源资源。 - 指定脚本来源:通过
script-src明确允许CDN域名下的脚本执行,拒绝其他未知来源。 - 避免使用unsafe-inline:严禁在CSP中使用
unsafe-inline,这会削弱CSP的安全性。
应急响应与持续优化
防御不是一劳永逸的,需要持续的监控和优化。
建立快速响应机制
一旦检测到劫持迹象,需立即执行以下操作:
- 暂停CDN服务:在控制台临时关闭CDN,将域名解析直接指向源站(确保源站安全),阻断恶意流量。
- 切换备用节点:若CDN厂商提供多节点切换功能,立即切换至未受污染的节点。
- 联系厂商协助:向CDN服务商和安全厂商提交工单,请求协助排查和清洗流量。
- 发布安全公告:若涉及用户数据风险,及时通过官方渠道发布安全公告,引导用户清除缓存并更新书签。
定期安全审计
- 漏洞扫描:定期对网站和CDN配置进行漏洞扫描,修复已知漏洞。
- 配置核查:每季度核查一次CDN配置、DNS设置和SSL证书状态,确保符合最新安全标准。
- 渗透测试:聘请专业安全团队进行渗透测试,模拟攻击者视角,发现潜在风险。
常见疑问解答
CDN劫持与DNS污染有什么区别?
DNS污染是劫持的一种手段,主要通过在DNS查询返回中注入错误IP来误导用户,而CDN劫持范围更广,包括DNS污染、BGP路由劫持、中间人攻击等多种方式,DNS污染通常影响特定地区或运营商,而BGP劫持可能导致全球范围的影响,防御DNS污染需启用DNSSEC或多DNS策略,防御BGP劫持则需依赖路由监控和源站隐藏。
使用免费CDN是否更容易被劫持?
免费CDN在安全防护能力上通常弱于付费版本,免费CDN可能缺乏高级WAF(Web应用防火墙)、DDoS防护和实时监控功能,且共享带宽可能导致资源竞争,增加被攻击风险,部分免费CDN服务商可能自身安全性不足,存在被攻破的可能,对于高价值业务,建议选用具备完善安全体系的专业CDN服务,并配置严格的安全策略。
如何判断网站是否正在遭受CDN劫持?
判断依据包括:用户反馈页面出现不明广告或弹窗;浏览器地址栏显示不安全警告;通过多地、多运营商的网络环境访问,发现解析IP不一致;使用在线DNS查询工具,发现解析结果与预期CDN节点不符,若出现上述情况,应立即进行安全排查。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/311415.html