防DDoS攻击最有效的方式不是单纯依赖脚本,而是构建“边缘CDN清洗+本地脚本兜底”的混合防御体系,其中CDN负责拦截海量流量,脚本负责处理残余异常请求。
在2026年的网络环境中,DDoS攻击已经不再是简单的流量洪峰,而是演变成了混合了应用层漏洞利用和协议 fuzzing 的复杂攻击,很多站长还在纠结于“防ddos脚本 cdn”哪个更好,其实这是一个伪命题,单靠脚本,面对Gbps级别的流量直接瘫痪;单靠CDN,虽然能抗住流量,但高并发下的业务逻辑漏洞依然会被利用,真正的解决方案是将两者结合,形成纵深防御。
为什么单一防御手段在2026年失效
过去,很多开发者认为写几个Python脚本,配合iptables或者Nginx配置就能搞定安全,这种想法在十年前或许行得通,但在如今攻击工具自动化、智能化的背景下,这种防御显得过于脆弱。
脚本防御的局限性
防ddos脚本通常运行在应用层或操作系统层,它的优势在于灵活,可以针对特定的业务逻辑进行判断,比如识别异常的API调用频率,脚本的致命弱点在于资源消耗,当攻击者发起SYN Flood或者UDP Flood时,服务器的CPU和网络带宽会在几秒内被占满,脚本根本没有机会执行,这就好比让一个保安去挡住一辆卡车,保安再聪明也挡不住。
CDN防御的盲区
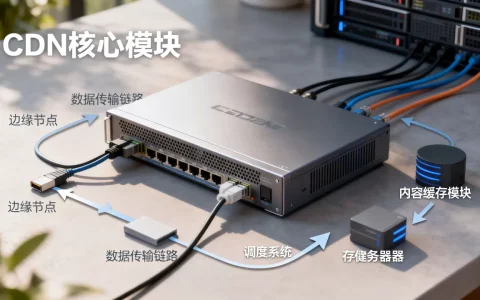
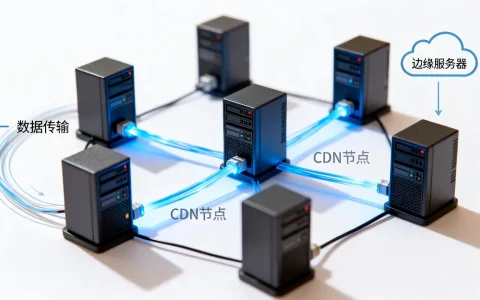
分发网络)的优势在于其庞大的带宽储备和分布式的节点架构,它能将攻击流量分散到全球各地的边缘节点,从而保护源站,CDN并非万能,对于针对应用层(Layer 7)的攻击,比如HTTP Flood,CDN需要消耗大量的计算资源来识别恶意请求,如果攻击者模拟正常用户行为,CDN可能会误判,导致正常用户被拦截,或者因为识别成本过高而无法及时响应,CDN服务是有价格的,对于中小型企业来说,高额的费用可能成为负担。
构建混合防御体系的核心策略
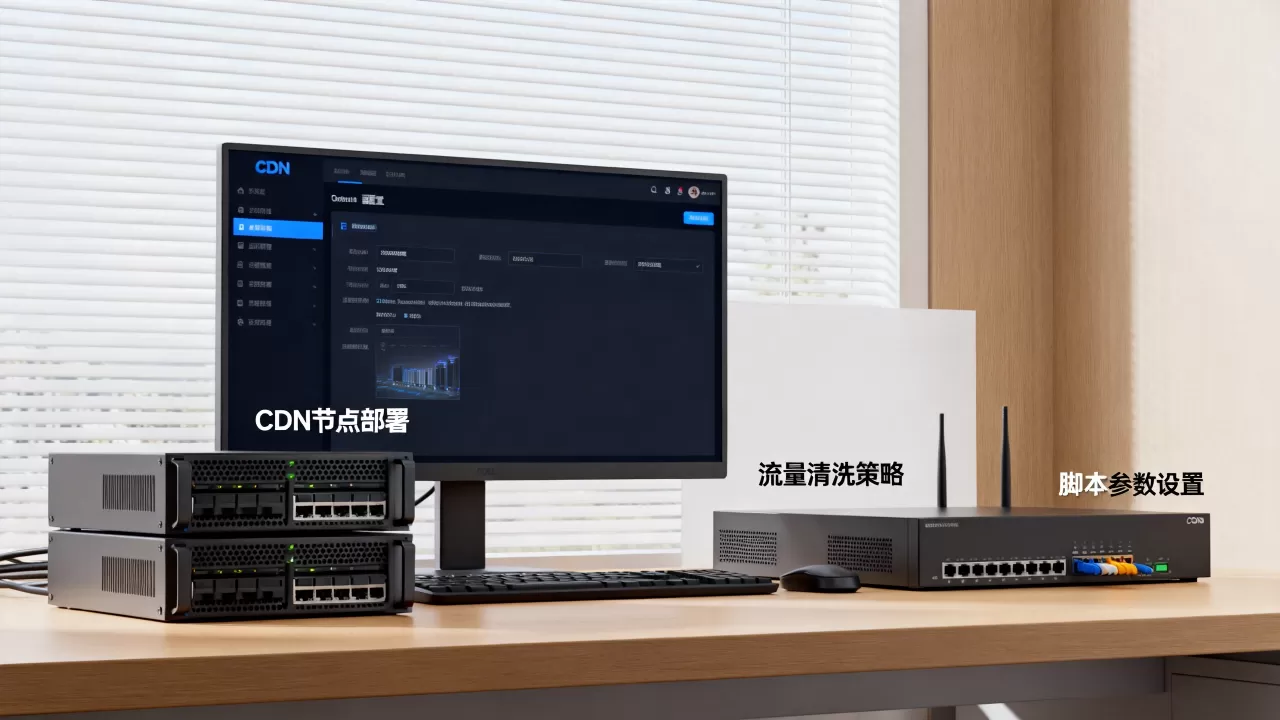
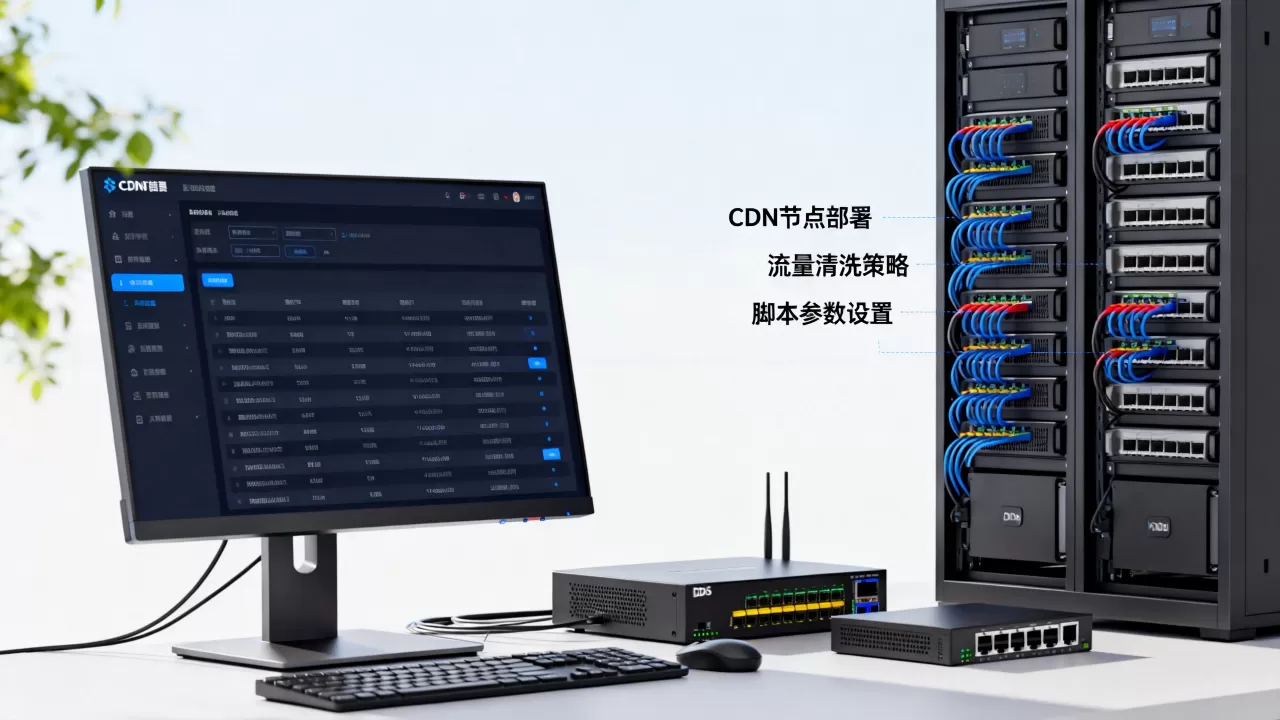
要解决防ddos脚本 cdn的协同问题,我们需要建立一个分层的防御模型,这个模型分为三层:边缘清洗层、流量过滤层和本地防护层。
第一层:边缘清洗与流量调度
这一层主要由CDN承担,选择CDN时,不要只看带宽大小,更要看其清洗能力,业内专家指出,优质的CDN服务商会在边缘节点部署WAF(Web应用防火墙)和Bot管理功能。
- 智能调度:当检测到异常流量时,CDN自动将流量引导至清洗中心。
- 人机验证:通过JS挑战、验证码等方式,拦截自动化脚本攻击。
- 静态资源缓存:将静态资源缓存在边缘,减少回源请求,降低源站压力。
第二层:本地流量过滤与脚本兜底
这一层是防ddos脚本发挥作用的主战场,在流量到达源站之前,通过本地脚本进行二次过滤。
- 连接数限制:使用Nginx的
limit_conn_zone模块,限制单个IP的连接数。 - 请求频率限制:通过Lua脚本或Nginx的
limit_req_zone模块,限制单个IP的请求频率。 - IP黑名单:根据CDN返回的X-Forwarded-For头部信息,动态更新本地防火墙规则。
第三层:业务逻辑防护
这一层由应用层代码承担,通过代码层面的逻辑校验,防止业务逻辑被滥用。
- 参数校验:严格校验输入参数,防止SQL注入和命令执行。
- 会话管理:使用安全的Session机制,防止会话固定攻击。
- 异步处理:对于耗时较长的操作,采用异步队列处理,避免阻塞主线程。
实操:如何配置Nginx与脚本联动
理论再好,不如动手实践,下面是一个具体的配置示例,展示如何将CDN返回的源站IP与本地脚本结合,实现精准的IP封禁。
配置Nginx获取真实IP
确保Nginx能够正确识别CDN回源的IP,在Nginx配置文件中添加以下代码:
set_real_ip_from 0.0.0.0/0; # 注意:生产环境应指定CDN IP段
real_ip_header X-Forwarded-For;
real_ip_recursive on;
编写Python防护脚本
编写一个简单的Python脚本,监听Nginx的错误日志,当检测到特定错误(如403或502)时,自动调用防火墙命令封禁IP。
import subprocess
import re
def block_ip(ip):
    # 调用iptables封禁IP
    subprocess.call(['iptables', '-A', 'INPUT', '-s', ip, '-j', 'DROP'])
    print(f"Blocked IP: {ip}")
def monitor_log(log_file):
    with open(log_file, 'r') as f:
        for line in f:
            if '403' in line or '502' in line:
                # 正则提取IP
                match = re.search(r'(d+.d+.d+.d+)', line)
                if match:
                    ip = match.group(1)
                    block_ip(ip)
monitor_log('/var/log/nginx/error.log')
设置定时任务
将脚本添加到crontab中,每分钟执行一次,确保及时响应攻击。
/usr/bin/python3 /path/to/protect.py
成本与效果的平衡艺术
在选择防ddos解决方案时,成本是一个不可忽视的因素,不同规模的网站,其防御需求截然不同。
小型网站:低成本方案
对于日均PV低于10万的网站,可以选择免费的CDN服务,如Cloudflare的免费套餐,配合简单的Nginx配置和本地脚本,足以应对大多数基础攻击,据工信部数据,免费CDN服务在基础防护方面已经能够满足大部分中小网站的需求。
中型网站:性价比方案
对于日均PV在10万到100万之间的网站,建议购买付费CDN服务,并配置基础WAF功能,加强本地服务器的安全防护,如升级硬件、优化代码,这一级别的防御,需要在效果和成本之间找到平衡点。
大型网站:高可用方案
对于日均PV超过100万的大型网站,必须采用高可用的混合防御方案,除了付费CDN和WAF外,还需要自建清洗中心,部署专业的安全团队进行7×24小时监控,这种方案虽然成本高昂,但对于保障业务连续性至关重要。
常见问题解答
防ddos脚本cdn哪个更划算
这取决于你的业务规模和攻击频率,对于低频攻击,本地脚本成本低廉,维护简单,是更划算的选择,对于高频、大流量攻击,CDN的带宽优势明显,虽然费用较高,但能避免业务中断带来的更大损失,建议根据历史攻击数据,评估攻击频率和流量峰值,再决定投入比例。
如何判断CDN是否被绕过
如果源站仍然出现高负载或异常日志,可能意味着CDN被绕过,可以通过以下方式判断:检查Nginx日志中的X-Forwarded-For头部,确认是否包含CDN节点IP;监控源站的CPU和内存使用情况,如果异常升高,可能存在直接攻击源站的情况。
防ddos脚本能防御多大流量
防ddos脚本主要处理应用层攻击,其防御能力受限于服务器资源,一般情况下,单机脚本能有效防御每秒数千次的异常请求,如果流量超过这个阈值,脚本将失效,必须依赖CDN或专业清洗服务。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/310832.html