个人数字证书密码一旦遗忘或泄露,最直接的后果是证书被吊销或业务中断,因此必须通过原发证机构(如CA中心或银行)的官方渠道进行重置或补办,切勿尝试暴力破解或轻信第三方破解服务。
个人数字证书密码的核心作用与安全机制解析
个人数字证书并非简单的文件,而是你在网络世界的“电子身份证”,它由权威的第三方认证机构(CA)签发,用于证明持有者的身份真实性,而密码则是保护这把“电子钥匙”的最后一道防线,业内专家指出,数字证书的安全性完全依赖于其私钥的保护,而私钥通常存储在UKey、智能卡或手机安全芯片中,密码的作用就是解锁这些硬件设备,防止他人即使物理窃取了设备也无法使用其中的私钥进行非法签名或登录。

为什么密码比证书本身更重要?
很多用户认为证书文件丢失了可以重新下载,但实际上,证书对应的私钥一旦生成,通常无法找回,如果私钥所在的硬件介质(如UKey)落入他人手中,且对方知道密码,那么你的身份就被冒用了,这种冒用可能导致:
- 银行账户资金被盗转
- 电子合同被恶意签署
- 税务申报数据被篡改
- 个人征信记录受损
密码的管理等同于现金保管,行业共识认为,弱密码是数字证书安全体系中最薄弱的环节,许多用户习惯使用生日、手机号后六位或“123456”作为初始密码,这极大地增加了被暴力破解的风险。
密码错误的锁定机制与后果
为了防止暴力破解,所有正规的CA机构都设置了密码错误次数限制,多数情况下,连续输入错误密码达到5次或10次(具体视机构而定),证书将被临时锁定或永久冻结,一旦锁定,普通的密码重置功能将失效,必须携带身份证原件和证书介质前往线下服务网点或通过严格的视频面签流程进行解锁,这种设计虽然增加了用户的操作成本,却是保障金融级安全必要的妥协。
个人数字证书密码丢失或遗忘的标准化处理流程
当面临密码遗忘的情况时,慌乱和盲目尝试只会导致证书彻底锁死,正确的处理路径应当是冷静、有序地执行以下步骤,不同场景下的处理方式略有差异,但核心逻辑一致:验证身份 -> 重置权限 -> 恢复使用。
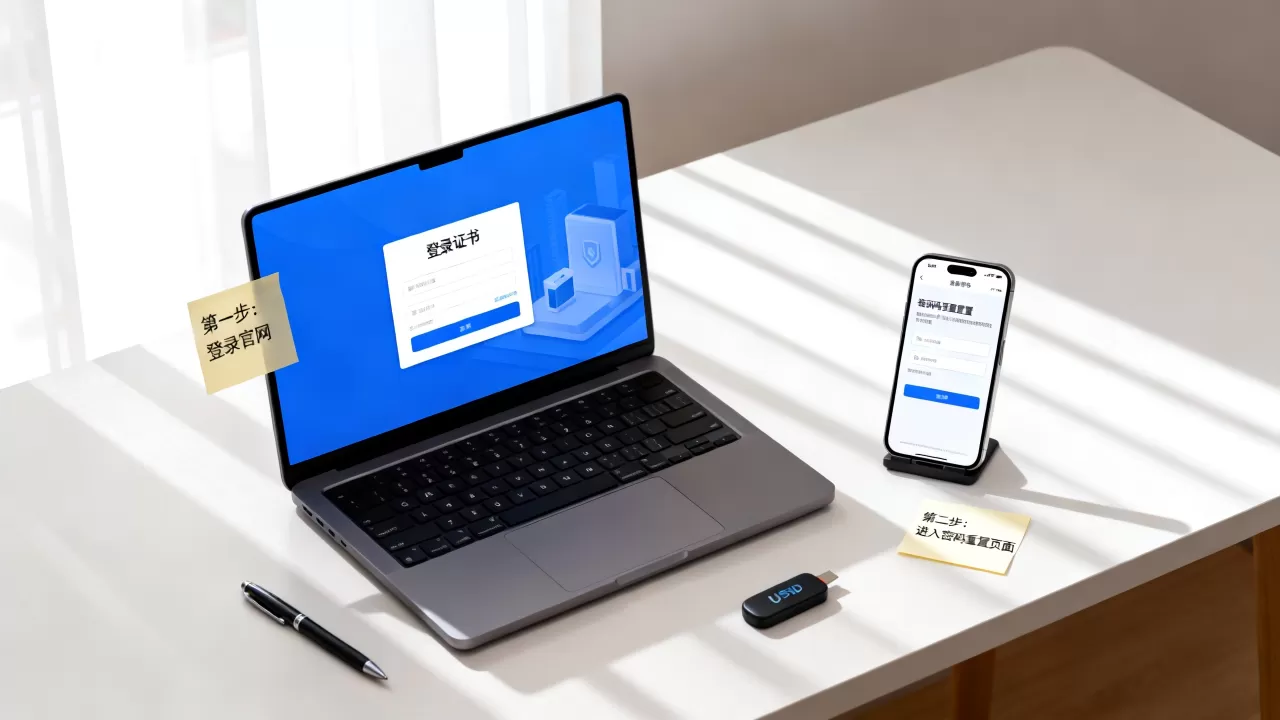
银行U盾或网银证书密码遗忘
这是最常见的场景,近年来,随着移动支付的普及,部分银行已推出手机盾,但传统U盾仍广泛存在于企业网银和高端个人理财中。
- 确认证书介质类型:首先查看UKey上的标识,确认是哪家银行或哪家CA机构签发(如CFCA、BJCA等)。
- 访问官方渠道:登录该银行的官方网站,找到“电子银行”或“客户服务”板块,搜索“U盾密码重置”或“证书解锁”。
- 在线解锁尝试:部分银行支持通过“人脸识别+短信验证+银行卡信息”进行在线解锁,若系统提示必须线下办理,则进入下一步。
- 线下网点办理:携带本人有效身份证件、银行卡及UKey,前往任意网点柜台,工作人员会核实身份后,使用后台管理系统对证书进行“重置密码”或“补发证书”操作。
- 注意:补发证书通常涉及少量的工本费,具体费用因地区和政策而异,一般在10元至50元之间。
税务、社保或政务平台数字证书遗忘
此类证书通常用于企业办税、社保缴纳或电子招投标,具有极高的法律效力。
- 联系发证CA机构:政务证书多由当地CA中心(如北京CA、广东CA)签发,直接拨打其官方客服热线,获取最新的解锁指引。
- 准备证明材料:除了身份证,企业用户还需准备营业执照副本、公章、经办人身份证及授权委托书。
- 执行重置操作:
- 若支持远程解锁:通过CA官方APP上传证件照片,进行活体检测。
- 若需线下办理:前往指定的CA服务大厅,部分地区已开通“跨省通办”或“全程网办”,可通过“一网通办”平台提交申请。
个人电子签名平台证书遗忘
随着《电子签名法》的普及,个人使用电子签名的场景增多。
- 登录平台管理后台:使用账号密码登录电子签名平台(如e签宝、法大大等)。
- 身份二次验证:在设置中查找“证书管理”或“安全中心”,选择“重置密码”。
- 重新激活:验证通过后,系统会发送动态验证码至预留手机号,设置新密码即可,若无法接收验证码,需联系客服进行人工审核。
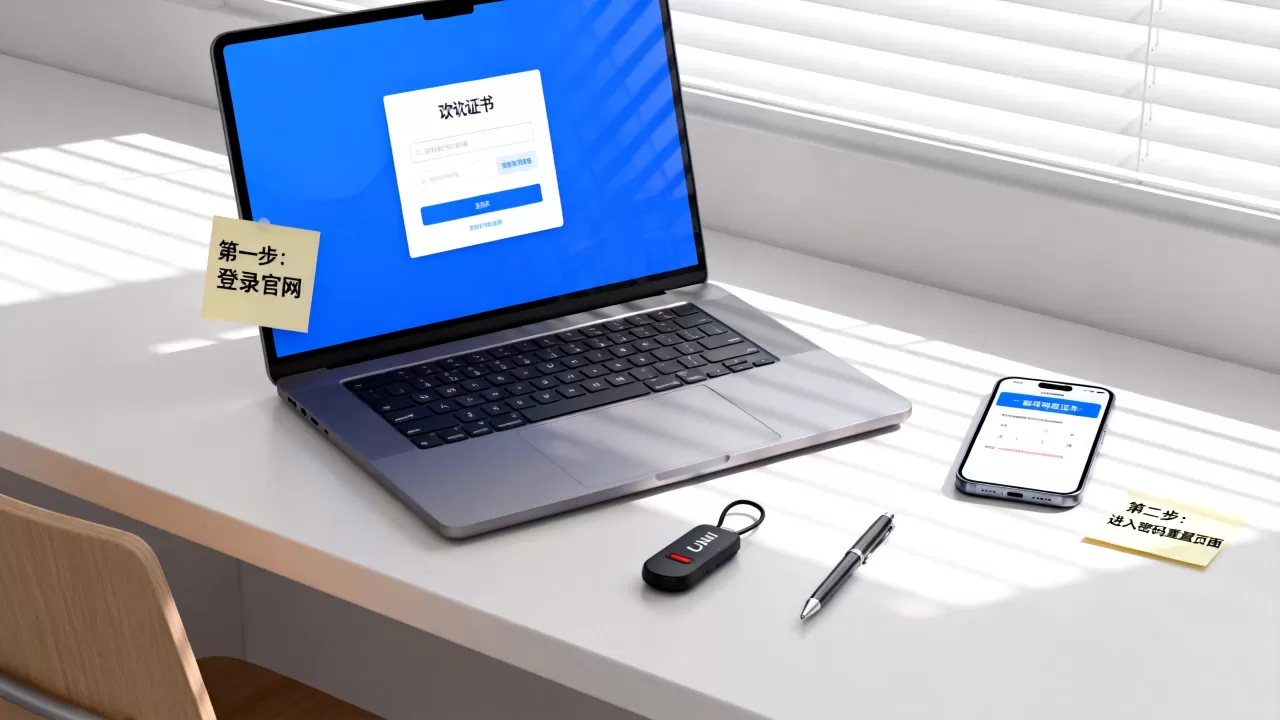
个人数字证书密码的安全最佳实践与对比分析
预防胜于治疗,建立科学的密码管理习惯,能避免90%以上的密码遗忘或泄露风险。
强密码 vs 弱密码:风险对比
| 密码类型 | 示例 | 破解难度 | 安全性评估 | 建议 |
|---|---|---|---|---|
| 弱密码 | 123456, 888888, 姓名拼音 | 秒级 | 极低 | 绝对禁止使用 |
| 中等密码 | 生日+年份, 手机号后6位 | 分钟级 | 低 | 不建议用于金融级证书 |
| 强密码 | 大小写字母+数字+符号, 12位以上 | 数年/数十年 | 高 | 推荐使用 |
| 随机密码 | 使用密码管理器生成的乱码 | 理论上不可破解 | 极高 | 最佳实践 |
实操建议:如何管理多个数字证书密码?
由于不同平台、不同银行的证书密码各不相同,记忆负担极重,建议采取以下措施:
- 使用密码管理器:如1Password、Bitwarden或LastPass,这些工具可以生成并存储高强度随机密码,用户只需记住一个主密码。
- 物理记录法:将密码写在纸质笔记本上,存放在家中保险柜或隐蔽处,虽然看似原始,但在物理隔离的情况下,其安全性远高于网络存储。
- 避免共享密码
:切勿将证书密码告知任何人,包括银行工作人员,正规机构永远不会主动索要你的证书密码。
- 定期更换策略:虽然证书有效期通常为1-3年,但建议每半年更换一次密码,尤其是当怀疑设备曾连接过不安全的网络时。
地域性服务差异与注意事项
不同地区的CA机构在服务流程上存在细微差异,一线城市如北京、上海、深圳,多数CA中心已实现全流程线上化,支持视频面签解锁,而在部分三四线城市,可能仍需前往指定网点,据统计,相当一部分用户在异地办理证书业务时遇到阻碍,因此建议在使用前,先通过当地CA官网查询“服务网点分布”或“线上办理指南”。
个人数字证书密码常见问题解答
个人数字证书密码忘记后,数据会丢失吗?
不会,数字证书本身是公开信息,存储在证书文件中,任何人都可以查看其内容(如姓名、有效期、公钥等),密码保护的是私钥,私钥用于签名和解密,忘记密码只是无法使用私钥进行新的签名或登录,但之前已经签署的电子合同、已经发送的加密邮件等数据依然有效且可验证,只要私钥未丢失,证书的有效性就不会受到影响。
个人数字证书密码可以自行修改吗?
可以,但需在证书有效期内且未锁定的情况下进行,大多数CA平台或银行网银都提供“修改证书密码”的功能,操作路径通常为:登录系统 -> 安全中心/证书管理 -> 修改密码 -> 输入旧密码 -> 设置新密码 -> 确认,若已忘记密码,则无法直接修改,必须执行“重置”或“解锁”流程,这通常涉及更严格的身份验证。
个人数字证书密码泄露了怎么办?
一旦发现密码可能泄露,必须立即行动,第一步,立即联系发证机构(银行或CA中心)申请挂失或吊销证书,吊销后,该证书将立即失效,无法再进行任何操作,第二步,申请补发新证书,这将生成新的密钥对,确保即使旧密码被破解,攻击者也无法使用新的私钥,第三步,检查近期是否有异常交易或签名记录,如有,立即报警并保留证据,据工信部数据,及时吊销是阻断数字身份冒用最有效的手段。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/310281.html