如何获取服务器最高权限?root权限管理全解析

数字王国的双刃剑与驾驭之道

服务器最高权限(如Linux的root,Windows的Administrator或SYSTEM)是系统控制权的终极形态,它赋予操作者无限制的能力:可安装卸载任何软件、修改核心配置、访问所有数据、启动或终止关键服务。它既是高效运维的基石,更是安全体系中风险最高的单点故障源。 权限失控即意味着整个数字堡垒的沦陷。


权杖之重:权限失控的灾难性后果

  • 全域沦陷: 攻击者一旦获取最高权限,等同于掌控整台服务器及所承载的所有应用、数据库和用户数据。
  • 隐身潜伏: 可清除或篡改日志记录,抹除入侵痕迹,实现长期隐蔽的深度渗透(如APT攻击)。
  • 信任崩塌: 以服务器为跳板,横向渗透内网其他系统,甚至利用其合法身份发起对外攻击。
  • 致命破坏: 执行格式化、删除关键系统文件、加密数据勒索(如NotPetya),造成业务永久中断。
  • 合规灾难: 导致违反GDPR、等保2.0、ISO 27001等法规,面临巨额罚款与信誉崩塌,云代码托管平台Code Spaces因攻击者获取其AWS管理控制台权限,直接删除核心数据与备份,导致公司瞬间倒闭。

权杖何以旁落?最高权限的常见失陷路径

  1. 脆弱凭证攻陷:
    • 弱口令/默认口令: root/123456、admin/admin等极易被暴力破解或撞库攻击。
    • 口令复用: 同一密码用于多处,一处泄露则全网危殆。
    • 未启用MFA: 缺乏多因素认证屏障,单一密码被窃即门户洞开。
  2. 漏洞直通内核:
    • 未修复高危漏洞: 如永恒之蓝(EternalBlue)、脏牛(Dirty COW)、Log4j2 (Log4Shell) 等可直接提权至root的漏洞被利用。
    • 配置缺陷: 服务以过高权限运行(如以root身份运行Web服务器),一旦被利用即可获得对应权限。
  3. 供应链污染与内部威胁:
    • 恶意软件/后门: 被植入的恶意程序或维护后门拥有最高权限。
    • 内部人员滥用: 拥有权限的管理员误操作或恶意破坏。
  4. 提权攻击(Privilege Escalation):

    攻击者先获取低权限账户(如通过Web应用漏洞),再利用系统或应用漏洞(内核漏洞、SUID/GUID程序滥用、配置错误)将权限提升至root/System。


铸就权杖之盾:专业级最高权限管理策略

  1. 权限最小化与分离:
    • 严格禁用默认共享: 立即禁用或重命名默认管理员账户(如Windows的Administrator)。
    • 日常运维非特权化: 管理员日常操作使用普通账户,仅在必要时通过受控机制临时提权(如Linux sudo + 精细策略,Windows LAPS)。
    • 基于角色的访问控制: 严格划分运维、开发、审计等角色,按需分配最小权限。
  2. 堡垒机(跳板机)核心管控:
    • 唯一入口: 所有对生产服务器的运维操作必须通过堡垒机。
    • 强认证与审计: 集成LDAP/AD域认证、强制MFA,完整记录并录像所有会话操作(指令级审计),实现操作可追溯、不可抵赖。
  3. 凭证安全强化:
    • 极致密码策略: 长度(15+字符)、复杂度(大小写字母+数字+符号)、定期强制更换。
    • 全面启用MFA: 对SSH、RDP、控制台登录、堡垒机等所有入口强制执行多因素认证。
    • 密钥管理: 使用SSH密钥替代密码,并确保私钥强加密存储、定期轮换。
  4. 纵深防御与持续监控:
    • 及时漏洞闭环: 建立严格的补丁管理流程,第一时间修复高危内核及应用漏洞。
    • 配置加固基线: 遵循CIS Benchmarks等安全基线进行系统加固,禁用非必要服务与高权限执行位。
    • 特权账户行为分析: 部署SIEM或UEBA系统,实时监控特权账户的异常登录、敏感操作(如注册表修改、计划任务创建),建立自动告警与响应机制。
    • 文件完整性监控: 对关键系统文件、配置文件进行监控,异常变更即时告警。
  5. 应急响应与灾备兜底:
    • 定期离线备份与验证: 确保备份数据不受在线系统影响,定期演练恢复流程。
    • 特权账户应急预案: 明确权限被入侵后的账户冻结、凭证重置、系统重建流程。

未来之钥:零信任与自动化治理

  • 零信任架构深化: “永不信任,持续验证”原则应用于权限管理,动态评估每次特权访问请求的风险(设备状态、用户行为、环境上下文),实时调整访问权限。
  • 特权访问管理自动化: PAM系统自动化执行凭证轮换、会话管理、审批工作流,大幅减少人为错误与内部风险,提升策略执行一致性。
  • 机密计算应用: 利用硬件级安全技术(如Intel SGX, AMD SEV)保护特权操作过程中的敏感数据,即使系统内核被攻破也能提供额外防护。

服务器最高权限管理,绝非简单的技术配置,而是一场围绕“信任”与“控制”的动态平衡博弈。 它要求将技术手段(堡垒机、MFA、PAM)、严格流程(权限申请审批、变更管理)、人员意识培训与持续监控响应深度融合,构建纵深防御体系,在数字化生存时代,能否有效驾驭这把“权杖”,直接决定了企业数字根基的稳固与否。

您所在的企业是如何平衡最高权限的“高效运维”与“安全风险”的?是否有遇到过相关挑战?欢迎分享您的见解或实践经验!

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/30499.html

赞 (0)
Rancher是什么?Kubernetes管理平台,多集群管理详解
上一篇 2026年2月14日 04:10
语音识别技术同质化严重吗?国内语音识别技术商排名对比
下一篇 2026年2月14日 04:13

相关推荐

  • 服务器怎么关闭防火墙?Windows和Linux系统关闭方法详解

    关闭服务器防火墙是解决端口不通、服务无法访问等网络连接问题的最直接手段,核心结论在于:必须根据服务器操作系统类型(Windows或Linux)选择对应的命令行或图形界面操作方式,并在关闭后立即确认端口状态,同时务必配置替代的安全策略以防止服务器暴露在风险中, 生产环境关闭防火墙属于高风险操作,建议仅在调试阶段临……

    2026年3月19日
    12400
  • 服务器搭建站点是否需要iis配置php环境才能访问php动态页面,IIS如何配置PHP环境?

    服务器搭建站点访问PHP动态页面,IIS并非唯一选择,但若选择IIS作为Web服务器,配置PHP环境是绝对必要的前提条件,Web服务器本身只能处理静态HTML请求,无法直接解析PHP脚本,必须通过配置PHP环境(通常以FastCGI形式)建立IIS与PHP解释器的通信桥梁,才能让服务器识别并执行PHP代码,最终……

    2026年3月2日
    14600
  • 魔兽怀旧服PVE服务器目前有哪些,哪个好

    魔兽怀旧服PVE服务器(玩家对战环境服务器)目前主要集中于经典旧世、燃烧的远征和巫妖王之怒三个版本,其中WLK怀旧服的冰封王座、巫妖王、无敌、银色北伐军等大区均设有PVE规则服务器,而60级赛季服“专家模式”下也有碧玉矿洞、寒脊山小径等PVE选项,如果你只想过安稳的PVE生活,不想在野外被敌对阵营骚扰,这篇指南……

    2026年8月14日
    400
  • 服务器怎么开启443端口映射?443端口映射配置教程

    开启服务器443端口映射的核心在于构建从公网IP到内网服务器的安全通信隧道,这通常需要在网络边缘设备(如路由器或防火墙)上配置端口转发规则,并确保服务器本机防火墙放行,同时配置有效的SSL证书以实现HTTPS加密访问,整个过程遵循“网络层连通—服务层监听—应用层加密”的逻辑闭环,任何环节缺失都会导致映射失败……

    2026年3月17日
    12800
  • 定制网站具体怎么操作?网站定制需要多少钱

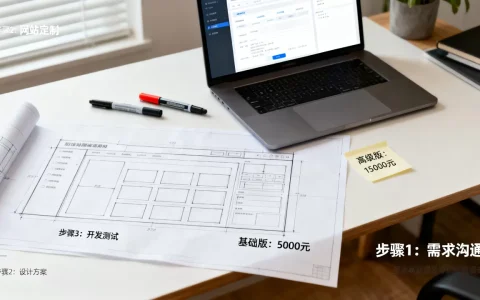
    定制网站的核心在于明确业务目标、选择匹配的开发模式并严格把控SEO底层架构,切勿盲目追求花哨设计而忽视转化逻辑,很多企业主在启动项目时,往往陷入一个误区:认为花钱越多,网站效果越好,一个高转化的定制网站,是商业逻辑与技术实现的完美结合,它不是简单的页面堆砌,而是企业数字化营销的第一阵地,明确需求与定位:定制前的……

    2026年7月3日
    11100
  • 服务器有一个自动分配的ip地址吗,服务器ip怎么自动分配

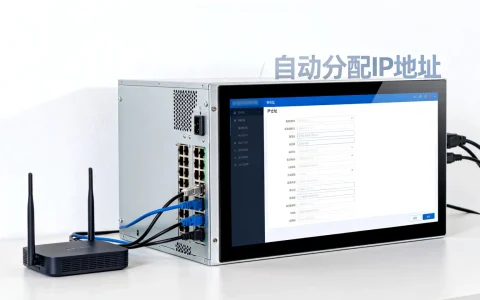
    服务器通常具备获取自动分配IP地址的技术能力,但在实际的生产环境与业务部署中,绝大多数情况下管理员会强制配置静态IP地址以确保服务的连续性与可访问性,对于服务器有一个自动分配的ip地址吗这一问题,准确的回答是:技术上完全可以,且在特定场景下是默认行为,但出于稳定性考虑,关键业务服务器通常不依赖自动分配,IP地址……

    2026年2月21日
    14700
  • 服务器带宽流量怎么计算?服务器带宽流量费用多少钱

    服务器带宽流量直接决定了网站的业务承载能力与用户体验,核心结论在于:优化带宽配置与管理策略,能够显著降低运营成本并提升数据传输效率,对于任何在线业务而言,带宽不仅是数据传输的通道,更是保障服务高可用性的基石,合理的带宽规划能避免因流量峰值导致的服务瘫痪,而精细化的流量监控则是防范安全风险、优化资源投入的关键,企……

    2026年3月30日
    8300
  • 服务器SN码怎么查?服务器序列号查询方法大全

    要查看服务器的序列号(SN),您可以通过物理检查、BIOS/UEFI设置、操作系统命令或品牌专用工具快速实现,序列号是唯一标识硬件的关键信息,用于保修追踪、资产管理、故障诊断和安全审计,作为IT管理员,我优先推荐使用命令行或管理软件高效获取SN,避免手动错误,下面分步详解专业方法,结合独立见解解决常见挑战,什么……

    服务器运维 2026年2月14日
    15710
  • 分布式存储磁盘更换时间需要多久,注意事项有哪些?

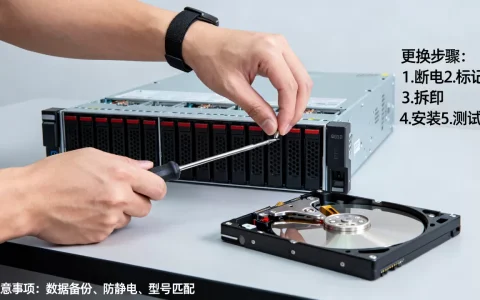
    分布式存储磁盘更换时间通常需要15分钟到2小时,实际耗时由集群规模、磁盘类型和恢复策略共同决定,分布式存储磁盘更换时间多久?主要看这几点更换磁盘的时间不是固定的,行业共识认为,它主要受三个维度影响:集群规模、磁盘介质和故障场景,了解这些因素,你才能准确预估耗时,而不是被厂商的“理论值”忽悠,集群规模与数据量小规……

    2026年8月2日
    1500
  • 服务器怎么向指定客户端发送信息?实现方法有哪些

    服务器向指定客户端发送信息,核心在于建立唯一的身份标识映射机制,并依托持久化的通信链路实现精准推送,实现这一过程的关键,是服务器必须维护一份“用户ID与会话连接”的映射表,当需要发送消息时,通过查询该表找到对应的连接对象,利用长连接或协议特性将数据投递出去,这要求系统在设计上解决连接识别、状态维护以及并发安全三……

    2026年3月21日
    10700

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注