Ajax直接加载数据库在技术上不可行且极度危险,正确做法是通过后端接口作为中间层进行数据交互,以确保系统安全与性能。
很多初学者容易陷入一个误区,认为前端JavaScript可以直接连接MySQL或Oracle数据库,实现页面无刷新获取数据,这种想法不仅违背了现代Web开发的安全架构,更会导致严重的SQL注入风险,Ajax(Asynchronous JavaScript and XML)本质上是一个前端技术,它负责在浏览器端与服务器进行异步通信,而数据库位于服务器后端,两者之间必须有一个安全的“桥梁”,那就是后端API接口。

为什么不能直连数据库
直接在前端代码中暴露数据库连接信息,无异于将金库钥匙挂在门口,业内专家指出,这种架构模式存在致命的安全漏洞,任何具备基础编程知识的人都可以轻松窃取数据或破坏系统。
安全风险:SQL注入与凭证泄露
当你在前端代码中硬编码数据库账号、密码和主机地址时,这些敏感信息会随着HTML、CSS或JavaScript文件一起发送给用户的浏览器,用户只需查看“源代码”或打开开发者工具,就能轻易获取所有数据库凭证,一旦这些信息泄露,攻击者可以直接连接数据库,执行删除、篡改甚至导出全部用户隐私数据的操作。
前端无法有效防止SQL注入攻击,在后端,我们可以使用预编译语句(Prepared Statements)来过滤恶意输入,但在前端直接拼接SQL语句时,缺乏有效的服务端校验机制,攻击者可以通过构造特殊的URL参数或表单数据,轻易绕过前端逻辑,直接对数据库发起恶意查询。
性能瓶颈:数据库连接数耗尽
数据库连接是一种昂贵的资源,每个数据库连接都需要消耗服务器内存和CPU时间,如果允许成千上万的浏览器用户直接连接数据库,服务器将在瞬间被连接请求淹没,导致服务拒绝(DoS),后端通常使用连接池技术来复用有限的数据库连接,而前端直连则完全绕过了这一机制,导致系统在高并发下迅速崩溃。
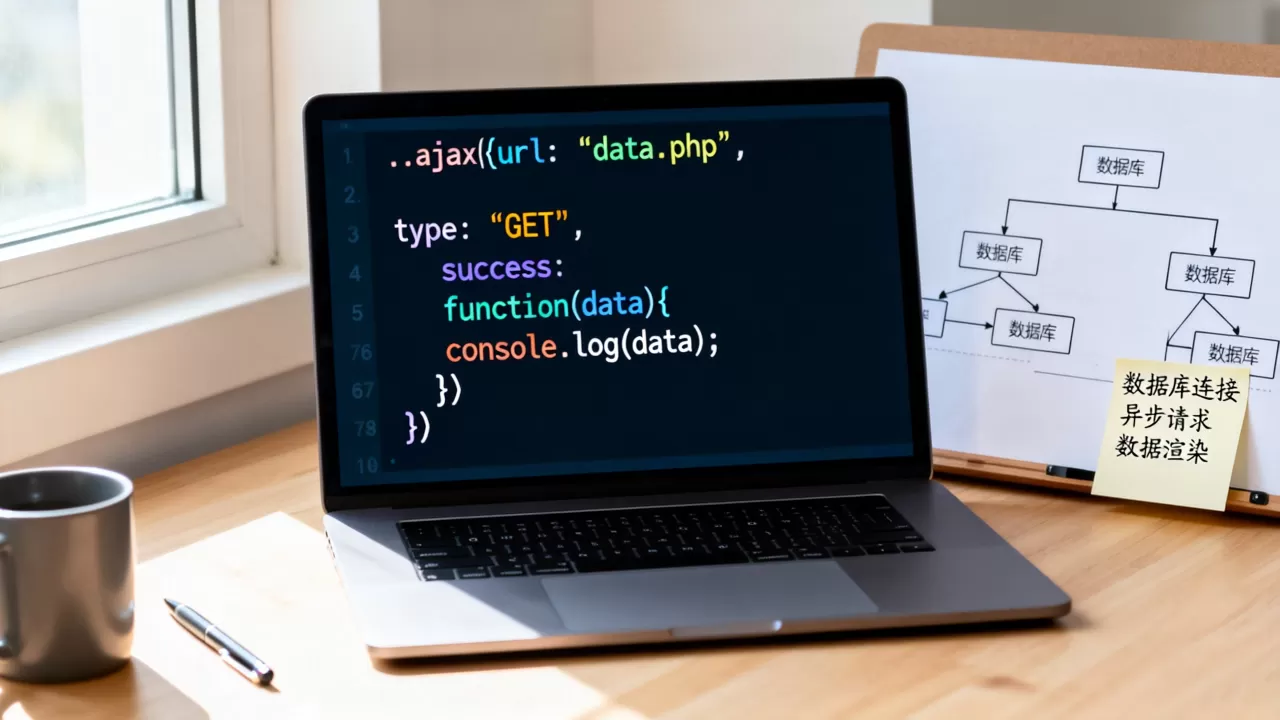
正确的Ajax数据交互架构
标准的Web应用架构遵循MVC(模型-视图-控制器)或前后端分离模式,Ajax只负责与后端API通信,后端负责处理业务逻辑、验证权限并查询数据库,最后将处理后的JSON数据返回给前端。
前端请求流程详解
前端使用Ajax或Fetch API发起HTTP请求,目标地址是后端的RESTful API端点,/api/users/list,请求中不包含任何数据库连接信息,仅包含必要的业务参数,如分页页码、筛选条件等。
具体操作步骤
- 创建XMLHttpRequest对象:这是传统Ajax的核心,现代开发中更推荐使用
fetchAPI,语法更简洁。 - 配置请求参数:设置HTTP方法(GET/POST)、请求头(Content-Type: application/json)以及请求体数据。
- 发送请求:将请求发送至后端服务器。
- 处理响应:监听
onload或.then()回调,解析后端返回的JSON数据,并动态更新DOM元素。
后端接口设计原则
后端接口是前后端交互的契约,设计良好的API应具备幂等性、版本控制和严格的输入验证。
接口安全验证
后端必须对每一个请求进行身份验证(如JWT Token)和权限校验,只有经过授权的请求才能进入数据库查询环节,后端应使用参数化查询来防止SQL注入,确保传入的参数被视为数据而非可执行代码。
常见误区与优化方案
在实际开发中,除了架构错误,开发者还常遇到性能优化和调试困难的问题,了解这些常见陷阱有助于提升项目质量。
避免跨域问题(CORS)
当Ajax请求的域名、端口或协议与后端API不同时,浏览器会拦截请求,这就是跨域资源共享(CORS)限制,解决此问题的方法是在后端服务器配置CORS头,允许特定的前端域名访问。
配置示例
在Nginx或后端框架中,添加以下响应头:Access-Control-Allow-Origin: https://your-frontend-domain.comAccess-Control-Allow-Methods: GET, POST, OPTIONS
数据缓存策略
对于不经常变化的数据(如城市列表、分类信息),可以通过Ajax加载后存储在浏览器的LocalStorage或SessionStorage中,下次加载时,优先读取本地缓存,减少网络请求和数据库压力。
缓存失效机制
需要设置合理的过期时间或版本号,当后端数据更新时,前端应通过版本号比对或强制刷新机制来清除旧缓存,确保用户看到最新数据。
技术选型与工具推荐
选择合适的工具和库可以大幅提高开发效率和代码可维护性。
前端库对比
| 工具 | 特点 | 适用场景 |
|---|---|---|
| 原生Fetch API | 轻量、无依赖、基于Promise | 现代浏览器项目,简单数据请求 |
| Axios | 自动转换JSON、拦截器、取消请求 | 复杂业务逻辑,需要统一处理错误和拦截 |
| jQuery Ajax | 兼容旧浏览器,语法简洁 | 维护老旧项目,或需要兼容IE8+ |
后端框架选择
选择成熟的后端框架可以简化API开发,Node.js的Express/Koa、Python的Django/Flask、Java的Spring Boot都是主流选择,它们都提供了完善的中间件机制,便于处理日志、认证和跨域问题。
实战案例:用户列表加载
以下是一个典型的前后端分离实现案例,展示如何安全地加载用户数据。
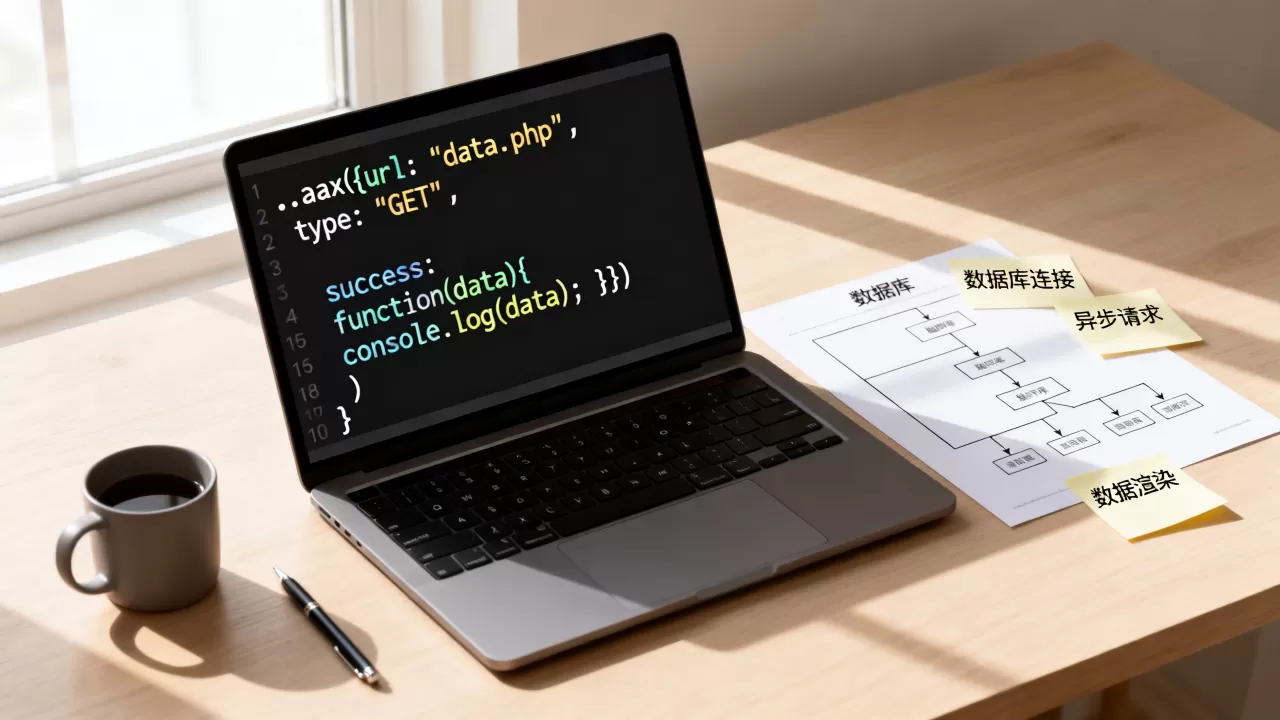
前端代码示例
async function loadUsers() {
  try {
    const response = await fetch('/api/users', {
      method: 'GET',
      headers: {
        'Authorization': 'Bearer ' + getToken(),
        'Content-Type': 'application/json'
      }
    });
    if (!response.ok) {
      throw new Error('Network response was not ok');
    }
    const data = await response.json();
    renderUsers(data);
  } catch (error) {
    console.error('Failed to load users:', error);
  }
}
后端代码逻辑(伪代码)
@app.route('/api/users', methods=['GET'])
def get_users():
    # 1. 验证Token
    user = verify_token(request.headers['Authorization'])
    if not user:
        return jsonify({'error': 'Unauthorized'}), 401
    # 2. 获取参数并验证
    page = request.args.get('page', 1, type=int)
    limit = request.args.get('limit', 10, type=int)
    # 3. 参数化查询,防止SQL注入
    users = db.query("SELECT  FROM users LIMIT :limit OFFSET :offset",
                     params={'limit': limit, 'offset': (page-1)limit})
    return jsonify({'users': users, 'page': page})
总结与建议
Ajax直接加载数据库是一个伪命题,也是安全隐患的重灾区,正确的做法是构建清晰的前后端分离架构,通过后端API作为安全网关,利用连接池管理数据库资源,并通过参数化查询防止注入攻击。
对于寻求“ajax直接加载数据库教程”或类似关键词的用户,请务必转向学习RESTful API设计与前端异步通信技术,这不仅符合行业规范,也是保障数据安全和系统稳定性的基石,安全不是附加功能,而是架构设计的第一原则。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/303198.html