国内大宽带BGP高防IP是一种融合了超大网络带宽资源、BGP智能路由技术和强大分布式拒绝服务攻击(DDoS)防护能力的网络安全解决方案,其核心价值在于:通过智能路由将用户业务流量牵引至具备海量清洗能力的防护节点,在抵御超大流量攻击的同时,利用BGP协议实现多线接入的极速、稳定访问体验,确保业务在遭受攻击时仍能持续可用。
核心价值与应用场景
- 抵御海量DDoS攻击: 大带宽(通常指数百Gbps甚至Tbps级别)是应对大规模流量型攻击(如SYN Flood、UDP Flood)的基础保障,确保清洗中心有足够吞吐量消化攻击流量。
- 保障业务高可用: 当攻击发生时,高防IP将恶意流量清洗过滤,仅将纯净的正常流量回源到用户服务器,业务访问不受影响或影响极小。
- 提升访问体验: BGP协议的核心优势是智能选路,高防IP通过对接多家主流运营商(电信、联通、移动、教育网等)的BGP线路,实现“单IP、多线路”接入。
- 访问者体验: 不同运营商的用户访问该高防IP时,BGP协议会自动选择最优路径(通常是同运营商或延迟最低的路径),大幅降低跨网延迟,提升访问速度和稳定性。
- 用户管理简化: 用户只需将业务解析指向这一个高防IP地址即可,无需为不同运营商配置不同IP,极大简化运维。
- 隐藏真实源站: 业务服务器(源站)的实际IP地址被高防IP隐藏,攻击者只能看到高防IP,有效保护源站不被直接打击,提升安全性。
典型应用场景:
- 游戏行业(易受针对性DDoS攻击)
- 金融支付平台(对业务连续性和安全性要求极高)
- 电商平台(大促期间易受攻击)
- 直播/视频流媒体(需高带宽、低延迟且易受攻击)
- 政府、企业官网(需保障公信力和可访问性)
如何使用国内大宽带BGP高防IP
第一步:接入准备与选择服务商
- 评估需求: 明确业务规模、日常带宽峰值、预期可能遭受的攻击类型(流量型、CC攻击等)和攻击峰值、对延迟的要求、预算范围。
- 选择服务商: 选择信誉良好、具备真实T级带宽资源、覆盖主流运营商BGP线路、清洗能力强大、节点分布合理(靠近用户和源站)、提供7×24小时专业运维支持的服务商,核实其机房资质和防护案例。
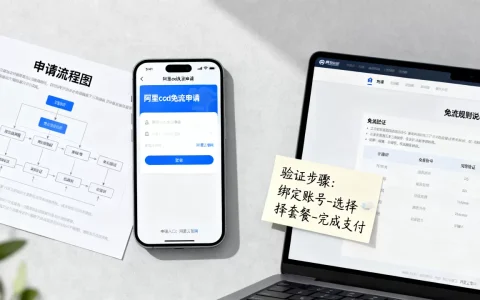
- 购买与配置: 选定合适防护套餐(带宽、防护峰值、业务类型支持等)后购买,服务商会提供一个或多个高防IP地址(CNAME或IP形式)以及必要的配置信息(如回源IP段)。
第二步:业务接入与解析切换
- 获取高防IP/CNAME: 从服务商管理平台获取分配给你的高防IP地址或CNAME别名记录。
- 修改DNS解析:
- Web业务(HTTP/HTTPS): 推荐方式是将你的网站域名(
www.example.com)的DNS解析记录(通常是A记录或CNAME记录)修改为指向服务商提供的高防CNAME地址,这是最常见、最灵活的方式。 - 非Web业务(TCP/UDP端口应用,如游戏服、APP后端接口):
- 方式一(CNAME): 如果服务商支持并为非Web业务分配了专属CNAME,同样修改域名解析到该CNAME。
- 方式二(IP直连): 若服务商仅提供高防IP地址,且客户端是直接连接IP+端口的(如部分游戏客户端),则需要引导用户或客户端配置直接连接该高防IP地址,在服务商平台配置相应的端口转发规则。
- Web业务(HTTP/HTTPS): 推荐方式是将你的网站域名(
- 配置回源:
- 在服务商提供的高防IP管理控制台中,设置“回源方式”。
- 回源IP/域名: 填写你的真实服务器(源站)的IP地址(强烈推荐使用源站服务器的内网IP或一个未暴露在公网的非业务IP,避免源站IP泄露)或内部域名(如果使用域名回源,确保该域名仅在高防到源站链路上可解析)。
- 回源协议/端口: 设置高防节点回源到你的服务器时使用的协议(HTTP/HTTPS/TCP/UDP等)和端口号(通常与源站业务端口一致)。
- 负载均衡(可选): 如果源站是多台服务器,在高防平台配置回源负载均衡策略(如轮询、加权轮询、最小连接数等)和健康检查。
第三步:防护策略配置与优化
- 基础防护策略:
- 默认防护: 服务商通常提供基于流量特征和阈值的默认防护策略,能自动过滤常见攻击(SYN Flood, UDP Flood, ICMP Flood等)。
- 防护阈值设置(重要): 根据业务正常流量模型,在控制台合理设置清洗触发阈值(如入流量速率、包速率、连接数阈值),设置过低可能导致误清洗,设置过高则可能防护不及时,初期可咨询服务商技术支持设定建议值,后期根据监控数据调整。
- 高级防护策略(针对复杂攻击):
- CC攻击防护: 针对消耗服务器资源的HTTP/HTTPS连接请求攻击(CC攻击),需配置:
- 频率限制: 设置单个IP在单位时间内的最大请求数、并发连接数。
- 人机验证(验证码): 对疑似恶意IP或高频访问触发验证码(如JS Challenge, Captcha)。
- 访问规则/黑白名单: 根据URI、User-Agent、Referer等特征定制允许/拦截规则。
- 会话保护/动态指纹: 验证客户端真实性。
- 协议安全策略: 配置TCP/UDP特定防护,如SYN Proxy、ACK验证、UDP分片重组防护、空连接防护等。
- IP黑白名单: 将已知的可信IP(如自身运维IP)加入白名单确保访问;将已知攻击源IP加入黑名单直接拦截。
- 区域封禁: 如果业务仅面向特定地区用户,可屏蔽其他区域的访问请求。
- CC攻击防护: 针对消耗服务器资源的HTTP/HTTPS连接请求攻击(CC攻击),需配置:
- HTTPS业务特别配置:
- 证书配置: 将你的网站SSL证书上传到高防平台管理,高防节点负责与客户端完成HTTPS握手,再以HTTP或HTTPS(取决于回源设置)与源站通信。
- SNI支持: 确保服务商支持SNI(Server Name Indication),以便在同一高防IP下承载多个HTTPS域名。
- HSTS/HTTP2等支持: 确认高防节点支持所需的现代协议特性。
第四步:监控、分析与应急响应
- 实时监控: 充分利用服务商提供的控制台监控面板,密切关注:
- 入流量/出流量趋势图
- BPS(比特率)、PPS(包速率)、CPS(连接数)
- 攻击事件告警日志(攻击类型、峰值、持续时间、来源IP/ASN分布)
- 清洗流量占比
- 回源流量状态
- 节点延迟
- 日志分析: 定期下载和分析攻击日志、访问日志,了解攻击模式、来源特征,用于优化防护策略(如调整阈值、完善CC规则、更新黑白名单)。
- 告警设置: 在控制台设置关键指标的告警阈值(如流量突增、攻击开始、节点异常),配置短信、邮件、微信等告警接收方式,确保第一时间感知异常。
- 应急响应:
- 收到攻击告警后,立即登录控制台查看详情,确认攻击类型和规模。
- 若攻击超出预期或现有策略效果不佳,立即联系服务商技术支持,提供攻击详情(时间、域名/IP、攻击特征截图/日志片段),请求专家介入分析并调整或叠加更高级别的防护策略(如临时弹性带宽、定制化防护规则)。
- 监控源站状态,确保回源正常,检查源站服务器资源(CPU、内存、连接数)是否因漏过的CC攻击而异常。
第五步:持续优化与最佳实践
- 源站安全加固: 高防IP是重要防线,但非万能,务必加固源站服务器安全:及时打补丁、修改默认端口、限制管理访问、部署主机防火墙(WAF/IPS)、启用登录审计等。严格保密源站真实IP,仅允许高防节点回源IP段访问。
- 定期策略复审: 业务流量模型会变化,攻击手法会演进,定期(如每季度)审查防护策略(阈值、CC规则、黑白名单等)是否仍合理有效。
- 回源链路优化: 确保高防节点到源站之间的网络质量(低延迟、高带宽、稳定性),考虑使用专线或高品质BGP链路回源,避免公网回源波动影响体验。
- 业务容灾考虑: 对于极其核心的业务,可考虑在不同服务商或不同区域部署双高防或多高防接入点,实现容灾备份。
- 与服务商保持沟通: 建立与服务商技术支持的顺畅沟通渠道,及时了解平台更新、新威胁情报和最佳实践建议。
总结与互动
国内大宽带BGP高防IP是保障业务免受DDoS攻击侵扰、同时提供高速稳定访问体验的关键基础设施,其有效使用不仅在于购买服务,更在于精心的配置、持续的监控、及时的响应和不断的优化,理解其原理,遵循接入、配置、防护、监控、优化的流程,并与专业服务商紧密合作,才能最大化发挥其防护价值,为业务持续稳定运行构筑坚固防线。
您在配置或使用大宽带BGP高防IP的过程中,遇到最具挑战性的问题是什么?是策略调优的复杂性、CC攻击的精准识别、还是源站安全的协同防护?欢迎分享您的经验或疑问,共同探讨更优的解决方案。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/29335.html