面对日益猖獗的网络攻击,尤其是大规模DDoS(分布式拒绝服务)和CC(挑战黑洞/HTTP Flood)攻击,国内大宽带CDN高防的核心防御策略在于构建“智能调度+超大带宽资源池+精细化清洗引擎+专业运维”四位一体的纵深防御体系,它不仅仅是带宽的堆砌,更是资源、技术与智慧的深度融合,以下是专业且落地的防护之道:
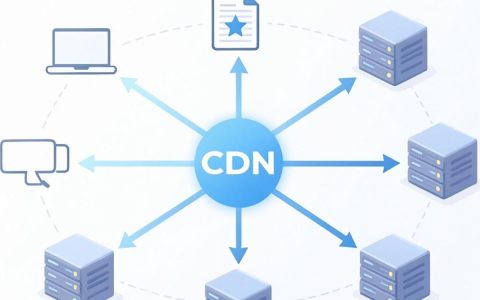
夯实基础:超大带宽资源池与分布式架构
- T级带宽储备: 真正的高防CDN节点必须具备单点400Gbps甚至Tbps级别的超大带宽接入能力,并拥有遍布全国乃至全球的分布式节点网络,这构成了吸收海量攻击流量的“蓄水池”,确保在超大流量攻击下,用户源站带宽不被直接打满。
- BGP多线智能接入: 节点采用多线BGP(边界网关协议)接入,智能解析用户请求到最优线路(电信、联通、移动、教育网等),保障正常用户的访问速度和稳定性,同时为攻击流量的分散和清洗奠定网络基础。
- 分布式抗压: 攻击流量被分散到多个高防节点进行处理,避免单点压力过大,即使某个节点因极端攻击暂时受影响,其他节点也能通过智能调度继续提供服务,保障业务整体可用性。
核心引擎:智能化、多层次的攻击流量清洗
- 智能流量调度与牵引:
- DNS智能解析: 基于实时攻击检测,将疑似攻击流量(通常来自异常IP段、特定区域爆发等)调度至最近的、具备强大清洗能力的专用高防清洗中心。
- Anycast IP 或 HTTP/S动态牵引: 对四层(如TCP/UDP Flood)攻击,利用Anycast技术或BGP宣告,将攻击流量就近牵引至清洗中心,对七层(如HTTP/HTTPS Flood, CC)攻击,通过HTTP 302重定向或DNS CNAME方式,将攻击请求引导至清洗节点。
- 分层精细化清洗:
- L3/L4层清洗 (SYN Flood, UDP Flood, ICMP Flood等):
- 协议合规性检查: 过滤畸形包、无效包(如ACK Flood中非SYN-ACK的ACK包)。
- 源认证与速率限制: SYN Cookie、TCP Challenge ACK等机制验证连接真实性;基于IP、端口、协议等进行精细化速率限制。
- 特征过滤与指纹识别: 识别并过滤已知攻击工具的特征流量、反射放大攻击的特定载荷。
- 大数据行为分析: 建立IP信誉库,实时分析IP的连接行为模式(新建连接速率、并发连接数、发包速率等),识别并拦截僵尸网络IP。
- L7层清洗 (HTTP/HTTPS Flood, CC攻击, Slowloris, Web漏洞利用等):
- 请求合规性校验: 检查HTTP头部完整性、方法合规性(过滤非常规方法)、URI规范性。
- 人机验证 (Challenge): 对可疑请求实施JS验证、Cookie验证、CAPTCHA验证码(作为最后手段),有效区分真实用户与自动化攻击工具。
- AI驱动的行为分析:
- 访问频率与模式识别: 分析单个IP/Session/User-Agent的访问频率、页面点击流、鼠标移动轨迹(通过JS注入)、API调用序列等,识别异常高频、固定模式或非人类行为。
- 动态指纹学习: 基于机器学习模型,动态学习正常用户的行为指纹(如请求间隔分布、资源加载顺序),实时检测并拦截偏离模型的异常请求。
- 会话关联分析: 将同一会话(Session/Cookie)内的请求关联分析,识别恶意会话链。
- 精准访问控制 (ACL): 支持基于IP、URL、Referer、User-Agent、Header字段、地理位置、AS号等多维度的精细ACL策略,快速封禁特定攻击源或保护敏感接口。
- 慢速攻击防护: 针对Slowloris、Slow POST等攻击,设置合理的连接超时、请求头超时、最小传输速率等阈值进行拦截。
- Web应用防火墙 (WAF) 集成: 深度集成WAF能力,防护SQL注入、XSS、命令执行、文件包含、扫描爬虫等OWASP Top 10威胁,防止攻击者利用应用层漏洞发起攻击或绕过清洗。
- L3/L4层清洗 (SYN Flood, UDP Flood, ICMP Flood等):
关键保障:专业运维与主动防御
- 24/7 安全专家监控与响应:
- 专业的SOC(安全运营中心)团队全天候监控网络流量和安全事件。
- 对攻击态势进行实时分析、研判,并根据攻击类型和强度动态调整清洗策略。
- 遭遇突发性超大攻击时,具备快速扩容清洗能力(如临时调用更多带宽资源)和应急响应预案。
- 攻击溯源与情报联动:
- 记录攻击日志,分析攻击来源、手法、工具特征,形成攻击画像。
- 对接威胁情报平台,实时更新恶意IP库、攻击特征库,提升防御的主动性和准确性。
- 提供攻击分析报告,帮助客户了解攻击态势,优化自身安全策略。
- 攻防演练与预案制定:
- 定期进行攻防演练,验证防御体系的有效性和响应流程的顺畅性。
- 针对不同业务场景(如电商大促、游戏新服上线、金融交易高峰)制定定制化的防护预案。
选择与优化:用户侧的关键动作
- 精准业务画像: 明确自身业务类型(网站、API、游戏、直播等)、关键业务接口、可接受的延迟范围、历史遭受的攻击类型和峰值,这是选择合适高防方案的基础。
- 合理接入配置:
- CNAME接入: 最常见方式,修改DNS解析将流量指向高防CDN提供的CNAME地址。
- NS接入: 将域名解析权完全托管给高防CDN服务商,由其进行智能调度。
- 高防IP转发: 适合不想修改DNS或需要防护非Web业务(如游戏、App TCP/UDP端口)的场景,业务流量先转发至高防IP再回源。
- 关键配置: 正确设置回源IP/域名、协议端口;合理配置缓存规则(减轻源站压力);谨慎设置安全防护等级和策略(避免误杀)。
- 源站隐藏与加固:
- 严格隐藏源站IP: 确保所有对外服务均通过高防CDN节点访问,源站IP绝不暴露在公网,可通过高防服务商提供的专用回源通道或内网互通实现。
- 源站自身安全加固: 即使有高防,源站仍需部署防火墙、更新补丁、最小化服务端口,作为最后一道防线。
- 持续监控与策略调优:
- 利用高防CDN提供的控制台实时监控流量、攻击情况、清洗效果。
- 根据业务变化和攻击态势,与安全团队沟通,持续优化清洗策略(如调整人机验证阈值、更新ACL规则)。
防御国内大宽带环境下的DDoS/CC攻击,绝非依靠单一技术或单纯堆砌带宽,它是一场围绕“智能调度分散压力、超大带宽承载冲击、AI+规则精准清洗、专家运维快速响应”展开的立体化战争,选择具备真正T级资源、先进清洗技术、强大AI能力、专业安全团队和完善服务体系的高防CDN提供商,并结合自身业务特点进行精细化的接入配置和策略优化,才能构筑起固若金汤的防御屏障,确保业务在狂风暴雨般的网络攻击中屹立不倒。
您的业务是否曾遭遇过大流量攻击的挑战?在防护过程中,您认为最棘手的环节是什么?是清洗误判、成本控制,还是应对新型攻击?欢迎分享您的经验或疑问,共同探讨更优的防护之道。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/28189.html