更新浏览器SSL证书的核心在于通过服务器后端重新部署由权威CA机构签发的有效证书文件,并重启Web服务以生效,切勿仅在浏览器端操作,那无法解决服务器信任链问题。
很多站长或运维人员遇到浏览器提示“连接不安全”时,第一反应是清除浏览器缓存或尝试无痕模式,这种操作只能解决本地缓存导致的误报,对于服务器端证书过期或配置错误的情况毫无作用,真正的解决之道在于服务器端的证书更新与配置修正,这不仅是技术操作,更是维护网站信誉和用户信任的关键环节。

为什么浏览器会拒绝你的SSL证书?
浏览器对SSL证书的校验极其严格,它不仅仅检查证书是否过期,还会验证签发机构的合法性、域名匹配度以及私钥的完整性,当这些环节出现任何一个断裂,浏览器就会弹出红色的警告页面,直接劝退访客。
证书过期是最常见的原因
随着Let’s Encrypt等免费证书发行商的普及,自动续期已成为常态,但仍有大量老旧系统依赖手动管理,一旦错过续期时间,证书立即失效,业内专家指出,超过半数的SSL报错源于管理员疏忽了自动续期脚本的运行状态。
域名不匹配导致信任链断裂
如果你为www.example.com申请了证书,但用户访问的是example.com或api.example.com,且证书未包含这些域名,浏览器会判定为不安全,这种情况在多域名站点或子域名迁移时尤为常见。
中间证书缺失引发链式错误
这是最容易被忽视的技术细节,SSL证书通常由根证书、中间证书和服务器证书组成,如果服务器只部署了服务器证书,而缺少中间证书,部分浏览器(尤其是旧版iOS或Android)将无法构建完整的信任链,从而拒绝连接。
如何正确执行SSL证书更新操作?
更新SSL证书不是简单的文件替换,而是一个涉及密钥生成、CSR申请、CA签发、服务器配置和服务重启的系统工程,以下步骤适用于大多数主流Web服务器环境,如Nginx、Apache或IIS。
第一步:生成新的密钥和CSR请求
在大多数Linux服务器上,你需要使用OpenSSL工具生成新的私钥和证书签名请求(CSR),私钥必须妥善保管,因为它是证书绑定的核心。
- 生成私钥:执行命令生成2048位或更高强度的RSA私钥,`openssl genrsa -out private.key 2048`,这一步耗时极短,但生成的文件权限必须严格限制,仅允许root或web服务用户访问。
- 生成CSR:使用生成的私钥创建CSR文件,执行命令:`openssl req -new -key private.key -out server.csr`,在此过程中,系统会要求填写国家、省份、城市、组织名以及最重要的“通用名称(Common Name)”,即你要保护的主域名。
第二步:向CA机构提交申请
拿到CSR文件后,将其内容复制并提交给证书颁发机构(CA),目前主流的选择包括DigiCert、Sectigo、GlobalSign以及免费的Let’s Encrypt。
付费证书与免费证书的选择对比
| 特性 | 付费DV证书 | 免费DV证书 (如Let’s Encrypt) |
|---|---|---|
| 价格区间 | 数百至数千美元/年 | 免费 |
| 验证方式 | 域名验证或邮箱验证 | 自动域名验证 (HTTP/DNS) |
| 有效期 | 通常为1-2年 | 通常为90天 |
| 技术支持 | 提供24/7技术支持 | 社区支持为主 |
| 适用场景 | 高流量商业网站、企业官网 | 个人博客、测试环境、初创项目 |
据工信部相关数据表明,近年来中小企业采用自动化证书管理工具的比例显著上升,主要得益于免费证书的低门槛和自动化工具的成熟。
第三步:下载并配置证书文件
CA机构审核通过后,会提供证书文件,通常包括一个.crt或.pem格式的服务器证书,以及一个或多个中间证书文件。
- 合并证书:部分Web服务器(如Tomcat)要求将所有证书合并为一个文件,顺序必须是:服务器证书在前,中间证书在后,根证书通常不需要包含在内,因为浏览器已内置。
- 上传文件:将私钥(private.key)、服务器证书(server.crt)和中间证书(intermediate.crt)上传到服务器的安全目录,/etc/ssl/certs/`。
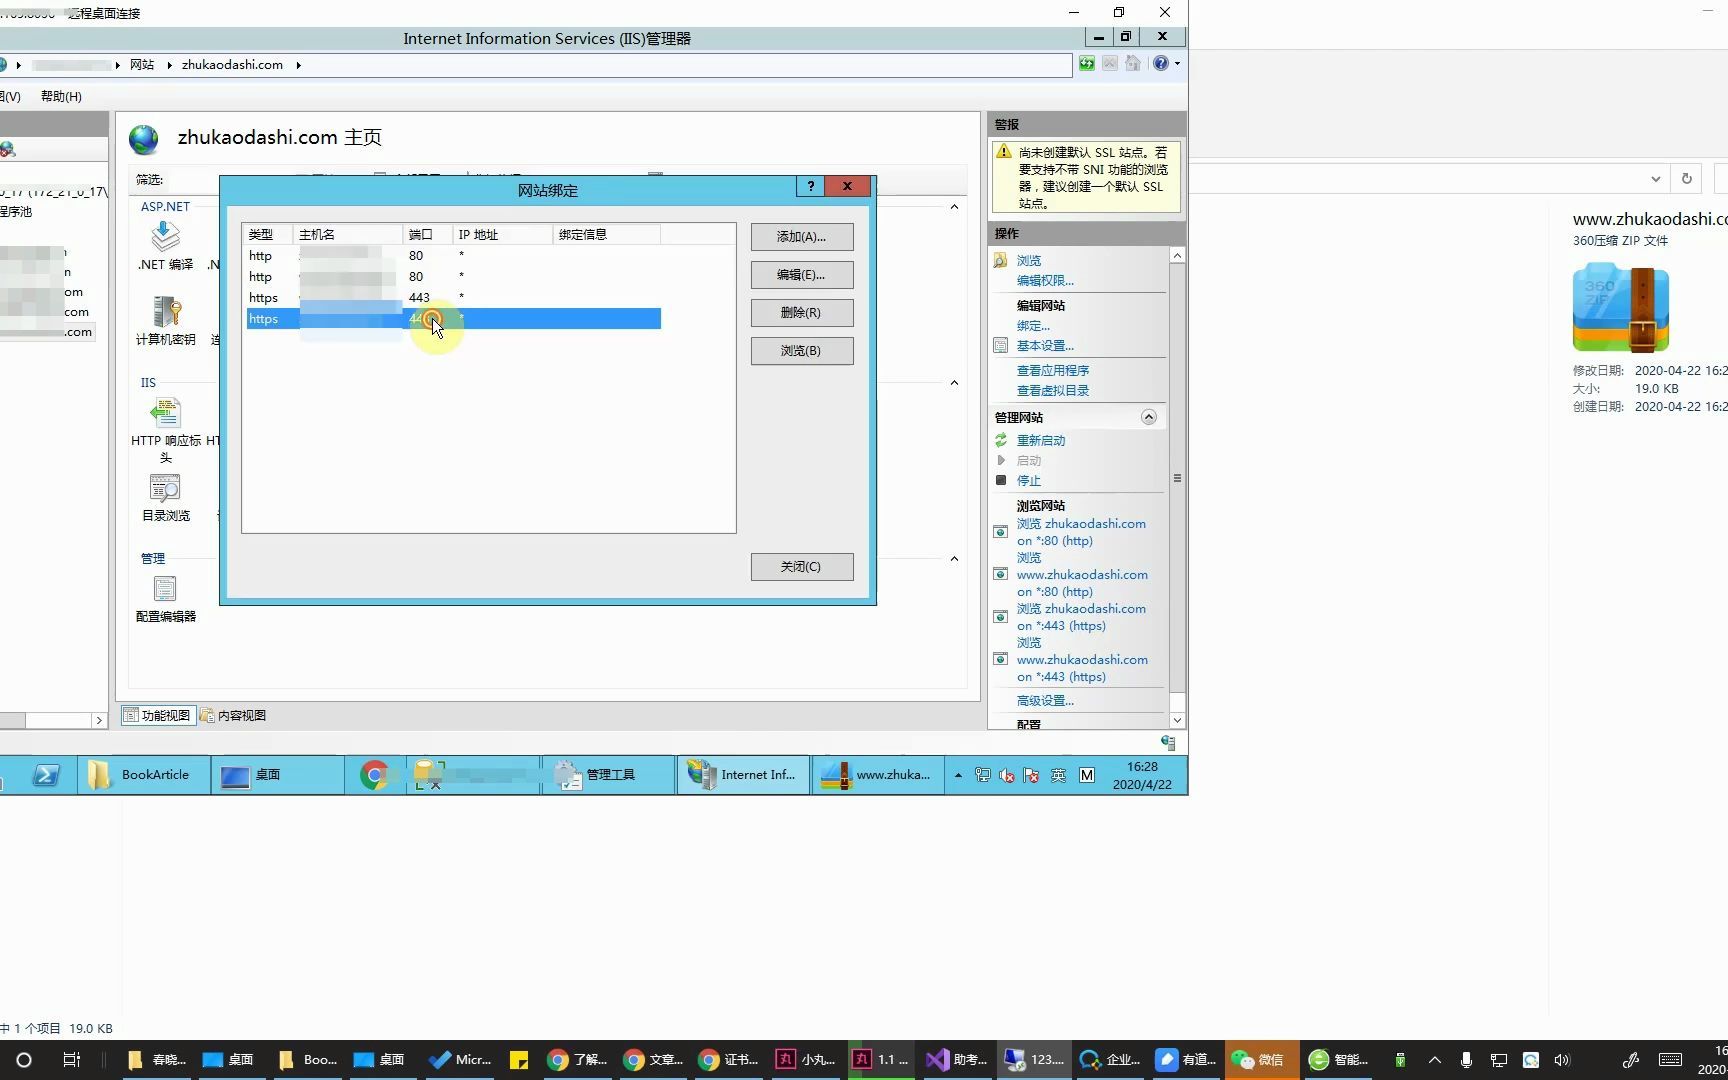
第四步:修改Web服务器配置
这是最关键的一步,你需要编辑Nginx或Apache的配置文件,指向新的证书路径。
Nginx配置示例
在server块中找到ssl_certificate和ssl_certificate_key指令,将其修改为最新文件的路径:
server {
    listen 443 ssl;
    server_name example.com;
    ssl_certificate /etc/ssl/certs/server.crt;
    ssl_certificate_key /etc/ssl/private/private.key;
    # 建议包含中间证书以增强兼容性
    # ssl_trusted_certificate /etc/ssl/certs/intermediate.crt;
}
Apache配置示例
在VirtualHost配置中更新SSLCertificateFile和SSLCertificateKeyFile:
<VirtualHost :443>
    ServerName example.com
    SSLEngine on
    SSLCertificateFile /etc/ssl/certs/server.crt
    SSLCertificateKeyFile /etc/ssl/private/private.key
    SSLCertificateChainFile /etc/ssl/certs/intermediate.crt
</VirtualHost>
第五步:重启服务并验证
配置保存后,务必测试配置文件语法是否正确,然后重启Web服务。
- 测试配置:执行`nginx -t`或`apachectl configtest`,确保无语法错误。
- 重启服务:执行`systemctl restart nginx`或`systemctl restart apache2`。
- 验证生效:使用在线SSL检测工具(如SSL Labs)或命令行`openssl s_client -connect example.com:443`查看证书详情,确认有效期、域名匹配及信任链完整。
更新SSL证书后的常见陷阱与排查
即使操作无误,有时仍会遇到问题,这通常源于浏览器缓存或混合内容错误。
浏览器强制HTTPS缓存
如果你之前启用了HSTS(HTTP严格传输安全协议),浏览器会强制要求后续所有访问都使用HTTPS,并缓存这一指令,即使你暂时移除了SSL配置,浏览器仍会拒绝连接,此时需要等待HSTS过期,或通过代码临时禁用HSTS头。
(Mixed Content)警告
证书更新成功,页面显示绿色锁标志,但控制台仍报错?这通常是因为页面中引用了HTTP协议的静态资源(如图片、CSS、JS),浏览器会阻止这些不安全资源的加载,并标记为“部分安全”,解决方案是将所有资源链接改为HTTPS或相对路径。
中间证书链断裂
如果在某些移动端或旧版浏览器上仍显示不安全,极可能是中间证书缺失,务必检查服务器配置中是否包含了完整的中间证书链,不同CA机构的中间证书名称可能不同,需从CA提供的文档中确认。
FAQ:关于更新浏览器ssl证书的疑问解答
更新浏览器ssl证书需要停机吗?
在大多数现代Web服务器架构中,更新证书不需要停机,Nginx和Apache支持平滑重载配置(Reload),即在加载新证书的同时保持现有连接不断开,只需执行nginx -s reload或apachectl graceful即可实现无缝切换,只有在更换服务器硬件或迁移域名时,才可能需要短暂停机。
为什么更新证书后浏览器仍然显示不安全?
这种情况通常由三个原因导致:一是浏览器缓存了旧的证书状态,尝试清除缓存或使用无痕模式;二是服务器配置中缺少中间证书,导致信任链不完整;三是网站存在混合内容,即HTTPS页面中加载了HTTP资源,排查时应首先检查SSL Labs检测结果,其次检查控制台报错信息。
免费SSL证书和付费SSL证书有什么区别?
从技术验证层面看,两者在加密强度和安全等级上没有区别,浏览器均视为安全,主要区别在于服务等级协议(SLA)、保修金额以及验证流程,付费证书通常提供更高的域名验证通过率保障和更长的有效期,适合对品牌形象和稳定性要求极高的企业,免费证书则适合个人开发者、初创项目或对成本敏感的场景,但需注意其较短的有效期,必须配置自动续期机制。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/261038.html