单点登录(SSO)的核心在于通过一个中央认证服务统一验证用户身份,从而让用户只需登录一次即可访问所有受信任的应用系统,彻底解决多账号记忆痛点并提升企业级安全性。
在数字化转型的深水区,企业内部的软件生态往往呈现出碎片化特征,OA系统、CRM客户管理系统、ERP企业资源计划以及自研的业务后台,各自为政,账号体系互不相通,对于员工而言,每天需要切换多个浏览器窗口,记忆不同系统的密码,这不仅极大地降低了工作效率,更因为弱口令或密码复用问题,埋下了巨大的安全隐患,构建一套高效的单点登录解决方案,不再是可选项,而是现代企业IT基础设施的必选项。
单点登录的核心架构与工作原理
要理解SSO如何工作,我们需要将其拆解为三个核心角色:用户、应用系统和身份提供商(IdP),业内专家指出,这种分离关注点的架构设计,是确保系统安全与扩展性的基石。
认证流程的标准化路径
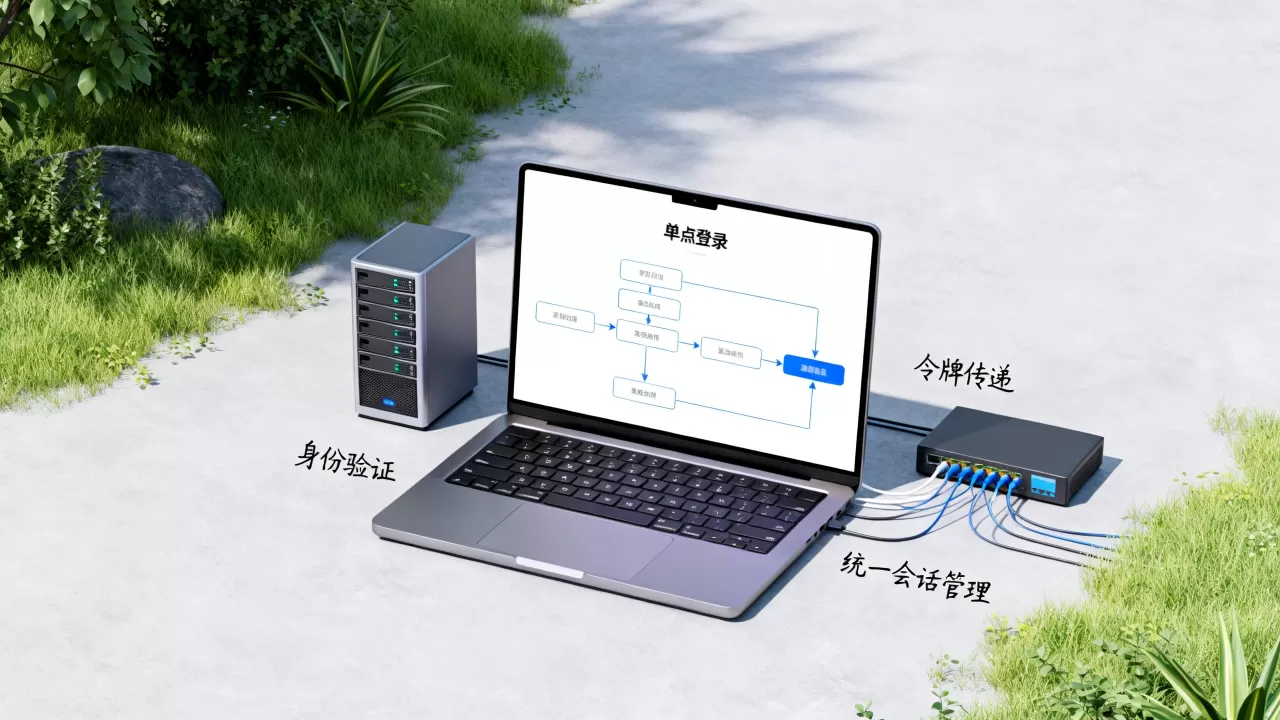
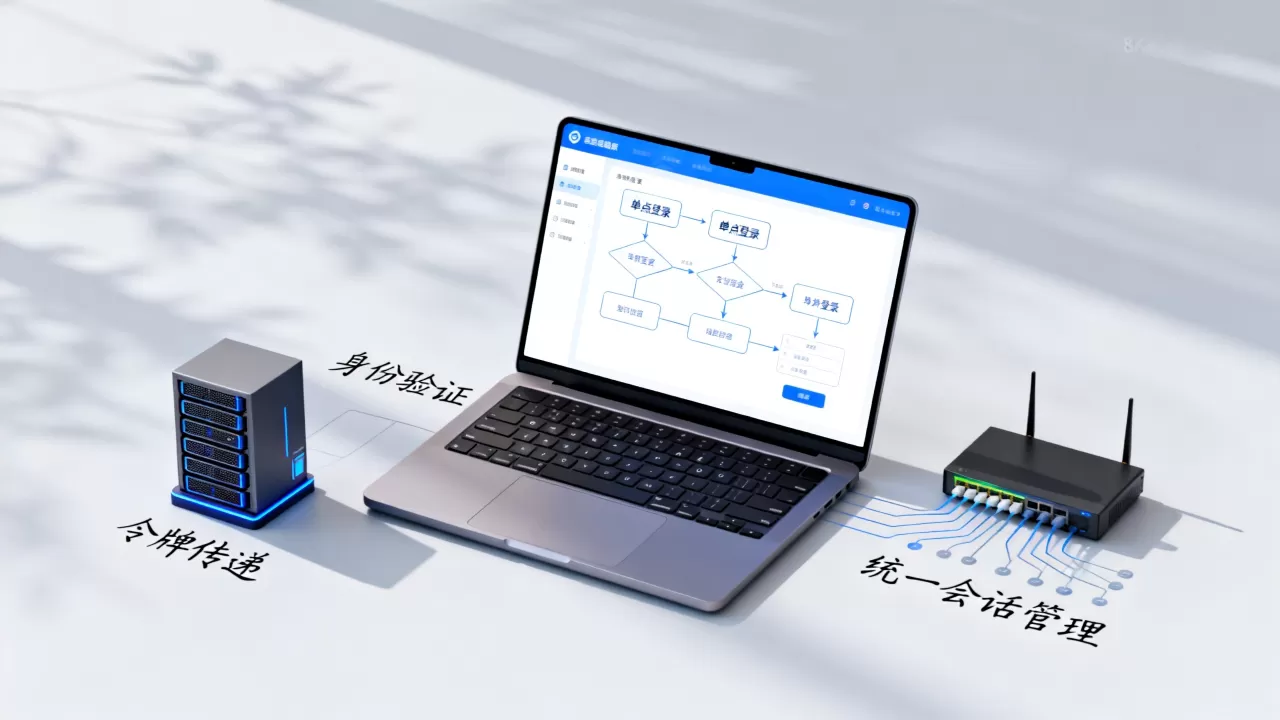
当用户尝试访问一个受保护的应用系统时,流程并非简单的“输入账号密码”,而是一场精密的身份博弈,以下是标准的OAuth 2.0或SAML 2.0协议下的交互逻辑:
- 重定向请求:用户访问应用A,应用A发现用户未登录,随即生成一个包含客户端ID和回调地址的重定向链接,将用户浏览器指向IdP。
- 身份验证:用户在IdP的登录页面输入凭证,IdP验证通过后,生成一个包含用户声明(Claims)的令牌(Token)或断言(Assertion)。
- 令牌传递:IdP将用户重定向回应用A,并在URL参数或POST请求中携带该令牌。
- 令牌验证:应用A接收令牌,使用公钥或共享密钥验证其签名有效性,确保令牌未被篡改且来自可信的IdP。
- 建立会话:验证成功后,应用A在本地创建会话,用户正式进入系统。
这种机制的关键在于,应用系统不再存储用户的密码,而是信任IdP颁发的令牌,这意味着,即使某个应用系统被攻破,攻击者也无法直接获取用户的明文密码,从而将风险控制在最小范围。
主流协议的技术选型对比
在选择SSO方案时,协议的选择直接决定了兼容性和开发成本,目前市场上主要有三种主流协议,它们各有优劣,适用于不同的场景。
| 协议类型 | 适用场景 |
安全性 | 开发复杂度 | 浏览器兼容性 |
|---|---|---|---|---|
| SAML 2.0 | 传统企业级应用、B2B协作 | 高 | 高 | 优秀 |
| OAuth 2.0 | 第三方授权、移动端App | 中(需配合OIDC) | 中 | 优秀 |
| OIDC (OpenID Connect) | 现代Web应用、微服务架构 | 高 | 低 | 优秀 |
对于大多数新建的微服务架构系统,OIDC因其基于JSON Web Token (JWT) 的特性,更易于实现无状态认证,成为首选,而对于需要与老旧的大型机系统或特定B2B合作伙伴对接的场景,SAML依然是行业标准。
构建单点登录解决方案的实操步骤
理论落地需要严谨的工程实践,构建一个高可用的SSO系统,通常遵循以下四个关键阶段。
第一阶段:身份源整合与数据清洗
在部署SSO之前,必须明确“谁是权威数据源”,多数情况下,企业的人力资源系统(HRIS)或活动目录(AD/LDAP)是用户信息的唯一真理来源。
- 同步策略:采用增量同步机制,确保新员工入职或离职时,SSO中的账号状态能实时同步。
- 属性映射:定义统一的属性标准,如
uid、email、department,确保不同应用系统能正确解析用户信息。 - 密码策略统一:强制实施强密码策略,并启用多因素认证(MFA),这是提升整体安全水位的关键一步。
第二阶段:协议适配与中间件开发
如果企业没有现成的商业IdP(如Okta、Azure AD),则需要自研或开源部署IdP,以Keycloak或Casdoor为例,开发团队需要完成以下工作:
- 注册客户端:在IdP后台为每个应用系统注册Client ID和Client Secret。
- 配置回调URL:精确配置每个应用的授权回调地址,防止开放重定向漏洞。
- 实现SDK集成:为后端服务提供标准化的SDK,封装令牌签发、验证和刷新逻辑,降低业务代码的侵入性。
第三阶段:灰度发布与压力测试
SSO系统的稳定性直接关系到全公司的生产力,因此上线过程必须谨慎。
- 并行运行:初期保留原有登录入口,通过开关控制流量,观察SSO系统的错误率和响应时间。
- 故障演练:模拟IdP宕机场景,测试应用系统的降级策略,确保在认证服务不可用时,核心业务仍能维持最低限度的运行或给出友好的错误提示。
- 性能压测:重点测试高并发下的令牌验证性能,确保JWT签名验证的耗时在毫秒级,避免成为系统瓶颈。
常见痛点与最佳实践建议
在实际落地过程中,企业往往会遇到一些棘手的问题,如何平衡安全性与用户体验,是架构师需要持续思考的命题。
解决“单点故障”风险
SSO系统本身就是一个单点故障源,一旦IdP宕机,所有依赖它的业务系统将全面瘫痪,高可用性设计是必须的。
- 集群部署:IdP服务必须至少部署两个节点,配合负载均衡器(如Nginx或HAProxy)实现故障自动切换。
- 缓存策略:在应用侧缓存用户的会话状态,设置合理的过期时间,减少对IdP的实时验证请求。
- 异地容灾:对于超大型组织,建议在异地数据中心部署备用IdP节点,确保在极端灾难下的业务连续性。
优化用户体验的细节
技术再完美,如果用户觉得麻烦,推广就会受阻。
- 记住设备:在可信设备上启用“记住我”功能,减少MFA的触发频率。
- 统一门户入口:构建一个统一的工作台门户,所有应用图标集中展示,用户点击即自动跳转,无需再次输入密码。
- 清晰的错误提示:当认证失败时,避免返回晦涩的技术代码,而是用通俗的语言告知用户原因,如“密码错误”或“账号已锁定”。
单点登录解决方案价格与选型指南
对于预算有限或技术团队较小的企业,选型策略往往决定了项目的成败,市场上主要分为商业授权产品和开源自研两种路径。
商业方案 vs 开源方案
商业方案如Okta、Auth0或国内的一站式身份云,优势在于开箱即用,提供完善的管理后台、审计日志和全球节点加速,其劣势在于按用户数或API调用量计费,随着企业规模扩大,成本呈线性甚至指数级增长,对于
单点登录系统搭建费用敏感的企业,需要仔细核算长期TCO(总拥有成本)。
开源方案如Keycloak、Casdoor,优势在于零授权费,数据完全自主可控,劣势在于需要投入大量人力进行部署、维护和二次开发,据工信部数据,许多中型企业在初期选择开源方案以控制成本,但在后期因维护成本过高而转向商业服务。
如何评估性价比
- 短期项目:如果业务生命周期短,或仅需对接少量外部系统,商业SaaS方案更为划算,因为无需承担运维人力成本。
- 长期核心业务:如果SSO是核心基础设施,且用户量巨大,自研或深度定制开源方案更具长期经济性。
- 混合模式:对于非核心业务使用商业方案,核心业务使用开源方案,是一种折中的务实选择。
单点登录常见问题解答
单点登录系统搭建需要考虑哪些安全合规问题?
合规性是跨国或大型企业的红线,必须确保用户数据的存储和传输符合GDPR、CCPA或中国《个人信息保护法》的要求,这意味着敏感数据必须加密存储,传输必须使用HTTPS,需要建立完整的审计日志,记录每一次登录尝试、令牌签发和权限变更,以便在发生安全事件时进行追溯,定期第三方安全审计也是行业共识认为的必要环节,以发现潜在的配置漏洞。
单点登录与多因素认证(MFA)如何结合?
MFA是SSO的安全增强层,而非替代品,最佳实践是在IdP层面集成MFA,当用户首次登录或在高风险操作(如修改密码、访问敏感数据)时,IdP会要求用户进行二次验证,如短信验证码、TOTP动态口令或生物识别,应用系统无需关心MFA的具体实现,只需信任IdP返回的已验证令牌,这种解耦设计使得MFA策略可以集中管理,灵活调整,无需修改各个业务系统的代码。
单点登录系统搭建后如何监控其健康状态?
监控是保障稳定性的眼睛,需要建立多维度的监控指标体系,首先是基础设施层面,监控IdP服务器的CPU、内存、磁盘IO和网络带宽,其次是应用层面,监控API的响应时间、错误率(如4xx, 5xx状态码占比)以及QPS,最后是业务层面,监控登录成功率、异常登录频次以及令牌刷新失败率,建议引入APM(应用性能管理)工具,如Prometheus配合Grafana,实现可视化监控和实时告警,确保在问题影响用户之前介入处理。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/260037.html