构建单点登录(SSO)的核心在于通过中央身份提供商统一验证用户身份,从而让用户只需一次登录即可访问所有受信任的应用系统,彻底解决多账号管理的痛点。
在数字化转型的深水区,企业内部的系统生态日益复杂,OA、CRM、ERP、邮件系统以及各类SaaS工具林立,员工每天需要记忆十几套账号密码,不仅效率低下,更带来了巨大的安全隐患,单点登录技术正是为了解决这一混乱局面而生,它不仅仅是技术的堆叠,更是用户体验与安全管控的平衡艺术。

单点登录的技术架构与核心原理
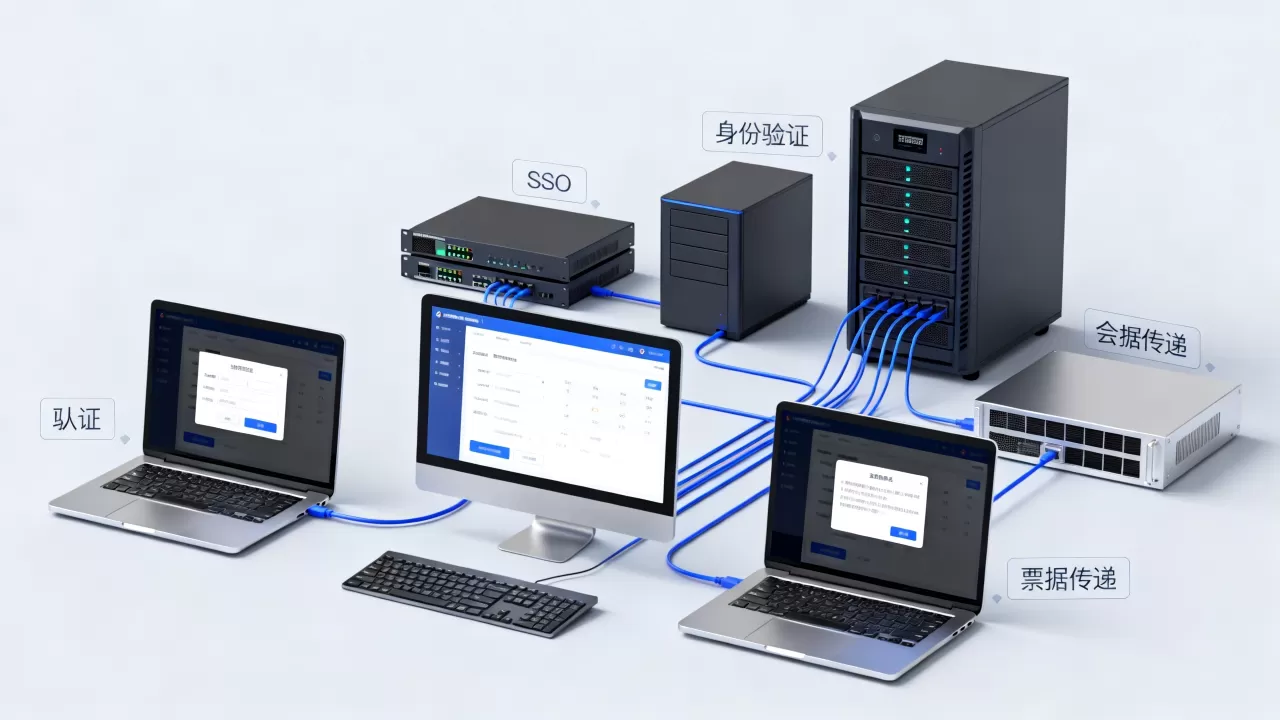
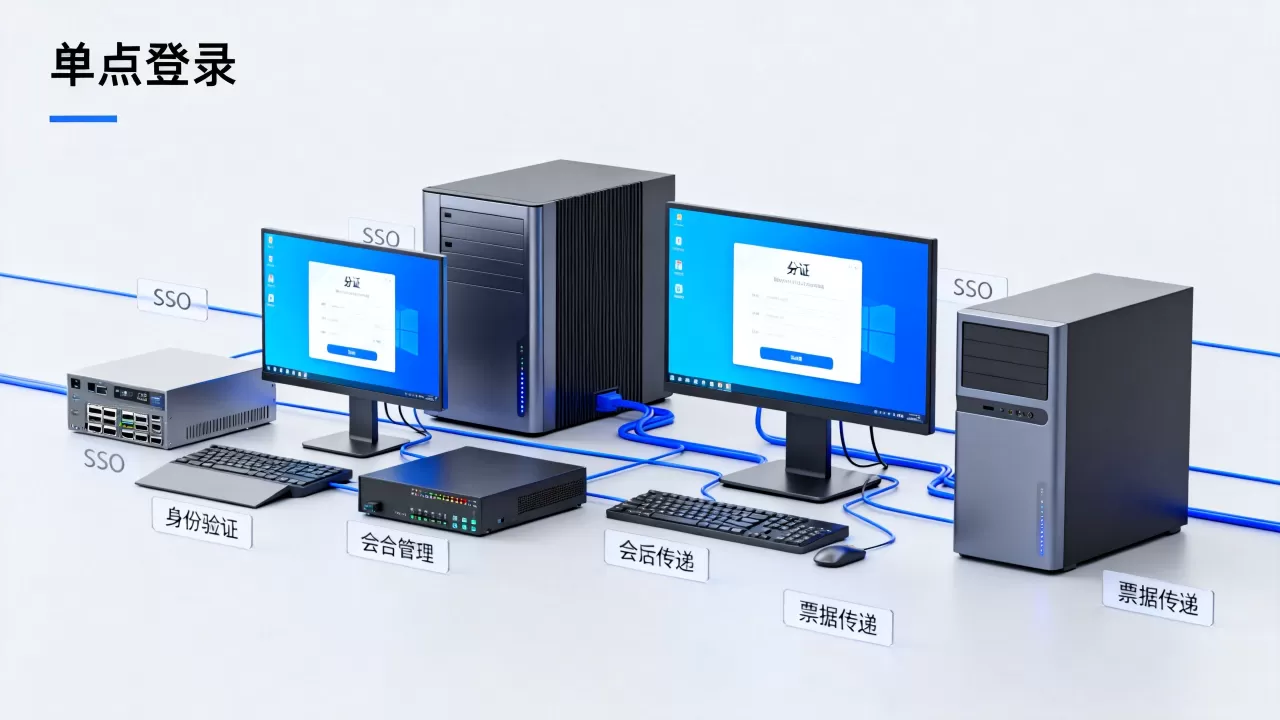
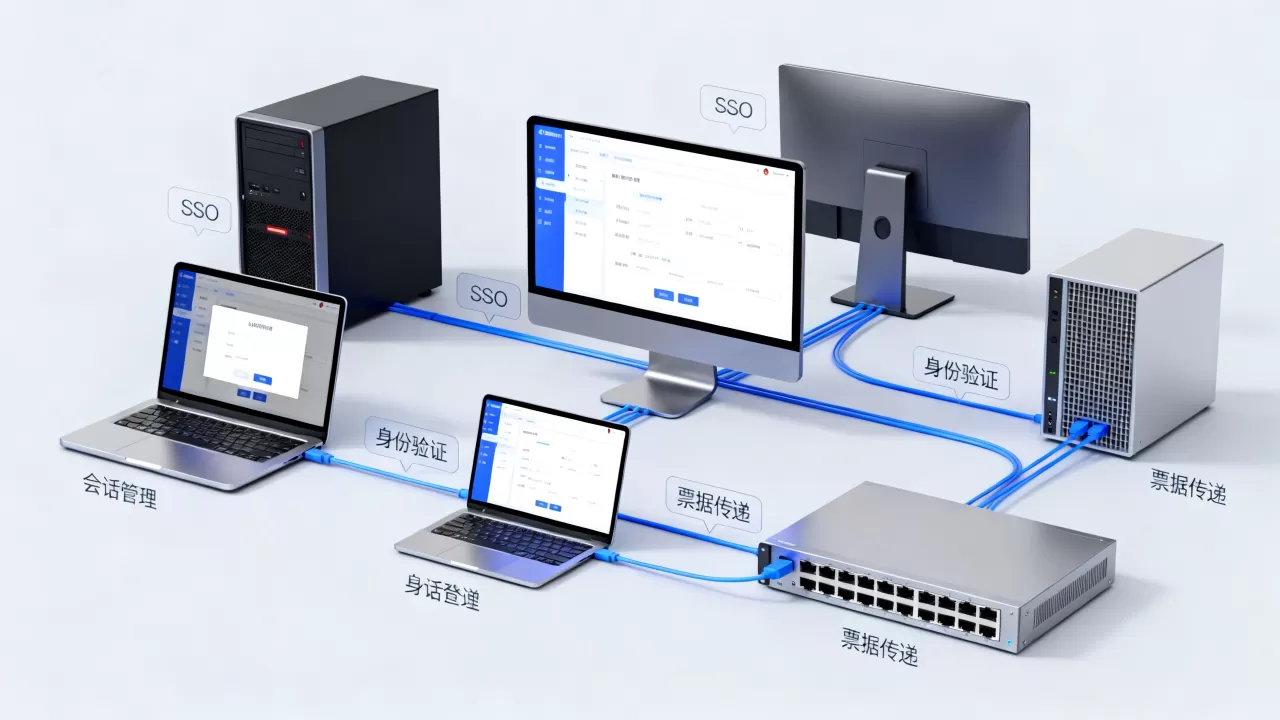
理解SSO,首先要厘清它背后的信任机制,业内专家指出,SSO的本质是“信任传递”,当用户访问应用A时,应用A发现用户未登录,便将请求重定向到身份提供商(IdP),用户在这里完成认证后,IdP生成一个包含用户身份信息的令牌(Token),用户携带该令牌返回应用A,应用A验证令牌有效后,建立本地会话,整个过程对用户透明,实现了“一次登录,处处通行”。
目前主流的实现协议主要有三种,它们各有优劣,选择时需结合具体场景。
OAuth 2.0与OpenID Connect对比分析
OAuth 2.0最初设计用于授权,而OpenID Connect(OIDC)是基于OAuth 2.0的身份层协议,许多开发者容易混淆二者,OAuth负责“你能做什么”,OIDC负责“你是谁”。
- OAuth 2.0:侧重于资源访问授权,允许第三方应用读取你的GitHub代码仓库,但不一定需要知道你的具体身份信息。
- OpenID Connect:在OAuth 2.0之上增加了ID Token,专门用于身份验证,它提供了标准的用户信息接口,是现代Web和移动应用SSO的事实标准。
对于大多数新建的微服务架构或SaaS应用,建议优先采用OIDC,因为它兼容性好,生态支持最完善。
SAML 2.0在企业级场景中的地位
尽管OIDC风头正劲,但在传统大型企业、金融和政府机构中,SAML 2.0依然占据重要地位,SAML基于XML,安全性极高,且标准成熟,如果你的客户群体多为传统B2B企业,或者需要对接老旧的ERP系统,SAML可能是更稳妥的选择。
选择建议
- 互联网/移动应用:首选OIDC,开发成本低,移动端适配好。
- 传统企业/政府项目:优先考虑SAML,兼容性强,审计合规要求高。
- 混合环境:现代身份提供商通常同时支持OIDC和SAML,可根据不同应用灵活配置。
实施单点登录的关键步骤与实操指南
构建单点登录并非一蹴而就,需要严谨的规划与执行,以下是标准化的实施路径,帮助团队避开常见陷阱。
第一步:梳理应用清单与依赖关系
不要试图一次性迁移所有系统,列出所有需要接入SSO的应用,标记其技术栈(Java, .NET, Python等)和部署方式(本地、云原生、SaaS),识别出哪些是核心业务系统,哪些是边缘工具,核心系统应优先接入,以快速验证架构稳定性。
第二步:选型身份提供商(IdP)
IdP是SSO的心脏,选择时,需考量以下维度:
- 部署方式:自建(如Keycloak, Auth0自建版)还是托管服务(如Okta, Azure AD, 阿里云IDaaS)?
- 成本结构:托管服务通常按活跃用户数(MAU)收费,适合中小企业;自建适合对数据隐私有极高要求的大型企业。
- 协议支持:确保支持OIDC、SAML、LDAP等必要协议。
对于初创公司或中小企业,使用托管式IdP能大幅降低运维负担,据行业共识认为,托管服务在初期投入和后期维护成本上,通常比自建方案更具性价比,尽管长期来看自建可能在大规模用户下成本更低。
第三步:应用端改造与集成
这是最耗时的环节,不同语言框架集成SSO的方式各异。
- 前端应用:通常使用JS SDK处理重定向和Token存储,注意跨域问题(CORS)和Cookie的SameSite属性设置。
- 后端服务:需实现Token验证逻辑,推荐使用成熟的库,如Java的Spring Security OAuth2,Node.js的passport.js等,避免手动解析JWT,以防安全漏洞。
代码集成示例(概念性)
以Node.js为例,集成OIDC的基本流程如下:
- 安装依赖:
npm install express express-session @auth0/auth0-react - 配置中间件:设置客户端ID、密钥、域名及回调地址。
- 保护路由:对敏感路由添加认证中间件,验证JWT签名和过期时间。
- 处理会话:验证通过后,创建本地Session,存储用户基本信息。
第四步:测试与安全加固
上线前,必须进行严格的测试,包括正常登录、Token过期刷新、并发登录、恶意Token注入等场景,重点关注以下安全措施:
- HTTPS强制启用:所有SSO通信必须加密,防止中间人攻击。
- Token安全:Access Token应短期有效,Refresh Token应安全存储且定期轮换。
- 日志审计:记录所有登录尝试,包括成功、失败及异常IP,便于事后追溯。
常见挑战与解决方案
在实际落地过程中,团队往往会遇到一些棘手问题,提前预判并准备解决方案,能显著降低项目风险。
会话管理与超时处理
SSO引入了全局会话状态,如果IdP会话超时,所有应用都会同时踢出用户,体验极差,解决方案是采用“滑动会话”机制,或在前端实现静默刷新Token,对于敏感操作,可要求二次验证,而非直接登出。
多租户数据隔离
如果是SaaS产品,需支持多租户SSO,每个租户拥有独立的IdP配置,但共享同一套应用实例,技术上,可通过租户ID(Tenant ID)区分用户归属,确保数据严格隔离。
性能瓶颈
IdP成为单点故障风险,必须部署高可用集群,并配置负载均衡,对于高频访问的应用,可在本地缓存用户信息,减少IdP调用频率,但需注意缓存一致性策略。
未来趋势:无密码认证与生物识别
SSO正在向更无缝、更安全的方向演进,FIDO2和WebAuthn标准正在取代传统密码,用户通过指纹、面部识别或硬件密钥进行认证,不仅提升了安全性,也进一步优化了用户体验。
据工信部及相关安全机构数据显示,采用多因素认证(MFA)结合SSO的企业,其账户被盗风险显著降低,SSO将不再仅仅是“登录一次”,而是“感知用户”,实现无感知的身份验证。
构建单点登录常见问题解答
单点登录(SSO)搭建需要多少钱?
成本差异巨大,若采用开源方案如Keycloak自建,主要成本在于服务器资源和人力运维,初期投入较低,但长期维护成本需计算在内,若选用商业托管服务如Okta或Azure AD,通常按用户数按月或年付费,中小企业每月可能需数百至数千元不等,大型企业则需定制报价,总体来看,托管服务适合追求快速上线和降低运维复杂度的团队,而自建适合拥有强大技术团队且对数据主权有极高要求的大型机构。
单点登录与多因素认证(MFA)有什么区别?
SSO解决的是“一次登录,多处访问”的便捷性问题,关注的是身份的统一管理,MFA解决的是“身份验证强度”的安全性问题,要求在登录时提供两种以上的验证方式(如密码+手机验证码),二者并非互斥,而是互补关系,最佳实践是在SSO的基础上强制启用MFA,既保证便捷性,又提升安全性。
单点登录支持哪些主流协议?
目前业界主流支持的协议包括OpenID Connect(OIDC)、SAML 2.0、OAuth 2.0以及CAS,OIDC因其基于JSON、轻量级且易于开发,成为Web和移动应用的首选;SAML因成熟稳定,广泛应用于企业级传统系统;CAS则在Java生态的高校和企业内部系统中仍有广泛应用,选择时需根据目标应用的技术栈和安全合规要求决定。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/259973.html