服务器的管理员密码,是指用于访问和控制系统最高权限账户(通常名为 root、Administrator 或类似名称)的机密字符串凭证,它是服务器安全体系中最核心的“钥匙”,掌握着对服务器操作系统、所有文件、应用程序、用户账户、网络配置以及其上存储和处理的所有数据的完全控制权,拥有管理员密码等同于拥有服务器的“所有权”。
管理员密码的核心作用与本质
- 最高权限的通行证: 这是进入服务器“管理后台”的唯一或主要方式,无论是通过远程桌面连接 (RDP)、安全外壳协议 (SSH)、控制台访问,还是特定的管理控制台(如 vCenter, Hyper-V Manager, Webmin 等),管理员密码是验证操作者身份为“超级用户”的关键。
- 系统控制的基石: 执行任何需要特权的操作都依赖于此密码:
- 安装、卸载、更新操作系统和应用程序。
- 创建、修改、删除用户账户和分配权限。
- 配置网络设置(IP 地址、防火墙规则、路由)。
- 管理磁盘分区、文件系统、存储卷。
- 启动、停止、重启服务或整个服务器。
- 查看所有系统日志和审计记录。
- 执行备份和灾难恢复操作。
- 安全防线的最后闸门: 在正确配置的系统中,管理员密码是防止未授权用户获取完全控制权的最后一道(也是最重要的一道)身份验证防线,一旦泄露,整个服务器及其承载的业务将门户洞开。
为何管理员密码是“数字王国的钥匙”?
- 权限的绝对性: 管理员账户的权限设计就是“无所不能”,没有它,无法进行任何影响系统全局或关键服务的操作。
- 信任的根源: 操作系统和应用程序信任通过管理员密码验证的用户所发出的任何指令。
- 数据资产的总控: 服务器上存储的数据库、客户信息、财务数据、源代码、商业秘密等核心资产,其访问、加密、迁移、删除等操作,最终都受控于掌握管理员密码的人。
- 服务连续性的命脉: 服务器的稳定运行、故障排除、性能优化、更新维护都依赖管理员权限,密码丢失或错误可能导致无法及时修复问题,造成服务中断。
- 攻击者的首要目标: 黑客和恶意软件千方百计试图窃取或破解管理员密码,因为这是获取最大战果(数据窃取、系统破坏、勒索加密、搭建跳板)的最直接途径。
企业环境中的管理员密码管理:挑战与关键实践
简单的“记在脑子里”或“写在便利贴上”对于企业级服务器的管理员密码管理是灾难性的,必须建立严格的治理流程:
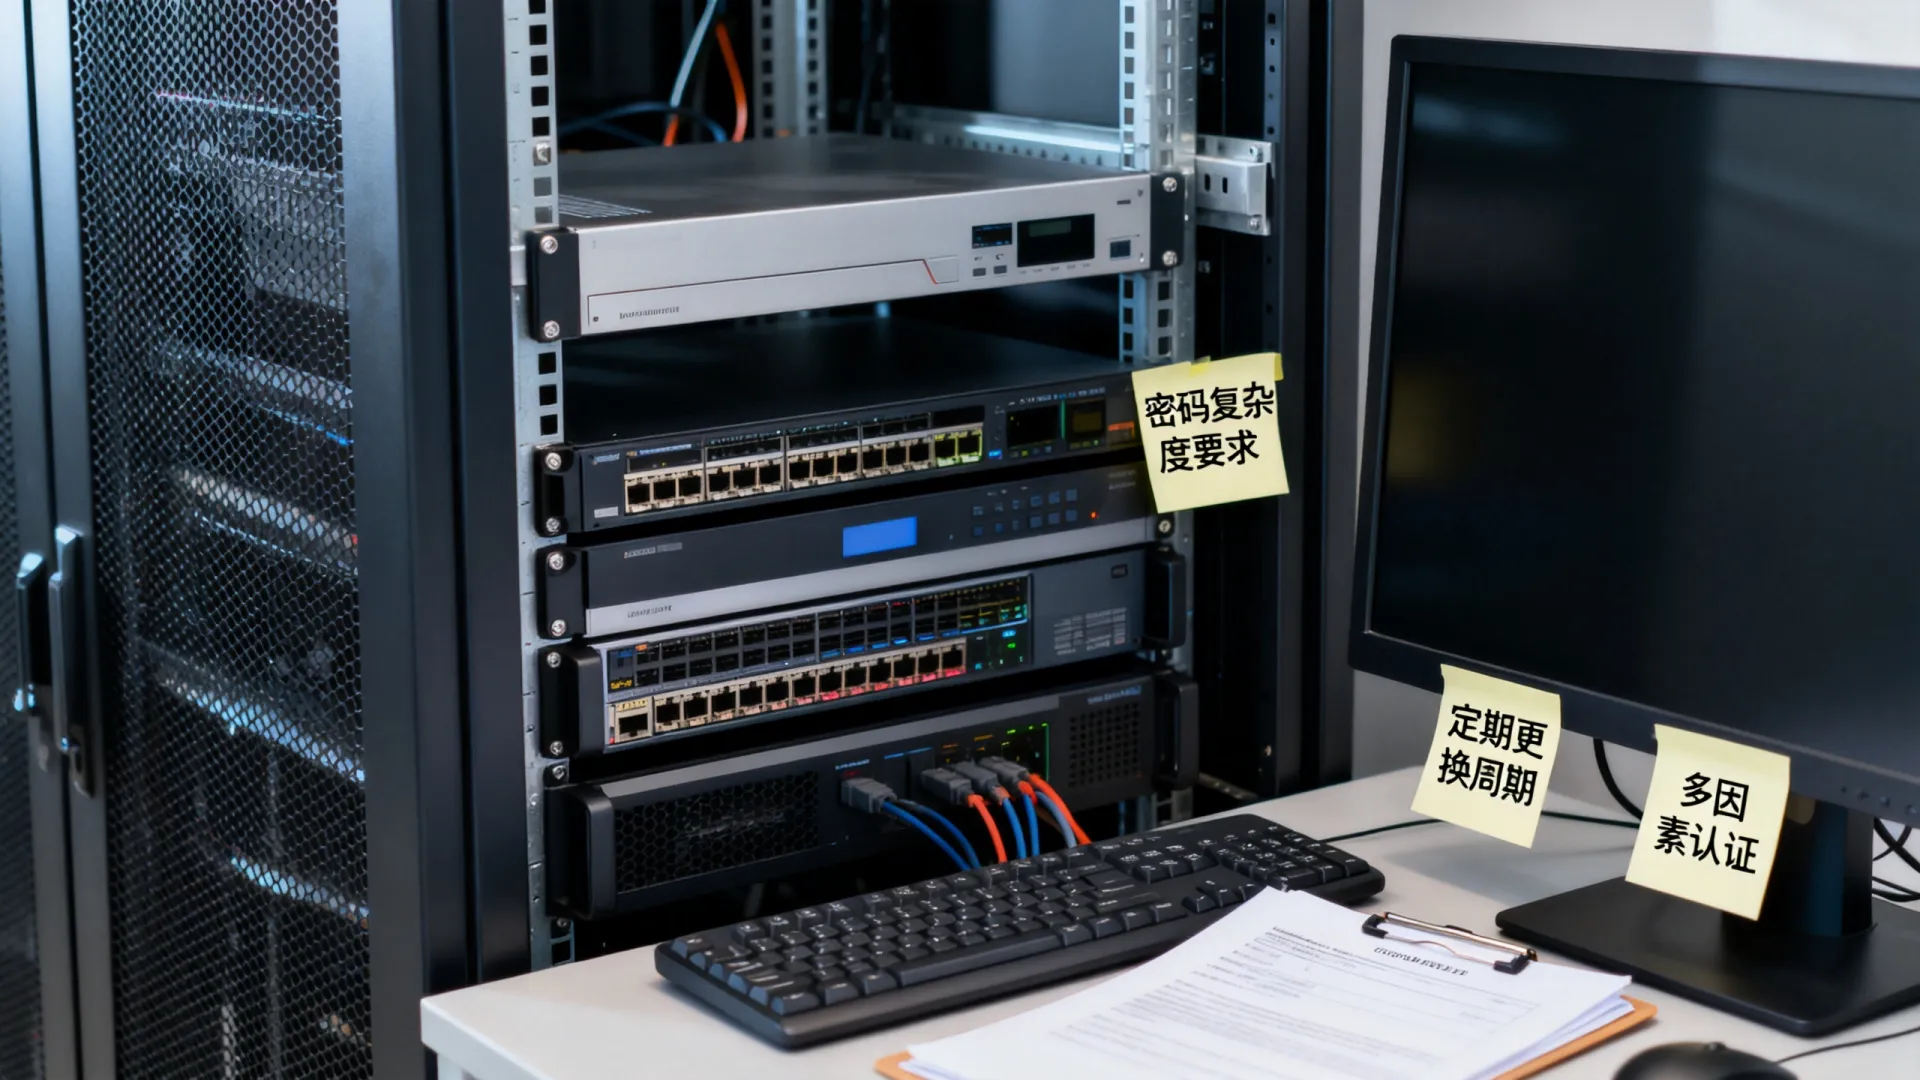
- 复杂性是基础:
- 长度至少 16 字符,推荐 20+。
- 混合大小写字母、数字和特殊符号 (
!@#$%^&()等)。 - 避免字典词汇、常见组合、个人信息(生日、名字)、键盘序列(如
qwerty,123456)。 - 使用随机密码生成器创建。
- 唯一性是铁律:
- 每台服务器、每个关键系统(如数据库、虚拟化平台)、每个特权账户必须使用完全不同的强密码,禁止密码复用!
- 避免使用默认密码或简单变体。
- 机密性是核心:
- 绝不明文存储:禁止写在文本文件、邮件、聊天记录、共享文档或未加密的便签中。
- 使用专业密码管理器: 企业级密码管理工具(如 CyberArk, Thycotic Secret Server, Bitwarden, 1Password Teams/Business)是管理大量复杂、唯一密码的必备方案,它们提供加密存储、访问控制、审计日志、自动轮换等功能。
- 最小知情原则: 仅限绝对必要的人员知晓密码,实施基于角色的访问控制 (RBAC)。
- 轮换是防御:
- 建立定期强制密码更改策略(例如每 60-90 天),尤其在高危事件(如员工离职、怀疑泄露)后立即更改。
- 自动化轮换工具能大幅降低管理负担和人为错误风险。
- 多因素认证 (MFA) 是倍增器:
为管理员账户启用 MFA 是提升安全性的最重要措施之一,即使密码被窃取,攻击者仍需第二因素(如手机验证码、硬件安全密钥、生物识别)才能登录,这能有效阻止绝大部分凭证窃取攻击。
- 审计与监控是眼睛:
- 详细记录所有管理员账户的登录尝试(成功/失败)、操作日志。
- 使用安全信息和事件管理 (SIEM) 系统监控异常活动(如非工作时间登录、陌生 IP 登录、大量失败尝试)。
- 定期审查审计日志。
管理员密码泄露的灾难性后果
- 数据全面失窃: 攻击者可复制、下载或泄露服务器上所有敏感数据。
- 系统完全破坏: 恶意删除文件、格式化磁盘、破坏操作系统导致服务永久中断。
- 植入后门与恶意软件: 安装勒索软件加密数据勒索赎金;植入僵尸程序将服务器纳入僵尸网络;安装持久化后门方便长期控制。
- 横向移动: 利用该服务器作为跳板,攻击内网其他服务器和系统,扩大破坏范围。
- 服务瘫痪: 关键业务应用被停止或破坏,导致企业运营中断,造成巨大财务和声誉损失。
- 合规违规与法律责任: 违反 GDPR、HIPAA、PCI DSS 等数据保护法规,面临巨额罚款和诉讼。
超越密码:构建纵深防御体系
认识到管理员密码本身是安全链中最脆弱的一环(易被钓鱼、猜测、泄露),现代安全最佳实践强调减少对单一密码的依赖并实施特权访问管理 (PAM):
- 最小权限原则: 严格限制管理员账户的使用,为日常管理任务创建权限更低的专用账户。
- 特权访问管理 (PAM) 解决方案:
- 集中密码保险库: 安全存储密码,使用时需申请、审批,并由系统自动填充,用户不直接接触明文密码。
- 会话管理与录制: 监控和录制所有特权会话操作,便于审计和追溯。
- 即时权限提升: 仅当需要执行特权操作时,临时授予提升的权限,操作完成即收回。
- 自动化工作流: 密码轮换、访问请求审批流程自动化。
- 强化身份验证: 强制使用 MFA,并优先选择基于 FIDO2/WebAuthn 的硬件安全密钥(如 YubiKey)。
- 网络隔离与访问控制:
- 将管理接口与业务网络隔离(管理 VLAN/Jump Server/Bastion Host)。
- 严格限制可连接管理端口的源 IP 地址(防火墙白名单)。
- 持续监控与威胁检测: 利用 AI/ML 技术实时分析特权账户行为,及时发现异常活动。
- 定期的安全意识培训: 教育管理员防范钓鱼攻击、社会工程学陷阱,并严格执行安全策略。
安全之锚,责任之重
服务器的管理员密码绝非一个简单的技术参数,它是整个 IT 基础设施安全与稳定的基石,其管理是一项严肃的、持续性的工作,需要技术手段(强密码、密码管理器、MFA、PAM)、严格流程(唯一性、轮换、审计)和人员意识(最小知情、防钓鱼)的多维度协同保障,忽视管理员密码安全,等同于将企业的数字命脉置于巨大的、不必要的风险之中,将管理员密码安全作为最高优先级事项,并积极采用现代化的 PAM 策略,是企业构建可信赖、有韧性的 IT 环境的必然选择。
您所在的企业是如何管理服务器管理员密码的?是否遇到了挑战或采用了创新的解决方案?欢迎在评论区分享您的经验和见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/25629.html