保障业务连续性的基石
服务器的稳定运行与安全防护是任何在线业务的生命线,一次意外宕机或安全漏洞可能导致数据丢失、服务中断、声誉受损及巨额经济损失,确保服务器处于最佳状态并抵御各类威胁,需要系统化、专业化的维护与安全策略。
服务器维护:稳定运行的坚实基础
-
硬件健康:稳定运行的物理基石
- 持续监控: 部署传感器与监控系统,实时跟踪关键硬件指标(CPU/内存/磁盘温度、风扇转速、电源状态、磁盘SMART健康度),设定阈值告警,在潜在故障发生前及时预警。
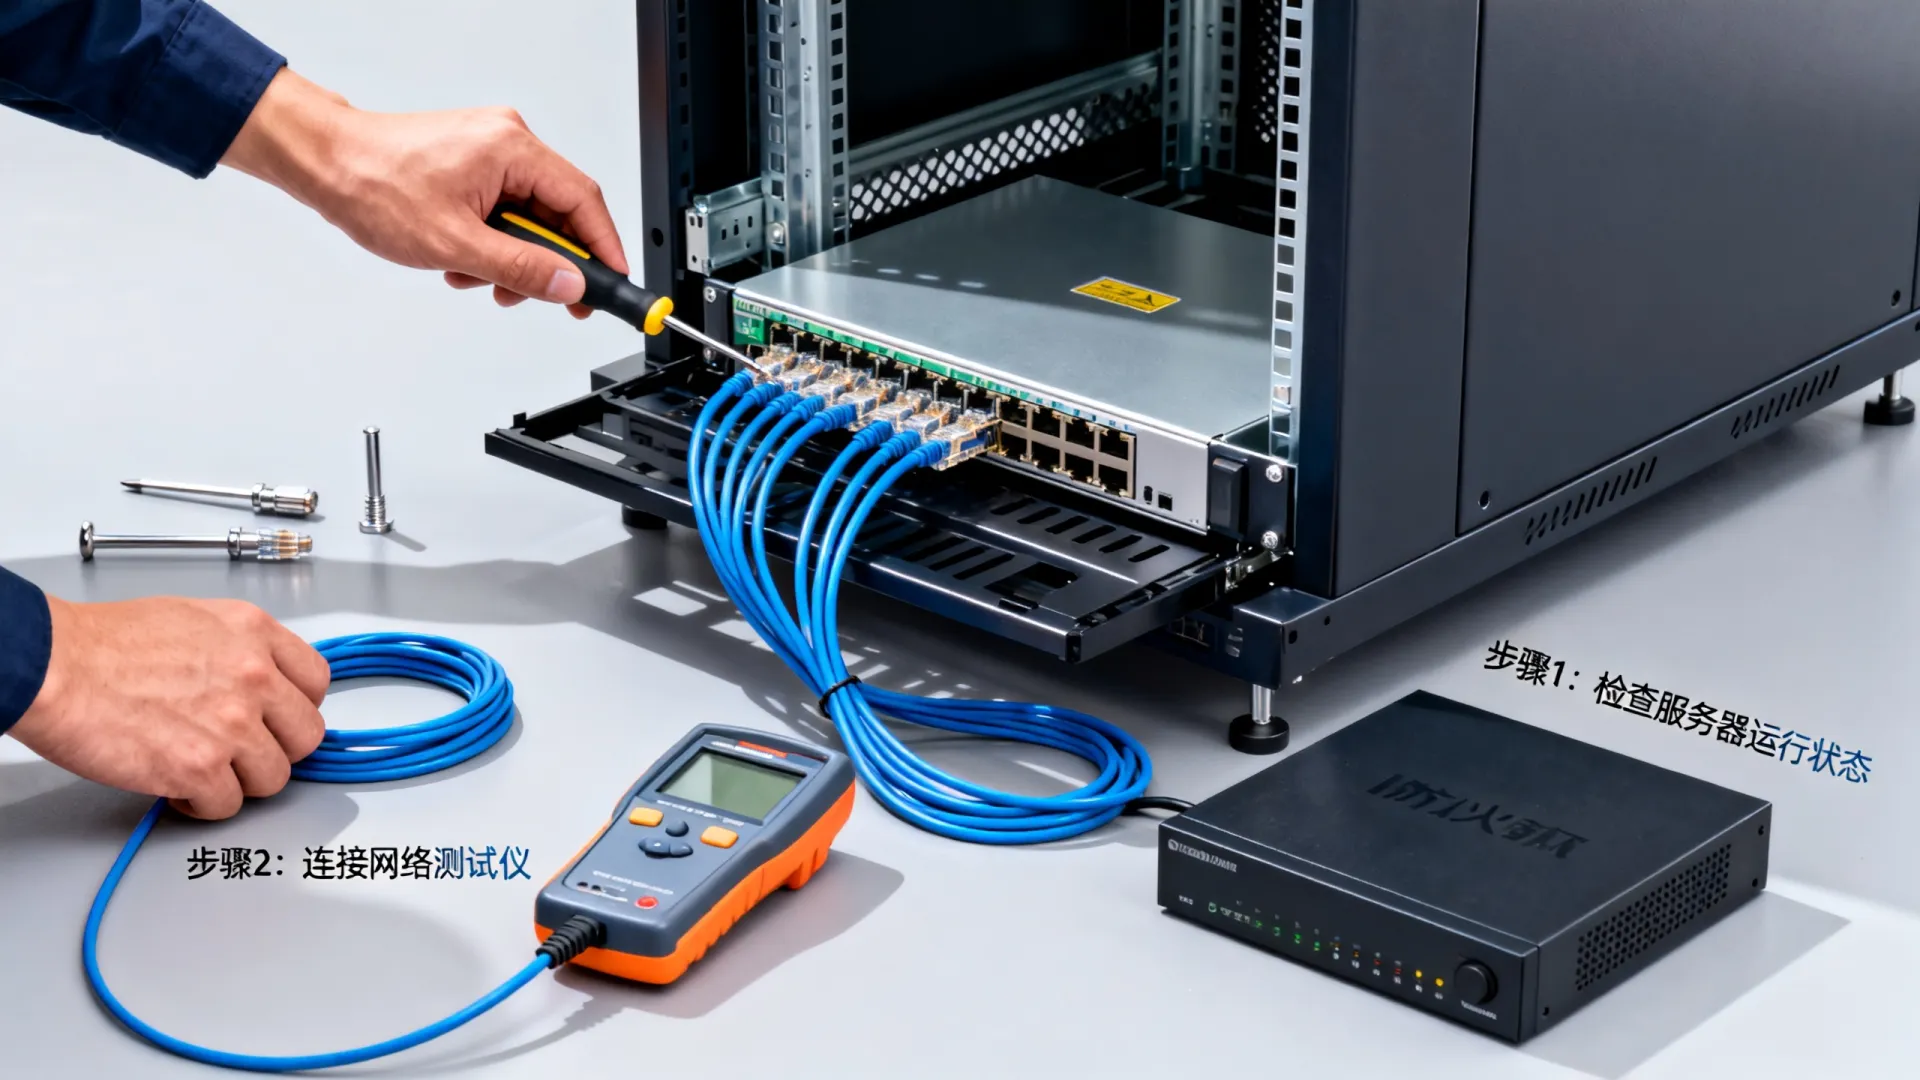
- 定期巡检: 制定物理环境检查清单(温湿度、灰尘、线缆连接、设备指示灯状态),按计划执行并记录,及时清理灰尘,防止过热和短路。
- 预防性更换: 基于设备厂商建议和运行历史数据(如硬盘平均无故障时间),规划关键部件(硬盘、电源、风扇)的预防性更换周期,避免突发故障。
-
系统与软件更新:消除已知漏洞
- 补丁管理流程: 建立严格的补丁测试与部署流程,在非生产环境充分测试后,规划维护窗口进行部署。核心安全补丁应优先、尽快应用。
- 版本控制: 保持操作系统、中间件(如Web服务器、数据库)、应用软件及依赖库更新至受支持的稳定版本,及时淘汰已停止维护的旧版本,消除已知漏洞。
- 自动化工具: 利用WSUS、Yum/DNF仓库管理、APT工具或专业的补丁管理平台,实现补丁的自动化发现、下载、测试(部分高级工具支持)和部署,提高效率与一致性。
-
数据备份与恢复验证:灾难的最后防线
- 3-2-1备份原则: 至少保留3份数据副本,使用2种不同介质(如磁盘+磁带),其中1份存放在异地或离线环境。离线或不可变备份是抵御勒索软件的关键。
- 全量/增量/差异策略: 根据数据重要性、变化频率和恢复时间目标(RTO)/恢复点目标(RPO)要求,制定合理的备份策略组合,定期执行全量备份,辅以增量或差异备份。
- 恢复演练: 定期(至少每季度)执行备份恢复演练,验证备份数据的完整性和可恢复性,确保灾难发生时流程有效,记录演练过程与结果。
-
性能监控与优化:保障高效响应
- 全面监控指标: 监控CPU、内存、磁盘I/O(IOPS、吞吐量、延迟)、网络带宽利用率等核心资源指标,利用
top,vmstat,iostat,netstat等工具或Prometheus+Grafana等方案。 - 日志分析: 集中收集并分析系统日志(syslog)、应用日志、安全日志,使用ELK Stack(Elasticsearch, Logstash, Kibana)或Splunk等工具,快速定位性能瓶颈、错误根源和安全事件。
- 调优实践: 根据监控结果进行针对性优化:调整内核参数(
sysctl.conf)、优化数据库配置(查询、索引、缓存)、优化Web服务器配置(连接数、缓存、负载均衡)、清理冗余文件与日志。
- 全面监控指标: 监控CPU、内存、磁盘I/O(IOPS、吞吐量、延迟)、网络带宽利用率等核心资源指标,利用
服务器安全:构建纵深防御体系
-
强化访问控制:最小权限原则
- 禁用Root远程登录: 绝对禁止直接使用root账户通过SSH远程登录,强制使用普通用户登录后
sudo提权,并为sudo操作配置强密码或密钥+密码二次验证,记录所有sudo操作。 - 密钥认证 & 强密码策略: 强制SSH使用密钥对认证(禁用密码认证),若必须使用密码,则强制执行高强度密码策略(长度、复杂度、定期更换),使用
fail2ban或denyhosts自动封锁暴力破解IP。 - 基于角色的访问控制 (RBAC): 精确分配用户和进程权限,严格遵循最小权限原则,定期审计账户权限,及时禁用或删除离职员工和冗余账户。
- 禁用Root远程登录: 绝对禁止直接使用root账户通过SSH远程登录,强制使用普通用户登录后
-
防火墙配置:网络边界卫士
- 默认拒绝策略: 配置防火墙(iptables/nftables, firewalld, 云安全组)默认策略为拒绝所有入站流量(
INPUT链DROP),仅显式开放必要的服务端口(如SSH 自定义端口、HTTP/HTTPS)。 - 出站流量管控: 同样限制非必要的出站连接,防止服务器被入侵后作为跳板或发起攻击(如DDoS、数据外泄),仅允许访问已知的、必需的更新源和依赖服务。
- 网络隔离: 将不同安全等级或功能的服务器划分到不同的网络区域(VLAN/VPC子网),并在区域间部署防火墙严格控制访问,数据库服务器不应直接暴露在互联网。
- 默认拒绝策略: 配置防火墙(iptables/nftables, firewalld, 云安全组)默认策略为拒绝所有入站流量(
-
入侵检测与防护 (IDS/IPS):实时威胁感知
- 部署专业工具: 在网络边界和关键服务器上部署Snort, Suricata(网络层IDS/IPS)或OSSEC, Wazuh, Tripwire(主机层HIDS),实时监控流量和系统活动,检测已知攻击特征、异常行为模式。
- 规则库更新与调优: 保持IDS/IPS规则库(特征库)及时更新,根据自身环境定制规则,减少误报,提高检测准确性。
- 告警与响应: 配置有效的告警通知机制(邮件、短信、集成SIEM/SOC平台),确保安全团队能第一时间获知潜在入侵事件并启动响应流程。
-
安全审计与日志管理:追踪取证之源
- 启用全面审计: 配置系统审计守护进程(如Linux auditd),记录关键事件:用户登录/注销、权限变更(sudo/su)、文件访问(敏感目录)、系统调用异常等。
- 集中化日志管理: 将所有服务器、网络设备、安全设备的日志实时发送至集中化的日志管理系统(如ELK Stack, Graylog, Splunk),确保日志存储安全(防篡改)、保留足够时长(符合法规要求)。
- 定期审计分析: 定期(如每周)审查关键日志和安全报告,主动寻找异常活动、未授权访问尝试、策略违规等迹象,审计记录本身也应受到保护。
-
应急响应预案:未雨绸缪
- 制定详细预案: 预先制定涵盖不同场景(如恶意软件感染、勒索软件、数据泄露、DDoS攻击、硬件故障)的详细应急响应计划(Incident Response Plan, IRP),明确角色职责、沟通流程、遏制/根除/恢复步骤。
- 工具包准备: 准备干净的应急响应工具包(可信的杀毒软件扫描器、系统信息收集脚本、网络抓包工具、备份介质),存放在安全、可快速访问的位置(如隔离网络)。
- 演练与更新: 定期模拟安全事件进行演练,测试预案的有效性和团队响应能力,根据演练结果和实际威胁变化,持续更新完善预案。
专业见解:超越基础配置的深度防护
- 维护即安全基础: 有效的维护(更新、备份、监控)是安全的前提,未打补丁的漏洞、缓慢的性能(掩盖攻击痕迹)、失效的备份都是重大安全风险源。
- 纵深防御 (Defense in Depth): 安全绝非单一措施可保障,需在网络边界、主机、应用、数据层部署多层防御(防火墙、IDS/IPS、访问控制、加密、审计),即使一层被突破仍有其他屏障。
- 安全左移: 在服务器上线前即融入安全考量,使用安全基线(如CIS Benchmarks)进行系统加固,进行漏洞扫描,在应用开发阶段实施安全编码规范(如OWASP Top 10)。
- 云环境责任共担: 在云平台上,用户仍需负责自身工作负载的安全(OS补丁、应用安全、防火墙配置、IAM管理、数据加密),清晰理解云服务商与用户的安全责任边界至关重要。
- 自动化与编排: 利用Ansible, SaltStack, Chef, Puppet等自动化工具实施一致的维护任务(打补丁、配置管理)和安全策略部署(防火墙规则、账户管理),减少人为错误,提升效率和合规性。
服务器维护与安全并非一劳永逸的任务,而是一个需要持续投入、不断优化和保持高度警惕的动态过程,将系统化的维护规程与纵深防御的安全策略紧密结合,并融入专业化的深度防护理念,方能构建起抵御风险、保障业务永续运行的坚实堡垒。
您的服务器维护流程中,最具挑战性的环节是什么?是补丁管理带来的兼容性风险,还是备份恢复演练的复杂性?或者您在实施纵深防御策略时有哪些独特经验?欢迎在评论区分享您的实践与见解!
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/25165.html