服务器管理员权限的合法获取与核心管理策略
服务器管理员权限(如 Unix/Linux 系统的 root 或 Windows 系统的 Administrator/Domain Admin)的合法获取途径是清晰且受控的,核心方法包括:
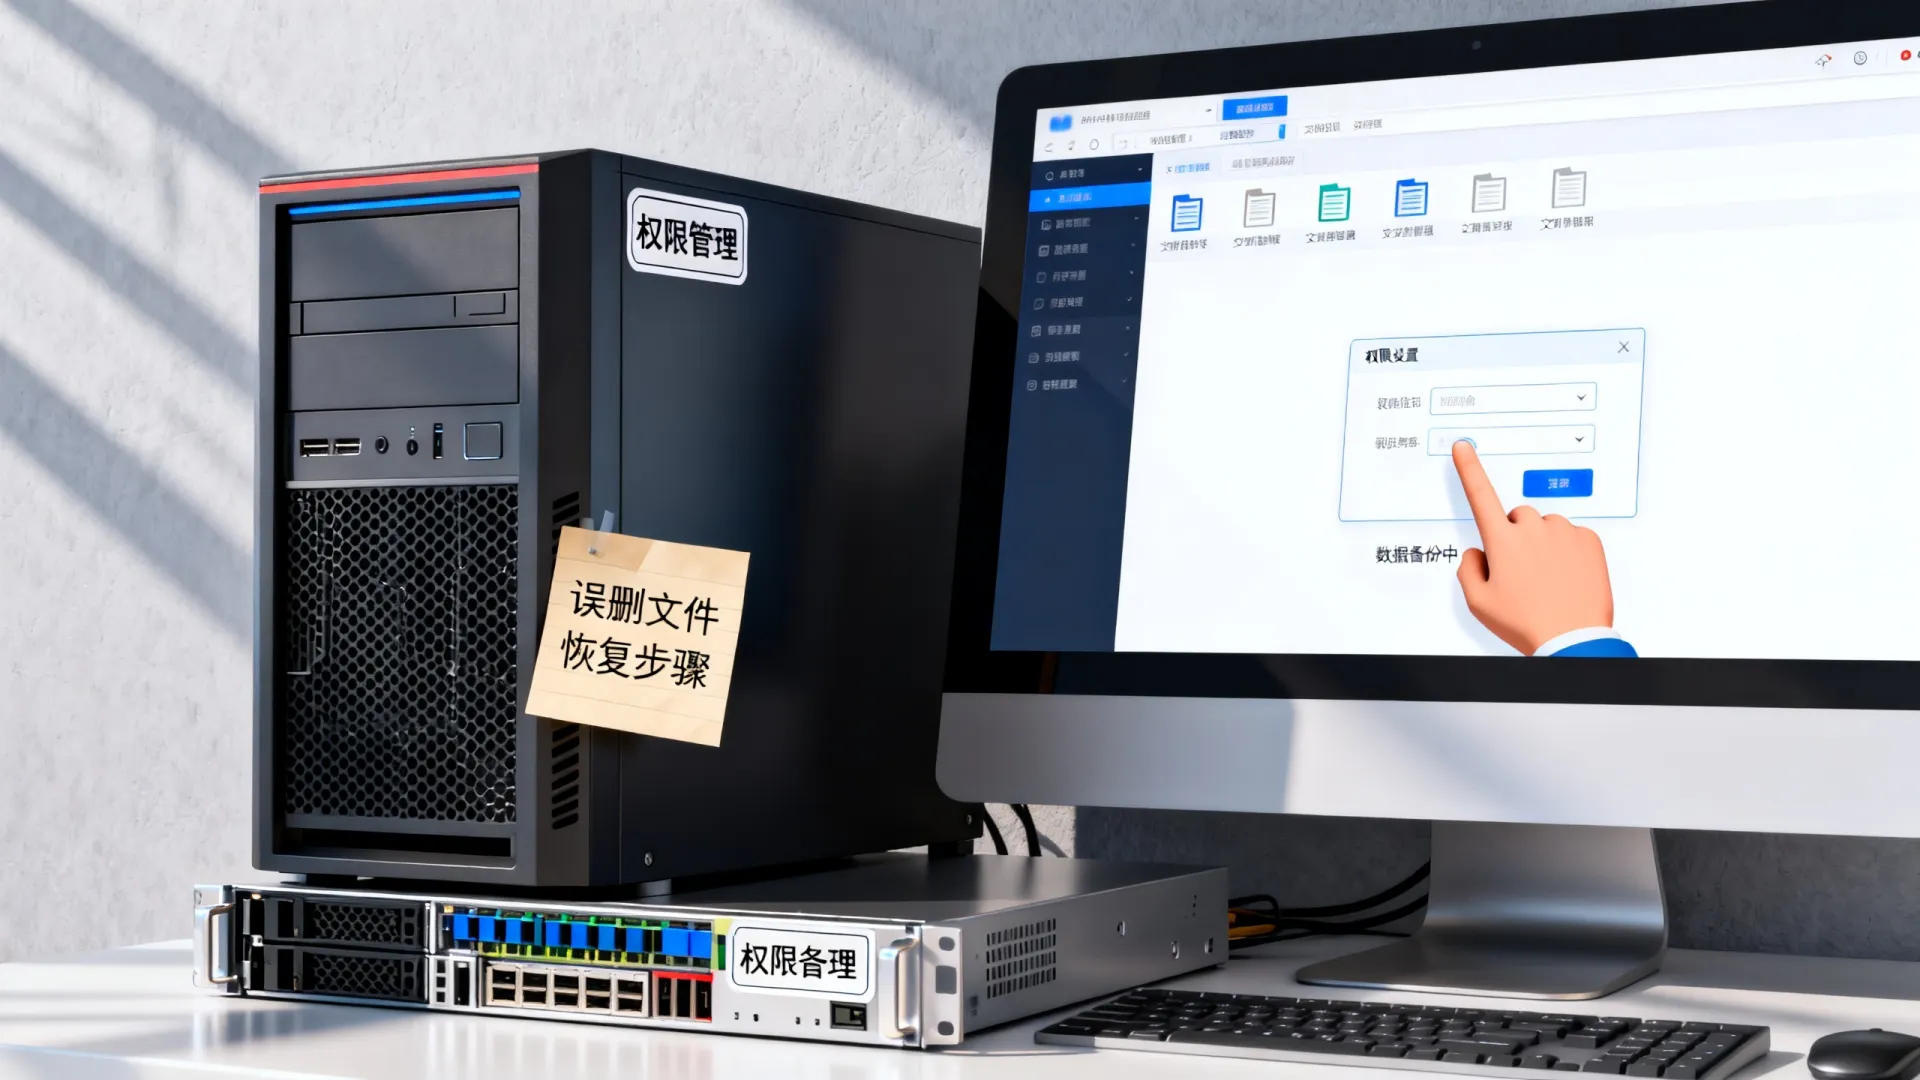
- 初始部署授权: 在服务器首次安装操作系统或关键服务时,由安装程序或部署工程师明确设置,这是最常见、最基础的获取方式。
- 现有管理员授权: 已拥有管理员权限的用户(人或系统账户)通过系统内置工具(如 Linux 的
sudo、su, Windows 的用户管理控制台、runas)或集中身份管理系统(如 LDAP, Active Directory)主动授予其他特定用户或组管理员权限。 - 特权访问管理流程: 在遵循严格审批流程(基于 ITIL 变更管理或最小权限原则)后,通过企业级特权访问管理解决方案获取临时或特定范围的管理权限。
- 恢复模式/单用户模式: 在物理或控制台访问服务器时,可通过启动到特殊模式(如 Linux 救援模式、Windows 安全模式命令提示符)绕过常规身份验证直接获得管理员权限,用于系统修复,此操作需极高的物理安全保障。
- 利用已知漏洞(仅限授权测试): 严格限定在授权渗透测试或漏洞评估场景下,安全专业人员利用未修复的系统或应用漏洞进行权限提升,以证明风险存在,此方法绝非法外之地。
任何未经明确授权尝试通过漏洞利用、密码破解、社会工程学等手段获取管理员权限的行为均属非法入侵,将面临严厉法律制裁。
服务器管理员权限的本质与责任
服务器管理员权限是信息系统安全的最高“钥匙”,它赋予持有者对服务器操作系统、其上运行的所有应用、存储的全部数据以及系统配置的完全控制能力,其核心职责远超普通用户:
- 系统级掌控: 安装/卸载软件、修改系统核心配置、管理用户账户与权限、控制服务启停。
- 安全基石: 配置防火墙规则、管理安全策略、安装安全补丁、审计日志、应对安全事件。
- 资源管理: 分配 CPU、内存、磁盘、网络等硬件资源,监控系统性能与健康状况。
- 数据主权: 访问、修改、备份、恢复服务器上存储的所有数据(包括其他用户的数据)。
- 网络控制: 配置网络接口、路由、DNS 等关键网络参数。
这种至高权限决定了其获取和管理必须是严格、透明且可追溯的。
合法获取管理员权限的详细途径与最佳实践
-
系统部署与初始化:
- 过程: 在操作系统安装过程中,安装程序会强制要求设置初始管理员账户(root, Administrator)及其密码。
- 最佳实践:
- 强密码策略: 立即设置超强、唯一的密码(长度>15位,包含大小写字母、数字、特殊字符)。
- 禁用默认账户: 对于某些系统或设备附带的默认管理员账户(如某些硬件设备的
admin/admin),在设置强密码后,如无必要应禁用,创建新的管理员账户。 - 最小化初始暴露: 安装完成后立即进行安全加固(更新补丁、关闭不必要端口和服务)。
-
权限授予与委托:
- 过程: 现有管理员使用系统工具或管理平台将管理员权限赋予其他用户或组。
- Linux/Unix: 使用
usermod -aG wheel username(或 sudoers 组) 或直接编辑/etc/sudoers文件(推荐使用visudo命令)。 - Windows: 通过“计算机管理”->“本地用户和组”->“组”,将用户添加到
Administrators组,或在 Active Directory 中将用户加入Domain Admins等特权组。 - 集中管理: 通过 LDAP (如 OpenLDAP) 或 Active Directory 集中管理用户和组权限。
- Linux/Unix: 使用
- 最佳实践:
- 最小权限原则: 仅为用户授予完成其工作所必需的最小权限,优先使用
sudo执行特定命令而非赋予完整 root shell(Linux),在 Windows 上使用“以管理员身份运行”执行特定任务。 - 角色分离: 关键管理任务(如审计、备份管理)应由不同管理员负责。
- 定期审计: 周期性审查拥有管理员权限的用户列表,及时移除不再需要的权限。
- 使用 PAM 解决方案: 部署特权访问管理工具,实现权限申请的审批流程、会话记录、动态密码管理、权限时效控制。
- 最小权限原则: 仅为用户授予完成其工作所必需的最小权限,优先使用
- 过程: 现有管理员使用系统工具或管理平台将管理员权限赋予其他用户或组。
-
特权访问管理流程:
- 过程: 用户因特定任务需要临时管理员权限时,通过企业 PAM 系统提交申请,经审批人(如直属经理、安全官)批准后,系统自动授予限时、限定操作范围的权限,操作过程被完整记录审计。
- 最佳实践:
- 强制审批流程: 所有权限提升请求必须经过审批。
- 实时会话监控与录制: 记录管理员操作过程,便于事后审计和追溯。
- 凭据保险库: 将高权限账户密码存储在安全保险库中,使用时动态申请,不暴露明文密码。
- 任务限定与时间绑定: 权限仅针对特定服务器和特定命令集,并在任务完成后或超时后自动回收。
-
恢复模式/单用户模式(应急使用):
- 过程: 在系统无法正常启动或管理员密码丢失等极端情况下,通过物理访问服务器控制台或虚拟化管理平台控制台,在启动时修改内核参数(如 Linux 添加
init=/bin/bash或single)或选择“安全模式命令提示符”(Windows),直接进入 root/Administrator 命令行环境。 - 最佳实践:
- 物理安全是前提: 服务器机房或虚拟机宿主机的物理访问必须严格受限。
- BIOS/UEFI 密码保护: 设置 BIOS/UEFI 密码,防止未经授权修改启动项。
- GRUB/LILO 密码保护: 为 Linux 引导加载程序设置密码,防止在启动时篡改内核参数。
- 严格记录与审批: 任何使用此方式的操作都应视为重大事件,需提前审批并详细记录操作过程和原因。
- 后续重置: 成功恢复后,必须立即重置管理员密码并审查系统安全性。
- 过程: 在系统无法正常启动或管理员密码丢失等极端情况下,通过物理访问服务器控制台或虚拟化管理平台控制台,在启动时修改内核参数(如 Linux 添加
-
授权渗透测试与漏洞评估(风险发现):
- 过程: 在获得系统所有者明确书面授权的前提下,安全专家利用已知或新发现的漏洞(如内核提权漏洞、服务配置错误、弱密码、未授权访问等)尝试提升权限至管理员级别。
- 最佳实践:
- 授权范围清晰: 授权书必须明确测试目标、时间窗口、使用的方法(白盒/灰盒/黑盒)、禁止的操作(如破坏性测试)。
- 专业团队执行: 由经验丰富的安全顾问或内部红队执行。
- 详细报告: 测试完成后提供包含漏洞详情、利用过程、影响评估及修复建议的全面报告。
- 立即修复: 系统所有者根据报告优先级立即修复漏洞。
警惕非法获取:高风险与严重后果
任何试图绕过上述合法途径获取管理员权限的行为都属于黑客攻击,手段包括但不限于:
- 漏洞利用: 利用未公开或未修复的软件/系统漏洞(如永恒之蓝 EternalBlue)。
- 密码攻击: 暴力破解、字典攻击、密码喷洒、撞库攻击。
- 社会工程学: 钓鱼邮件、电话诈骗、假冒身份骗取凭证。
- 恶意软件: 木马、后门、键盘记录器窃取凭证或直接提权。
后果极其严重:
- 法律制裁: 违反《网络安全法》、《刑法》等相关条款,面临巨额罚款、拘留甚至监禁。
- 数据泄露与破坏: 敏感数据(用户隐私、商业机密、财务信息)被窃取、篡改或销毁。
- 服务中断: 服务器被植入勒索软件、挖矿程序或被用作攻击跳板,导致业务瘫痪。
- 声誉毁灭: 组织失去客户、合作伙伴信任,品牌价值严重受损。
核心管理策略:安全、合规、高效
- 贯彻最小权限原则: 杜绝永久性、无限制的广泛管理员权限分配,按需、按角色分配权限。
- 部署特权访问管理: 这是现代安全架构的核心,选择成熟的 PAM 解决方案(如 CyberArk, BeyondTrust, Thycotic)实现权限生命周期的自动化、可视化管理和严格审计。
- 强化身份验证:
- 多因素认证: 对访问服务器执行管理操作强制启用 MFA(令牌、生物识别、手机验证码等)。
- 定期凭证轮换: 对高权限账户密码实施定期强制更改策略。
- 禁用默认凭证与空密码。
- 持续监控与审计:
- 集中日志管理: 收集并分析所有服务器上的系统日志、安全日志、管理操作日志。
- 用户行为分析: 利用 SIEM 或专用 UEBA 工具检测异常管理行为(如非工作时间登录、异常命令执行)。
- 定期权限审查: 周期性检查管理员账户列表和权限分配。
- 及时更新与加固:
- 补丁管理: 建立严格流程,及时修复操作系统、中间件、应用的安全漏洞,尤其是可导致权限提升的漏洞。
- 系统加固: 遵循 CIS Benchmarks、NIST 等安全基线进行系统配置加固,关闭不必要服务端口,配置严格的防火墙策略。
- 网络隔离与访问控制:
- 管理网络隔离: 将管理流量与业务流量物理或逻辑隔离(如使用带外管理网络、管理 VLAN)。
- 堡垒机/跳板机: 强制所有管理员通过堡垒机访问生产服务器,堡垒机本身需高等级安全防护。
- 严格的网络访问控制列表: 仅允许特定管理 IP 地址或 IP 段访问服务器的管理端口(如 SSH 22, RDP 3389)。
- 应急响应准备:
- 制定详细的应急预案,明确在发生管理员权限被盗用或系统被入侵时的处置流程(如隔离、取证、恢复、根因分析、通知)。
- 定期进行应急演练。
权力越大,责任越重
服务器管理员权限是维系信息系统稳定与安全的核心支柱,其获取必须恪守合法合规的边界,通过严谨的流程和先进的技术(尤其是 PAM)进行精细化管理与监控,任何非法获取的企图不仅技术风险极高,更将招致法律严惩,组织应深刻认识到权限滥用的巨大危害,持续投入资源构建以最小权限、强认证、全面审计和特权访问管理为核心的安全体系,将这把“钥匙”牢牢掌握在可信赖且受控的手中,方能有效抵御内外部威胁,保障业务的稳健运行。
作为服务器管理者或使用者,您在权限管理方面遇到过哪些挑战?您认为实施特权访问管理最大的难点在哪里?欢迎在评论区分享您的见解与实践经验。
首发原创文章,作者:王坚,如若转载,请注明出处:https://test.idctop.com/article/24552.html