防火墙NAT地址转换,其原理和在实际应用中的疑问点是什么?

防火墙的NAT地址转换是现代网络架构中实现安全连接与地址管理的核心技术,它通过将私有网络内部的IP地址转换为公有IP地址,使得内部设备能够安全地访问互联网,同时隐藏内部网络结构,有效抵御外部攻击,本文将深入解析NAT的工作原理、主要类型、配置要点以及最佳实践方案,为您提供专业且实用的指导。
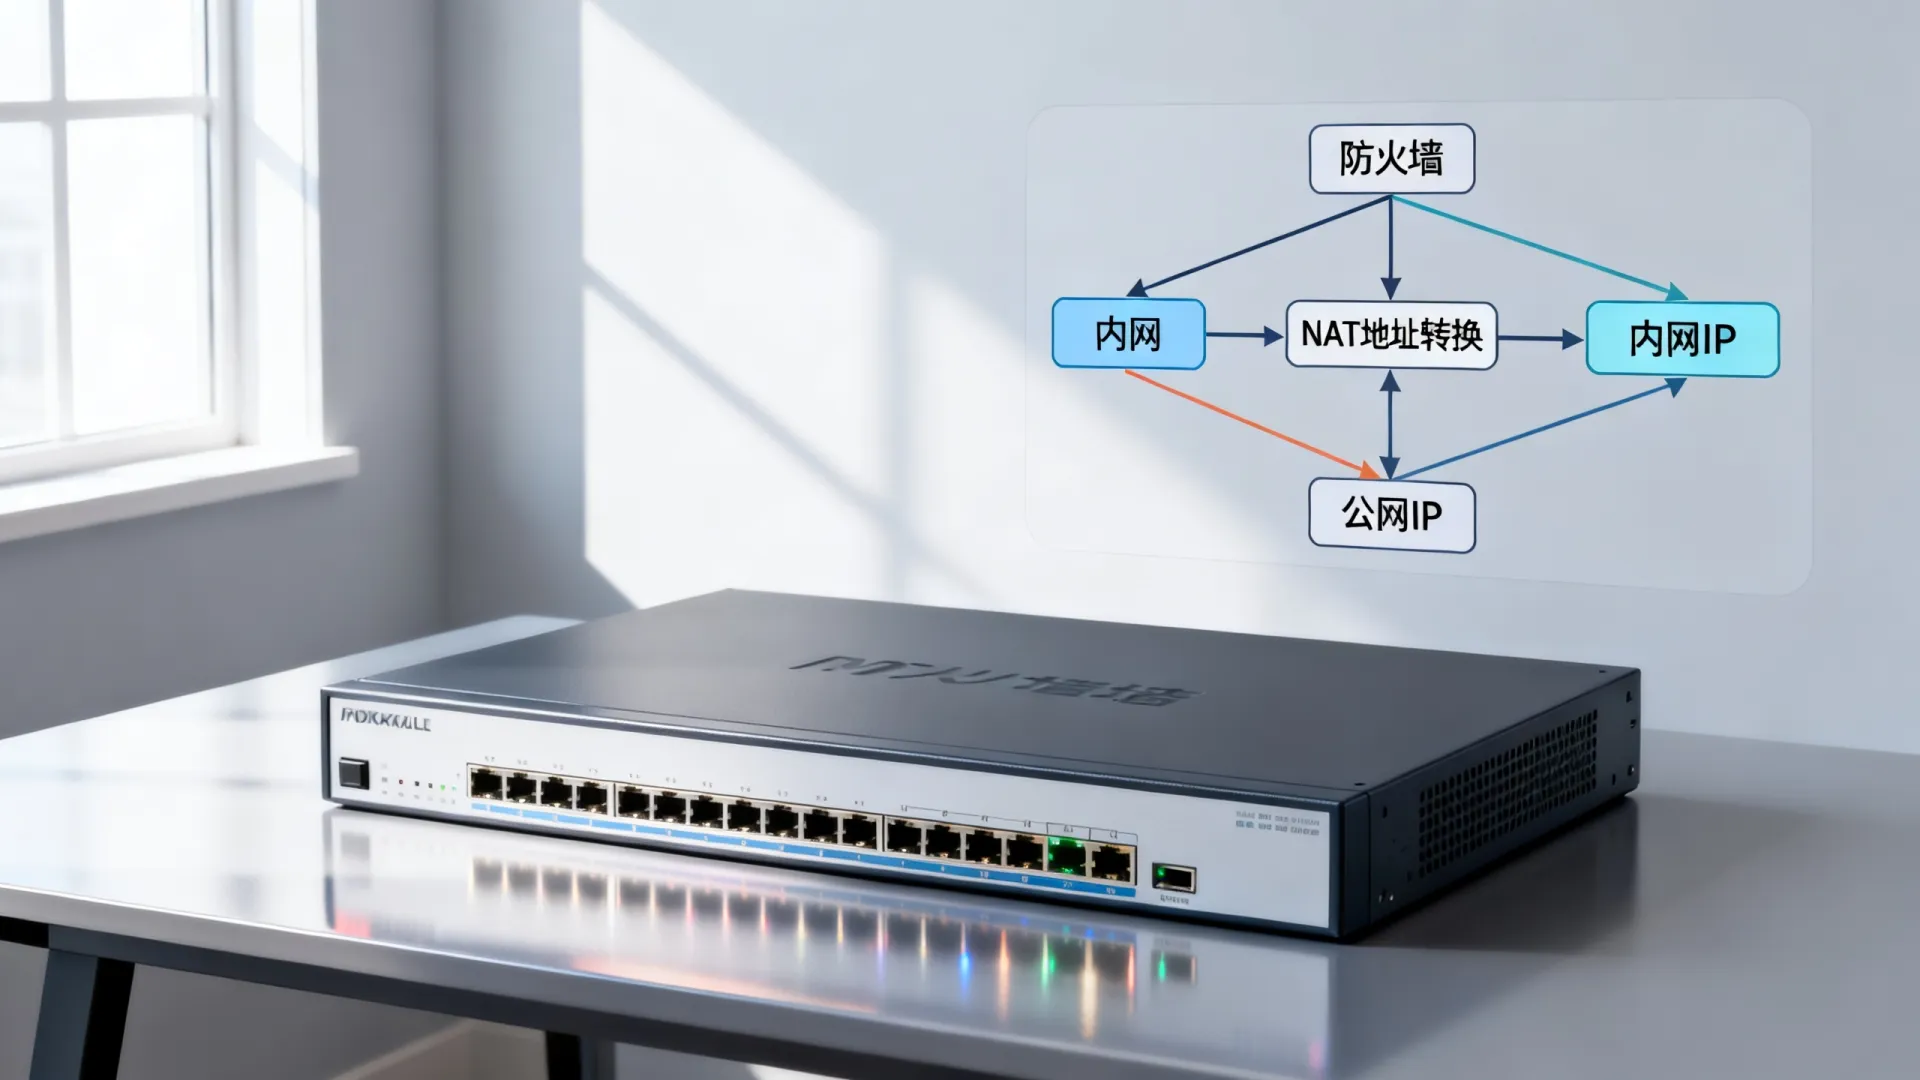
防火墙nat地址转换

NAT地址转换的核心工作原理

NAT工作在防火墙或路由器上,在IP数据包经过时修改其源或目标地址,其核心过程可概括为三个步骤:

  1. 地址映射:当内部主机发起对外请求时,防火墙将数据包的源私有地址替换为配置的公有地址。
  2. 会话跟踪:防火墙创建并维护一个NAT会话表,记录内部地址与端口和外部地址与端口的映射关系。
  3. 反向转换:当外部响应数据包返回时,防火墙依据会话表将目标公有地址转换回对应的内部私有地址,并转发至内部主机。

这一机制不仅解决了IPv4地址短缺问题,更构成了网络安全的“第一道防线”。

NAT的主要类型及其应用场景

根据转换方式和需求不同,NAT可分为以下几种类型:

  • 静态NAT:一对一固定映射,将特定私有地址永久映射到特定公有地址,适用于需要从外部访问的内部服务器,如Web服务器或邮件服务器。
  • 动态NAT:从公有地址池中动态分配地址,实现多对多的临时映射,适用于内部大量用户需要间歇性访问外网的场景。
  • PAT(端口地址转换,也称NAT重载):最常用的类型,通过端口号区分不同会话,实现多个私有地址共享单一公有地址,这是家庭和小型企业网络中最普遍的形式。
  • 双向NAT:同时转换源地址和目标地址,常用于网络合并或重叠地址空间的场景。

专业配置与优化策略

正确的配置是确保NAT安全高效的关键,以下为专业级实施要点:

精准的访问控制策略
NAT规则必须与防火墙的访问控制列表紧密结合,遵循“最小权限原则”,仅允许必要的流量进行转换,可为财务部门服务器配置独立的静态NAT,并严格限制访问源IP。
防火墙nat地址转换

会话管理与性能调优
针对不同应用协议调整NAT超时参数,可将HTTP会话超时设为5分钟,而FTP控制连接可适当延长,对于高并发环境,需扩大NAT表大小并启用TCP序列号随机化以增强安全。

处理特殊应用协议
某些协议在数据包载荷中携带IP地址信息,如FTP、SIP、H.323等,配置NAT时需启用相应的ALG功能,确保载荷中的地址信息也能被正确转换。

独立见解:NAT在零信任架构中的新角色

传统上NAT被视为一种边界安全工具,但在零信任网络架构中,其角色正在深化,我们提出以下专业见解:

NAT作为微隔离的辅助工具:在软件定义网络环境中,NAT可配合策略实现更细粒度的网络分段,不同业务单元即使在同一物理网络,也可通过NAT逻辑隔离,减少横向移动风险。

结合会话日志实现深度审计:现代防火墙的NAT会话日志是宝贵的安全分析资源,通过分析NAT转换记录,可识别异常外联行为,例如内部主机尝试连接已知恶意IP,即使该流量被最终阻止,其尝试记录也提供了威胁检测线索。
防火墙nat地址转换

专业解决方案:应对NAT穿透与高级威胁

面对P2P应用、视频会议等需要NAT穿透的场景,以及高级持续性威胁的挑战,我们建议采用分层解决方案:

  1. 应用层网关深度集成:升级防火墙,使用能够深度识别并动态开放端口的ALG,平衡连通性与安全性。
  2. 基于目的地的差异化NAT策略:对访问不同安全等级外网的流量采用不同的NAT行为,访问办公云服务使用常规NAT,而访问高风险区域则通过隔离的NAT实例并记录完整会话。
  3. IPv6过渡期的双栈策略:在向IPv6过渡期间,采用NAT64/DNS64技术,使纯IPv6客户端能够访问IPv4资源,同时规划纯IPv6区域以逐步减少对NAT的依赖。

防火墙的NAT地址转换远非简单的地址替换工具,它是融合了网络工程、安全策略与性能管理的综合性技术,正确理解并专业配置NAT,不仅能保障网络连通性,更能显著提升整体安全水位,在混合云与远程办公成为常态的今天,持续优化NAT策略,使其适应不断变化的网络威胁与业务需求,是每一位网络安全管理者的必修课。

您在实际网络管理中遇到的NAT相关挑战是什么?是特定应用无法正常工作,还是在高并发场景下遇到性能瓶颈?欢迎在评论区分享您的具体场景,我们可以一同探讨更精细的解决方案。

首发原创文章,作者:王坚‌,如若转载,请注明出处:https://test.idctop.com/article/2379.html

赞 (0)
Hosteons美国VPS性价比高吗?$3.49/月配置如何?评测及优惠详情揭晓!
上一篇 2026年2月3日 22:33
防火墙进行域名解析的原理与必要性探讨?
下一篇 2026年2月3日 22:36

相关推荐

  • x86服务器内存容错技术有哪些,哪种技术最可靠?

    x86服务器内存容错技术的核心包括ECC、Chipkill、内存镜像和内存热备,它们通过不同机制纠正或隔离错误,确保系统稳定运行,内存容错技术概述x86服务器的内存故障是导致系统宕机的主要硬件原因之一,尤其是在数据中心和关键业务场景下,单比特翻转、多比特错误甚至内存颗粒损坏都可能引发数据丢失或服务中断,内存容错……

    2026年7月29日
    1000
  • 服务器怎么启动不了怎么办啊,服务器无法启动的原因和解决方法

    服务器启动失败通常由电源硬件故障、系统文件损坏、配置错误或资源耗尽四大核心原因引起,解决问题的关键在于“由外而内、由硬到软”的系统性排查,面对服务器无法启动的紧急情况,切勿盲目重启,应首先观察指示灯状态与报警音,随后检查电源与硬件连接,最后通过系统日志定位软件层面的问题,确保数据安全是排查过程中的首要原则,任何……

    2026年3月21日
    12000
  • 电信一区有哪些服务器?,哪个服务器最稳定?

    电信一区服务器主要包括简米科技部署在华东节点的J-2000系列物理服务器、酷番云基于KVM架构的C-Cloud Pro云服务器,以及多家持牌IDC提供的托管服务器,这些服务器均接入电信核心骨干网,具备低延迟和高稳定性,电信一区服务器到底指什么?“电信一区”这个说法在不同圈子有不同含义,游戏玩家想到的是魔兽世界等……

    2026年8月6日
    800
  • 如何做好服务器监控管理?推荐高效管理工具!

    服务器监控管理服务器监控管理是现代IT运维的生命线,是保障业务连续性与性能卓越的基石,它通过系统化地采集、分析服务器各项运行指标,实现对硬件、操作系统、应用及服务的实时洞察与主动管理,核心价值:从被动救火到主动护航业务连续性保障(高可用性): 实时监控服务器状态(如CPU、内存、磁盘、网络),在资源耗尽或服务异……

    2026年2月9日
    12500
  • 防火墙一虚多技术,究竟在哪些多样化应用场景中发挥着关键作用?

    防火墙一虚多技术通过将一台物理防火墙虚拟化为多个逻辑防火墙实例,实现资源高效利用与精细化策略管理,其核心应用场景包括多租户环境隔离、分支机构统一防护、业务链灵活编排及安全测试与开发仿真,能够显著降低硬件成本、提升策略灵活性并简化运维复杂度,多租户环境下的安全隔离与策略独立在云数据中心、企业私有云或服务提供商平台……

    2026年2月3日
    10550
  • gulp压缩js中文乱码怎么办?gulp打包js文件中文乱码解决方法

    Gulp压缩JS出现中文乱码的核心原因是构建工具未正确识别或保留UTF-8编码,通过配置gulp-uglify或gulp-terser的compress选项并显式指定编码格式,即可彻底解决该问题,前端构建流程中,代码压缩是提升页面加载速度的关键步骤,许多开发者在将Gulp引入项目后,发现压缩后的JavaScri……

    2026年6月23日
    2300
  • 服务器快照占容量吗,服务器快照占用多少空间

    服务器快照绝对占用存储容量,快照并非仅仅是一张静态的照片,其本质是对服务器磁盘数据在某一特定时间点的状态记录,任何形式的快照创建,都会直接消耗存储资源,无论是本地磁盘空间还是云存储空间,理解这一核心结论,对于服务器成本控制和数据安全管理至关重要,很多用户误以为快照是“虚拟”的,不占空间,这往往导致存储资源耗尽……

    2026年3月23日
    10800
  • 观物联网心得体会是什么?物联网心得体会怎么写

    物联网的核心价值不在于连接设备本身,而在于通过数据闭环实现业务决策的自动化与智能化,从而显著降低运营成本并提升效率,当我们谈论物联网时,很多人脑海中浮现的是满屋子的智能灯泡或手环上的步数统计,这确实是物联网的一部分,但只是冰山一角,真正的物联网是一场关于“感知、传输、处理、执行”的完整链条革命,它让冰冷的机器拥……

    2026年7月5日
    17500
  • 阿七指挥过哪些服务器

    阿七指挥过的服务器涵盖从中小型社区游戏服务器到大型跨区域对战集群,主要包括基于《我的世界》的星辰生存服、基于《Rust》的荒野霸主服以及基于《CSGO》的战术竞技体验服,这些服务器在硬件架构、网络延迟和运维体系上都体现了专业级水准,阿七指挥服务器的实战案例阿七指挥过的核心服务器列表阿七在游戏服务器管理领域积累了……

    2026年8月4日
    500
  • 服务器怎么做云存储器,搭建私有云存储详细教程

    将服务器转化为云存储器,核心在于构建一套集中化、高可用且易于扩展的数据存取架构,实现这一目标的关键路径是选择合适的操作系统(如Nextcloud或群晖系统),配置RAID磁盘阵列以保障数据安全,并通过内网穿透或公网IP技术实现随时随地访问, 这不仅能以极低的成本替代昂贵的商业公有云服务,还能让用户完全掌控数据的……

    2026年3月20日
    12300

发表回复

您的邮箱地址不会被公开。 必填项已用 * 标注